
Synology MailPlus SMTP-relä: Åtgärda avvisad e-post med omsändning

Uppdaterad på 11 oktober 2026
En SMTP-relä är en andra e-postserver som skickar dina meddelanden åt dig, så mottagarsidan bedömer dess rykte istället för ditt. Den 9 oktober 2026 behövde vi en snabbt. SynoPower Club körs helt på Synology, och varje orderbekräftelse och licensnyckel går via Synology MailPlus. Samma kväll betalade en kund i Belgien för en licens, och e-postmeddelandet med nyckeln kom direkt tillbaka med 552 5.2.0 Ditt meddelande betraktas som skräppost. SPF, DKIM och DMARC godkändes alla. Den här NAS Hosting 101-artikeln visar hur vi lade till Resend som en SMTP-relä för endast de mottagardomäner som avvisar oss, vilka poster den behöver, hur vi testade det och vad tjänsten i tysthet ändrar i dina meddelanden.
SynoPower Club-punkt: Jag har arbetat med supporten för Synology i flera år, och leveranssäkerheten var anledningen till att de flesta slutade driva sin egen e-post. De antog att lösningen var att flytta varje e-postlåda till en hostad svit. Det är det sällan. I vårt fall var e-postservern felfri, DNS:en var korrekt, och exakt ett hopp på vägen ut hade ett dåligt rykte hos ett fåtal strikta leverantörer. Synology MailPlus låter dig ändra det hoppet endast för dessa leverantörer, med en regel som tog oss tio minuter att skapa. Postlådorna, loggarna och kunddatan lämnade aldrig vår egen NAS.
Varför korrekt signerad e-post från en NAS fortfarande avvisas #
Autentisering bevisar vem du är. Det bevisar inte att du är välkommen. SPF, DKIM och DMARC talar om för den mottagande servern att ett meddelande verkligen kommer från din domän, och därefter ställer servern en andra fråga: vad har den sett tidigare från IP-adressen som vidarebefordrar meddelandet?
En egenhostad e-postserver förlorar vanligtvis den andra frågan på ett av två sätt. Om den skickar direkt har den publika IP-adressen ofta ett generiskt omvänt DNS-namn från internetleverantören, vilket många mottagare behandlar som en hemanslutning. Om den istället skickar via leverantörens egen utgående server, som vår gjorde, ärver meddelandet ryktet från en maskin som delas med tusentals andra kunder.
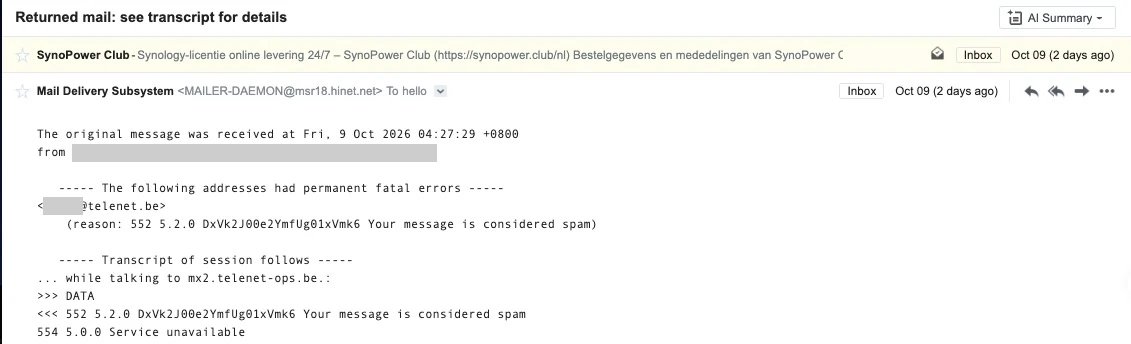
Det var vår situation. Bouncen klagade inte på vår domän eller vår signatur. Det var en avgörande dom, och stora europeiska e-postleverantörer som Telenet och GMX är kända för strikt filtrering av just den signalen. Ingenting inuti e-postservern kunde ändra det, eftersom problemet låg ett hopp efter NAS:en.
Vad ett SMTP-relä ändrar och vad det inte gör #
Ett SMTP-relä ersätter det sista hoppet. Din server autentiserar sig mot den på port 587, överlämnar meddelandet, och SMTP-reläet levererar det från sina egna IP-adresser med sin egen sändningshistorik. Transaktionella e-posttjänster finns för just detta ändamål: deras adresser skickar ingenting annat än kvitton, lösenordsåterställningar och aviseringar, så mottagarna litar mer på dem än en vanlig utgående server.
En bra SMTP-relä signerar också meddelandet med en DKIM-nyckel för din domän, så att kunden fortfarande ser din adress och DMARC fortfarande skickas vidare. Vad den inte kan göra är att reparera dåligt innehåll, en saknad SPF-post eller en lista över personer som aldrig bett om din e-post. Åtgärda autentiseringen först och titta sedan på sökvägen.
Varför vi valde Resend som SMTP-relä #
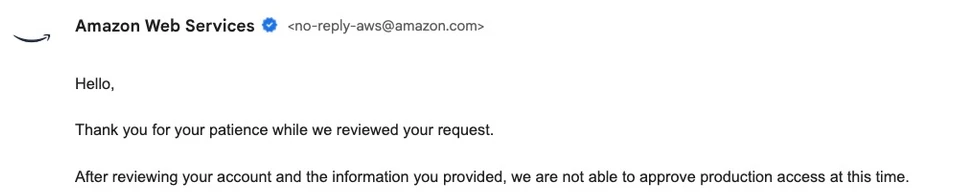
Vårt första försök var Amazon SES. Vi verifierade domänen, beskrev vår volym som 20 till 50 transaktionella e-postmeddelanden per dag, och fick avslag för produktionsåtkomst nästa dag utan angiven anledning. Det är en vanlig upplevelse för ett helt nytt konto, och det lämnade en butik med licensnycklar som väntade på leverans.
Skicka igen var det andra försöket, och det skickade signerad e-post för vår domän ungefär tio minuter efter registreringen. Tre saker gjorde det till en bra lösning för en liten Synology-hostad butik:
- Den talar vanlig SMTP. Ingen plugin- eller API-integration behövs, så en e-postserver på en NAS kan använda den som en SMTP-relä utan extra programvara.
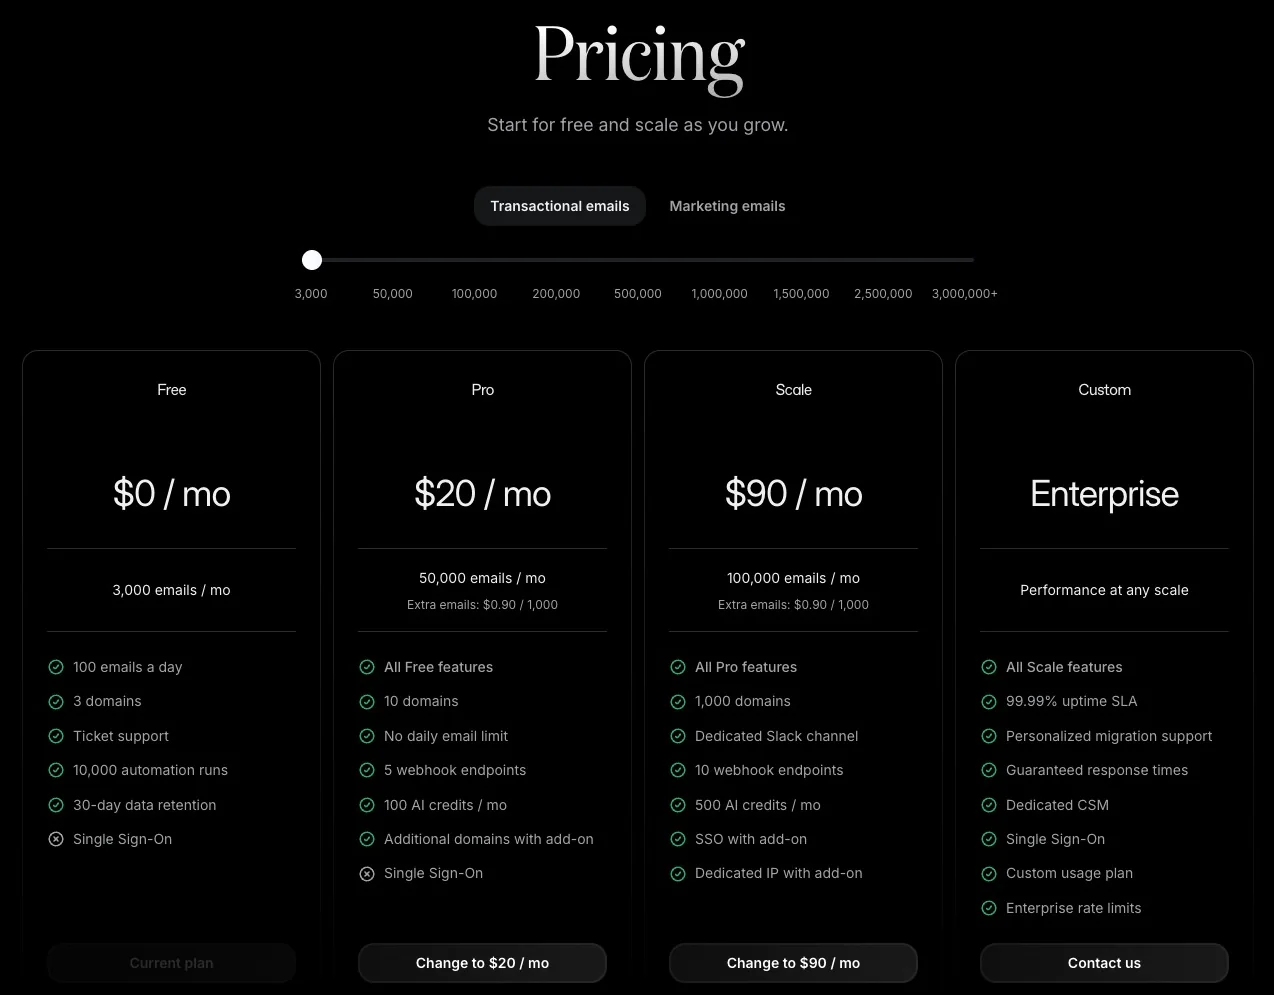
- Gratisplanen täcker en liten butik. I oktober 2026 tillåter det 3 000 e-postmeddelanden i månaden, 100 om dagen och 3 domäner, vilket är långt över vår ordervolym.
- Domänverifiering sker automatiskt med Cloudflare. En auktoriseringsskärm skapade varje DNS-post åt oss.
- Varje meddelande listas i en instrumentpanel. Du kan se om den mottagande servern accepterade eller studsade var och en.
En detalj fick oss att le. Rubrikerna på vårt första test visade meddelandet som skickades via Amazon SES-infrastrukturen i Tokyo. Resend är byggt på just den plattform som hade avvisat vår egen applikation, där avsändarens rykte och godkännande redan är omhändertaget.
Vidarebefordra allt, eller bara de domäner som avvisar dig? #
De flesta guider säger att man ska skicka all utgående e-post via den nya SMTP-relän. Vi gjorde inte det, och Synology MailPlus är anledningen till att vi inte behövde göra det. Dess SMTP-reläinställningar accepterar undantagsregler, och varje regel har sin egen server, port och inloggningsuppgifter. E-post för domänerna som listas i en regel tar den rutten, och allt annat fortsätter att använda standardrutten.
Att dela upp trafiken på det här sättet har verkliga fördelar för en företags e-postserver:
- Vanlig korrespondens förblir orörd. Svar, trådar och meddelanden med flera mottagare behåller sina ursprungliga rubriker.
- Mindre av din post går via en tredje part. Endast meddelanden för de listade domänerna lämnar din egen infrastruktur i förtid.
- Du håller dig inom den fria kvoten. Hundra e-postmeddelanden om dagen är tillräckligt för en handfull domäner och inte mycket för ett helt företag.
- Återställning är en kryssruta. Inaktivera regeln så återgår dessa domäner till standardrutten.
Vi började med två domäner, den som studsade och en till med liknande rykte om noggrannhet, och ytterligare europeiska leverantörer kommer att följa allt eftersom riktiga beställningar bekräftar resultatet.
Konfigurera ett MailPlus SMTP-relä med omsändning i 4 steg #
Hela SMTP-reläkonfigurationen sker i två webbläsarflikar: instrumentpanelen Resend och MailPlus-serverkonsolen i DSM. Ta en ögonblicksbild eller exportera e-postserverkonfigurationen först om det här är ett produktionssystem.
Lägg till din domän i Skicka om och publicera DNS-posterna #
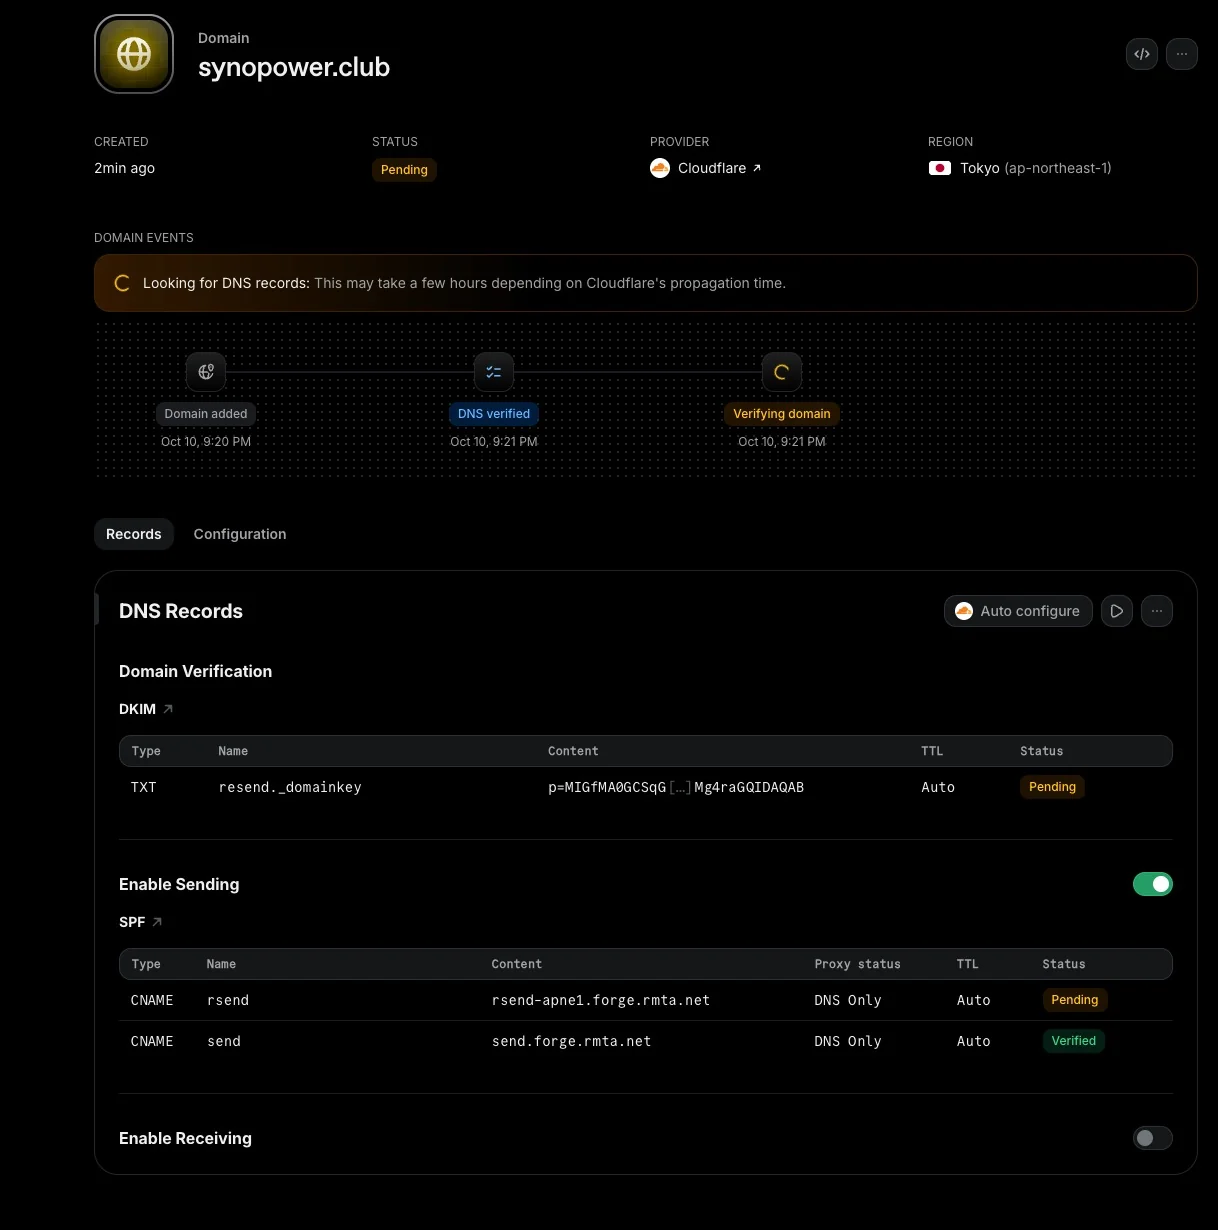
Skapa ett Resend-konto, öppna Domäner och lägg till domänen du skickar från. Välj regionen i det här steget. Resend visar då en DKIM-post och två poster för den avvisade underdomänen. Med Cloudflare DNS skapar knappen Autokonfigurera dem efter en auktoriseringsskärm. Med vilken annan DNS-värd som helst, kopiera posterna manuellt. Låt dina befintliga SPF-, DKIM- och DMARC-poster vara som de är.
Vänta på verifierad och skapa sedan en API-nyckel för endast sändning #
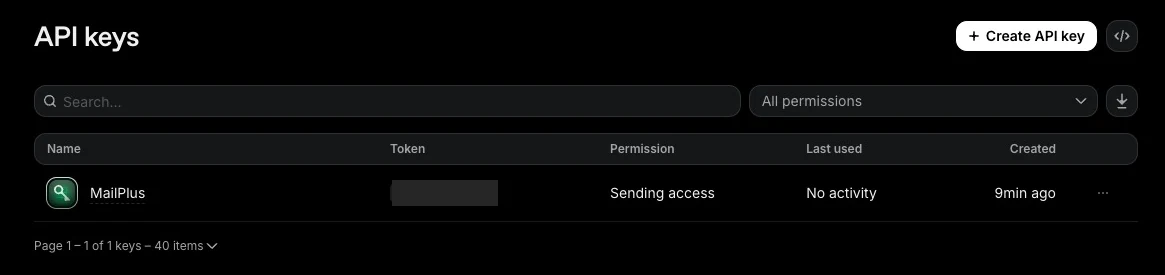
Verifieringen tog några minuter för oss. När domänens status visar Verifierad, öppna API-nycklar och skapa en nyckel med åtkomstbehörigheten "Skicka", begränsad till den domänen om du vill. Kopiera den omedelbart, eftersom hela nyckeln bara visas en gång. Denna nyckel är lösenordet för SMTP-reläet.
Skapa en mottagarregel i MailPlus-servern #
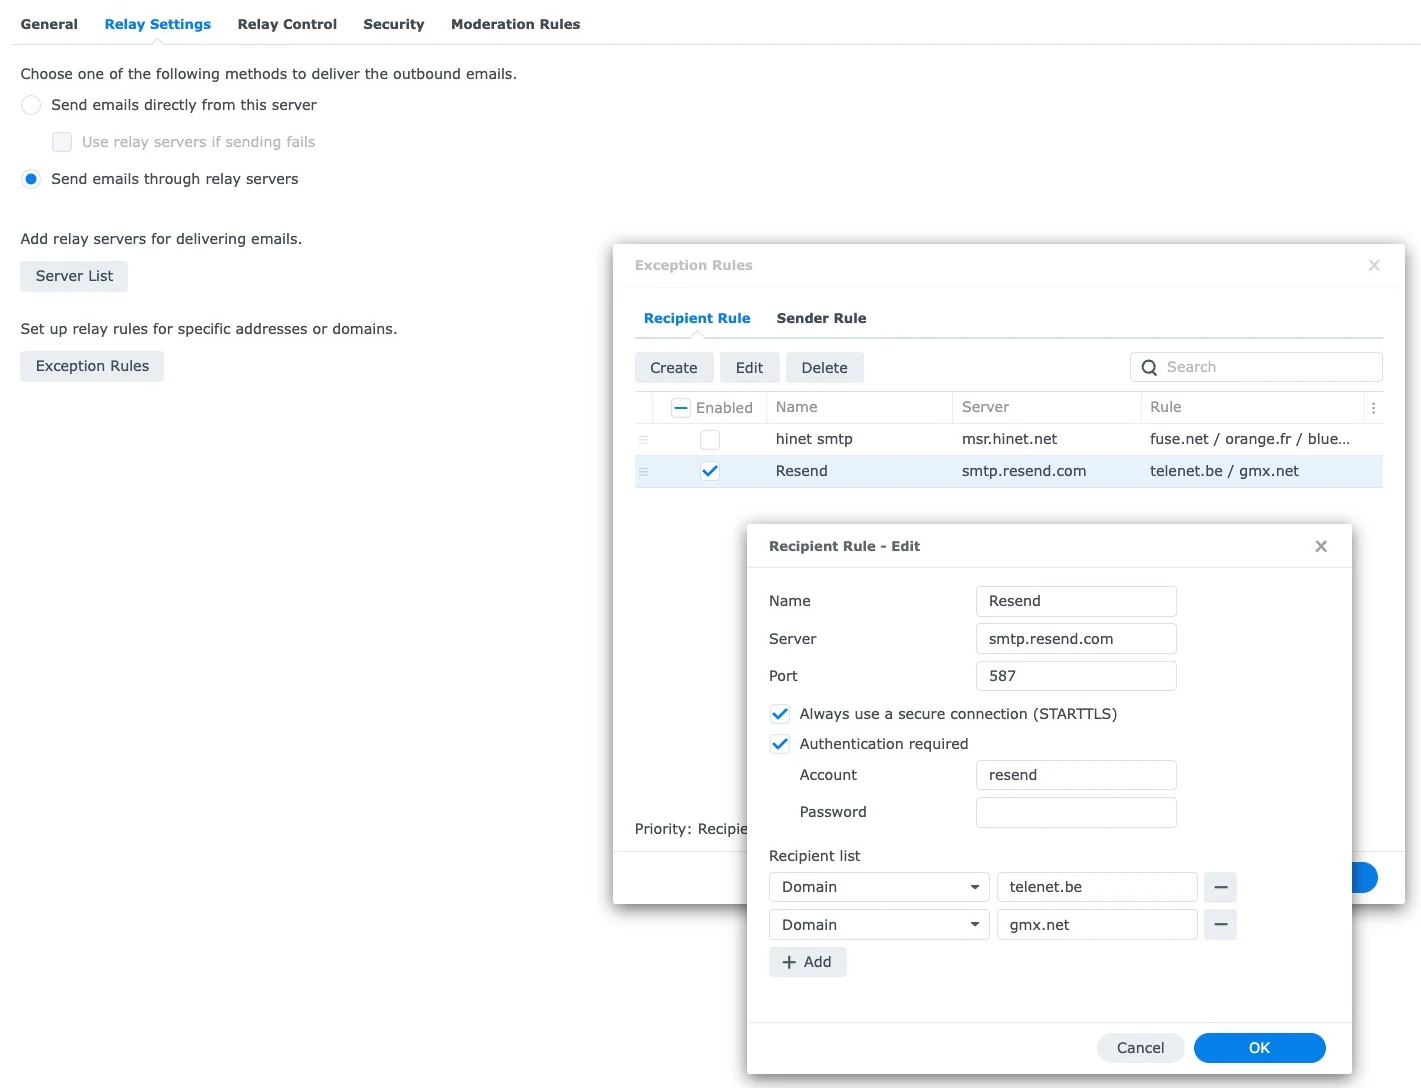
I MailPlus Server öppnar du Mail Delivery, sedan Relay Settings, sedan Exception Rules och skapar en regel på fliken Recipient Rule. Ange smtp.resend.com som server och 587 som port, markera rutorna för säker anslutning och autentisering, skriv resend som konto och klistra in API-nyckeln som lösenord. Lägg till varje mottagardomän i listan, bekräfta och tillämpa sedan.
Skicka ett test och läs av resultatet på båda sidor #
Skicka ett meddelande till en postlåda på en av de listade domänerna. I MailPlus Server bör kösidan vara tom några sekunder senare. I Skicka igen bör sidan E-postmeddelanden lista meddelandet som Levererat. Öppna slutligen meddelandet hos mottagaren och kontrollera att SPF, DKIM och DMARC alla visar godkännande för din egen domän.
DNS-sidan förtjänar en extra mening. Resend-signeringar med sin egen DKIM-väljare och använder sin egen underdomän för studsar, så ingenting som den lägger till kolliderar med de poster som din e-postserver redan förlitar sig på. Båda vägarna förblir helt autentiserade samtidigt, vilket är det som gör en delad installation säker.
Så här bekräftar du att SMTP-reläet verkligen används #
Vår första sparning av regeln var fel, och ingenting på skärmen sa det. Webbläsarens lösenordshanterare hade fyllt i lösenordsfältet med DSM-inloggningslösenordet medan vi skrev de andra fälten, och formuläret accepterade det glatt. Ett meddelande för dessa domäner skulle ha stått i kön med ett autentiseringsfel.
Tre kontroller visar om SMTP-reläet fungerar innan en kund gör det:
- Klistra in nyckeln sist och titta på dess längd. En återsändningsnyckel börjar med
re_och är 36 tecken långt. En kort rad med punkter betyder att webbläsaren fyllde i något annat. - Håll koll på kön. Efter ett testmeddelande ska kösidan i MailPlus-servern vara tom. Ett uppskjutet meddelande där visar orsaken som SMTP-reläet gav.
- Se upp för nyckeln. Kolumnen Senast använda på sidan Skicka API-nycklar igen anger Ingen aktivitet förrän det första meddelandet autentiseras.
Vi testade även SMTP-reläet direkt innan vi kontaktade e-postservern, genom att skicka meddelanden till en av våra egna brevlådor via SMTP. De anlände med SPF-, DKIM- och DMARC-kod för vår domän, och ett icke-engelskt ämne, en HTML-textdel med en vanlig textdel, en PDF-bilaga och en anpassad rubrik kom alla igenom intakta, så SMTP-reläet skadar inte vanligt meddelandeinnehåll. Det spelar roll för en butik vars ordermejl skickas ut på 16 språk.
Sedan kom testet som gällde. Den 11 oktober skickade vi den belgiska kundens beställningsmejl igen, samma meddelande som hade studsat två dagar tidigare. E-postloggen visade att MailPlus-servern hade överlämnat det 3,2 sekunder efter att det hamnat i kön, och instrumentpanelen markerade det som Levererat, vilket innebär att leverantörens server accepterade meddelandet istället för att neka det.
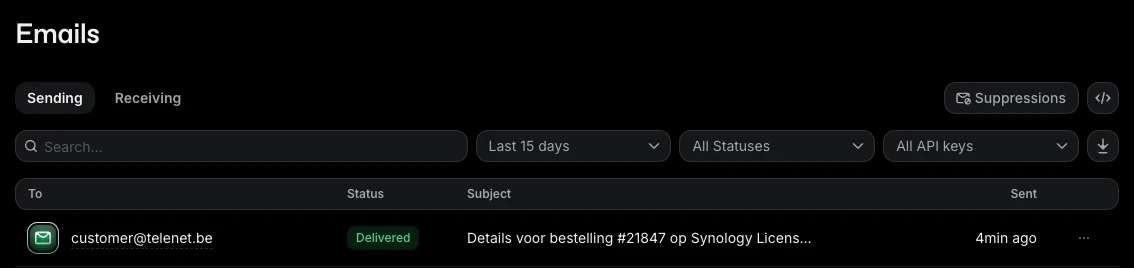
Ett meddelande är ett resultat, inte statistik. Levererat visar att den mottagande servern svarade ja, och kan inte berätta vilken mapp meddelandet arkiverades i. Vi kommer att fortsätta övervaka faktiska beställningar till dessa leverantörer innan vi flyttar fler domäner.
Vad Resend omskriver i dina meddelanden #
Ett SMTP-relä som återskapar meddelanden är inte ett transparent rör, och skillnaderna är värda att känna till innan du dirigerar något viktigt genom det. En jämförelse av vad vi skickade med vad som anlände visade fyra förändringar:
- Till-rubriken blir den enda mottagaren. Varje mottagare får ett exemplar adresserat endast till dem, så den ursprungliga listan över mottagare syns inte längre.
- Meddelande-ID:t har ersatts. E-postklienter använder det värdet för att gruppera svar, så att trådar kan delas upp.
- Datumrubriken konverteras till UTC. Ögonblicket är detsamma, den visade tidszonen är inte.
- De mottagna raderna från din egen server tas bort. Mottagaren ser inte längre den interna sökvägen.
Inget av detta spelar roll för en orderbekräftelse som skickas till en kund. Det spelar stor roll för en konversation med tre personer i texten, och det är det starkaste argumentet för att ge SMTP-reläet endast utvalda domäner istället för allt.
Varför vår post fortfarande finns kvar på Synology MailPlus #
Att lägga till en extern SMTP-relä för två domäner ändrar inte var vår e-post finns. Varje postlåda, varje skickat meddelande och varje leveranslogg finns fortfarande på vår egen NAS. Synology MailPlus bestämmer fortfarande, meddelande för meddelande, vilken väg man ska ta. En hostad e-postsvit skulle inte ha gett oss det valet. Vi skulle ha haft en utgående väg, leverantörens, och ingen regel för att styra runt ett problem.
Det är också därför reparationen inte kostade något. Servern inkluderar fem e-postkonton gratis, licenserna för fler köps en gång istället för att hyras månadsvis, och SMTP-reläreglerna ingår i paketet. Om du funderar på att sköta din egen e-post finns hela bilden i vår guide: Synology MailPlus e-postserverguide.
SMTP-relägränser och varningar #
Ett SMTP-relä löser ett specifikt problem, och det medför några egna.
Meddelandena du skickar genom den behandlas av en tredje part. Våra innehåller licensnycklar, så vi håller listan över domäner kort och använder en nyckel som kan skicka och inte göra något annat. Kontrollera dina egna integritetsåtaganden innan du skickar kundpost via någon extern tjänst, särskilt för kunder i Europeiska unionen.
Gratisplanen har ett dagligt tak. Hundra e-postmeddelanden om dagen är generöst för utvalda domäner, men ett utskick till hela din kundlista skulle nå det inom några minuter. Nyhetsbrev hör hemma på ett separat plan, och helst på en separat underdomän, så att marknadsföringsklagomål aldrig påverkar dina beställningsmejls rykte.
Rykte lånas, ägs inte. Delade avsändaradresser förvaras väl, men du kontrollerar inte vem som använder dem. Om en leverantör fortfarande avvisar dig efter ändringen, läs avvisningstexten i instrumentpanelen innan du antar att sökvägen är fel.
Slutligen bör en API-nyckel som har klistrats in i en chatt, ett ärende eller en skärmdump ersättas. Skapa en ny nyckel, uppdatera SMTP-reläregeln, skicka ett test och radera den gamla. Det tar två minuter och tar bort en risk som annars varar i åratal.
Vanliga frågor #
Vad är ett SMTP-relä? #
En SMTP-relä är en e-postserver som tar emot meddelanden från din egen server och levererar dem åt dig. Mottagarsidan bedömer sedan reläets rykte istället för adressen som din server skickar från.
Varför landar e-post från min Synology NAS i skräpposten när SPF, DKIM och DMARC går igenom? #
De tre kontrollerna bevisar att meddelandet verkligen kommer från din domän. Mottagarna poängsätter också IP-adressen som levererar det. Ett generiskt omvänt DNS-namn eller en delad utgående server med blandad historik kan misslyckas med det andra testet på egen hand.
Stöder Synology MailPlus endast SMTP-relä för specifika domäner? #
Ja. Under E-postleverans, Reläinställningar, Undantagsregler kan du skapa mottagarregler, var och en som ett separat SMTP-relä. Varje regel har sin egen server, port och inloggningsuppgifter och gäller endast för domänerna eller adresserna i sin lista.
Är Resend gratis att använda som SMTP-relä? #
Gratisplanen tillät 3 000 e-postmeddelanden i månaden, 100 om dagen och 3 domäner när vi registrerade oss i oktober 2026. Det räcker för transaktionell e-post från en liten butik, särskilt när bara vissa domäner använder den.
Vilken SMTP-reläserver, port och inloggning använder Resend? #
Servern är smtp.resend.com. Port 587 med STARTTLS fungerar med MailPlus-servern, och 465 är tillgänglig för implicit TLS. Kontonamnet är alltid resend och lösenordet är din API-nyckel.
Måste jag ändra mina befintliga SPF- eller DKIM-poster? #
Nej. Resend lägger till en DKIM-nyckel under sin egen väljare och använder sin egen underdomän för studsar. Posterna som din e-postserver redan använder finns kvar, så både standardrutten och SMTP-reläet förblir autentiserade.
Kommer kunderna fortfarande att se min egen adress som avsändare? #
Ja. Från-adressen är oförändrad och meddelandet är signerat för din domän, så DMARC godkänns. I våra tester var de synliga ändringarna begränsade till rubrikerna Till, Meddelande-ID, Datum och Mottaget.
Kan jag välja SMTP-reläet efter avsändare istället för efter mottagare? #
MailPlus-servern har också en flik för avsändarregel bredvid mottagarregel, för routning via avsändaradressen. När båda typerna av regler matchar samma meddelande anger konsolen att mottagarregeln prioriteras.
Referenser och videogenomgångar #
- Skicka SMTP-dokumentationen igen, som listar servernamnet, tillgängliga portar och inloggningsformatet.
- Skicka om prissättning, för de nuvarande kvoterna för gratis- och betalplanerna.
- Hjälp med Synology MailPlus-serverns e-postleverans, den officiella beskrivningen av leverans- och reläinställningarna.
- Googles riktlinjer för e-postavsändare, de autentiserings- och ryktesregler som Gmail tillämpar för inkommande e-post.
- DMARC-översikt, som förklarar hur SPF- och DKIM-justering avgör om ett meddelande går igenom.
Dessa Synology-videor täcker e-postservern som den här artikeln bygger på, från första installationen till säkerhetsinställningarna.
Mer från den här serien om att hosta ett företag på en NAS: E-postbombning via kontaktformulär. Planerar du din egen e-postserver? Börja med ett MailPlus-licenspaket, eller bläddra bland alla licenser på SynoPower Club.