

E-postbombning via ett kontaktformulär: Vad vi lärde oss genom att hosta på Synology

Uppdaterad på 25 september 2026
E-postbombning är när någon översvämmar en persons inkorg med hundratals genuina e-postmeddelanden från riktiga webbplatser, vanligtvis för att dölja ett meddelande de inte vill att offret ska se. Den 24 och 25 september 2026 blev vårt eget kontaktformulär en av dessa webbplatser. SynoPower Club körs helt på Synology: WordPress i Container Manager, inuti Virtual DSM, på Virtual Machine Manager, med e-post skickad via Synology MailPlus. Tio skräppostmeddelanden anlände över natten, vart och ett utlöste ett bekräftelsemejl till en främling, och vart och ett av dem hade klarat vår botkontroll. Den här första NAS Hosting 101-artikeln går igenom hur vi upptäckte e-postbombningen, hur vi spårade den på NAS:en på några minuter och vad vi ändrade så att genuina kunder fortfarande får sina bekräftelser.
SynoPower Club-punkt: Jag har arbetat med supporten på Synology i flera år, och den vanligaste oron jag hörde om egenhosting var att en dålig kväll skulle ta ner webbplatsen. Den här gjorde det inte. NAS-servern fortsatte att servera sidor, butiken fortsatte att ta emot beställningar, och det enda symtomet var drygt tio rader i formulärposterna. Det som gjorde skillnaden var att ha allt på ett ställe: formulärposterna, e-postloggen och besökarnas IP-adresser låg alla på samma Synology-box, så att spåra e-postbombningen tog ett enda sittande steg istället för tre supportärenden till tre olika hostingföretag.
Vad e-postbombning är och varför kontaktformulär är måltavlor #
E-postbombning behöver inte bryta sig in i någonting. Angriparen tar offrets adress och skriver in den i så många offentliga formulär som möjligt: nyhetsbrevsregistreringar, kontoregistreringar och kontaktformulär som skickar en kopia av meddelandet tillbaka till avsändaren. Varje webbplats skickar sedan ett riktigt, korrekt signerat e-postmeddelande till offret. Inget av dessa meddelanden är skräppost i teknisk mening, så de seglar förbi filter och staplas i inkorgen.
Målet är sällan själva översvämningen. Microsoft Threat Intelligence har dokumenterat grupper som använder e-postbombningar som ett första steg och sedan ringer offret och låtsas vara IT-helpdesk som ska åtgärda spamproblemet. Andra angripare använder översvämningen för att dölja en bankavisering, en köpbekräftelse eller ett lösenordsändringsmeddelande medan de missbrukar ett stulet konto.
Kontaktformulär är attraktiva eftersom många av dem automatiskt svarar till den adress som skrivs in i e-postfältet. För angriparen är det en gratis, anonym e-postrelä med ett pålitligt avsändarnamn. För webbplatsägaren betyder det att din domän skickar e-post till personer som aldrig bett om det, och vissa av dem kommer att trycka på skräppostknappen.
Hur e-postbombning dök upp i vår Synology-hostade butik #
Mönstret var uppenbart när vi tittade på bidragen sida vid sida. Mellan kvällen den 24 september och nästa morgon fick vårt supportformulär tio bidrag, med en till två timmars mellanrum. Den långsamma takten är avsiktlig: den håller sig under de flesta trafikgränser och ser ut som vanlig trafik.
- Namn och meddelande var slumpmässiga strängar med 17 till 24 blandade bokstäver, utan några riktiga ord alls.
- E-postadresserna såg riktiga ut, spridda över stora konsumentleverantörer och ett fåtal företagsdomäner i olika länder.
- Vissa Gmail-adresser var utfyllda med punkter, till exempel johnsmith Gmail ignorerar punkter, så e-posten når fortfarande en inkorg, medan formuläret ser en ny adress varje gång.
- Varje bidrag valde samma ämne, Produktförfrågan, det första alternativet i listan.
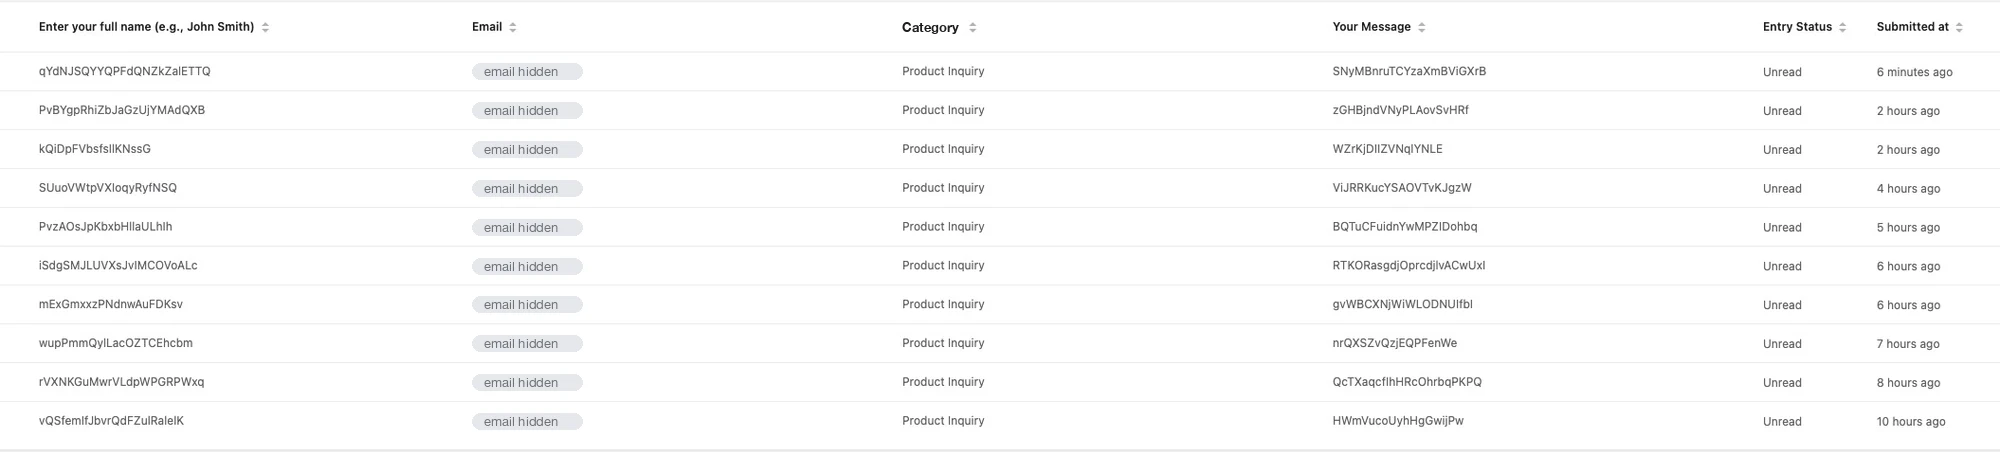
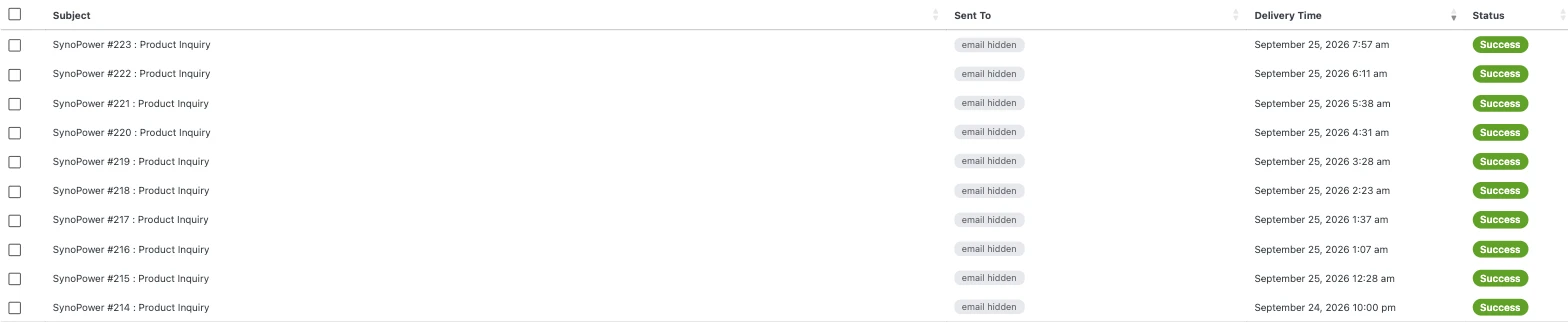
Ingen av dessa personer hade någonsin besökt SynoPower Club. Vårt bekräftelsemejl, med ett ämne som SynoPower #1234: Produktförfrågan, skickades till var och en av dem. Om du fick ett av dessa meddelanden och aldrig kontaktade oss, var du måltavla för e-postbombning: din adress angavs av någon annan. Inget konto skapades åt dig och ingenting debiterades. Vår guide om hur man vet om ett e-postmeddelande verkligen kommer från SynoPower Club listar alla adresser vi skickar från.
Varför vändkorset och en honungsgryta inte stoppade det #
Vårt formulär hade redan två försvar mot skräppost aktiverade, men e-postbombningen gick rakt igenom dem: Cloudflare Turnstile och ett dolt honeypot-fält. Båda gjorde sitt jobb, och ingen av dem var byggd för detta.
En honeypot fångar upp skript som fyller i alla fält på sidan, inklusive ett som är dolt för människor. Dessa inlägg kom från en riktig webbläsare som bara fyllde i de synliga fälten, så fällan förblev tom. Turnstile kontrollerar om besökaren beter sig som en riktig webbläsare och person. Var och en av de tio inläggen hade en giltig Turnstile-token, vilket visar att avsändaren använde en genuin webbläsare i mänsklig takt, inte ett grovt skript.
Det är den ärliga gränsen för botkontroller mot e-postbombningar. De gör massautomatiserat missbruk dyrt, men en tålmodig avsändare som skickar in ett formulär i timmen via en vanlig webbläsare ser precis ut som en kund. För att stoppa det behöver det en signal om var begäran kommer ifrån, inte bara hur den beter sig.
Spåra e-postbombning på en Synology NAS i 4 steg #
Eftersom hela stacken körs på ett enda Synology-system lämnade undersökningen aldrig NAS:en. Det här är de fyra kontrollerna vi körde, i ordning, och de fungerar för alla WordPress-webbplatser som finns i Container Manager eller Web Station.
Läs formulärposterna #
Öppna listan över inlägg i ditt formulärtillägg och sortera efter datum. Leta efter slumpmässiga namn eller meddelanden, upprepade ämnen och ett stadigt intervall mellan inläggen, och notera sedan IP-adressen som lagras med varje inlägg.
Kontrollera vem som fått post #
Öppna e-postloggen för ditt SMTP-plugin, eller leveransloggen i Synology MailPlus-servern, och sök efter postnumren. Detta visar om din webbplats faktiskt skickade en bekräftelse till varje adress och om den levererades.
Jämför IP-adresser med Tor-listan #
Ladda ner Tor-projektets bulk-exitlista och sök i den efter varje IP-adress bland posterna. I vårt fall var alla tio adresser Tor-exitnoder, medan ingen av de 199 genuina posterna sedan 2024 kom från en adress på den listan.
Bekräfta att IP-adresserna är riktiga besökare #
Se till att IP-adresserna i dina loggar tillhör besökare och inte Cloudflare eller din omvända proxy. Om varje post visar samma få adresser, återställ den ursprungliga besökarens IP-adress innan du drar några slutsatser.
Vad vi ändrade efter utredningen #
Åtgärden för e-postbombningen var tvungen att uppfylla två villkor: stoppa den här avsändaren helt och inte skapa problem för de kunder som använder formuläret för att fråga om licenser varje vecka. Vi bestämde oss för en riktad förändring.
Formulärinskick som anländer via Tor-nätverket nekas nu, på alla formulär på webbplatsen. Cloudflare markerar Tor-trafik med den speciella landskoden T1, och vi kontrollerar även besökarens IP-adress mot Tor-projektets utgångslista, som uppdateras dagligen, så regeln gäller fortfarande om en begäran någonsin når NAS:en utan att passera via Cloudflare. Alla som nekas ser ett kort meddelande med vår supportadress, så en genuin kund som föredrar Tor kan fortfarande nå oss via e-post.
Webbläsnings-, kassasidorna och kontosidorna är orörda. Ändringen gäller endast i det ögonblick då ett formulär skickas in, vilket är exakt där missbruket inträffade.
Ska du behålla autosvaret efter e-postbombning? #
Det starkaste försvaret mot e-postbombning via ett formulär är att sluta skicka något till den adress som skrivits in i det. Om formuläret bara meddelar dig, vinner en angripare ingenting på att ange en främlings adress. Vi övervägde det alternativet noga.
Vi valde att behålla bekräftelsen. Många av våra kunder skriver in eftersom en licensnyckel inte aktiverades eller att ett beställningsmejl hamnade i skräpposten, och ett omedelbart svar som säger att vi mottagit meddelandet, med ett ärendenummer, minskar deras stress avsevärt. Att ta bort det skulle straffa varje riktig kund och besvära en avsändare.
Avvägningen är dock tydlig. Att blockera Tor stänger rutten som den här avsändaren använde, men en beslutsam angripare skulle kunna byta till vanliga proxyservrar. Om skräpinlägg returnerar från adresser som inte är från Tor är nästa steg att göra bekräftelsen valfri eller stänga av den, och det beslutet hör hemma på din checklista innan det händer, inte under nästa incident.
Få den riktiga besökarens IP bakom Cloudflare och Synology Reverse Proxy #
Steg 4 i undersökningen förtjänar ett eget avsnitt, eftersom det är den vanligaste fällan när en egenhostad webbplats hanterar email bombing eller annat missbruk. En förfrågan till SynoPower Club passerar via Cloudflare, sedan den omvända proxyn i Synology DSM, innan den når WordPress i sin container. Utan extra konfiguration ser WordPress adressen för det sista hoppet, så varje formulärinmatning, kommentar och beställning registreras med en Cloudflare- eller proxy-IP-adress.
Cloudflare skickar den ursprungliga adressen i CF-Connecting-IP-headern, och Apache kan få instruktioner att lita på den headern endast när begäran kommer från Cloudflare eller din egen proxy. Vi hade åtgärdat detta bara några dagar tidigare för bedrägerikontroll på beställningar, och det lönade sig omedelbart: formulärposterna visade de riktiga Tor-utgångsadresserna, vilket var det som gjorde mönstret synligt på några minuter.
Om du har en Synology NAS bakom Cloudflare, kontrollera detta innan du behöver den. Skicka in en testpost från din telefon på mobildata och bekräfta att den lagrade IP-adressen matchar den som din telefon rapporterar.
Varför vi kör SynoPower Club på Synology #
En butik som säljer Synology-licenser borde kunna köra på Synology, och vår gör det, alltihop. Virtual Machine Manager värd för Virtual DSM-instansen som innehåller webbplatsen, Container Manager kör WordPress och dess databas, och Synology MailPlus skickar varje orderbekräftelse, licensleverans och formulärsvar.
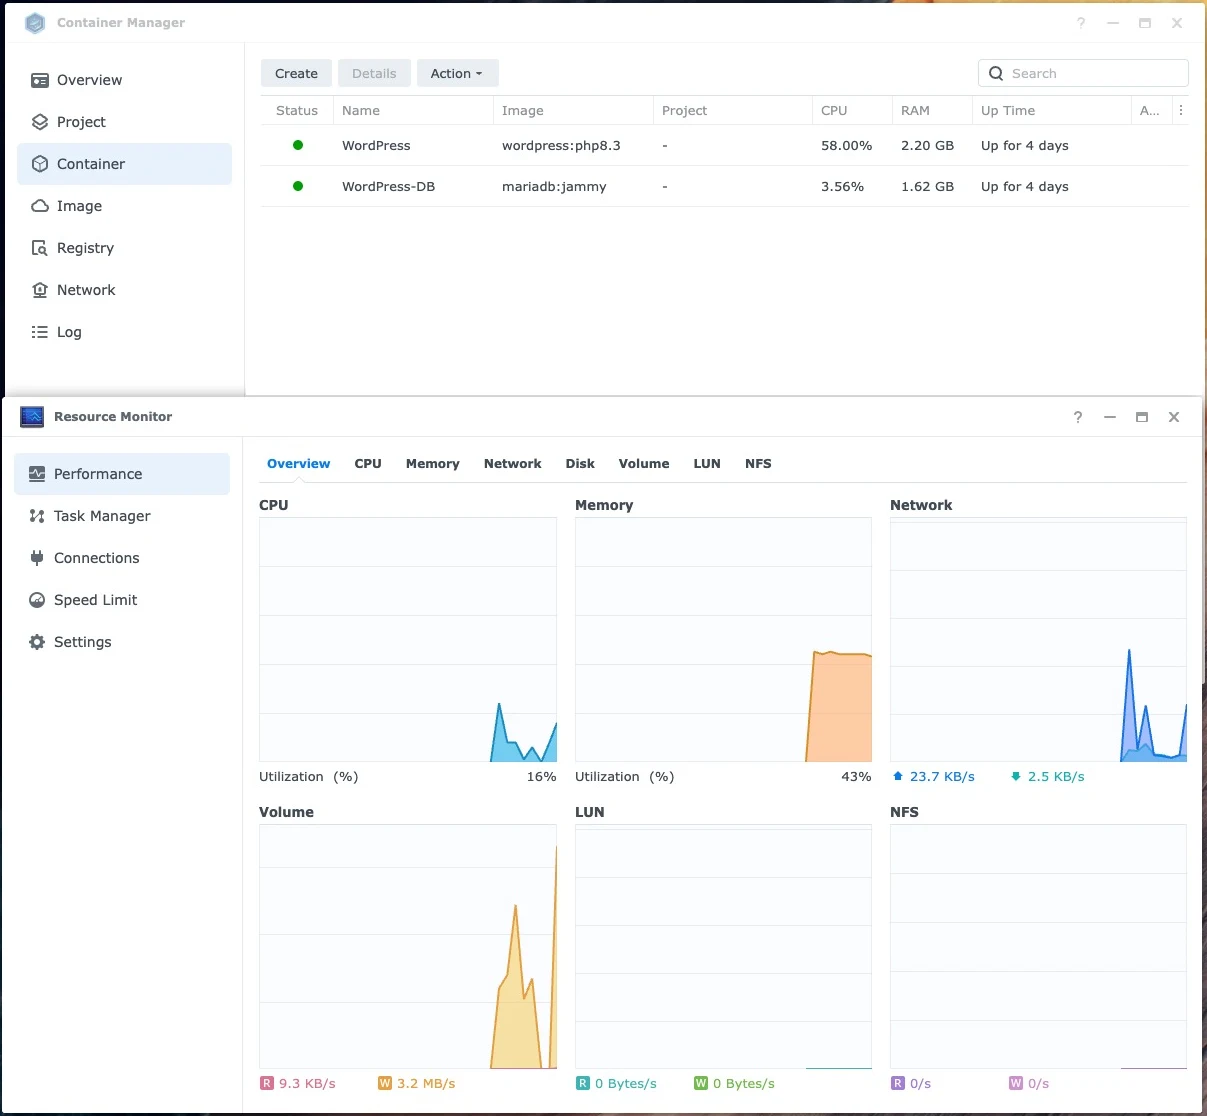
Springer inuti Virtual DSM ger oss något som delad hosting sällan gör: en ögonblicksbild av hela webbplatsen, inklusive databas och konfiguration, som kan återställas på några minuter. Ändringar som vår e-postbombningsfix är riskfria eftersom vägen tillbaka alltid är ett klick bort. MailPlus, i sin tur, lagrar vår e-post och dess leveransregister på vår egen hårdvara istället för en tredjeparts e-posttjänst, så att bekräfta vilka meddelanden som skickades och till vem är en lokal sökning.
En checklista för dina egna Synology-hostade formulär #
Du behöver inte vänta på en e-postbombningsincident för att dina formulär ska bli säkrare. Dessa kontroller tar mindre än en timme på en typisk Synology-hostad WordPress-webbplats.
- Lista alla formulär på webbplatsen och notera vilka som skickar e-post till den adress en besökare skriver in.
- Behåll Turnstile och en honeypot på, eftersom de fortfarande stoppar huvuddelen av automatiserad skräppost.
- Bekräfta att dina loggar registrerar riktiga besökares IP-adresser, inte Cloudflare- eller omvända proxyadresser.
- Bestäm i förväg om du ska blockera Tor eller anonyma nätverk på formulär om missbruk börjar.
- Håll koll på antalet formulärbekräftelser i din MailPlus- eller SMTP-logg och ange ett ungefärligt antal som skulle räknas som ovanligt.
- Ta en Virtual DSM- eller Btrfs-ögonblicksbild innan du ändrar säkerhetsregler, så att du kan återställa inställningarna direkt.
Gränser och varningar för e-postbombning #
Vår ändring tar upp denna incident, inte alla möjliga former av e-postbombningar, och det är värt att vara tydlig med vad den inte täcker.
Att blockera Tor på formulär kommer också att avvisa det lilla antalet genuina besökare som använder Tor för integritet. För en licensbutik är den avvägningen enkel, eftersom ingen av de 199 genuina formulärposterna sedan 2024 kom via Tor, men en webbplats som betjänar journalister eller aktivister borde fatta ett annat beslut.
En e-postbombningskampanj som rör sig mot proxyservrar i hemmet eller komprometterade routrar kommer inte att omfattas av en Tor-regel, och det finns ingen ren lista över dessa adresser. Vid den tidpunkten spelar autosvarsbeslutet från tidigare roll mer än någon blockeringslista.
Slutligen skyddar ingenting här offren från översvämningar som skickas via andra webbplatser. Om din egen inkorg plötsligt är full av registreringar och bekräftelser från webbplatser du aldrig besökt, kontrollera först dina bank-, kort- och e-postkonton för ovanlig aktivitet. Översvämningen är ofta en distraktion från något annat.
Vanliga frågor #
Vad är e-postbombning? #
E-postbombning innebär att man översvämmar en person med ett stort antal riktiga e-postmeddelanden genom att ange deras adress i många webbplatsformulär, registreringar och nyhetsbrev. Varje meddelande är äkta, så filter släpper igenom dem, och översvämningen kan dölja en viktig varning.
Varför skulle e-postbombningar rikta sig mot ett litet kontaktformulär? #
Alla formulär som skickar en kopia av meddelandet tillbaka till den angivna adressen fungerar som en gratis e-postrelä för angriparen. Små webbplatser är användbara eftersom deras e-post är betrodd och de sällan övervakar formulärbekräftelser.
Stoppar Cloudflare Turnstile e-postbombningar? #
Inte på egen hand. Turnstile kontrollerar att en riktig webbläsare beter sig som en människa. En tålmodig avsändare som använder en vanlig webbläsare och skickar ett inlägg per timme klarar den, precis som alla våra tio skräpinlägg gjorde.
Betyder e-postbombningar i mina formulärposter att min webbplats har blivit hackad? #
Nej. Angriparen använde bara det offentliga formuläret som vem som helst kan fylla i. I vårt fall var inga konton, beställningar eller betalningsuppgifter inblandade, och NAS:en fortsatte att betjäna kunder normalt hela tiden.
Bör jag stänga av bekräftelsemejlet som mitt formulär skickar? #
Det är det starkaste försvaret, eftersom angriparen inte vinner något om formuläret bara meddelar dig. Vi behöll vårt eftersom kunderna värdesätter omedelbar mottagning och blockerade istället nätverket som missbruket kom ifrån.
Kommer blockering av Tor på formulär att stoppa riktiga kunder? #
Väldigt sällan. Surfning och utcheckning fungerar fortfarande via Tor, och alla som nekas formuläret ser vår support-e-postadress. Inget av de 199 genuina inläggen i vår formulärhistorik sedan 2024 kom från Tor.
Jag fick en SynoPower Club-bekräftelse som jag aldrig bett om. Vad ska jag göra? #
Du behöver inte göra någonting hos oss. Inget konto skapades och ingenting debiterades. Om du har fått många liknande e-postmeddelanden från andra webbplatser samtidigt, kontrollera dina bank- och e-postkonton för ovanlig aktivitet.
Kan en Synology NAS hantera email bombing på en egenhostad webbplats? #
Ja. Attacken genererade en handfull förfrågningar, vilket ligger långt under vad en Synology NAS hanterar varje minut. Det verkliga arbetet är detektering, och att ha formulärposter, e-postloggar och besökar-IP-adresser på ett Synology-system gör det snabbt.
Referenser och videogenomgångar #
- Microsofts hotinformation om e-postbombningar, som visar hur en flod av registreringar används som det första steget i en helpdesk-bedrägeri.
- Cloudflare HTTP-rubriker, som dokumenterar T1-landskoden som Cloudflare tilldelar Tor-trafik.
- Tor-projektets bulk-avslutningslista, den publicerade listan över aktuella Tor-utgångsnodadresser.
- Punkter spelar ingen roll i Gmail-adresser, vilket förklarar varför alla punkterade varianter når samma inkorg.
- Återställa ursprungliga besökares IP-adresser, Cloudflares vägledning för loggning av riktiga besöksadresser bakom proxyn.
Dessa videor täcker de Synology-delar som den här webbplatsen körs på: MailPlus, som skickar vår e-post, och hosting av WordPress på en Synology NAS.
Planerar du att hosta din egen webbplats eller e-post på Synology? Börja med en Virtual DSM-licens för en isolerad, ögonblicksbildsskyddad instans, eller bläddra bland alla licenser på SynoPower Club.