
Envoi massif d'emails via un formulaire de contact : ce que nous avons appris en hébergeant sur Synology

Mis à jour le 25 septembre 2026
12 min de lecture
Le bombardement d'emails consiste à inonder la boîte de réception d'un destinataire avec des centaines d'emails d'apparence légitime provenant de sites web authentiques, généralement pour noyer un message que l'on souhaite cacher à la victime. Les 24 et 25 septembre 2026, notre formulaire de contact a été pris pour cible. Notre serveur SynoPower Club fonctionne entièrement sur Synology : WordPress est hébergé dans Container Manager, lui-même intégré à Virtual DSM, sur Virtual Machine Manager, et les emails sont envoyés via Synology MailPlus. Dix spams sont arrivés pendant la nuit ; chacun a déclenché l'envoi d'un email de confirmation à un inconnu, et tous avaient passé notre contrôle anti-bot. Ce premier article de notre série « Hébergement NAS 101 » explique comment nous avons repéré ce bombardement d'emails, comment nous l'avons localisé sur le NAS en quelques minutes et quelles modifications nous avons apportées pour que nos clients légitimes reçoivent toujours leurs confirmations.
Point SynoPower Club : J'ai passé des années au support technique de Synology, et la principale préoccupation concernant l'auto-hébergement était qu'une mauvaise nuit suffise à rendre le site inaccessible. Ce ne fut pas le cas ici. Le NAS a continué à servir les pages, la boutique à prendre les commandes, et le seul symptôme était une dizaine de lignes manquantes dans les formulaires. La clé du succès résidait dans le fait que tout était centralisé : les formulaires, le journal des e-mails et les adresses IP des visiteurs étaient tous hébergés sur le même serveur Synology. Ainsi, le traçage de l'attaque par e-mail a pu être effectué en une seule session, au lieu de trois tickets de support auprès de trois hébergeurs différents.
Qu’est-ce que le bombardement d’emails et pourquoi les formulaires de contact sont-ils ciblés ? #
L'envoi massif d'emails ne nécessite aucun piratage. L'attaquant récupère l'adresse de sa victime et la saisit dans un maximum de formulaires publics : inscriptions à des newsletters, créations de comptes et formulaires de contact renvoyant une copie du message à l'expéditeur. Chaque site web envoie alors un email légitime et correctement signé à la victime. Techniquement, aucun de ces messages n'est considéré comme du spam ; ils passent donc les filtres et s'accumulent dans la boîte de réception.
L'objectif est rarement l'inondation en elle-même. Microsoft Threat Intelligence a recensé des groupes qui utilisent le spamming comme première étape, puis contactent la victime par téléphone en se faisant passer pour le service d'assistance informatique censé résoudre le problème de spam. D'autres attaquants utilisent cette inondation pour masquer une alerte bancaire, une confirmation d'achat ou un avis de changement de mot de passe, tout en utilisant abusivement un compte volé.
Les formulaires de contact sont attrayants car beaucoup d'entre eux répondent automatiquement à l'adresse électronique saisie. Pour un pirate, il s'agit d'un relais de messagerie gratuit et anonyme, avec un nom d'expéditeur fiable. Pour le propriétaire du site, cela signifie que son domaine envoie des courriels à des personnes qui ne les ont jamais demandés, et que certaines d'entre elles cliqueront sur le bouton « spam ».
Comment le bombardement d'emails est apparu sur notre boutique hébergée par Synology #
La tendance était flagrante une fois les dossiers comparés. Entre le soir du 24 septembre et le lendemain matin, notre formulaire de soutien a reçu dix demandes, espacées d'une à deux heures. Ce rythme lent est délibéré : il permet de rester sous les limites de trafic et de se fondre dans le trafic habituel.
- Le nom et le message étaient des chaînes de caractères aléatoires. de 17 à 24 lettres majuscules et minuscules, sans aucun mot réel.
- Les adresses e-mail semblaient réelles., répartis entre de grands fournisseurs grand public et quelques domaines d'entreprise dans différents pays.
- Certaines adresses Gmail étaient complétées par des points., Par exemple, Gmail ignore les points, donc le message arrive toujours dans une seule boîte de réception, tandis que le formulaire voit une nouvelle adresse à chaque fois.
- Chaque contribution portait sur le même sujet., Demande d'informations sur le produit, la première option de la liste.
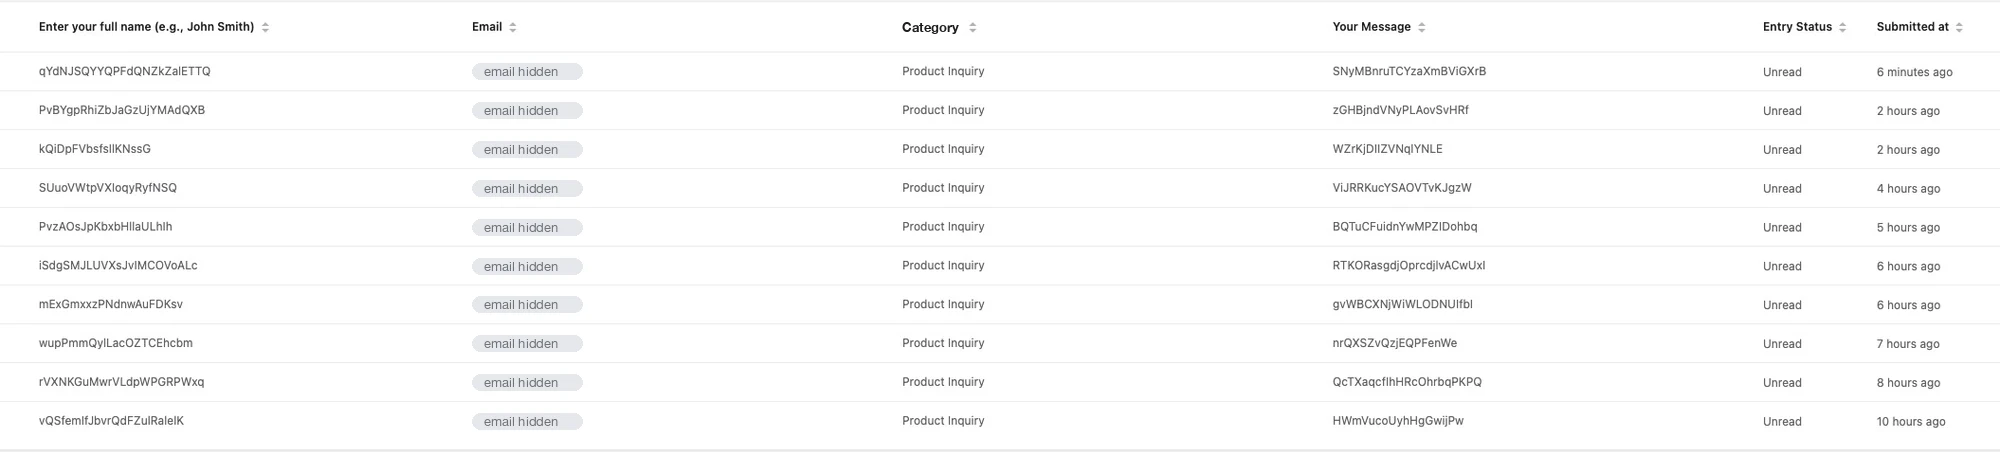
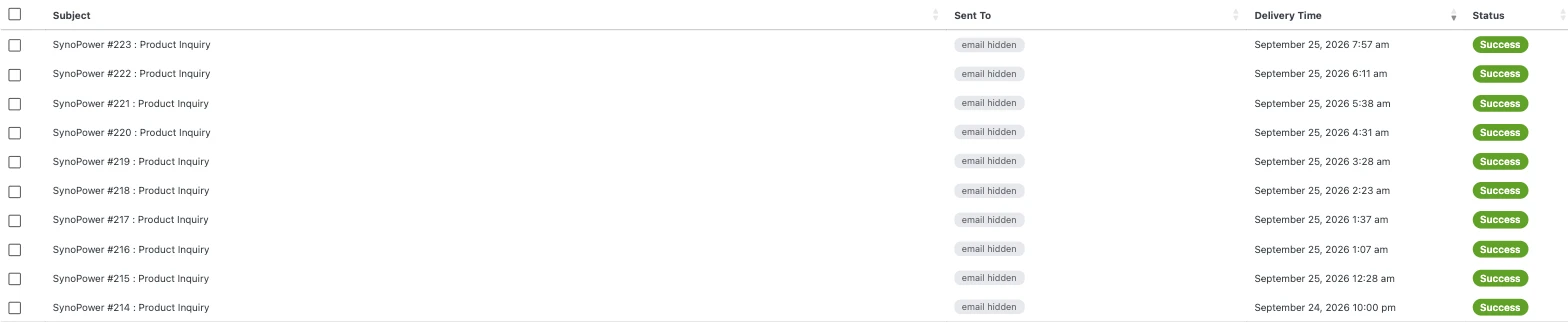
Aucune de ces personnes n'avait jamais visité SynoPower Club. Notre courriel de confirmation, avec un objet du type SynoPower #1234 : Demande de renseignements sur le produit, leur a été envoyé à chacun. Si vous avez reçu l'un de ces messages et que vous ne nous avez jamais contactés, vous avez été victime d'une campagne de spam : votre adresse a été saisie par une autre personne. Aucun compte n'a été créé pour vous et aucun prélèvement n'a été effectué. Consultez notre guide sur Comment savoir si un courriel provient réellement de SynoPower Club ? liste toutes les adresses d'expédition.
Pourquoi un tourniquet et un pot de miel n'ont pas empêché cela #
Notre formulaire disposait déjà de deux protections anti-spam activées, pourtant l'attaque massive d'emails les a contournées : Cloudflare Turnstile et un champ honeypot caché. Les deux ont fonctionné correctement, mais aucune n'était conçue pour ce type d'attaque.
Un honeypot intercepte les scripts qui remplissent tous les champs d'une page, y compris un champ invisible aux humains. Ces requêtes provenaient d'un navigateur légitime qui n'a rempli que les champs visibles ; le piège est donc resté vide. Turnstile vérifie si le visiteur se comporte comme un utilisateur humain. Chacune des dix requêtes contenait un jeton Turnstile valide, ce qui indique que l'expéditeur utilisait un navigateur authentique et une navigation naturelle, et non un script rudimentaire.
C'est la limite acceptable des contrôles de robots contre le spamming. Ils rendent les abus automatisés de masse coûteux, mais un expéditeur patient qui soumet un formulaire par heure via un navigateur classique ressemble en tout point à un client. Pour bloquer ces abus, il faut un signal indiquant la provenance de la requête, et pas seulement son comportement.
Détection des attaques par e-mail en masse sur un NAS Synology en 4 étapes #
L'ensemble de la pile étant hébergé sur un seul système Synology, l'investigation s'est déroulée exclusivement sur le NAS. Voici les quatre vérifications effectuées, dans l'ordre ; elles sont compatibles avec tout site WordPress hébergé sur Container Manager ou Web Station.
Lisez les entrées du formulaire #
Ouvrez la liste des entrées de votre extension de formulaire et triez-la par date. Recherchez les noms ou messages aléatoires, les sujets récurrents et un intervalle régulier entre les soumissions, puis notez l'adresse IP enregistrée avec chaque entrée.
Vérifiez qui a reçu du courrier #
Ouvrez le journal des e-mails de votre plugin SMTP ou le journal de distribution du serveur Synology MailPlus et recherchez les numéros d'entrée. Cela vous indiquera si votre site a bien envoyé une confirmation à chaque adresse et si elle a été distribuée.
Comparer les adresses IP avec la liste Tor #
Téléchargez la liste de sortie du projet Tor et recherchez-y chaque adresse IP figurant dans les entrées. Dans notre cas, les dix adresses étaient des nœuds de sortie Tor, tandis qu'aucune des 199 entrées légitimes depuis 2024 ne provenait d'une adresse présente dans cette liste.
Vérifiez que les adresses IP correspondent à de véritables visiteurs. #
Vérifiez que les adresses IP figurant dans vos journaux appartiennent bien aux visiteurs et non à Cloudflare ou à votre proxy inverse. Si les mêmes adresses apparaissent systématiquement, rétablissez l'adresse IP d'origine du visiteur avant d'en tirer des conclusions.
Ce que nous avons changé après l'enquête #
La solution au problème des envois massifs d'e-mails devait répondre à deux conditions : bloquer complètement cet expéditeur et ne pas perturber les clients qui utilisent le formulaire chaque semaine pour se renseigner sur les licences. Nous avons opté pour une modification ciblée.
Les formulaires envoyés via le réseau Tor sont désormais systématiquement refusés sur l'ensemble du site. Cloudflare identifie le trafic Tor avec le code pays T1, et nous vérifions également l'adresse IP du visiteur par rapport à la liste de sortie du projet Tor, mise à jour quotidiennement. Ainsi, la règle reste applicable même si une requête atteint le NAS sans passer par Cloudflare. En cas de refus, un court message contenant notre adresse de support s'affiche, permettant ainsi à un client légitime préférant Tor de nous contacter par e-mail.
Les pages de navigation, de paiement et de compte restent inchangées. La modification s'applique uniquement au moment de la soumission d'un formulaire, là où l'abus a eu lieu.
Faut-il conserver la réponse automatique après un envoi massif d'e-mails ? #
La meilleure façon de se prémunir contre les attaques par spam via un formulaire est de ne plus envoyer de courriels à l'adresse saisie. Si le formulaire sert uniquement à vous notifier, un attaquant n'a aucun intérêt à y saisir l'adresse d'un inconnu. Nous avons sérieusement envisagé cette option.
Nous avons choisi de maintenir la confirmation. Nombre de nos clients nous contactent car leur clé de licence n'a pas été activée ou qu'un courriel de commande a été classé comme spam. Une réponse immédiate confirmant la réception de leur message, accompagnée d'un numéro de ticket, les rassure considérablement. La supprimer pénaliserait tous nos clients légitimes pour le désagrément causé à un seul expéditeur.
Le compromis est évident. Bloquer Tor empêche l'expéditeur d'accéder à la route utilisée par Tor, mais un attaquant déterminé pourrait se rabattre sur des proxys classiques. Si des messages indésirables sont renvoyés depuis des adresses non Tor, il faut alors rendre la confirmation facultative ou la désactiver. Cette décision doit être prise en amont, et non après un incident.
Récupération de l'adresse IP réelle du visiteur derrière Cloudflare et le proxy inverse Synology #
L'étape 4 de l'enquête mérite une section à part entière, car il s'agit du piège le plus courant lorsqu'un site auto-hébergé est victime d'envoi massif d'emails ou d'autres abus. Une requête adressée à SynoPower Club transite par Cloudflare, puis par le proxy inverse de Synology DSM, avant d'atteindre WordPress dans son conteneur. Sans configuration supplémentaire, WordPress voit l'adresse du dernier saut ; ainsi, chaque formulaire, commentaire et commande est enregistré avec l'adresse IP de Cloudflare ou du proxy.
Cloudflare transmet l'adresse d'origine dans l'en-tête CF-Connecting-IP, et Apache peut être configuré pour ne faire confiance à cet en-tête que lorsque la requête provient de Cloudflare ou de votre propre proxy. Nous avions corrigé cette faille quelques jours auparavant pour la détection des fraudes aux commandes, et cela a porté ses fruits immédiatement : les formulaires affichaient les véritables adresses de sortie Tor, ce qui a permis de déceler le problème en quelques minutes.
Si votre serveur est un NAS Synology protégé par Cloudflare, vérifiez ce point avant utilisation. Effectuez un test en envoyant une requête depuis votre téléphone via les données mobiles et assurez-vous que l'adresse IP enregistrée correspond bien à celle affichée par votre téléphone.
Pourquoi utilisons-nous SynoPower Club sur Synology ? #
Un magasin qui vend des licences Synology devrait pouvoir les exécuter, et le nôtre le fait, dans son intégralité. Virtual Machine Manager Il héberge l'instance Virtual DSM qui contient le site, Container Manager exécute WordPress et sa base de données, et Synology MailPlus envoie toutes les confirmations de commande, les livraisons de licences et les réponses aux formulaires.
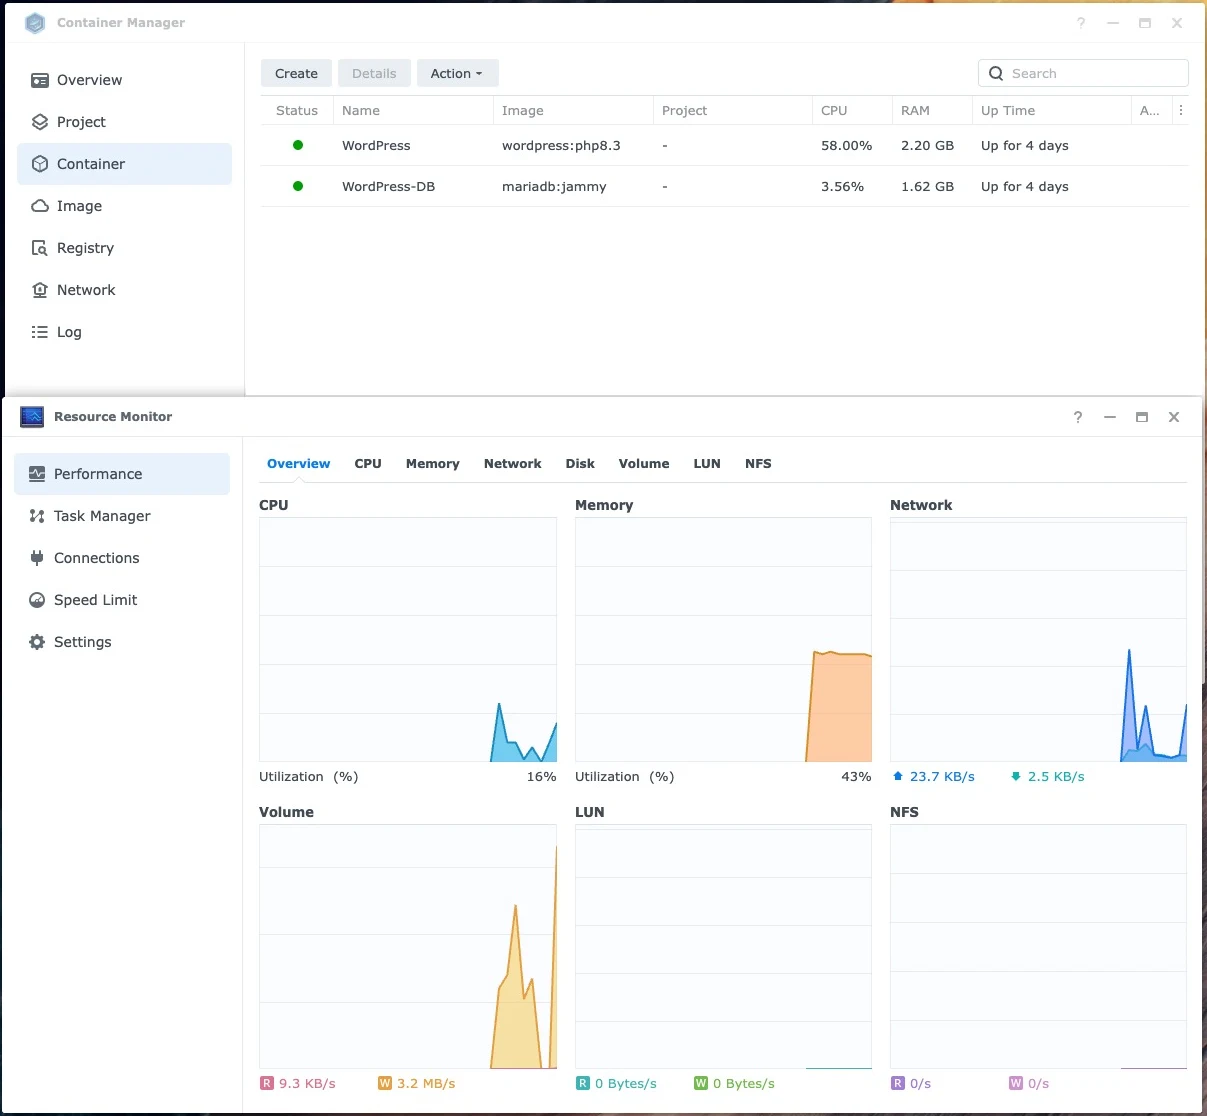
Courir à l'intérieur DSM virtuel MailPlus nous offre un avantage rare en hébergement mutualisé : une sauvegarde complète du site, base de données et configuration comprises, restaurable en quelques minutes. Les modifications comme la correction de notre faille dans la protection contre les envois massifs d'e-mails sont peu risquées, car la restauration est toujours accessible en un clic. De plus, MailPlus stocke nos e-mails et leurs historiques de distribution sur notre propre infrastructure, et non chez un prestataire tiers. Ainsi, vérifier quels messages ont été envoyés et à qui s'effectue localement est une simple recherche.
Liste de vérification pour vos propres formulaires hébergés sur Synology #
Il n'est pas nécessaire d'attendre une attaque par spam pour renforcer la sécurité de vos formulaires. Ces vérifications prennent moins d'une heure sur un site WordPress hébergé chez Synology.
- Dressez la liste de tous les formulaires présents sur le site et notez ceux qui envoient un courrier à l'adresse saisie par le visiteur.
- Laissez Turnstile et un honeypot activés, car ils bloquent toujours la majeure partie du spam automatisé.
- Vérifiez que vos journaux enregistrent bien les adresses IP réelles des visiteurs, et non celles de Cloudflare ou des serveurs proxy inverses.
- Décidez à l'avance si vous bloquerez Tor ou les réseaux anonymes sur les forums en cas d'abus.
- Surveillez le volume de confirmations de formulaire dans votre journal MailPlus ou SMTP et définissez un nombre approximatif qui serait considéré comme inhabituel.
- Prenez un instantané Virtual DSM ou Btrfs avant de modifier les règles de sécurité, afin de pouvoir revenir en arrière instantanément.
Limites et mises en garde concernant le bombardement de courriels #
Notre modification concerne cet incident précis, et non toutes les formes possibles d'attaques par spam, et il est important de préciser ce qu'elle ne couvre pas.
Bloquer Tor sur les formulaires dissuadera également le petit nombre de visiteurs légitimes qui utilisent Tor pour préserver leur confidentialité. Pour une plateforme de gestion de licences, ce compromis est facile à accepter, car aucune des 199 entrées légitimes via un formulaire depuis 2024 n'est passée par Tor. En revanche, un site destiné aux journalistes ou aux militants devrait faire un choix différent.
Une campagne de spamming qui se déplace vers des serveurs proxy résidentiels ou des routeurs domestiques compromis ne sera pas bloquée par une règle Tor, et il n'existe aucune liste exhaustive de ces adresses. Dans ce cas, la décision de réponse automatique prise précédemment prime sur toute liste de blocage.
Enfin, rien ne protège les victimes des spams provenant d'autres sites web. Si votre boîte de réception est soudainement saturée d'inscriptions et de confirmations de sites que vous n'avez jamais visités, vérifiez d'abord vos comptes bancaires, de carte de crédit et de messagerie pour détecter toute activité inhabituelle. Ce spam est souvent une diversion.
Questions fréquemment posées #
Qu'est-ce que le bombardement d'emails ? #
Le bombardement d'emails consiste à inonder une personne d'un grand nombre d'emails authentiques en saisissant son adresse dans de nombreux formulaires, inscriptions et newsletters. Chaque message étant légitime, les filtres les laissent passer, et ce déluge peut masquer une alerte importante.
Pourquoi un bombardement d'emails ciblerait-il un simple formulaire de contact ? #
Tout formulaire renvoyant une copie du message à l'adresse saisie sert de relais de messagerie gratuit pour un attaquant. Les petits sites sont particulièrement utiles car leur messagerie est digne de confiance et ils vérifient rarement les confirmations de formulaires.
Cloudflare Turnstile empêche-t-il le bombardement d'emails ? #
Pas à lui seul. Turnstile vérifie qu'un navigateur légitime se comporte comme un humain. Un expéditeur patient utilisant un navigateur normal et effectuant un envoi par heure réussit le test, comme ce fut le cas pour nos dix tentatives de spam.
Le fait que mes formulaires contiennent un nombre important d'emails signifie-t-il que mon site a été piraté ? #
Non. L'attaquant a uniquement utilisé le formulaire public accessible à tous. Dans notre cas, aucun compte, commande ou donnée de paiement n'a été concerné, et le NAS a continué à servir les clients normalement.
Dois-je désactiver l'envoi de l'e-mail de confirmation par mon formulaire ? #
C'est la meilleure défense, car l'attaquant n'y gagne rien si le formulaire se contente de vous notifier. Nous avons conservé le nôtre car nos clients apprécient la réception immédiate du reçu, et nous avons bloqué le réseau à l'origine de l'abus.
Le blocage de Tor sur les formulaires va-t-il dissuader les vrais clients ? #
Très rarement. La navigation et le paiement restent fonctionnels via Tor, et toute personne dont l'accès au formulaire est refusé voit notre adresse e-mail d'assistance. Sur les 199 inscriptions valides enregistrées dans notre historique de formulaires depuis 2024, aucune ne provient de Tor.
J'ai reçu une confirmation SynoPower Club que je n'ai jamais demandée. Que dois-je faire ? #
Vous n'avez rien à faire avec nous. Aucun compte n'a été créé et aucun prélèvement n'a été effectué. Si vous avez reçu simultanément plusieurs courriels similaires provenant d'autres sites, veuillez vérifier vos comptes bancaires et de messagerie afin de détecter toute activité inhabituelle.
Un NAS Synology peut-il gérer un bombardement d'emails sur un site auto-hébergé ? #
Oui. L'attaque a généré quelques requêtes, largement inférieures à la capacité d'un NAS Synology. Le plus difficile est la détection, et le fait de centraliser les entrées de formulaires, les journaux de messagerie et les adresses IP des visiteurs sur un seul système Synology permet d'effectuer cette détection rapidement.
Références et visites guidées vidéo #
- Microsoft Threat Intelligence sur le spam par e-mail, démontrant comment un afflux massif d'inscriptions est utilisé comme première étape d'une arnaque au faux service d'assistance.
- En-têtes HTTP de Cloudflare, qui documente le code pays T1 que Cloudflare attribue au trafic Tor.
- Liste de sortie en masse du projet Tor, la liste publiée des adresses actuelles des nœuds de sortie Tor.
- Les points n'ont pas d'importance dans les adresses Gmail., expliquant pourquoi toutes les variantes à points arrivent dans la même boîte de réception.
- Restauration des adresses IP d'origine des visiteurs, les instructions de Cloudflare pour enregistrer les véritables adresses des visiteurs derrière le proxy.
Ces vidéos présentent les éléments Synology sur lesquels ce site fonctionne : le MailPlus, qui envoie nos e-mails, et l’hébergement de WordPress sur un NAS Synology.
Vous prévoyez d'héberger votre propre site web ou votre messagerie sur Synology ? Commencez par une licence Virtual DSM pour une instance isolée et protégée par instantané, ou consultez toutes les licences sur SynoPower Club.