

E-postbombing via et kontaktskjema: Hva vi lærte av hosting på Synology

Oppdatert på 25. september 2026
E-postbombing er når noen oversvømmer en persons innboks med hundrevis av ekte e-poster fra ekte nettsteder, vanligvis for å skjule én melding de ikke vil at offeret skal se. 24. og 25. september 2026 ble vårt eget kontaktskjema et av disse nettstedene. SynoPower Club kjører utelukkende på Synology: WordPress i Container Manager, inne i Virtual DSM, på Virtual Machine Manager, med e-post sendt gjennom Synology MailPlus. Ti søppelposter ankom over natten, hver av dem utløste en bekreftelses-e-post til en fremmed, og hver og en av dem hadde bestått bot-sjekken vår. Denne første NAS Hosting 101-artikkelen går gjennom hvordan vi oppdaget e-postbombingen, hvordan vi sporet den på NAS-en på få minutter, og hva vi endret slik at ekte kunder fortsatt får bekreftelsene sine.
SynoPower Club-punkt: Jeg jobbet med support i Synology i årevis, og den vanligste bekymringen jeg hørte om selvhosting var at én dårlig natt ville ta nettstedet ned. Det gjorde ikke denne gangen. NAS-en fortsatte å servere sider, butikken fortsatte å ta bestillinger, og det eneste symptomet var ti linjer i skjemaoppføringene. Det som gjorde forskjellen var at alt var på ett sted: skjemaoppføringene, e-postloggen og de besøkendes IP-adresser lå alle på den samme Synology-boksen, så det tok én omgang å spore opp e-postbombingen i stedet for tre supportforespørsler til tre forskjellige hostingselskaper.
Hva e-postbombing er og hvorfor kontaktskjemaer er mål #
E-postbombing trenger ikke å bryte seg inn i noe. Angriperen tar offerets adresse og skriver den inn i så mange offentlige skjemaer som mulig: påmeldinger til nyhetsbrev, kontoregistreringer og kontaktskjemaer som sender en kopi av meldingen tilbake til avsenderen. Hvert nettsted sender deretter en ekte, korrekt signert e-post til offeret. Ingen av disse meldingene er spam i teknisk forstand, så de seiler forbi filtre og hoper seg opp i innboksen.
Målet er sjelden selve oversvømmelsen. Microsoft Threat Intelligence har dokumentert grupper som bruker e-postbombing som et første skritt, og deretter ringer offeret og later som de er IT-brukerstøtten som skal fikse spamproblemet. Andre angripere bruker oversvømmelsen til å skjule et bankvarsel, en kjøpsbekreftelse eller et varsel om passordendring mens de misbruker en stjålet konto.
Kontaktskjemaer er attraktive fordi mange av dem automatisk svarer til adressen som skrives inn i e-postfeltet. For angriperen er det en gratis, anonym e-postrelé med et pålitelig avsendernavn. For nettstedseieren betyr det at domenet ditt sender e-post til folk som aldri har bedt om det, og noen av dem vil trykke på spam-knappen.
Hvordan e-postbombing dukket opp i vår Synology-hostede butikk #
Mønsteret var tydelig da vi så på bidragene side om side. Mellom kvelden 24. september og neste morgen mottok støtteskjemaet vårt ti bidrag, med én til to timers mellomrom. Det langsomme tempoet er bevisst: det holder seg under de fleste hastighetsgrenser og ser ut som vanlig trafikk.
- Navn og melding var tilfeldige strenger med 17 til 24 blandede bokstaver, uten noen virkelige ord i det hele tatt.
- E-postadressene så ekte ut, spredt over store forbrukerleverandører og noen få bedriftsdomener i forskjellige land.
- Noen Gmail-adresser var utfylt med punktum, for eksempel johnsmith Gmail ignorerer punktum, slik at e-posten fortsatt når én innboks, mens skjemaet ser en ny adresse hver gang.
- Hvert bidrag valgte samme tema, Produktforespørsel, det første alternativet i listen.
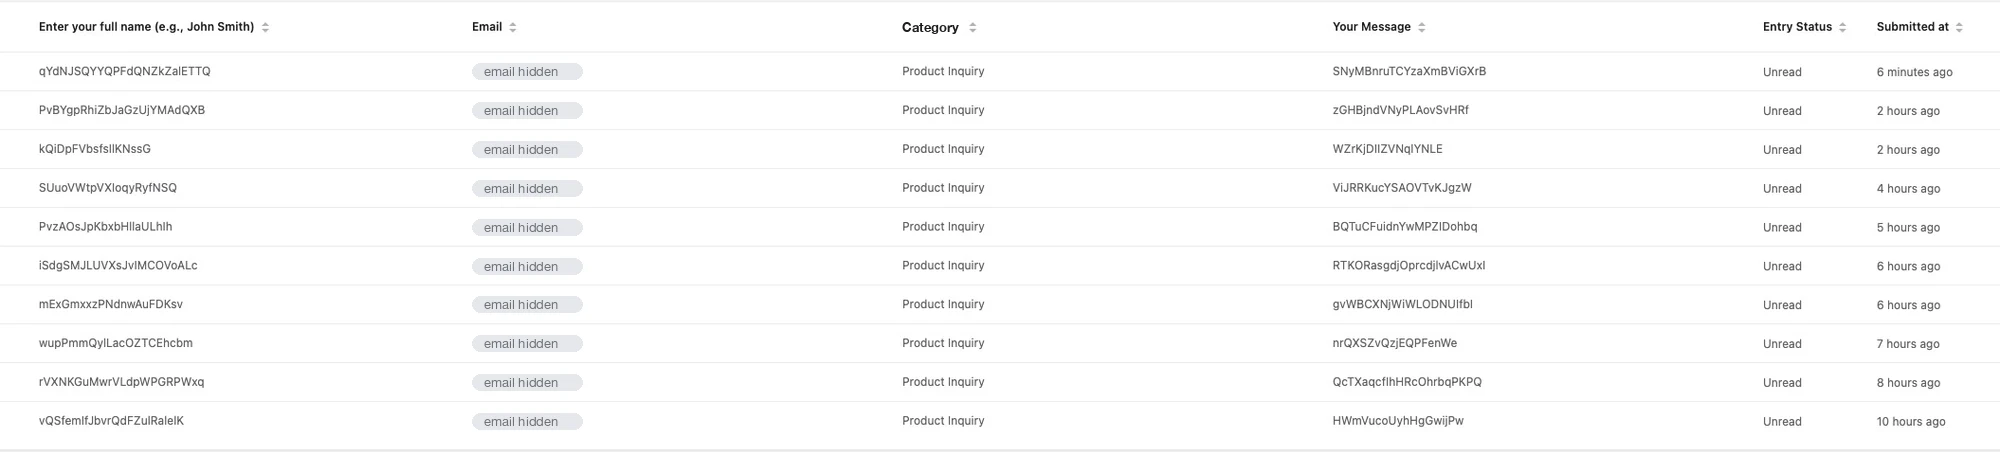
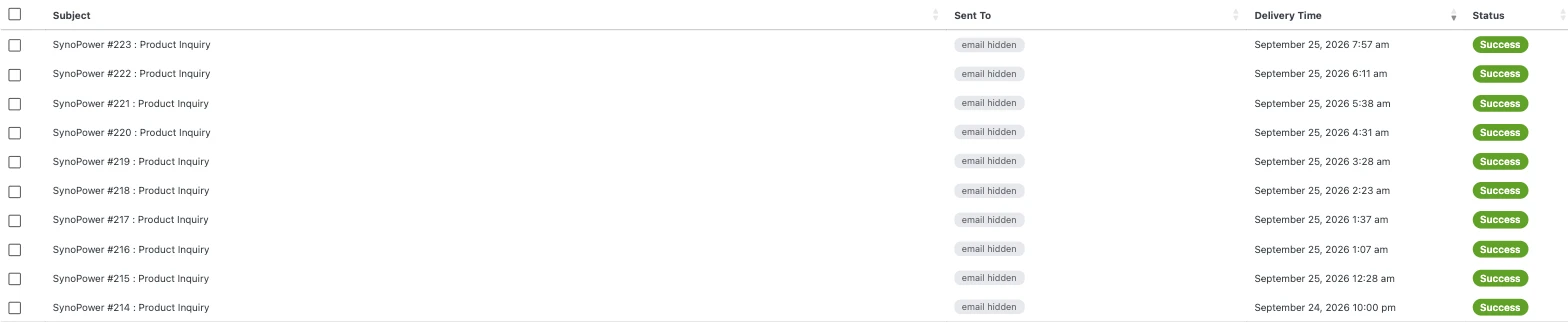
Ingen av disse personene hadde noen gang besøkt SynoPower Club. Bekreftelses-e-posten vår, med et emne som SynoPower #1234: Produktforespørsel, gikk til hver av dem. Hvis du mottok en av disse meldingene og aldri kontaktet oss, var du et mål for e-postbombing: adressen din ble oppgitt av noen andre. Ingen konto ble opprettet for deg, og ingenting ble belastet. Vår guide om hvordan finne ut om en e-post virkelig er fra SynoPower Club viser alle adressene vi sender fra.
Hvorfor turnstile og en honningkrukke ikke stoppet det #
Skjemaet vårt hadde allerede to forsvar mot spam aktivert, men e-postbombingen gikk rett gjennom dem: Cloudflare Turnstile og et skjult honeypot-felt. Begge gjorde jobben sin, og ingen av dem var bygget for dette.
En honeypot fanger opp skript som fyller ut alle felt på siden, inkludert ett som er skjult for mennesker. Disse innsendingene kom fra en ekte nettleser som bare fylte ut de synlige feltene, så fellen forble tom. Turnstile sjekker om den besøkende oppfører seg som en ekte nettleser og person. Hver av de ti oppføringene hadde et gyldig Turnstile-token, som forteller oss at avsenderen brukte en ekte nettleser i et menneskelig tempo, ikke et grovt skript.
Det er den ærlige grensen for bot-sjekker mot e-postbombing. De gjør masseautomatisert misbruk dyrt, men en tålmodig avsender som sender inn ett skjema i timen gjennom en vanlig nettleser ser akkurat ut som en kunde. For å stoppe det trenger man et signal om hvor forespørselen kommer fra, ikke bare hvordan den oppfører seg.
Sporing av e-postbombing på en Synology NAS i 4 trinn #
Fordi hele stakken kjører på ett Synology-system, forlot undersøkelsen aldri NAS-en. Dette er de fire kontrollene vi kjørte, i rekkefølge, og de fungerer for alle WordPress-nettsteder som hostes i Container Manager eller Web Station.
Les skjemaoppføringene #
Åpne oppføringslisten i skjema-pluginen din og sorter etter dato. Se etter tilfeldige navn eller meldinger, gjentatte emner og et jevnt intervall mellom innsendinger, og noter deretter IP-adressen som er lagret med hvert oppføring.
Sjekk hvem som mottok posten #
Åpne e-postloggen til SMTP-pluginen din, eller leveringsloggen i Synology MailPlus-serveren, og søk etter oppføringsnumrene. Dette viser om nettstedet ditt faktisk sendte en bekreftelse til hver adresse og om den ble levert.
Sammenlign IP-adresser med Tor-listen #
Last ned Tor-prosjektets masseutgangsliste og søk i den etter hver IP-adresse fra oppføringene. I vårt tilfelle var alle ti adressene Tor-utgangsnoder, mens ingen av de 199 ekte oppføringene siden 2024 kom fra en adresse på den listen.
Bekreft at IP-adressene er ekte besøkende #
Sørg for at IP-adressene i loggene dine tilhører besøkende og ikke Cloudflare eller din reverse proxy. Hvis hver oppføring viser de samme adressene, må du gjenopprette den opprinnelige besøkende-IP-adressen før du trekker noen konklusjoner.
Hva vi endret etter etterforskningen #
Løsningen på e-postbombingen måtte oppfylle to betingelser: stoppe denne avsenderen fullstendig, og ikke skape problemer for kundene som bruker skjemaet til å spørre om lisenser hver uke. Vi bestemte oss for én målrettet endring.
Skjemainnsendinger som kommer inn via Tor-nettverket blir nå avvist på alle skjemaer på nettstedet. Cloudflare markerer Tor-trafikk med den spesielle landskoden T1, og vi sjekker også den besøkendes IP-adresse mot Tor-prosjektets avslutningsliste, som oppdateres daglig, slik at regelen fortsatt gjelder hvis en forespørsel noen gang når NAS-en uten å gå gjennom Cloudflare. Alle som blir avvist, ser en kort melding med vår supportadresse, slik at en ekte kunde som foretrekker Tor fortsatt kan nå oss via e-post.
Nettlesings-, betalings- og kontosidene forblir uendret. Endringen gjelder bare i det øyeblikket et skjema sendes inn, som er nøyaktig der misbruket skjedde.
Bør du beholde autosvaret etter e-postbombing? #
Det sterkeste forsvaret mot e-postbombing gjennom et skjema er å slutte å sende noe til adressen som er skrevet inn i det. Hvis skjemaet bare varsler deg, oppnår en angriper ingenting ved å oppgi en fremmeds adresse. Vi vurderte det alternativet alvorlig.
Vi valgte å beholde bekreftelsen. Mange av kundene våre skriver inn fordi en lisensnøkkel ikke ble aktivert eller en bestillings-e-post havnet i søppelposten, og et umiddelbart svar som sier at vi har mottatt meldingen, med et saksnummer, reduserer stresset deres betraktelig. Å fjerne den ville straffe alle ekte kunder og dermed forstyrre én avsender.
Avveiningen er imidlertid klar. Å blokkere Tor stenger ruten denne avsenderen brukte, men en målrettet angriper kan bytte til vanlige proxyer. Hvis søppelpost returnerer fra adresser som ikke er fra Tor, er neste trinn å gjøre bekreftelsen valgfri eller slå den av, og den avgjørelsen hører hjemme på sjekklisten din før det skjer, ikke under neste hendelse.
Få den virkelige besøkendes IP-adresse bak Cloudflare og Synology Reverse Proxy #
Trinn 4 av undersøkelsen fortjener sin egen seksjon, fordi det er den vanligste fellen når et selvhostet nettsted håndterer email bombing eller annet misbruk. En forespørsel til SynoPower Club går gjennom Cloudflare, deretter den omvendte proxyen i Synology DSM, før den når WordPress i containeren sin. Uten ekstra konfigurasjon ser WordPress adressen til det siste hoppet, slik at hver skjemaoppføring, kommentar og bestilling registreres med en Cloudflare- eller proxy-IP.
Cloudflare sender den opprinnelige adressen i CF-Connecting-IP-headeren, og Apache kan bare få beskjed om å stole på den headeren når forespørselen kommer fra Cloudflare eller din egen proxy. Vi hadde fikset dette bare noen dager tidligere for svindelscreening på bestillinger, og det lønte seg umiddelbart: skjemaoppføringene viste de sanne Tor-utgangsadressene, noe som gjorde mønsteret synlig i løpet av minutter.
Hvis du har en Synology NAS bak Cloudflare, bør du sjekke dette før du trenger det. Send inn en testoppføring fra telefonen din på mobildata og bekreft at den lagrede IP-adressen samsvarer med den telefonen din rapporterer.
Hvorfor vi kjører SynoPower Club på Synology #
En butikk som selger Synology-lisenser burde kunne kjøre på Synology, og vår gjør alt. Virtual Machine Manager er vert for Virtual DSM-instansen som inneholder nettstedet, Container Manager kjører WordPress og databasen, og Synology MailPlus sender alle ordrebekreftelser, lisensleveringer og skjemasvar.
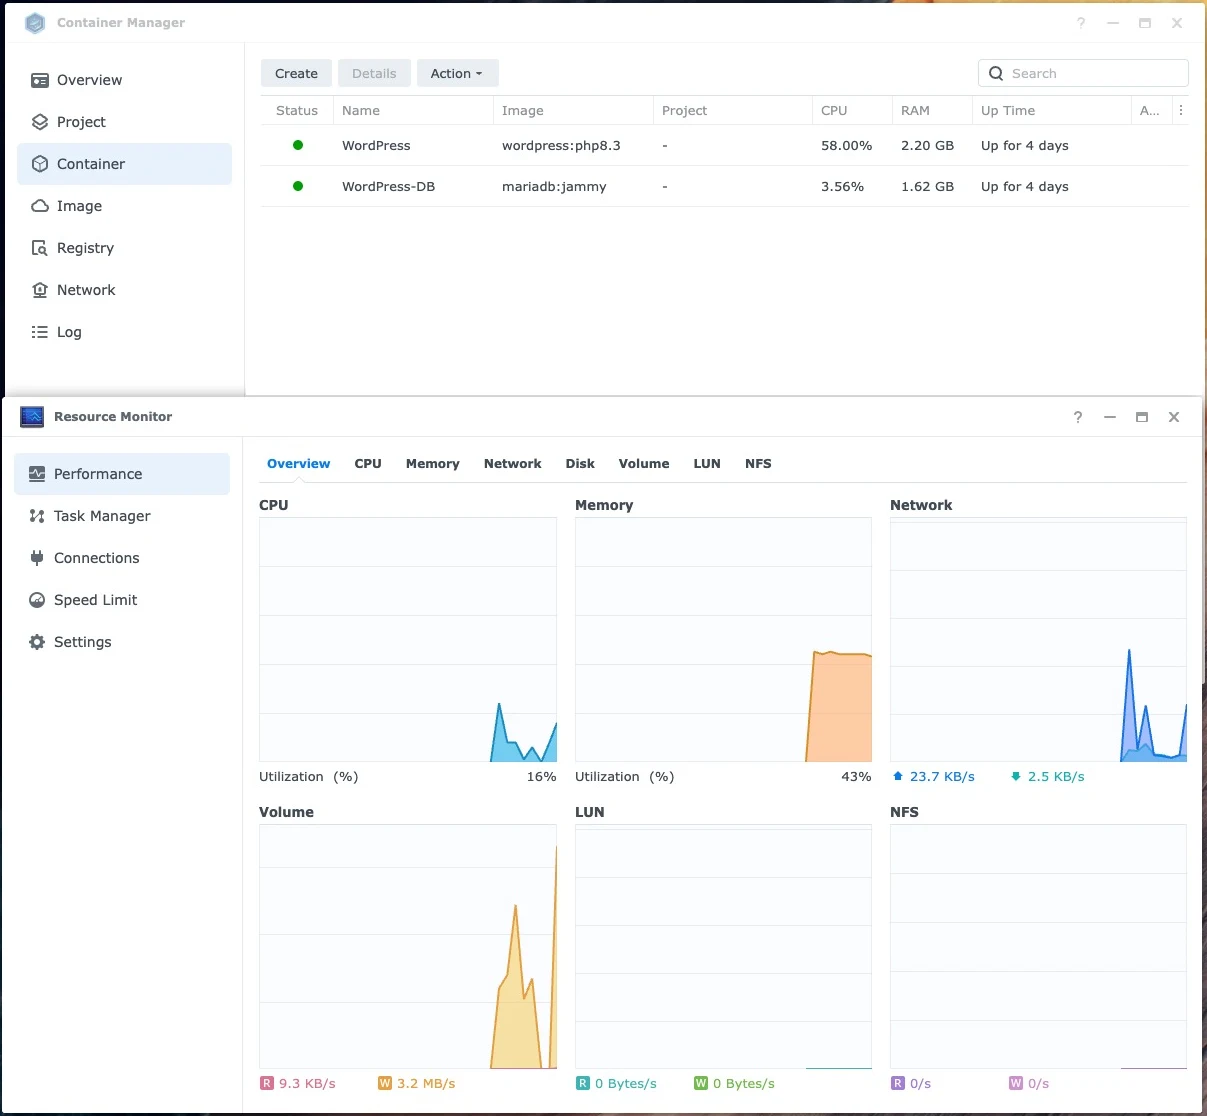
Løper inne Virtual DSM gir oss noe delt hosting sjelden gjør: et øyeblikksbilde av hele nettstedet, inkludert database og konfigurasjon, som kan gjenopprettes på få minutter. Endringer som vår e-postbombe-løsning har lav risiko fordi veien tilbake alltid er ett klikk unna. MailPlus lagrer på sin side e-posten vår og leveringsregistreringene på vår egen maskinvare i stedet for en tredjeparts e-posttjeneste, så det å bekrefte hvilke meldinger som ble sendt og til hvem er et lokalt søk.
En sjekkliste for dine egne Synology-hostede skjemaer #
Du trenger ikke å vente på en e-postbombinghendelse for å herde skjemaene dine. Disse kontrollene tar mindre enn en time på et typisk Synology-hostet WordPress-nettsted.
- List opp alle skjemaene på nettstedet, og noter hvilke som sender e-post til adressen en besøkende skriver inn.
- Behold Turnstile og en honeypot på, siden de fortsatt stopper mesteparten av automatisert spam.
- Bekreft at loggene dine registrerer ekte IP-adresser til besøkende, ikke Cloudflare- eller omvendte proxy-adresser.
- Bestem på forhånd om du vil blokkere Tor eller anonyme nettverk på skjemaer hvis misbruk starter.
- Følg med på mengden skjemabekreftelser i MailPlus- eller SMTP-loggen din, og angi et omtrentlig tall som vil telle som uvanlig.
- Ta et Virtual DSM- eller Btrfs-øyeblikksbilde før du endrer sikkerhetsregler, slik at du kan rulle tilbake umiddelbart.
Grenser og forbehold for e-postbombing #
Endringen vår tar for seg denne hendelsen, ikke alle mulige former for e-postbombing, og det er verdt å være tydelig på hva den ikke dekker.
Å blokkere Tor på skjemaer vil også avvise det lille antallet ekte besøkende som bruker Tor for personvern. For en lisensbutikk er dette kompromisset enkelt, fordi ingen av de 199 ekte skjemaoppføringene siden 2024 kom gjennom Tor, men et nettsted som betjener journalister eller aktivister burde bestemme seg annerledes.
En e-postbombekampanje som beveger seg mot boligproxyer eller kompromitterte hjemmerutere vil ikke bli fanget opp av en Tor-regel, og det finnes ingen ren liste over disse adressene. På det tidspunktet er autosvar-avgjørelsen fra tidligere viktigere enn noen blokkeringsliste.
Til slutt, ingenting her beskytter ofrene mot oversvømmelser sendt via andre nettsteder. Hvis din egen innboks plutselig er full av registreringer og bekreftelser fra nettsteder du aldri har besøkt, bør du først sjekke bankkontoen, kortet og e-postkontoen din for uvanlig aktivitet. Oversvømmelsen er ofte en distraksjon fra noe annet.
Ofte stilte spørsmål #
Hva er e-postbombing? #
E-postbombing er å oversvømme en person med et stort antall ekte e-poster ved å skrive inn adressen deres i mange nettstedsskjemaer, påmeldinger og nyhetsbrev. Hver melding er ekte, så filtre slipper dem gjennom, og oversvømmelsen kan skjule et viktig varsel.
Hvorfor ville e-postbombing være rettet mot et lite kontaktskjema? #
Ethvert skjema som sender en kopi av meldingen tilbake til adressen som er skrevet inn, fungerer som en gratis e-postrelé for angriperen. Små nettsteder er nyttige fordi e-posten deres er klarert og de sjelden overvåker skjemabekreftelser.
Stopper Cloudflare Turnstile e-postbombing? #
Ikke alene. Turnstile sjekker at en ekte nettleser oppfører seg som en person. En tålmodig avsender som bruker en vanlig nettleser og sender én innsending per time, passerer den, slik alle ti av våre søppelposter gjorde.
Betyr e-postbombing i skjemaoppføringene mine at nettstedet mitt ble hacket? #
Nei. Angriperen brukte bare det offentlige skjemaet som alle kan fylle ut. I vårt tilfelle var ingen kontoer, bestillinger eller betalingsdata involvert, og NAS-en fortsatte å betjene kunder som normalt gjennom hele prosessen.
Bør jeg slå av bekreftelses-e-posten som skjemaet mitt sender? #
Det er det sterkeste forsvaret, fordi angriperen ikke oppnår noe hvis skjemaet bare varsler deg. Vi beholdt vårt fordi kunder verdsetter den umiddelbare kvitteringen, og blokkerte i stedet nettverket misbruket kom fra.
Vil blokkering av Tor på skjemaer stoppe ekte kunder? #
Svært sjelden. Surfing og betaling fungerer fortsatt via Tor, og alle som blir avvist i skjemaet ser vår support-e-postadresse. Ingen av de 199 ekte oppføringene i skjemahistorikken vår siden 2024 kom fra Tor.
Jeg mottok en SynoPower Club-bekreftelse jeg aldri ba om. Hva bør jeg gjøre? #
Du trenger ikke å gjøre noe med oss. Ingen konto ble opprettet, og ingenting ble belastet. Hvis du har mottatt mange lignende e-poster fra andre nettsteder samtidig, bør du sjekke bank- og e-postkontoene dine for uvanlig aktivitet.
Kan en Synology NAS håndtere e-postbombing på et selvhostet nettsted? #
Ja. Angrepet produserte en håndfull forespørsler, godt innenfor det en Synology NAS håndterer hvert minutt. Den virkelige jobben er deteksjon, og det å ha skjemaoppføringer, e-postlogger og besøkendes IP-adresser på ett Synology-system gjør det raskt.
Referanser og videogjennomganger #
- Microsofts trusselinformasjon om e-postbombing, som viser hvordan en flom av registreringer brukes som det første trinnet i en brukerstøttesvindel.
- Cloudflare HTTP-overskrifter, som dokumenterer T1-landskoden Cloudflare tildeler Tor-trafikk.
- Tor-prosjektets masseutgangsliste, den publiserte listen over nåværende Tor-utgangsnodeadresser.
- Punktum spiller ingen rolle i Gmail-adresser, som forklarer hvorfor alle varianter med punktum når den samme innboksen.
- Gjenopprette opprinnelige besøkendes IP-adresser, Cloudflare-veiledning for logging av ekte besøksadresser bak proxyen.
Disse videoene dekker Synology-delene dette nettstedet kjører på: MailPlus, som sender e-posten vår, og hosting av WordPress på en Synology NAS.
Planlegger du å være vert for ditt eget nettsted eller e-post på Synology? Start med en Virtual DSM-lisens for en isolert, snapshot-beskyttet forekomst, eller bla gjennom alle lisenser på SynoPower Club.