

E-Mail-Bombing über ein Kontaktformular: Was wir beim Hosting auf Synology gelernt haben

Aktualisiert am 25. September 2026
Beim E-Mail-Bombing wird der Posteingang einer Person mit Hunderten von E-Mails überflutet, die von echten Websites zu stammen scheinen. Ziel ist es in der Regel, eine wichtige Nachricht zu verbergen. Am 24. und 25. September 2026 wurde auch unser Kontaktformular zu einer solchen Website. SynoPower Club läuft vollständig auf Synology: WordPress im Container Manager, innerhalb von Virtual DSM, auf Virtual Machine Manager, wobei der E-Mail-Versand über Synology MailPlus erfolgt. Über Nacht trafen zehn Spam-E-Mails ein, die jeweils eine Bestätigungs-E-Mail an einen unbekannten Empfänger auslösten. Alle diese E-Mails hatten unseren Bot-Check bestanden. Dieser erste Artikel unserer Reihe „NAS Hosting 101“ beschreibt, wie wir das E-Mail-Bombing entdeckten, es innerhalb weniger Minuten auf dem NAS nachverfolgten und welche Änderungen wir vorgenommen haben, damit unsere Kunden weiterhin ihre Bestätigungs-E-Mails erhalten.
SynoPower Club-Punkt: Ich habe jahrelang im Support von Synology gearbeitet, und die häufigste Sorge beim Selbsthosting war, dass ein einziger Ausfall die Website lahmlegen könnte. Hier war das nicht der Fall. Das NAS lieferte weiterhin Seiten aus, der Shop nahm Bestellungen entgegen, und das einzige Symptom waren etwa zehn Zeilen in den Formulareinträgen. Der entscheidende Unterschied lag darin, dass alles an einem Ort gespeichert war: Die Formulareinträge, das Mail-Log und die Besucher-IPs befanden sich alle auf demselben Synology-Server. So konnte ich die E-Mail-Bombing-Attacke in einem einzigen Durchgang nachverfolgen, anstatt drei Support-Tickets bei drei verschiedenen Hosting-Anbietern einreichen zu müssen.
Was E-Mail-Bombing ist und warum Kontaktformulare häufig Ziel von Angriffen sind #
Beim E-Mail-Bombing muss man nicht in Systeme einbrechen. Der Angreifer nimmt die E-Mail-Adresse des Opfers und gibt sie in so viele öffentliche Formulare wie möglich ein: Newsletter-Anmeldungen, Kontoregistrierungen und Kontaktformulare, die eine Kopie der Nachricht an den Absender zurücksenden. Jede dieser Webseiten sendet dann eine echte, korrekt signierte E-Mail an das Opfer. Da keine dieser Nachrichten technisch gesehen Spam ist, passieren sie die Filter und sammeln sich im Posteingang an.
Das Ziel ist selten die Spamflut selbst. Microsoft Threat Intelligence hat Gruppen dokumentiert, die E-Mail-Bombing als ersten Schritt nutzen und anschließend das Opfer anrufen, um sich als IT-Helpdesk auszugeben und das Spamproblem zu beheben. Andere Angreifer verwenden die Spamflut, um eine Bankbenachrichtigung, eine Kaufbestätigung oder eine Passwortänderungsbenachrichtigung zu verbergen, während sie ein gestohlenes Konto missbrauchen.
Kontaktformulare sind attraktiv, da viele von ihnen automatisch an die eingegebene E-Mail-Adresse antworten. Für Angreifer ist dies ein kostenloser, anonymer Mail-Relay mit einem vertrauenswürdigen Absendernamen. Für Website-Betreiber bedeutet es, dass Ihre Domain E-Mails an Personen versendet, die diese nie angefordert haben, und einige davon werden den Spam-Button anklicken.
Wie E-Mail-Bombing in unserem auf Synology gehosteten Shop auftauchte #
Das Muster wurde deutlich, als wir die Einträge nebeneinander betrachteten. Zwischen dem Abend des 24. September und dem darauffolgenden Morgen gingen zehn Anfragen über unser Support-Formular ein, im Abstand von ein bis zwei Stunden. Dieses langsame Tempo ist beabsichtigt: Es bleibt unterhalb der meisten Kapazitätsgrenzen und sieht aus wie normaler Datenverkehr.
- Name und Nachricht waren zufällige Zeichenketten. aus 17 bis 24 Buchstaben in gemischter Groß- und Kleinschreibung, ohne dass dabei echte Wörter entstehen.
- Die E-Mail-Adressen sahen echt aus., verteilt auf große Verbraucheranbieter und einige wenige Unternehmensdomains in verschiedenen Ländern.
- Einige Gmail-Adressen waren mit Punkten aufgefüllt., Bei Anbietern wie johnsmith ignoriert Gmail Punkte, sodass die E-Mail weiterhin im selben Posteingang landet, während das Formular jedes Mal eine neue Adresse sieht.
- Alle Einsendungen behandelten dasselbe Thema., Produktanfrage, die erste Option in der Liste.
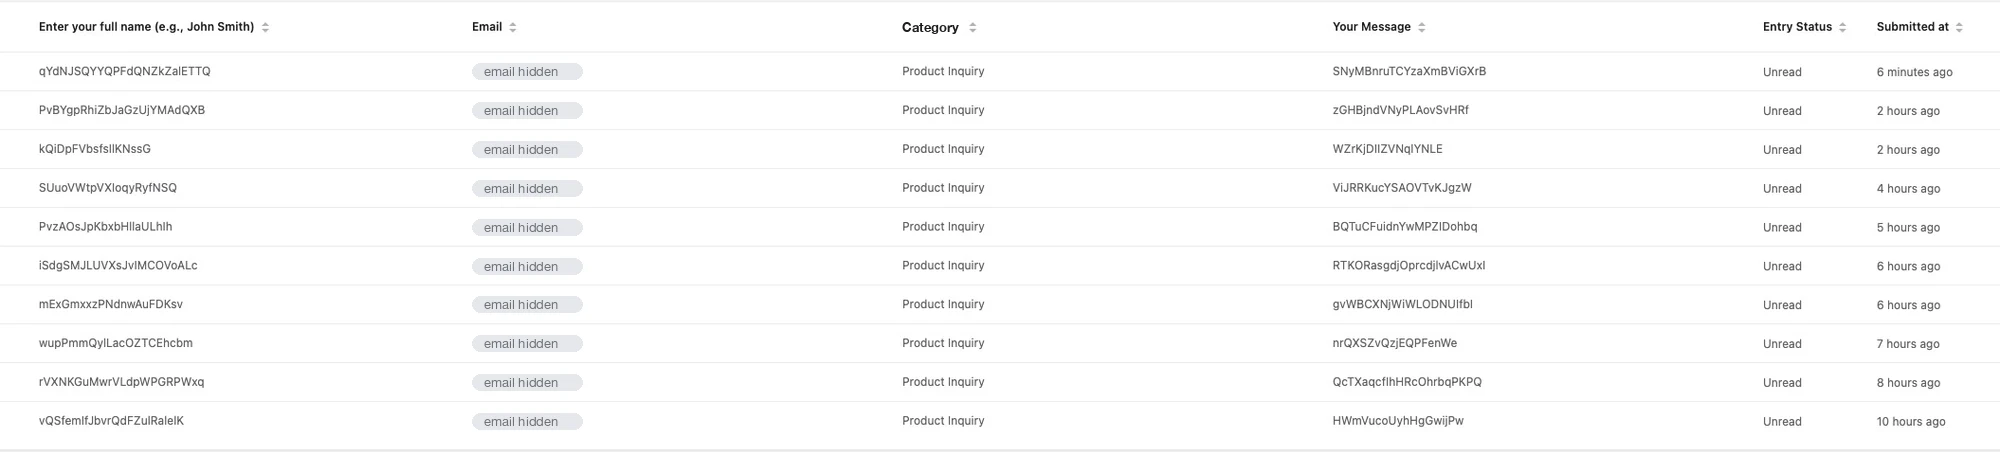
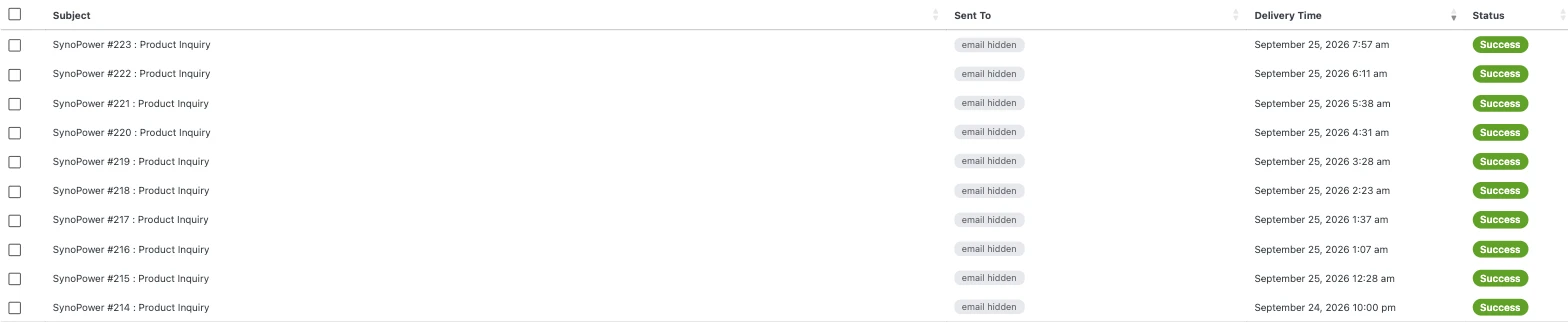
Keiner dieser Personen hatte SynoPower Club jemals besucht. Unsere Bestätigungs-E-Mail mit einem Betreff wie „SynoPower #1234: Produktanfrage“ wurde an alle diese Personen versandt. Falls Sie eine dieser Nachrichten erhalten und uns nie kontaktiert haben, wurden Sie Opfer von E-Mail-Bombing: Ihre Adresse wurde von jemand anderem eingegeben. Es wurde kein Konto für Sie erstellt und es wurden Ihnen keine Kosten berechnet. Unsere Anleitung dazu finden Sie hier. Wie man erkennt, ob eine E-Mail wirklich von SynoPower Club stammt listet alle Adressen auf, von denen wir versenden.
Warum Drehkreuz und Honigtopf es nicht verhindert haben #
Unser Formular verfügte bereits über zwei Schutzmechanismen gegen Spam, dennoch durchdrang die E-Mail-Bombardierung diese ungehindert: Cloudflare Turnstile und ein verstecktes Honeypot-Feld. Beide funktionierten einwandfrei, obwohl keiner von ihnen für solche Fälle ausgelegt war.
Ein Honeypot fängt Skripte ab, die alle Felder einer Seite ausfüllen, auch die für Menschen unsichtbaren. Diese Eingaben stammten von einem echten Browser, der nur die sichtbaren Felder ausfüllte, sodass die Falle leer blieb. Turnstile prüft, ob sich der Besucher wie ein echter Browser und ein echter Mensch verhält. Jeder der zehn Einträge enthielt ein gültiges Turnstile-Token, was darauf hindeutet, dass der Absender einen echten Browser in menschlicher Geschwindigkeit nutzte und kein grobes Skript.
Das ist die ehrliche Grenze von Bot-Prüfungen gegen E-Mail-Bombing. Sie machen massenhaften automatisierten Missbrauch teuer, aber ein geduldiger Absender, der stündlich ein Formular über einen normalen Browser absendet, wirkt wie ein echter Kunde. Um ihn zu stoppen, braucht es Informationen über die Herkunft der Anfrage, nicht nur über ihr Verhalten.
Aufspüren von E-Mail-Bombing auf einem Synology NAS in 4 Schritten #
Da der gesamte Stack auf einem einzigen Synology-System läuft, verließ die Untersuchung das NAS nie. Dies sind die vier Prüfungen, die wir in der angegebenen Reihenfolge durchgeführt haben; sie funktionieren für jede WordPress-Website, die im Container Manager oder in der Web Station gehostet wird.
Lesen Sie die Formulareinträge #
Öffnen Sie die Eintragsliste Ihres Formular-Plugins und sortieren Sie sie nach Datum. Achten Sie auf zufällige Namen oder Nachrichten, wiederkehrende Themen und ein gleichmäßiges Intervall zwischen den Einsendungen und notieren Sie sich die zu jedem Eintrag gespeicherte IP-Adresse.
Prüfen Sie, wer die Post erhalten hat. #
Öffnen Sie das Mail-Log Ihres SMTP-Plugins oder das Zustellungslog in Synology MailPlus Server und suchen Sie nach den Eintragsnummern. Diese zeigen an, ob Ihre Website tatsächlich eine Bestätigung an jede Adresse gesendet und ob diese zugestellt wurde.
Vergleiche die IPs mit der Tor-Liste #
Laden Sie die Massen-Exit-Node-Liste des Tor-Projekts herunter und suchen Sie darin nach jeder IP-Adresse aus den Einträgen. In unserem Fall handelte es sich bei allen zehn Adressen um Tor-Exit-Nodes, während keiner der 199 seit 2024 registrierten Einträge von einer Adresse auf dieser Liste stammte.
Bestätigen Sie, dass es sich bei den IPs um echte Besucher handelt. #
Stellen Sie sicher, dass die IPs in Ihren Protokollen Besuchern gehören und nicht Cloudflare oder Ihrem Reverse-Proxy. Falls alle Einträge dieselben wenigen Adressen enthalten, stellen Sie die ursprüngliche Besucher-IP wieder her, bevor Sie Schlussfolgerungen ziehen.
Was wir nach der Untersuchung geändert haben #
Die Lösung für das E-Mail-Bombing musste zwei Bedingungen erfüllen: den Absender vollständig stoppen und die Nutzung des Formulars für Kunden, die wöchentlich Lizenzanfragen stellen, nicht unnötig erschweren. Wir entschieden uns für eine gezielte Änderung.
Formularübermittlungen über das Tor-Netzwerk werden ab sofort auf allen Formularen der Website abgelehnt. Cloudflare kennzeichnet Tor-Traffic mit dem Ländercode T1 und gleicht die Besucher-IP-Adresse mit der täglich aktualisierten Tor-Projekt-Exit-Liste ab. Die Regel gilt daher auch dann, wenn eine Anfrage das NAS erreicht, ohne Cloudflare zu passieren. Abgelehnte Anfragen erhalten eine kurze Nachricht mit unserer Support-Adresse. Kunden, die Tor bevorzugen, können uns daher weiterhin per E-Mail erreichen.
Die Seiten zum Stöbern, Bezahlen und zur Kontoverwaltung bleiben unverändert. Die Änderung greift erst beim Absenden eines Formulars – genau dort, wo der Missbrauch stattfand.
Sollte die automatische Antwort nach einer E-Mail-Bombardierung beibehalten werden? #
Der wirksamste Schutz vor E-Mail-Bombing über ein Formular besteht darin, keine Nachrichten mehr an die eingegebene Adresse zu senden. Wenn das Formular Sie lediglich benachrichtigt, hat ein Angreifer keinen Vorteil davon, die Adresse eines Fremden einzugeben. Wir haben diese Option sorgfältig geprüft.
Wir haben uns entschieden, die Bestätigung beizubehalten. Viele unserer Kunden melden sich, weil ein Lizenzschlüssel nicht aktiviert wurde oder eine Bestellbestätigung im Spam-Ordner gelandet ist. Eine sofortige Antwort mit Empfangsbestätigung und Ticketnummer reduziert ihren Stress erheblich. Würden wir die Bestätigung entfernen, würden wir alle unsere Kunden bestrafen, nur um einen einzigen Absender zu verärgern.
Der Kompromiss ist jedoch klar. Das Blockieren von Tor unterbindet zwar die Route des Absenders, aber ein entschlossener Angreifer könnte auf herkömmliche Proxys ausweichen. Sollten Spam-Einträge von Nicht-Tor-Adressen eingehen, muss die Bestätigung optional gestaltet oder deaktiviert werden. Diese Entscheidung gehört auf Ihre Checkliste, bevor es zu einem solchen Vorfall kommt, nicht erst dann.
Ermittlung der tatsächlichen Besucher-IP-Adresse hinter Cloudflare und Synology Reverse-Proxy #
Schritt 4 der Untersuchung verdient einen eigenen Abschnitt, da er die häufigste Falle darstellt, wenn eine selbstgehostete Website mit E-Mail-Bombing oder anderen Missbrauchsfällen konfrontiert wird. Eine Anfrage an SynoPower Club durchläuft Cloudflare, dann den Reverse-Proxy in Synology DSM, bevor sie WordPress im Container erreicht. Ohne zusätzliche Konfiguration sieht WordPress die Adresse des letzten Hops, sodass jede Formulareingabe, jeder Kommentar und jede Bestellung mit einer Cloudflare- oder Proxy-IP-Adresse erfasst wird.
Cloudflare übermittelt die ursprüngliche Adresse im CF-Connecting-IP-Header. Apache kann so konfiguriert werden, dass er diesem Header nur dann vertraut, wenn die Anfrage von Cloudflare oder einem eigenen Proxy stammt. Wir hatten dies erst wenige Tage zuvor zur Betrugsprüfung von Bestellungen behoben, und es zahlte sich sofort aus: Die Formulareinträge zeigten die tatsächlichen Tor-Exit-Adressen an, wodurch das Muster innerhalb von Minuten sichtbar wurde.
Wenn Sie Ihre Daten auf einem Synology NAS hinter Cloudflare hosten, überprüfen Sie dies, bevor Sie es benötigen. Senden Sie einen Testeintrag von Ihrem Smartphone über mobile Daten und bestätigen Sie, dass die gespeicherte IP-Adresse mit der von Ihrem Smartphone gemeldeten übereinstimmt.
Warum wir SynoPower Club auf Synology ausführen #
Ein Shop, der Synology-Lizenzen verkauft, sollte in der Lage sein, auf Synology zu laufen, und unserer kann das auch – alles. Virtual Machine Manager hostet die Virtual DSM-Instanz, auf der die Website läuft, Container Manager führt WordPress und seine Datenbank aus, und Synology MailPlus versendet jede Bestellbestätigung, Lizenzzustellung und Formularantwort.
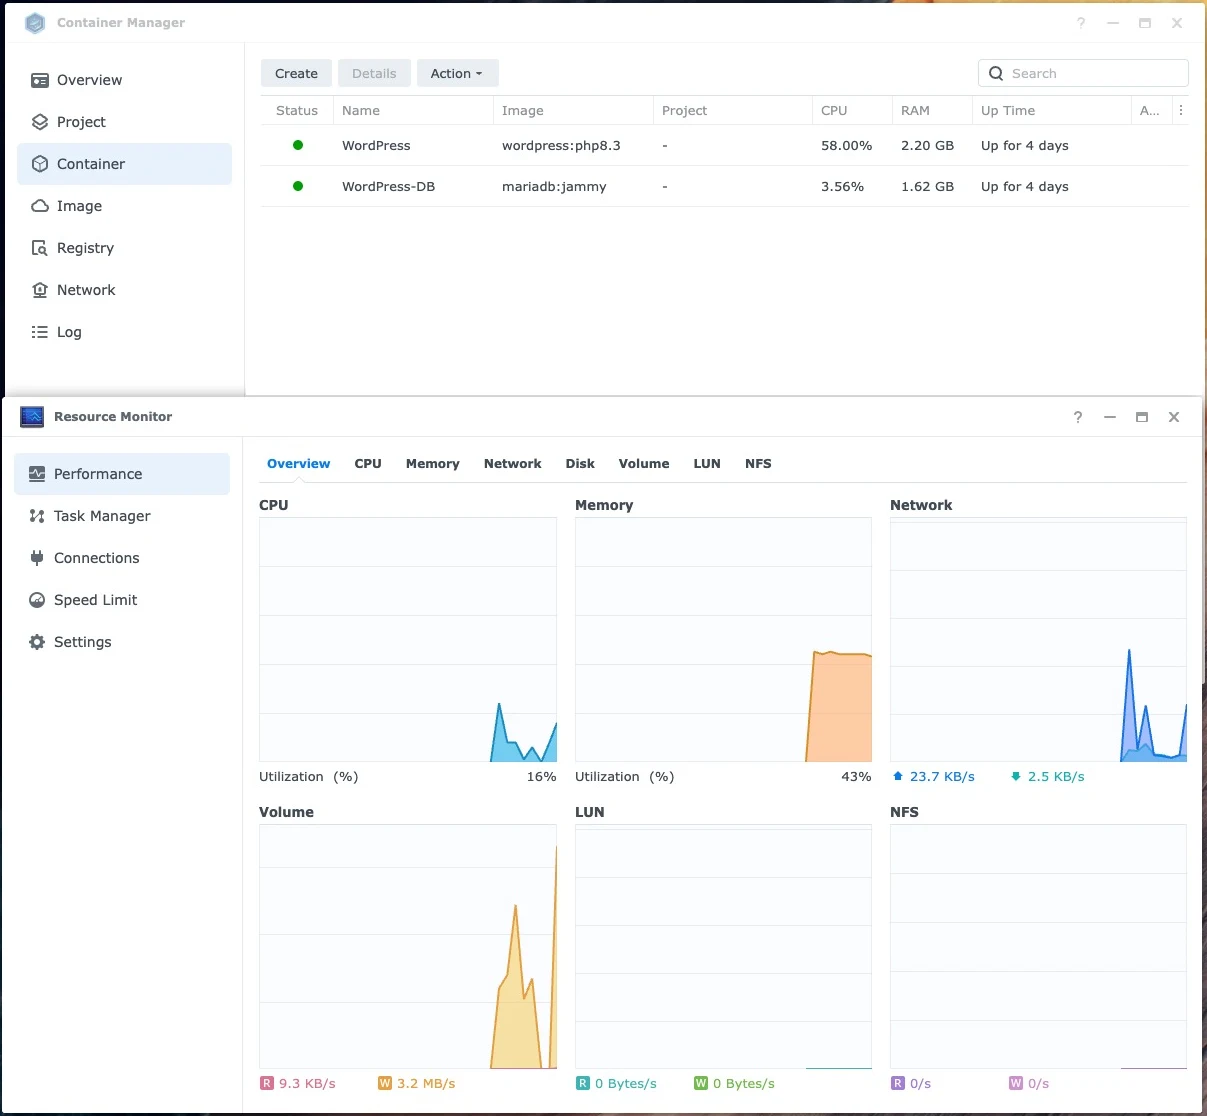
Laufen im Inneren Virtueller DSM Das bietet uns etwas, was Shared Hosting selten bietet: einen Snapshot der gesamten Website inklusive Datenbank und Konfiguration, der innerhalb von Minuten wiederhergestellt werden kann. Änderungen wie unsere Lösung gegen E-Mail-Bombing sind risikoarm, da der Rückweg nur einen Klick entfernt ist. MailPlus speichert unsere E-Mails und deren Zustelldaten auf eigener Hardware anstatt bei einem externen E-Mail-Dienst. So lässt sich leicht überprüfen, welche Nachrichten an wen gesendet wurden.
Eine Checkliste für Ihre eigenen, auf Synology gehosteten Formulare #
Sie müssen nicht erst auf einen E-Mail-Bombing-Vorfall warten, um Ihre Formulare abzusichern. Diese Überprüfungen dauern auf einer typischen, bei Synology gehosteten WordPress-Website weniger als eine Stunde.
- Listen Sie alle Formulare auf der Website auf und vermerken Sie, welche Formulare E-Mails an die vom Besucher eingegebene Adresse senden.
- Lassen Sie Turnstile und einen Honeypot eingeschaltet, da diese immer noch den Großteil des automatisierten Spams abfangen.
- Bitte überprüfen Sie, ob Ihre Protokolle die tatsächlichen Besucher-IP-Adressen und nicht die Adressen von Cloudflare oder Reverse-Proxys aufzeichnen.
- Entscheiden Sie im Voraus, ob Sie Tor oder anonyme Netzwerke in Formularen blockieren würden, falls es zu Missbrauch kommt.
- Beobachten Sie die Anzahl der Formularbestätigungen in Ihrem MailPlus- oder SMTP-Protokoll und legen Sie eine ungefähre Zahl fest, die als ungewöhnlich gelten würde.
- Erstellen Sie vor dem Ändern von Sicherheitsregeln einen Virtual DSM- oder Btrfs-Snapshot, damit Sie die Änderungen sofort rückgängig machen können.
Grenzen und Einschränkungen beim E-Mail-Bombing #
Unsere Änderung bezieht sich auf diesen Vorfall, nicht auf jede mögliche Form von E-Mail-Bombing, und es ist wichtig, klarzustellen, was sie nicht abdeckt.
Die Blockierung von Tor in Formularen schreckt auch die wenigen echten Besucher ab, die Tor aus Datenschutzgründen nutzen. Für einen Lizenzshop ist dieser Kompromiss nachvollziehbar, da keines der 199 echten Formulareinträge seit 2024 über Tor erfolgte. Eine Website für Journalisten oder Aktivisten sollte jedoch anders entscheiden.
Eine E-Mail-Bombing-Kampagne, die auf Residential Proxys oder kompromittierte Heimrouter ausweicht, wird von einer Tor-Regel nicht erkannt, und es existiert keine Liste solcher Adressen. In diesem Fall ist die zuvor getroffene Entscheidung bezüglich automatischer Antworten wichtiger als jede Sperrliste.
Schließlich schützt auch dies die Betroffenen nicht vor E-Mail-Fluten, die über andere Webseiten eingehen. Sollten Sie plötzlich unzählige Anmeldungen und Bestätigungen von Seiten erhalten, die Sie nie besucht haben, überprüfen Sie zunächst Ihre Bank-, Kreditkarten- und E-Mail-Konten auf ungewöhnliche Aktivitäten. Die Flut an E-Mails dient oft nur der Ablenkung von einem anderen Problem.
Häufig gestellte Fragen #
Was ist E-Mail-Bombing? #
Beim E-Mail-Bombing wird eine Person mit einer Vielzahl echter E-Mails überschwemmt, indem ihre Adresse in zahlreiche Website-Formulare, Anmeldeformulare und Newsletter-Abonnements eingetragen wird. Jede Nachricht ist echt, daher lassen Filter sie durch, und die Flut kann eine wichtige Benachrichtigung verdecken.
Warum sollte ausgerechnet ein kleines Kontaktformular Ziel einer E-Mail-Bombardierung sein? #
Jedes Formular, das eine Kopie der Nachricht an die eingegebene Adresse zurücksendet, dient Angreifern als kostenloser Mail-Relay-Server. Kleine Websites sind hierfür geeignet, da deren E-Mails als vertrauenswürdig gelten und Formularbestätigungen selten überwacht werden.
Verhindert Cloudflare Turnstile E-Mail-Bombing? #
Nicht von allein. Turnstile prüft, ob sich ein echter Browser wie ein Mensch verhält. Ein geduldiger Absender, der einen normalen Browser mit einer Übermittlung pro Stunde verwendet, besteht diese Prüfung, genau wie alle zehn unserer Spam-Einträge.
Bedeutet das massenhafte Senden von E-Mails in meine Formulareingaben, dass meine Website gehackt wurde? #
Nein. Der Angreifer nutzte lediglich das öffentliche Formular, das jeder ausfüllen kann. In unserem Fall waren keine Konten, Bestellungen oder Zahlungsdaten betroffen, und das NAS-System versorgte die Kunden weiterhin normal.
Soll ich die Bestätigungs-E-Mail deaktivieren, die mein Formular versendet? #
Es ist der stärkste Schutz, denn der Angreifer hat nichts davon, wenn das Formular Sie lediglich benachrichtigt. Wir haben unser System beibehalten, weil Kunden die sofortige Bestätigung schätzen, und stattdessen das Netzwerk blockiert, von dem der Missbrauch ausging.
Wird die Blockierung von Tor in Formularen echte Kunden abschrecken? #
Äußerst selten. Das Stöbern und Bezahlen funktioniert weiterhin über Tor, und jeder, der im Formular abgewiesen wird, sieht unsere Support-E-Mail-Adresse. Keiner der 199 gültigen Einträge in unserem Formularverlauf seit 2024 stammte aus dem Tor-Netzwerk.
Ich habe eine SynoPower Club-Bestätigung erhalten, die ich nie angefordert habe. Was soll ich tun? #
Sie müssen nichts weiter tun. Es wurde kein Konto erstellt und es wurden keine Gebühren erhoben. Sollten Sie gleichzeitig viele ähnliche E-Mails von anderen Websites erhalten haben, überprüfen Sie bitte Ihre Bank- und E-Mail-Konten auf ungewöhnliche Aktivitäten.
Kann ein Synology NAS E-Mail-Bombing auf einer selbstgehosteten Website bewältigen? #
Ja. Der Angriff erzeugte nur wenige Anfragen, weit weniger als das, was ein Synology NAS pro Minute verarbeiten kann. Die eigentliche Herausforderung besteht in der Erkennung, und die Speicherung von Formulareinträgen, Mail-Logs und Besucher-IPs auf einem einzigen Synology-System beschleunigt diesen Vorgang.
Referenzen und Video-Anleitungen #
- Microsoft Threat Intelligence zum Thema E-Mail-Bombing, was zeigt, wie eine Flut von Anmeldungen als erster Schritt eines Helpdesk-Betrugs genutzt wird.
- Cloudflare HTTP-Header, das den T1-Ländercode dokumentiert, den Cloudflare dem Tor-Datenverkehr zuweist.
- Massen-Exit-Liste des Tor-Projekts, die veröffentlichte Liste der aktuellen Tor-Exit-Node-Adressen.
- Punkte spielen in Gmail-Adressen keine Rolle., und erklärt, warum alle Varianten mit Punkten im selben Posteingang landen.
- Wiederherstellung der ursprünglichen Besucher-IPs, Cloudflare-Leitfaden zum Protokollieren realer Besucheradressen hinter dem Proxy.
Diese Videos behandeln die Synology-Komponenten, auf denen diese Website läuft: MailPlus, das unsere E-Mails versendet, und das Hosting von WordPress auf einem Synology NAS.
Planen Sie, Ihre eigene Website oder E-Mail auf Synology zu hosten? Beginnen Sie mit eine Virtual DSM-Lizenz für eine isolierte, snapshotgeschützte Instanz oder durchsuchen Sie alle Lizenzen auf SynoPower Club.