

Bombardowanie e-mailami za pomocą formularza kontaktowego: czego nauczyliśmy się, hostując na Synology

Zaktualizowano dnia 25 września 2026
Bombardowanie e-mailowe (email bombing) polega na zalewaniu skrzynki odbiorczej użytkownika setkami autentycznie wyglądających wiadomości e-mail z prawdziwych stron internetowych, zazwyczaj po to, by ukryć jedną wiadomość, której ofiara nie powinna widzieć. 24 i 25 września 2026 roku nasz formularz kontaktowy stał się jedną z takich stron. SynoPower Club działa w całości na Synology: WordPress w Menedżerze Kontenerów, w Virtual DSM, na Virtual Machine Manager, a poczta jest wysyłana przez Synology MailPlus. W ciągu nocy nadeszło dziesięć niechcianych wiadomości, każda z nich powodowała wysłanie e-maila z potwierdzeniem do nieznajomego i każda z nich przeszła pomyślnie kontrolę naszego bota. Ten pierwszy artykuł z serii „Hosting NAS 101” opisuje, jak wykryliśmy bombardowanie e-mailowe, jak namierzyliśmy je na serwerze NAS w ciągu kilku minut i co zmieniliśmy, aby prawdziwi klienci nadal otrzymywali potwierdzenia.
Punkt SynoPower Club: Lata spędziłem na wsparciu technicznym Synology i najczęstszym zmartwieniem, jakie słyszałem o samodzielnym hostingu, było to, że jedna nieudana noc spowoduje awarię strony. Tym razem tak się nie stało. Serwer NAS nadal obsługiwał strony, sklep przyjmował zamówienia, a jedynym objawem było dziesięć dziwnych linijek w formularzach. Różnica polegała na tym, że wszystko było w jednym miejscu: wpisy w formularzach, log poczty i adresy IP odwiedzających znajdowały się na tym samym komputerze Synology, więc wykrycie bombardowania e-mailami zajęło jedno posiedzenie zamiast trzech zgłoszeń do pomocy technicznej do trzech różnych firm hostingowych.
Czym jest bombardowanie e-mailowe i dlaczego formularze kontaktowe są celem ataków #
Atak e-mailowy nie wymaga włamania się do systemu. Atakujący pobiera adres ofiary i wpisuje go w jak największej liczbie formularzy publicznych: zapisach do newslettera, rejestracji konta i formularzach kontaktowych, które wysyłają kopię wiadomości do nadawcy. Każda strona internetowa wysyła następnie do ofiary prawdziwą, poprawnie podpisaną wiadomość e-mail. Żadna z tych wiadomości nie jest spamem w sensie technicznym, więc omijają filtry i gromadzą się w skrzynce odbiorczej.
Celem rzadko jest samo rozsyłanie spamu. Microsoft Threat Intelligence udokumentował grupy, które stosują bombardowanie e-mailowe jako pierwszy krok, a następnie dzwonią do ofiary, podszywając się pod pomoc techniczną IT, która rozwiąże problem ze spamem. Inni atakujący wykorzystują rozsyłanie spamu, aby ukryć alert bankowy, potwierdzenie zakupu lub powiadomienie o zmianie hasła, podczas gdy nadużywają skradzionego konta.
Formularze kontaktowe są atrakcyjne, ponieważ wiele z nich automatycznie odpowiada na adres wpisany w polu e-mail. Dla atakującego jest to darmowy, anonimowy przekaźnik poczty z wiarygodną nazwą nadawcy. Dla właściciela witryny oznacza to, że Twoja domena wysyła wiadomości e-mail do osób, które o to nie prosiły, a niektóre z nich klikną przycisk spamu.
Jak bombardowanie e-mailami pojawiło się w naszym sklepie hostowanym przez Synology #
Schemat był oczywisty, gdy spojrzeliśmy na zgłoszenia obok siebie. Między wieczorem 24 września a rankiem następnego dnia nasz formularz wsparcia otrzymał dziesięć zgłoszeń w odstępach od jednej do dwóch godzin. To powolne tempo jest celowe: utrzymuje się poniżej większości limitów i wygląda jak normalny ruch.
- Imię i wiadomość były losowymi ciągami znaków składający się z 17 do 24 liter, wielkich i małych, i nie zawierający żadnych prawdziwych słów.
- Adresy e-mail wyglądały na prawdziwe, rozproszone wśród dużych dostawców konsumenckich i kilku domen firm w różnych krajach.
- Niektóre adresy Gmail zostały uzupełnione kropkami, np. jankowalski Gmail ignoruje kropki, więc wiadomość i tak trafia do jednej skrzynki odbiorczej, podczas gdy formularz za każdym razem widzi nowy adres.
- Wszystkie zgłoszenia dotyczyły tego samego tematu, Zapytanie o produkt, pierwsza opcja na liście.
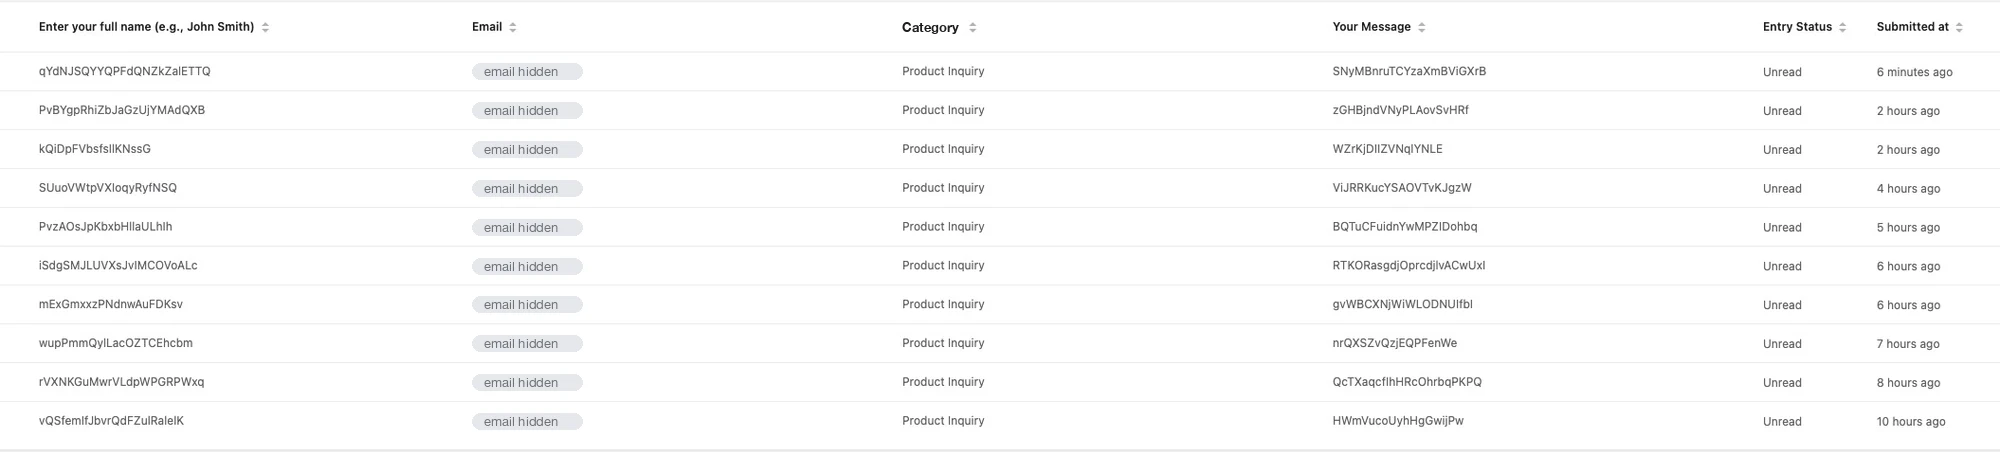
Żadna z tych osób nigdy nie odwiedziła sklepu SynoPower Club. Nasz e-mail z potwierdzeniem, o temacie takim jak SynoPower #1234: Zapytanie o produkt, został wysłany do każdej z nich. Jeśli otrzymałeś jedną z tych wiadomości i nigdy się z nami nie skontaktowałeś, padłeś ofiarą bombardowania e-mailowego: Twój adres został wprowadzony przez kogoś innego. Nie utworzono dla Ciebie konta i nie pobrano za nie żadnych opłat. Nasz poradnik Jak rozpoznać, czy wiadomość e-mail naprawdę pochodzi z SynoPower Club zawiera listę wszystkich adresów, z których wysyłamy wiadomości.
Dlaczego bramka obrotowa i pułapka na miód nie powstrzymały tego #
Nasz formularz miał już włączone dwie obrony przed spamem, a mimo to bombardowanie e-mailami przeszło przez nie bez problemu: Cloudflare Turnstile i ukryte pole honeypot. Oba spełniły swoje zadanie, choć żaden z nich nie był do tego stworzony.
Honeypot wychwytuje skrypty wypełniające każde pole na stronie, w tym jedno ukryte przed ludźmi. Te zgłoszenia pochodziły z prawdziwej przeglądarki, która wypełniała tylko widoczne pola, więc pułapka pozostawała pusta. Turnstile sprawdza, czy użytkownik zachowuje się jak prawdziwa przeglądarka i osoba. Każdy z dziesięciu wpisów zawierał prawidłowy token Turnstile, co oznacza, że nadawca korzystał z prawdziwej przeglądarki w tempie typowym dla człowieka, a nie z prymitywnego skryptu.
To jest uczciwa granica kontroli botów przed bombardowaniem e-mailowym. Sprawiają, że masowe, zautomatyzowane nadużycia są kosztowne, ale cierpliwy nadawca, który wysyła jeden formularz na godzinę przez zwykłą przeglądarkę, wygląda dokładnie jak klient. Aby temu zapobiec, potrzebny jest sygnał o tym, skąd pochodzi żądanie, a nie tylko jak się zachowuje.
Śledzenie bombardowania e-mailami na serwerze NAS Synology w 4 krokach #
Ponieważ cały stos działa na jednym systemie Synology, analiza nigdy nie opuściła serwera NAS. Oto cztery kontrole, które przeprowadziliśmy w kolejności, i działają one dla każdej witryny WordPress hostowanej w Container Manager lub Web Station.
Przeczytaj wpisy w formularzu #
Otwórz listę wpisów wtyczki formularza i posortuj ją według daty. Zwróć uwagę na losowe nazwy lub wiadomości, powtarzające się tematy i stałe odstępy między zgłoszeniami, a następnie zanotuj adres IP zapisany przy każdym wpisie.
Sprawdź, kto otrzymał pocztę #
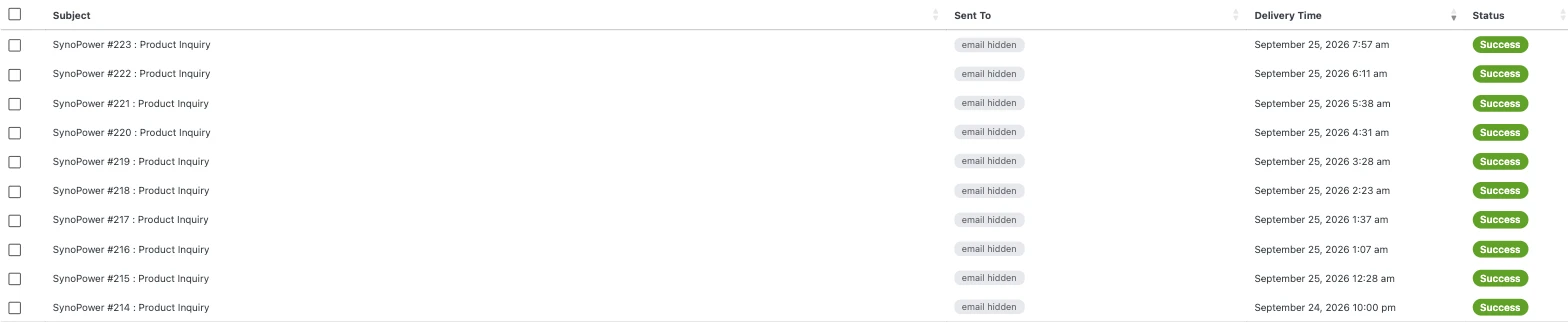
Otwórz dziennik poczty swojej wtyczki SMTP lub dziennik dostarczania na serwerze Synology MailPlus i wyszukaj numery wpisów. Pokazuje to, czy Twoja witryna rzeczywiście wysłała potwierdzenie na każdy adres i czy zostało ono dostarczone.
Porównaj adresy IP z listą Tor #
Pobierz listę wyjść zbiorczych projektu Tor i wyszukaj w niej każdy adres IP z wpisów. W naszym przypadku wszystkie dziesięć adresów to węzły wyjściowe Tor, podczas gdy żaden ze 199 prawdziwych wpisów od 2024 roku nie pochodził z adresu z tej listy.
Potwierdź, że adresy IP należą do prawdziwych gości #
Upewnij się, że adresy IP w logach należą do odwiedzających, a nie do Cloudflare lub odwrotnego serwera proxy. Jeśli każdy wpis zawiera te same adresy, przywróć oryginalny adres IP odwiedzającego, zanim wyciągniesz jakiekolwiek wnioski.
Co zmieniliśmy po dochodzeniu #
Rozwiązanie problemu bombardowania e-mailami musiało spełniać dwa warunki: całkowicie zablokować tego nadawcę i nie powodować problemów dla klientów, którzy co tydzień korzystają z formularza, aby pytać o licencje. Postawiliśmy na jedną, ukierunkowaną zmianę.
Formularze przesyłane przez sieć Tor są teraz odrzucane w każdym formularzu na stronie. Cloudflare oznacza ruch Tor specjalnym kodem kraju T1, a my sprawdzamy również adres IP odwiedzającego na liście wyjść z projektu Tor, aktualizowanej codziennie, więc reguła nadal obowiązuje, jeśli żądanie dotrze do serwera NAS bez przechodzenia przez Cloudflare. Każdy odrzucony wniosek otrzymuje krótką wiadomość z adresem naszego wsparcia, więc uczciwy klient, który preferuje Tor, nadal może skontaktować się z nami mailowo.
Strony przeglądania, płatności i konta pozostają bez zmian. Zmiana obowiązuje tylko w momencie przesłania formularza, czyli dokładnie w momencie, w którym doszło do nadużycia.
Czy warto zachować funkcję automatycznej odpowiedzi po otrzymaniu bomby e-mailowej? #
Najskuteczniejszą obroną przed bombardowaniem e-mailowym za pośrednictwem formularza jest zaprzestanie wysyłania czegokolwiek na wpisany w nim adres. Jeśli formularz wyświetla jedynie powiadomienia, atakujący nic nie zyskuje, wpisując adres obcej osoby. Rozważaliśmy tę opcję poważnie.
Zdecydowaliśmy się zachować potwierdzenie. Wielu naszych klientów pisze do nas, ponieważ klucz licencyjny nie został aktywowany lub e-mail z zamówieniem trafił do spamu, a natychmiastowa odpowiedź z informacją o otrzymaniu wiadomości i numerem zgłoszenia znacznie zmniejsza ich stres. Usunięcie tego komunikatu oznaczałoby karę dla każdego prawdziwego klienta, który musiałby narazić się na niedogodności dla jednego nadawcy.
Kompromis jest jednak oczywisty. Zablokowanie Tora zamyka trasę, którą korzystał ten nadawca, ale zdeterminowany atakujący może przełączyć się na zwykłe proxy. Jeśli wpisy spamu wracają z adresów innych niż Tor, kolejnym krokiem jest uczynienie potwierdzenia opcjonalnym lub jego wyłączenie, a ta decyzja powinna znaleźć się na liście kontrolnej przed wystąpieniem zdarzenia, a nie podczas kolejnego incydentu.
Uzyskiwanie prawdziwego adresu IP odwiedzającego za pośrednictwem Cloudflare i odwrotnego serwera proxy Synology #
Krok 4. dochodzenia zasługuje na osobną sekcję, ponieważ jest to najczęstsza pułapka, w którą wpadają witryny hostowane na własnym serwerze, gdy dochodzi do bombardowania e-mailami lub innych nadużyć. Żądanie do SynoPower Club przechodzi przez Cloudflare, a następnie przez odwrotny serwer proxy w Synology DSM, zanim dotrze do WordPressa w jego kontenerze. Bez dodatkowej konfiguracji WordPress widzi adres ostatniego przeskoku, więc każdy wpis w formularzu, komentarz i zamówienie są rejestrowane z adresem IP Cloudflare lub serwera proxy.
Cloudflare przekazuje oryginalny adres w nagłówku CF-Connecting-IP, a Apache może zostać poinformowany o zaufaniu do tego nagłówka tylko wtedy, gdy żądanie pochodzi z Cloudflare lub z Twojego serwera proxy. Naprawiliśmy to zaledwie kilka dni wcześniej, aby wykrywać oszustwa w zamówieniach, i natychmiast przyniosło to efekt: wpisy w formularzu wskazywały prawdziwe adresy wyjściowe Tora, co sprawiło, że wzorzec stał się widoczny w ciągu kilku minut.
Jeśli hostujesz na serwerze NAS Synology w chmurze Cloudflare, sprawdź to, zanim będzie Ci potrzebne. Prześlij testowy wpis z telefonu, korzystając z danych mobilnych, i sprawdź, czy zapisany adres IP jest zgodny z tym, który zgłasza telefon.
Dlaczego stosujemy SynoPower Club na Synology #
Sklep sprzedający licencje na Synology powinien być w stanie uruchomić wszystko na Synology, a nasz to potrafi. Virtual Machine Manager hostuje instancję Virtual DSM, która przechowuje witrynę, Container Manager uruchamia WordPress i jego bazę danych, a Synology MailPlus wysyła każde potwierdzenie zamówienia, dostarczenie licencji i odpowiedź na formularz.
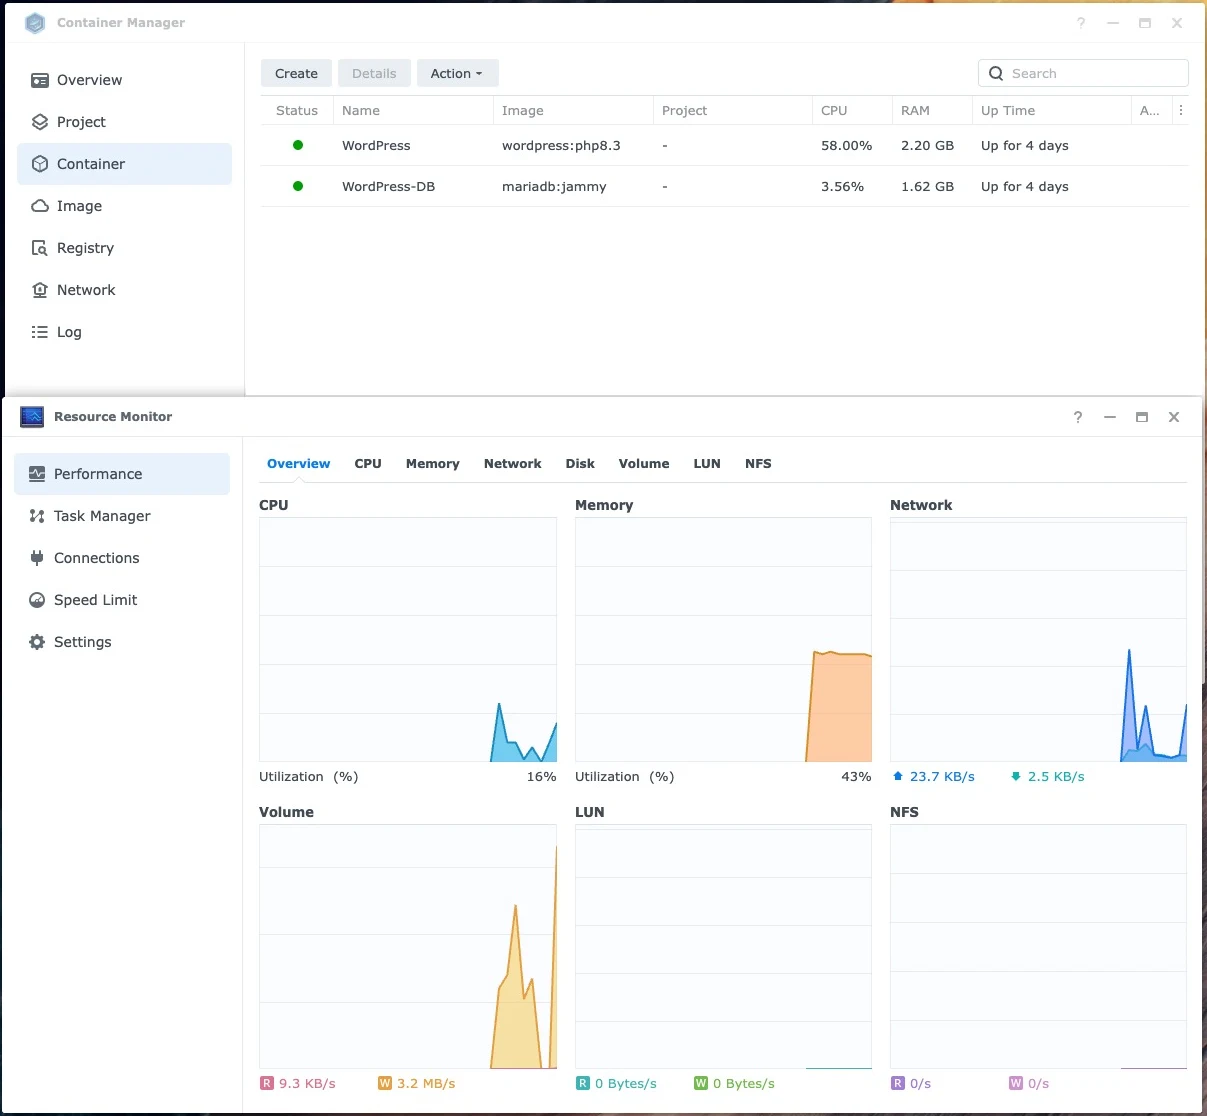
Bieganie w środku Virtual DSM Hosting współdzielony oferuje nam coś, co rzadko się zdarza: migawkę całej witryny, w tym bazy danych i konfiguracji, którą można przywrócić w ciągu kilku minut. Zmiany takie jak nasza poprawka problemu z bombardowaniem e-maili są mało ryzykowne, ponieważ powrót do poprzedniego stanu jest zawsze możliwy jednym kliknięciem. MailPlus z kolei przechowuje naszą pocztę i jej rekordy doręczeń na naszym własnym sprzęcie, a nie w zewnętrznej usłudze pocztowej, więc potwierdzenie, które wiadomości zostały wysłane i do kogo, odbywa się lokalnie.
Lista kontrolna dla Twoich własnych formularzy hostowanych w systemie Synology #
Nie musisz czekać na incydent bombardowania e-mailami, aby wzmocnić swoje formularze. Takie sprawdzenie zajmuje mniej niż godzinę na typowej stronie WordPress hostowanej przez Synology.
- Wypisz wszystkie formularze na stronie i zanotuj, które z nich wysyłają pocztę na adres wpisany przez odwiedzającego.
- Pozostaw Turnstile i honeypot, ponieważ nadal zatrzymują większość zautomatyzowanego spamu.
- Sprawdź, czy w dziennikach zapisywane są prawdziwe adresy IP odwiedzających, a nie adresy Cloudflare lub odwrotnego serwera proxy.
- Zdecyduj wcześniej, czy chcesz zablokować sieć Tor lub sieci anonimowe w formularzach, jeśli nadużycia się rozpoczną.
- Monitoruj liczbę potwierdzeń formularzy w dzienniku MailPlus lub SMTP i ustal przybliżoną liczbę, która będzie uznawana za nietypową.
- Przed zmianą reguł zabezpieczeń wykonaj migawkę Virtual DSM lub Btrfs, aby móc natychmiast przywrócić poprzednią wersję.
Limity i ostrzeżenia dotyczące bombardowania e-mailami #
Nasza zmiana ma na celu rozwiązanie tego incydentu, a nie każdej możliwej formy bombardowania e-mailowego, warto więc jasno określić, czego nie obejmuje.
Blokowanie Tora w formularzach zniechęci również niewielką liczbę prawdziwych użytkowników, którzy korzystają z Tora dla zachowania prywatności. Dla sklepu z licencjami taki kompromis jest łatwy, ponieważ żaden z 199 prawdziwych wpisów w formularzach od 2024 roku nie został przesłany przez Tora, ale strona obsługująca dziennikarzy lub aktywistów powinna podjąć inną decyzję.
Kampania bombardowania e-mailami, która przenosi się na serwery proxy lub zainfekowane routery domowe, nie zostanie wykryta przez regułę Tor, a nie ma czystej listy tych adresów. W tym momencie decyzja o automatycznej odpowiedzi z wcześniejszej wersji ma większe znaczenie niż jakakolwiek lista blokowanych.
Wreszcie, nic tutaj nie chroni ofiar przed powodzią wiadomości przesyłanych za pośrednictwem innych stron internetowych. Jeśli Twoja skrzynka odbiorcza nagle zapełni się rejestracjami i potwierdzeniami z nigdy nieodwiedzanych stron, sprawdź najpierw swoje konto bankowe, karty płatnicze i e-mail pod kątem nietypowej aktywności. Powódź wiadomości często odwraca uwagę od czegoś innego.
Często zadawane pytania #
Czym jest bombardowanie e-mailowe? #
Bombardowanie e-mailowe polega na zalewaniu użytkownika dużą liczbą prawdziwych wiadomości e-mail poprzez wpisywanie jego adresu w wielu formularzach na stronach internetowych, w formularzach rejestracyjnych i newsletterach. Każda wiadomość jest autentyczna, więc filtry ją przepuszczają, a zalew wiadomości może ukryć ważny alert.
Dlaczego celem bombardowania e-mailowego miałby być mały formularz kontaktowy? #
Każdy formularz, który odsyła kopię wiadomości na wpisany adres, działa jako darmowy przekaźnik poczty dla atakującego. Małe strony są przydatne, ponieważ ich poczta jest zaufana i rzadko monitorują potwierdzenia formularzy.
Czy Cloudflare Turnstile zapobiega bombardowaniu e-mailami? #
Nie samo w sobie. Bramka obrotowa sprawdza, czy prawdziwa przeglądarka zachowuje się jak człowiek. Cierpliwy nadawca korzystający ze zwykłej przeglądarki z jednym zgłoszeniem na godzinę przechodzi przez nią, tak jak zrobiło to wszystkich dziesięć naszych niechcianych wpisów.
Czy bombardowanie moich formularzy wiadomościami e-mail oznacza, że moja witryna została zhakowana? #
Nie. Atakujący wykorzystał jedynie publiczny formularz, który może wypełnić każdy. W naszym przypadku nie było żadnych kont, zamówień ani danych płatniczych, a serwer NAS obsługiwał klientów bez problemu.
Czy powinienem wyłączyć potwierdzenie e-mailem wysyłane przez mój formularz? #
To najmocniejsza linia obrony, ponieważ atakujący nic nie zyskuje, jeśli formularz jedynie Cię powiadomi. Zatrzymaliśmy naszą linię, ponieważ klienci cenią sobie natychmiastowy odbiór, i zamiast tego zablokowaliśmy sieć, z której pochodziło nadużycie.
Czy blokowanie Tora w formularzach powstrzyma prawdziwych klientów? #
Bardzo rzadko. Przeglądanie i finalizacja transakcji nadal działają przez Tor, a każdy, kto otrzyma odmowę w formularzu, widzi nasz adres e-mail wsparcia. Żaden z 199 prawdziwych wpisów w historii naszego formularza od 2024 roku nie pochodził z Tor.
Otrzymałem potwierdzenie SynoPower Club, o które nigdy nie prosiłem. Co mam zrobić? #
Nie musisz nic z nami robić. Nie utworzyliśmy żadnego konta i nic nie zostało pobrane. Jeśli otrzymałeś wiele podobnych wiadomości e-mail z innych stron w tym samym czasie, sprawdź swoje konto bankowe i e-mail pod kątem nietypowej aktywności.
Czy serwer NAS Synology poradzi sobie z bombardowaniem e-mailami w przypadku witryny hostowanej na własnym serwerze? #
Tak. Atak wygenerował kilka żądań, co mieści się w granicach tego, co NAS Synology obsługuje na minutę. Prawdziwym wyzwaniem jest wykrywanie, a posiadanie wpisów w formularzach, logów poczty i adresów IP odwiedzających w jednym systemie Synology znacznie przyspiesza ten proces.
Odniesienia i przewodniki wideo #
- Microsoft Threat Intelligence na temat bombardowania e-mailami, pokazujący, w jaki sposób fala rejestracji stanowi pierwszy krok oszustwa związanego z pomocą techniczną.
- Nagłówki HTTP Cloudflare, który dokumentuje kod kraju T1, jaki Cloudflare przypisuje ruchowi Tor.
- Lista wyjść zbiorczych projektu Tor, opublikowana lista aktualnych adresów węzłów wyjściowych Tor.
- Kropki nie mają znaczenia w adresach Gmail, wyjaśniając dlaczego wszystkie warianty kropkowane trafiają do tej samej skrzynki odbiorczej.
- Przywracanie oryginalnych adresów IP odwiedzających, Wskazówki Cloudflare dotyczące rejestrowania prawdziwych adresów odwiedzających za pośrednictwem serwera proxy.
Filmy te prezentują podzespoły Synology, na których działa ta witryna: MailPlus, który wysyła naszą pocztę, oraz hosting WordPress na serwerze NAS Synology.
Planujesz hostować własną stronę internetową lub pocztę na Synology? Zacznij od licencja Virtual DSM aby uzyskać odizolowaną instancję chronioną migawką lub przeglądać wszystkie licencje na SynoPower Club.