

E-mailbombardement via een contactformulier: wat we hebben geleerd tijdens het hosten op Synology

Bijgewerkt op 25 september 2026
Emailbombardement is een vorm van spam waarbij iemand iemands inbox overspoelt met honderden authentiek ogende e-mails van echte websites, meestal om één bericht te verbergen dat het slachtoffer niet mag zien. Op 24 en 25 september 2026 werd ons eigen contactformulier een van die websites. SynoPower Club draait volledig op Synology: WordPress in Container Manager, binnen Virtual DSM, op Virtual Machine Manager, met e-mail verzonden via Synology MailPlus. Tien spamberichten arriveerden 's nachts, elk met een bevestigingsmail naar een onbekende, en elk bericht was door onze botcontrole gekomen. In dit eerste artikel van NAS Hosting 101 leggen we uit hoe we het emailbombardement ontdekten, hoe we het binnen enkele minuten op de NAS konden traceren en wat we hebben aangepast zodat legitieme klanten hun bevestigingen nog steeds ontvangen.
SynoPower Club-punt: Ik heb jarenlang in de supportafdeling van Synology gewerkt, en de meest gehoorde zorg over zelfhosting was dat één slechte nacht de site plat zou leggen. Dat gebeurde hier niet. De NAS bleef pagina's serveren, de webshop bleef bestellingen verwerken, en het enige symptoom waren tien vreemde regels in de formulierinvoer. Wat het verschil maakte, was dat alles op één plek stond: de formulierinvoer, het maillogboek en de IP-adressen van bezoekers stonden allemaal op dezelfde Synology-server, waardoor het traceren van de e-mailbombardementen in één keer kon worden gedaan in plaats van drie supporttickets bij drie verschillende hostingbedrijven.
Wat is e-mailbombardement en waarom zijn contactformulieren doelwit? #
Voor een e-mailbombardement is het niet nodig om ergens in te breken. De aanvaller neemt het e-mailadres van het slachtoffer en typt dit in op zoveel mogelijk openbare formulieren: aanmeldformulieren voor nieuwsbrieven, accountregistraties en contactformulieren die een kopie van het bericht terugsturen naar de afzender. Elke website stuurt vervolgens een echte, correct ondertekende e-mail naar het slachtoffer. Geen van deze berichten is technisch gezien spam, waardoor ze de filters passeren en zich ophopen in de inbox.
Het doel is zelden de spamcampagne zelf. Microsoft Threat Intelligence heeft groepen gedocumenteerd die e-mailbombardementen als eerste stap gebruiken en vervolgens het slachtoffer bellen en zich voordoen als de IT-helpdesk die het spamprobleem komt oplossen. Andere aanvallers gebruiken de spamcampagne om een bankwaarschuwing, een aankoopbevestiging of een melding van een wachtwoordwijziging te verbergen, terwijl ze misbruik maken van een gestolen account.
Contactformulieren zijn aantrekkelijk omdat veel ervan automatisch antwoorden naar het adres dat in het e-mailveld is ingevoerd. Voor een aanvaller is dat een gratis, anonieme mailserver met een betrouwbare afzendernaam. Voor de website-eigenaar betekent het dat zijn domein e-mails verstuurt naar mensen die daar niet om gevraagd hebben, en sommigen van hen zullen de spam-knop indrukken.
Hoe e-mailbombardementen onze door Synology gehoste webwinkel hebben getroffen #
Het patroon werd duidelijk toen we de inzendingen naast elkaar bekeken. Tussen de avond van 24 september en de volgende ochtend ontving ons ondersteuningsformulier tien inzendingen, met tussenpozen van één tot twee uur. Dat trage tempo is opzettelijk: het blijft onder de meeste snelheidslimieten en lijkt op gewoon internetverkeer.
- De naam en het bericht waren willekeurige tekenreeksen. van 17 tot 24 letters in gemengd hoofd- en kleinlettergebruik, zonder echte woorden.
- De e-mailadressen zagen er echt uit., verspreid over grote consumentenaanbieders en een paar bedrijfsdomeinen in verschillende landen.
- Sommige Gmail-adressen waren aangevuld met puntjes., Gmail negeert bijvoorbeeld punten, waardoor de e-mail nog steeds in één inbox terechtkomt, terwijl het formulier elke keer een nieuw adres ziet.
- Elke inzending koos hetzelfde onderwerp., Productaanvraag, de eerste optie in de lijst.
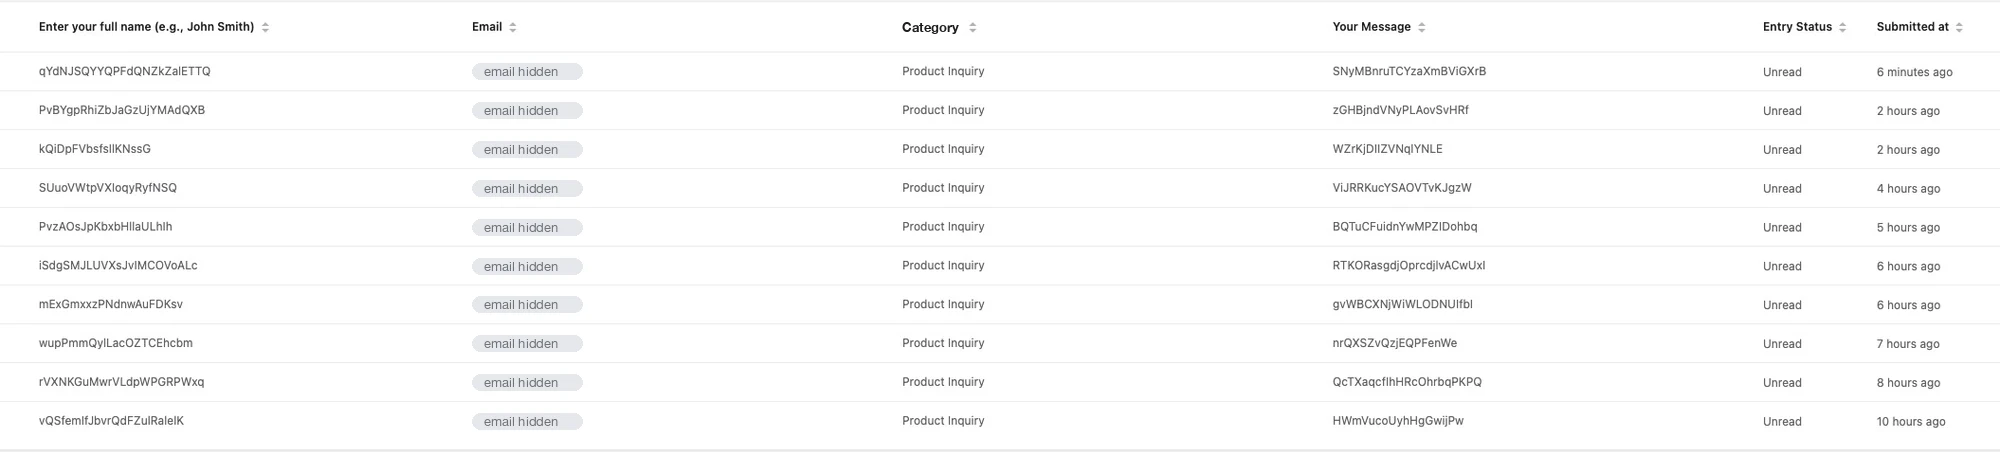
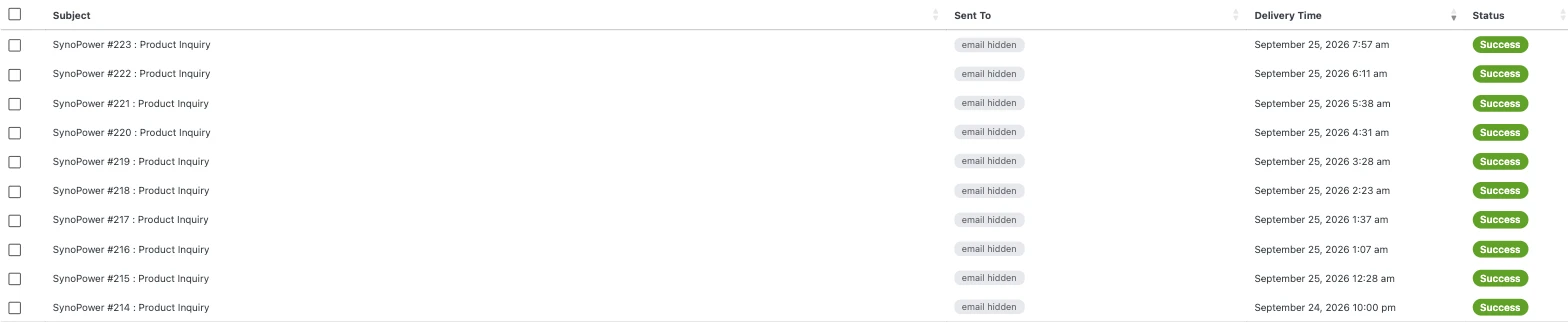
Geen van deze mensen had ooit SynoPower Club bezocht. Onze bevestigingsmail, met als onderwerp SynoPower #1234: Productaanvraag, werd naar ieder van hen verzonden. Als u een van deze berichten hebt ontvangen en nooit contact met ons hebt opgenomen, bent u het doelwit geweest van een e-mailbombardement: uw e-mailadres is door iemand anders ingevoerd. Er is geen account voor u aangemaakt en er zijn geen kosten in rekening gebracht. Onze handleiding over Hoe kun je zien of een e-mail echt van SynoPower Club afkomstig is? Dit is een lijst met alle adressen van waaruit we verzenden.
Waarom een draaihek en een lokval het niet konden tegenhouden #
Ons formulier had al twee beveiligingsmaatregelen tegen spam ingeschakeld, maar de e-mailbombardementen gingen er dwars doorheen: Cloudflare Turnstile en een verborgen honeypot-veld. Beide deden hun werk, maar geen van beide was hiervoor ontworpen.
Een honeypot detecteert scripts die alle velden op de pagina invullen, inclusief velden die voor mensen verborgen zijn. Deze inzendingen kwamen van een echte browser die alleen de zichtbare velden invulde, waardoor de val leeg bleef. Turnstile controleert of de bezoeker zich gedraagt als een echte browser en persoon. Elk van de tien inzendingen bevatte een geldig Turnstile-token, wat ons vertelt dat de afzender een echte browser gebruikte met een normaal menselijk tempo, en geen primitief script.
Dat is de werkelijke grens van botcontroles tegen e-mailbombardementen. Ze maken massaal geautomatiseerd misbruik duur, maar een geduldige afzender die één formulier per uur via een normale browser verstuurt, wordt precies als een klant gezien. Om dit te stoppen, is een signaal nodig over de herkomst van het verzoek, niet alleen over het gedrag ervan.
Het traceren van e-mailbombardementen op een Synology NAS in 4 stappen #
Omdat de hele stack op één Synology-systeem draait, bleef het onderzoek beperkt tot de NAS. Dit zijn de vier controles die we in de aangegeven volgorde hebben uitgevoerd, en ze werken voor elke WordPress-site die wordt gehost in Container Manager of Web Station.
Lees de formulierinzendingen #
Open de lijst met inzendingen van je formulierplugin en sorteer op datum. Zoek naar willekeurige namen of berichten, terugkerende onderwerpen en een constant interval tussen inzendingen, en noteer vervolgens het IP-adres dat bij elke inzending is opgeslagen.
Controleer wie de e-mail heeft ontvangen. #
Open het maillogboek van uw SMTP-plug-in of het afleveringslogboek in Synology MailPlus Server en zoek naar de vermeldingnummers. Dit laat zien of uw site daadwerkelijk een bevestiging naar elk adres heeft verzonden en of deze is afgeleverd.
Vergelijk de IP-adressen met de Tor-lijst. #
Download de bulk-exitlijst van het Tor Project en zoek daarin naar elk IP-adres uit de lijst. In ons geval waren alle tien adressen Tor-exitnodes, terwijl geen van de 199 echte vermeldingen sinds 2024 afkomstig was van een adres op die lijst.
Controleer of de IP-adressen van echte bezoekers zijn. #
Zorg ervoor dat de IP-adressen in uw logboeken van bezoekers zijn en niet van Cloudflare of uw reverse proxy. Als elke vermelding dezelfde paar adressen laat zien, herstel dan het oorspronkelijke IP-adres van de bezoeker voordat u conclusies trekt.
Wat we hebben veranderd na het onderzoek #
De oplossing voor de e-mailbombardementen moest aan twee voorwaarden voldoen: de afzender volledig blokkeren en geen extra problemen veroorzaken voor de klanten die wekelijks het formulier gebruiken om naar licenties te informeren. We hebben gekozen voor één gerichte aanpassing.
Formulierinzendingen die via het Tor-netwerk binnenkomen, worden nu geweigerd, op elk formulier op de site. Cloudflare markeert Tor-verkeer met de speciale landcode T1, en we controleren ook het IP-adres van de bezoeker aan de hand van de exitlijst van het Tor Project, die dagelijks wordt bijgewerkt. De regel blijft dus van kracht als een verzoek de NAS bereikt zonder via Cloudflare te gaan. Iedereen die wordt geweigerd, ziet een kort bericht met ons supportadres, zodat een legitieme klant die de voorkeur geeft aan Tor ons nog steeds per e-mail kan bereiken.
De pagina's voor browsen, afrekenen en accountbeheer blijven ongewijzigd. De wijziging wordt alleen doorgevoerd op het moment dat een formulier wordt verzonden, en dat is precies waar het misbruik plaatsvond.
Moet je het automatische antwoord behouden na een e-mailbombardement? #
De beste verdediging tegen e-mailbombardementen via een formulier is om helemaal geen e-mails meer te versturen naar het adres dat in het formulier is ingevuld. Als het formulier je alleen een melding geeft, heeft een aanvaller er niets aan om een onbekend adres in te voeren. We hebben die optie serieus overwogen.
We hebben ervoor gekozen om de bevestiging te behouden. Veel van onze klanten schrijven ons omdat een licentiesleutel niet is geactiveerd of een orderbevestiging in de spamfolder is beland. Een onmiddellijk antwoord waarin staat dat we het bericht hebben ontvangen, met een ticketnummer, vermindert hun stress aanzienlijk. Het verwijderen ervan zou elke echte klant benadelen en slechts één afzender ongemak bezorgen.
De afweging is echter duidelijk. Het blokkeren van Tor sluit de route af die deze afzender gebruikte, maar een vastberaden aanvaller zou kunnen overschakelen naar gewone proxy's. Als er ongewenste berichten terugkomen van niet-Tor-adressen, is de volgende stap om de bevestiging optioneel te maken of uit te schakelen. Die beslissing hoort op je checklist te staan vóórdat het gebeurt, niet pas tijdens het volgende incident.
Het echte IP-adres van de bezoeker achterhalen achter Cloudflare en een reverse proxy van Synology #
Stap 4 van het onderzoek verdient een eigen paragraaf, omdat dit de meest voorkomende valkuil is bij zelfgehoste websites die te maken krijgen met e-mailbombardementen of andere vormen van misbruik. Een verzoek aan SynoPower Club gaat via Cloudflare en vervolgens de reverse proxy in Synology DSM, voordat het WordPress in de container bereikt. Zonder extra configuratie ziet WordPress het adres van de laatste hop, waardoor elke formulierinvoer, reactie en bestelling wordt geregistreerd met een Cloudflare- of proxy-IP-adres.
Cloudflare geeft het oorspronkelijke adres door in de CF-Connecting-IP-header, en Apache kan zo worden ingesteld dat die header alleen wordt vertrouwd wanneer het verzoek afkomstig is van Cloudflare of uw eigen proxy. We hadden dit slechts enkele dagen eerder aangepast voor fraudebestrijding bij bestellingen, en het wierp direct zijn vruchten af: de formulierinvoer toonde de echte Tor-uitgangsadressen, waardoor het patroon binnen enkele minuten zichtbaar werd.
Als je je website host op een Synology NAS achter Cloudflare, controleer dit dan voordat je het nodig hebt. Verstuur een testverbinding vanaf je telefoon via mobiele data en controleer of het opgeslagen IP-adres overeenkomt met het adres dat je telefoon rapporteert.
Waarom we SynoPower Club op Synology draaien #
Een winkel die Synology-licenties verkoopt, moet Synology kunnen draaien, en die van ons doet dat ook, volledig. Virtual Machine Manager Container Manager host de Virtual DSM-instantie waarop de site draait, en beheert WordPress en de bijbehorende database. Synology MailPlus Verstuurt elke orderbevestiging, licentielevering en antwoord op formulieren.
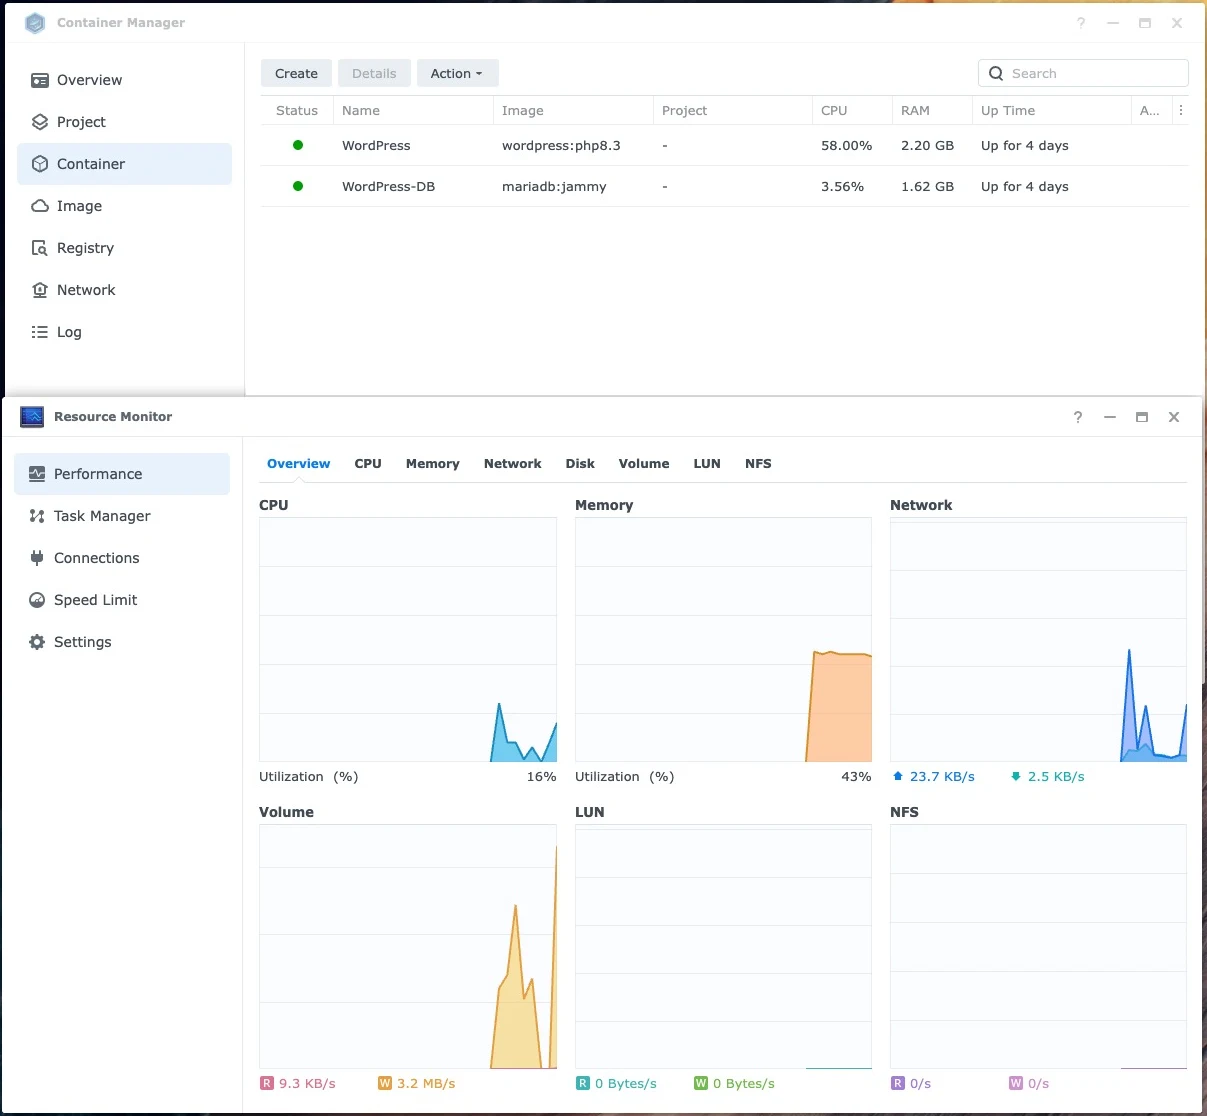
Binnen hardlopen Virtual DSM MailPlus biedt ons iets wat shared hosting zelden biedt: een momentopname van de volledige website, inclusief database en configuratie, die binnen enkele minuten kan worden hersteld. Wijzigingen zoals onze oplossing voor de e-mailbombardementen zijn risicoarm, omdat we altijd met één klik terug kunnen keren naar de vorige versie. MailPlus bewaart onze e-mail en de bijbehorende bezorggegevens op onze eigen hardware in plaats van bij een externe e-maildienst, waardoor we lokaal kunnen controleren welke berichten zijn verzonden en aan wie.
Een checklist voor uw eigen Synology-gehoste formulieren #
Je hoeft niet te wachten op een e-mailbombardement om je formulieren te beveiligen. Deze controles duren minder dan een uur op een doorsnee WordPress-site die gehost wordt door Synology.
- Maak een lijst van alle formulieren op de site en noteer welke formulieren een e-mail sturen naar het adres dat een bezoeker invult.
- Laat Turnstile en een honeypot ingeschakeld, want die houden nog steeds het grootste deel van de geautomatiseerde spam tegen.
- Controleer of uw logbestanden de echte IP-adressen van bezoekers registreren en niet de adressen van Cloudflare of reverse proxy's.
- Besluit van tevoren of je Tor of anonieme netwerken op formulieren wilt blokkeren als er misbruik van wordt gemaakt.
- Houd het aantal formulierbevestigingen in uw MailPlus- of SMTP-logboek in de gaten en bepaal een ruw getal dat als ongebruikelijk zou worden beschouwd.
- Maak een Virtual DSM- of Btrfs-snapshot voordat u beveiligingsregels wijzigt, zodat u direct kunt terugkeren naar een eerdere versie.
Beperkingen en waarschuwingen bij e-mailbombardementen #
Onze wijziging betreft dit specifieke incident, niet elke mogelijke vorm van e-mailbombardement, en het is belangrijk om duidelijk te maken wat er níét onder valt.
Het blokkeren van Tor op formulieren zal ook het kleine aantal legitieme bezoekers afschrikken dat Tor gebruikt voor privacydoeleinden. Voor een licentiewinkel is die afweging eenvoudig, omdat geen van de 199 legitieme formulierinzendingen sinds 2024 via Tor is verlopen. Een website die journalisten of activisten bedient, zou echter een andere beslissing moeten nemen.
Een e-mailbombardement dat zich verplaatst naar residentiële proxies of gecompromitteerde thuisrouters zal niet worden tegengehouden door een Tor-regel, en er bestaat geen schone lijst van die adressen. Op dat moment is de eerder genomen beslissing over het automatisch beantwoorden belangrijker dan welke blokkeerlijst dan ook.
Tot slot biedt niets van dit alles bescherming aan de slachtoffers tegen een stortvloed aan berichten die via andere websites binnenkomen. Als uw inbox plotseling volstroomt met aanmeldingen en bevestigingen van sites die u nooit hebt bezocht, controleer dan eerst uw bank-, creditcard- en e-mailaccounts op ongebruikelijke activiteit. De stortvloed aan berichten is vaak een afleiding van iets anders.
Veelgestelde vragen #
Wat is e-mailbombardement? #
E-mailbombardement is het overspoelen van een persoon met grote aantallen echte e-mails door hun e-mailadres in te vullen op talloze websiteformulieren, aanmeldpagina's en nieuwsbrieven. Elk bericht is authentiek, waardoor filters ze doorlaten en de stortvloed aan e-mails een belangrijke waarschuwing kan verbergen.
Waarom zou een e-mailbombardement zich richten op een klein contactformulier? #
Elk formulier dat een kopie van het bericht terugstuurt naar het ingevoerde adres, fungeert als een gratis mailrelay voor de aanvaller. Kleine websites zijn nuttig omdat hun e-mail betrouwbaar is en ze zelden formulierbevestigingen controleren.
Houdt Cloudflare Turnstile e-mailbombardementen tegen? #
Niet vanzelf. Turnstile controleert of een echte browser zich gedraagt als een mens. Een geduldige afzender die een normale browser gebruikt en één inzending per uur doet, slaagt voor de controle, zoals al onze tien ongewenste inzendingen deden.
Betekent de massale e-mailtoevoeging aan mijn formulieren dat mijn website gehackt is? #
Nee. De aanvaller gebruikte alleen het openbare formulier dat iedereen kan invullen. In ons geval waren er geen account-, order- of betalingsgegevens bij betrokken en bleef het NAS-systeem de klanten gedurende de hele aanval normaal bedienen.
Moet ik de bevestigingsmail die mijn formulier verstuurt uitschakelen? #
Het is de sterkste verdediging, omdat de aanvaller er niets mee wint als het formulier je alleen maar een melding geeft. Wij hebben het formulier behouden omdat klanten de directe ontvangst waarderen, en hebben in plaats daarvan het netwerk geblokkeerd waar het misbruik vandaan kwam.
Zal het blokkeren van Tor op formulieren echte klanten afschrikken? #
Zeer zelden. Browsen en afrekenen werkt nog steeds via Tor, en iedereen die bij het formulier wordt geweigerd, ziet ons support-e-mailadres. Geen van de 199 legitieme inzendingen in onze formuliergeschiedenis sinds 2024 is afkomstig van Tor.
Ik heb een SynoPower Club-bevestiging ontvangen waar ik niet om heb gevraagd. Wat moet ik doen? #
U hoeft niets met ons te doen. Er is geen account aangemaakt en er zijn geen kosten in rekening gebracht. Als u tegelijkertijd veel vergelijkbare e-mails van andere websites hebt ontvangen, controleer dan uw bank- en e-mailaccounts op ongebruikelijke activiteit.
Kan een Synology NAS e-mailbombardementen op een zelfgehoste website aan? #
Ja. De aanval genereerde een handvol verzoeken, ruim binnen het aantal dat een Synology NAS per minuut verwerkt. Het echte werk zit hem in de detectie, en doordat formulierinvoer, e-maillogs en IP-adressen van bezoekers op één Synology-systeem staan, gaat dat snel.
Referenties en video-rondleidingen #
- Microsoft-dreigingsinformatie over e-mailbombardementen, Dit laat zien hoe een stortvloed aan aanmeldingen wordt gebruikt als eerste stap in een helpdeskfraude.
- Cloudflare HTTP-headers, waarin de T1-landcode wordt gedocumenteerd die Cloudflare toewijst aan Tor-verkeer.
- Tor Project bulk exitlijst, de gepubliceerde lijst met actuele Tor-exitknooppuntadressen.
- De puntjes in Gmail-adressen doen er niet toe., waarmee wordt uitgelegd waarom varianten met puntjes allemaal in dezelfde inbox terechtkomen.
- De oorspronkelijke IP-adressen van de bezoekers herstellen, Cloudflare-richtlijnen voor het registreren van echte bezoekersadressen achter de proxy.
Deze video's behandelen de Synology-componenten waarop deze site draait: MailPlus, die onze e-mail verzendt, en de hosting van WordPress op een Synology NAS.
Bent u van plan uw eigen website of e-mail te hosten op Synology? Begin dan met een Virtual DSM-licentie voor een geïsoleerde, met snapshots beveiligde instantie, of bekijk alle licenties op SynoPower Club.