

E-mail bombázás kapcsolatfelvételi űrlapon keresztül: Amit tanultunk az Synology tárhelyszolgáltatásáról

Frissítve 2026. szeptember 25.
Az e-mail bombázás azt jelenti, hogy valaki elárasztja egy személy postaládáját több száz valódinak tűnő e-maillel valódi weboldalakról, általában azért, hogy elrejtsen egy üzenetet, amelyet nem szeretne, hogy az áldozat lásson. 2026. szeptember 24-én és 25-én a saját kapcsolatfelvételi űrlapunk is ilyen weboldallá vált. Az SynoPower Club teljes egészében az Synology-n fut: WordPress a Container Managerben, az Virtual DSM-n belül, az Virtual Machine Manager-n, a leveleket az Synology MailPlus-n keresztül küldték. Tíz kéretlen üzenet érkezett az éjszaka folyamán, mindegyik egy visszaigazoló e-mailt küldött egy idegennek, és mindegyik átment a botellenőrzésünkön. Ez az első NAS Hosting 101 cikk bemutatja, hogyan észleltük az e-mail bombázást, hogyan követtük nyomon a NAS-on néhány perc alatt, és mit változtattunk meg, hogy a valódi ügyfelek továbbra is megkapják a visszaigazolásokat.
SynoPower Club pont: Éveket töltöttem az Synology támogatási oldalán, és a leggyakoribb aggodalom, amit a saját tárhelyszolgáltatással kapcsolatban hallottam, az volt, hogy egyetlen rossz éjszaka leállítja az oldalt. Ez nem így történt. A NAS továbbra is kiszolgálta az oldalakat, az áruház továbbra is felvette a rendeléseket, és az egyetlen tünet a tíz furcsa sor volt az űrlapbejegyzésekben. A különbséget az jelentette, hogy minden egy helyen volt: az űrlapbejegyzések, a levelezési napló és a látogatói IP-címek mind ugyanazon az Synology fiókon voltak, így az e-mail bombázás nyomon követése egyetlen ülést vett igénybe három támogatási jegy helyett, amelyeket három különböző tárhelyszolgáltatónak küldtek.
Mi az e-mail bombázás, és miért célpontok a kapcsolatfelvételi űrlapok? #
Az e-mail bombázásnak nem kell sehova sem behatolnia. A támadó az áldozat címét begépeli a lehető legtöbb nyilvános űrlapba: hírlevél-feliratkozásokba, fiókregisztrációkba és kapcsolatfelvételi űrlapokba, amelyek az üzenet másolatát visszaküldik a feladónak. Minden weboldal ezután egy valódi, helyesen aláírt e-mailt küld az áldozatnak. Ezek közül az üzenetek közül egyik sem minősül spamnek a technikai értelemben, így áthaladnak a szűrőkön, és felhalmozódnak a beérkező levelek mappájában.
A cél ritkán maga az árvíz. A Microsoft Threat Intelligence dokumentált olyan csoportokat, amelyek első lépésként e-mail bombázást alkalmaznak, majd felhívják az áldozatot, és azt adják ki maguknak, hogy ők az informatikai ügyfélszolgálat, amely megoldja a spamproblémát. Más támadók az árvizet arra használják, hogy elrejtsenek egy banki értesítést, egy vásárlási visszaigazolást vagy egy jelszómódosítási értesítést, miközben visszaélnek egy ellopott fiókkal.
A kapcsolatfelvételi űrlapok azért vonzóak, mert sokuk automatikusan válaszol az e-mail mezőbe beírt címre. A támadó számára ez egy ingyenes, anonim levelezőrendszer megbízható feladónévvel. A webhely tulajdonosa számára ez azt jelenti, hogy a domain olyan embereknek küld leveleket, akik soha nem kérték, és néhányan közülük megnyomják a spam gombot.
Hogyan jelent meg az e-mail bombázás az Synology által üzemeltetett áruházunkban? #
A minta nyilvánvalóvá vált, miután egymás mellett megnéztük a beküldött bejegyzéseket. Szeptember 24-én este és másnap reggel között tíz beküldés érkezett a támogatói űrlapunkra, egy-két órás időközzel. Ez a lassú tempó szándékos: a legtöbb adatforgalom alatt marad, és átlagos forgalomnak tűnik.
- A név és az üzenet véletlenszerű karakterláncok voltak. 17-24 vegyes betűből áll, igazi szavak nélkül.
- Az e-mail címek valódinak tűntek, nagy fogyasztói szolgáltatók és néhány vállalati domain között elosztva különböző országokban.
- Néhány Gmail-cím pontokkal volt tele, például a johnsmith esetében a Gmail figyelmen kívül hagyja a pontokat, így a levél továbbra is egy postaládába érkezik, míg az űrlap minden alkalommal új címet lát.
- Minden beküldött anyag ugyanazt a témát választotta, Termékajánlatkérés, az első lehetőség a listában.
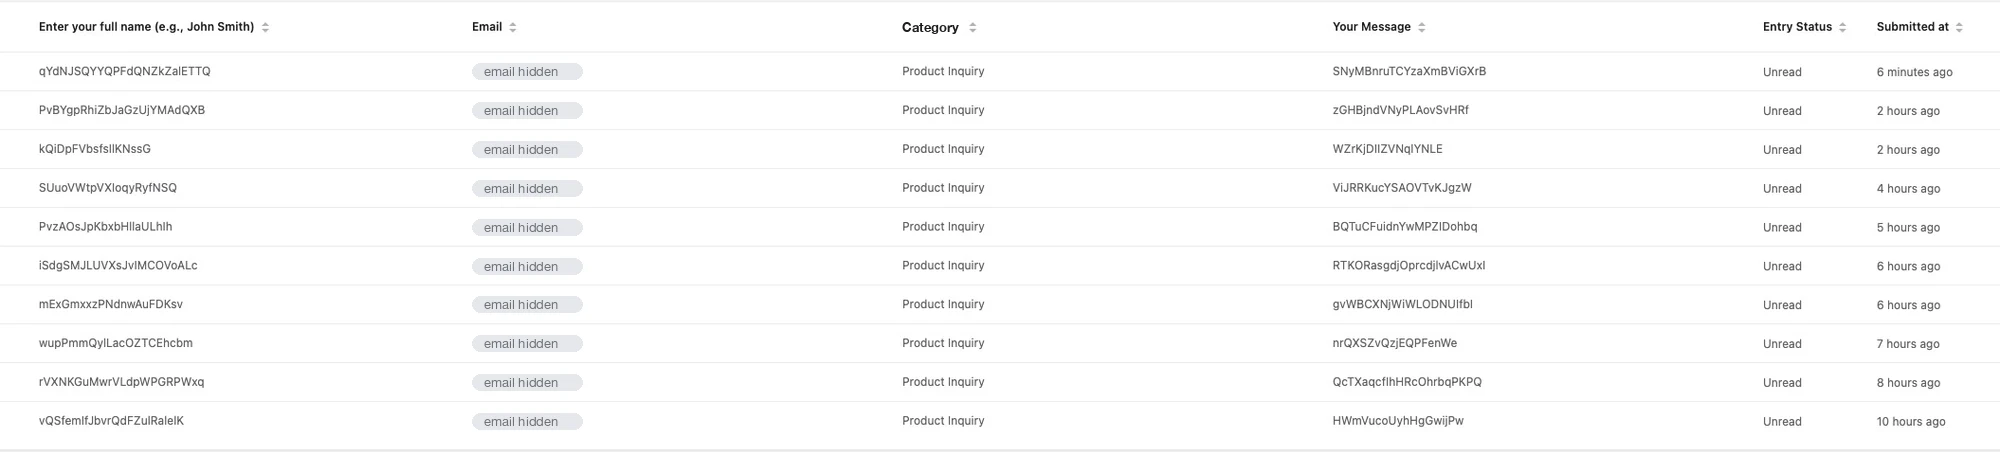
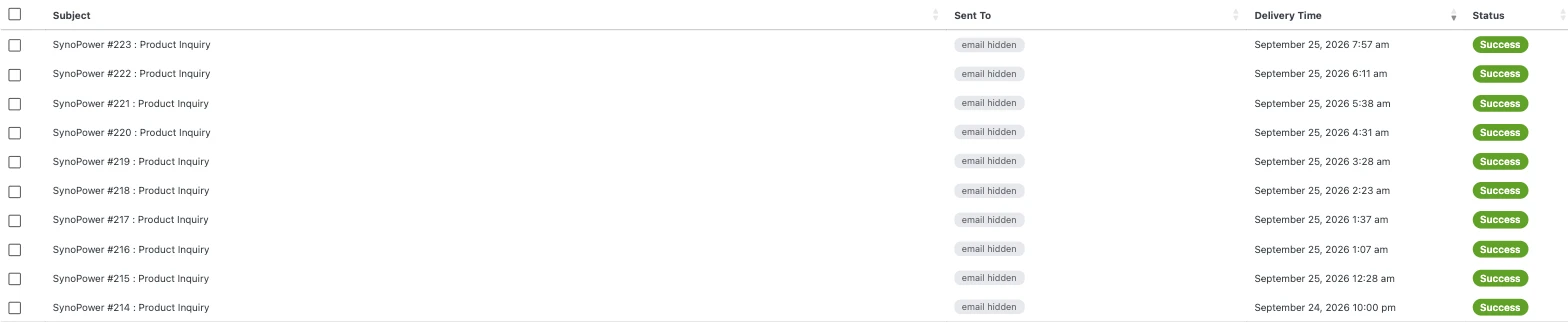
Ezen emberek közül senki sem járt még soha az SynoPower Club-n. A visszaigazoló e-mailünk, amelynek tárgya például az SynoPower #1234: Termékinformáció volt, mindegyiküknek megérkezett. Ha ilyen üzeneteket kapott, és soha nem lépett velünk kapcsolatba, akkor e-mail bombázás célpontjává vált: a címét valaki más adta meg. Nem hoztak létre Önnek fiókot, és semmit sem terheltek meg. Útmutatónk a következőhöz: Hogyan állapítható meg, hogy egy e-mail valóban az SynoPower Club-től származik-e? felsorolja az összes címet, ahonnan küldünk.
Miért nem állt meg a forgókapu és a mézeskanna? #
Az űrlapunkon már két bekapcsolt spam elleni védelem volt, mégis az e-mail bombázás egyenesen átment rajtuk: a Cloudflare Turnstile és egy rejtett honeypot mező. Mindkettő elvégezte a dolgát, és egyiket sem erre tervezték.
Egy honeypot olyan szkripteket fog el, amelyek kitöltik az oldal minden mezőjét, beleértve egy ember elől rejtett mezőt is. Ezek a beküldések egy valódi böngészőből érkeztek, amely csak a látható mezőket töltötte ki, így a csapda üres maradt. A Turnstile ellenőrzi, hogy a látogató valódi böngészőként és emberként viselkedik-e. Mind a tíz bejegyzés érvényes Turnstile tokent tartalmazott, amely azt jelzi, hogy a feladó egy valódi böngészőt használt emberi tempóban, nem pedig egy nyers szkriptet.
Ez a botellenőrzések becsületes határa az e-mail bombázások ellen. Drágává teszik a tömeges automatizált visszaéléseket, de egy türelmes küldő, aki óránként egy űrlapot küld be egy normál böngészőn keresztül, pontosan úgy néz ki, mint egy ügyfél. A leállításukhoz jelzésre van szükség arról, hogy honnan származik a kérés, nem csak arra, hogyan viselkedik.
E-mail bombázások nyomon követése egy Synology NAS-on 4 lépésben #
Mivel a teljes rendszer egyetlen Synology rendszeren fut, a vizsgálat soha nem hagyta el a NAS-t. Ezt a négy ellenőrzést futtattuk le sorrendben, és ezek minden olyan WordPress webhelyen működnek, amelyet a Container Manager vagy a Web Station tárol.
Olvassa el az űrlapbejegyzéseket #
Nyisd meg az űrlapbővítményed bejegyzéslistáját, és rendezd dátum szerint. Keress véletlenszerű neveket vagy üzeneteket, ismétlődő témákat és a beküldések között egyenletes időközt, majd jegyezd fel az egyes bejegyzésekhez tárolt IP-címet.
Ellenőrizd, hogy ki kapta meg a levelet #
Nyisd meg az SMTP bővítményed levelezési naplóját, vagy az Synology MailPlus Server kézbesítési naplóját, és keresd meg a bejegyzések számát. Ez megmutatja, hogy a webhelyed valóban küldött-e visszaigazolást az egyes címekre, és hogy az kézbesítették-e.
IP-címek összehasonlítása a Tor listával #
Töltsd le a Tor Project tömeges kilépési listáját, és keresd meg az egyes bejegyzések IP-címeit. Esetünkben mind a tíz cím Tor kilépési csomópont volt, míg a 2024 óta szereplő 199 valódi bejegyzés közül egyik sem származott a listán szereplő címről.
Győződjön meg arról, hogy az IP-címek valódi látogatók #
Győződjön meg róla, hogy a naplókban szereplő IP-címek a látogatókhoz tartoznak, és nem a Cloudflare-hez vagy a fordított proxyhoz. Ha minden bejegyzés ugyanazt a néhány címet mutatja, állítsa vissza az eredeti látogatói IP-címet, mielőtt bármilyen következtetést levonna.
Amit a vizsgálat után megváltoztattunk #
Az e-mail bombázás javításának két feltételnek kellett megfelelnie: teljesen le kellett állítani a feladót, és nem szabad nagyobb súrlódást okozni azoknak az ügyfeleknek, akik minden héten az űrlapot használják a licencekkel kapcsolatos kérdések megválaszolására. Egyetlen célzott változtatásban állapodtunk meg.
A Tor hálózaton keresztül érkező űrlapbeküldéseket mostantól minden űrlapon elutasítjuk a webhelyen. A Cloudflare a Tor forgalmat a T1 speciális országkóddal jelöli, és a látogató IP-címét is ellenőrizzük a Tor Projekt kilépési listájával, amelyet naponta frissítünk, így a szabály továbbra is érvényes, ha egy kérés valaha is eljut a NAS-ra anélkül, hogy áthaladna a Cloudflare-en. Bárki, akit elutasítanak, egy rövid üzenetet lát a támogatási címünkkel, így egy valódi ügyfél, aki a Tort részesíti előnyben, továbbra is elérhet minket e-mailben.
A böngészési, fizetési és fiókoldalak változatlanok maradnak. A változás csak az űrlap beküldésének pillanatában érvényes, pontosan ott, ahol a visszaélés történt.
Meg kell tartani az automatikus választ az e-mail bombázás után? #
Az űrlapon keresztüli e-mail bombázás elleni legerősebb védekezés az, ha nem küldünk semmit a megadott címre. Ha az űrlap csak értesít, a támadó semmit sem nyer egy idegen címének megadásával. Komolyan mérlegeltük ezt a lehetőséget.
Úgy döntöttünk, hogy megtartjuk a visszaigazolást. Sok ügyfelünk azért ír nekünk, mert egy licenckulcs nem aktiválódott, vagy egy rendelési e-mail a spam mappába került, és egy azonnali válasz, amely jelzi, hogy megkaptuk az üzenetet, a jegyszámmal együtt, nagyban csökkenti a stresszüket. A visszaigazolás eltávolítása minden valódi ügyfelet megbüntetne, és csak egyetlen feladót zavarna.
A kompromisszum azonban egyértelmű. A Tor blokkolása lezárja a feladó által használt útvonalat, de egy elszánt támadó átválthat hagyományos proxykra. Ha a kéretlen bejegyzések nem Tor címekről érkeznek vissza, a következő lépés az, hogy a megerősítést opcionálissá tegyük, vagy kikapcsoljuk, és ezt a döntést a megtörténte előtt kell meghozni, nem pedig a következő incidens során.
A valódi látogatói IP-cím megszerzése a Cloudflare és az Synology fordított proxy mögött #
A vizsgálat 4. lépése külön fejezetet érdemel, mivel ez a leggyakoribb csapda, amikor egy saját tárhelyen üzemeltetett webhely e-mail bombázással vagy bármilyen más visszaéléssel szembesül. Az SynoPower Club-nek küldött kérés a Cloudflare-en, majd az Synology DSM fordított proxyján halad át, mielőtt elérné a WordPress konténerét. További konfiguráció nélkül a WordPress látja az utolsó ugrás címét, így minden űrlapbejegyzés, megjegyzés és megrendelés Cloudflare vagy proxy IP-címmel kerül rögzítésre.
A Cloudflare átadja az eredeti címet a CF-Connecting-IP fejlécben, és az Apache-nak csak akkor lehet utasítani, hogy bízzon ebben a fejlécben, ha a kérés a Cloudflare-től vagy a saját proxynktól érkezik. Ezt néhány nappal korábban javítottuk a megrendelések csalásszűrése érdekében, és azonnal kifizetődő volt: az űrlapbejegyzések a valódi Tor kilépési címeket mutatták, ami perceken belül láthatóvá tette a mintát.
Ha egy Synology NAS-on üzemeltetsz Cloudflare mögött, ellenőrizd ezt, mielőtt szükséged lenne rá. Küldj be egy tesztbejegyzést a telefonodról mobilinternettel, és ellenőrizd, hogy a tárolt IP-cím megegyezik-e a telefonod által jelentett IP-címmel.
Miért futtatjuk az SynoPower Club-t az Synology-n? #
Egy Synology licenceket árusító áruháznak képesnek kell lennie Synology-n futni, és a miénk is képes rá, mindezt. Virtual Machine Manager a webhelyet tároló Virtual DSM példányt üzemelteti, a Container Manager futtatja a WordPress-t és annak adatbázisát, és Synology MailPlus minden megrendelés-visszaigazolást, licenc kézbesítést és űrlapválaszt elküld.
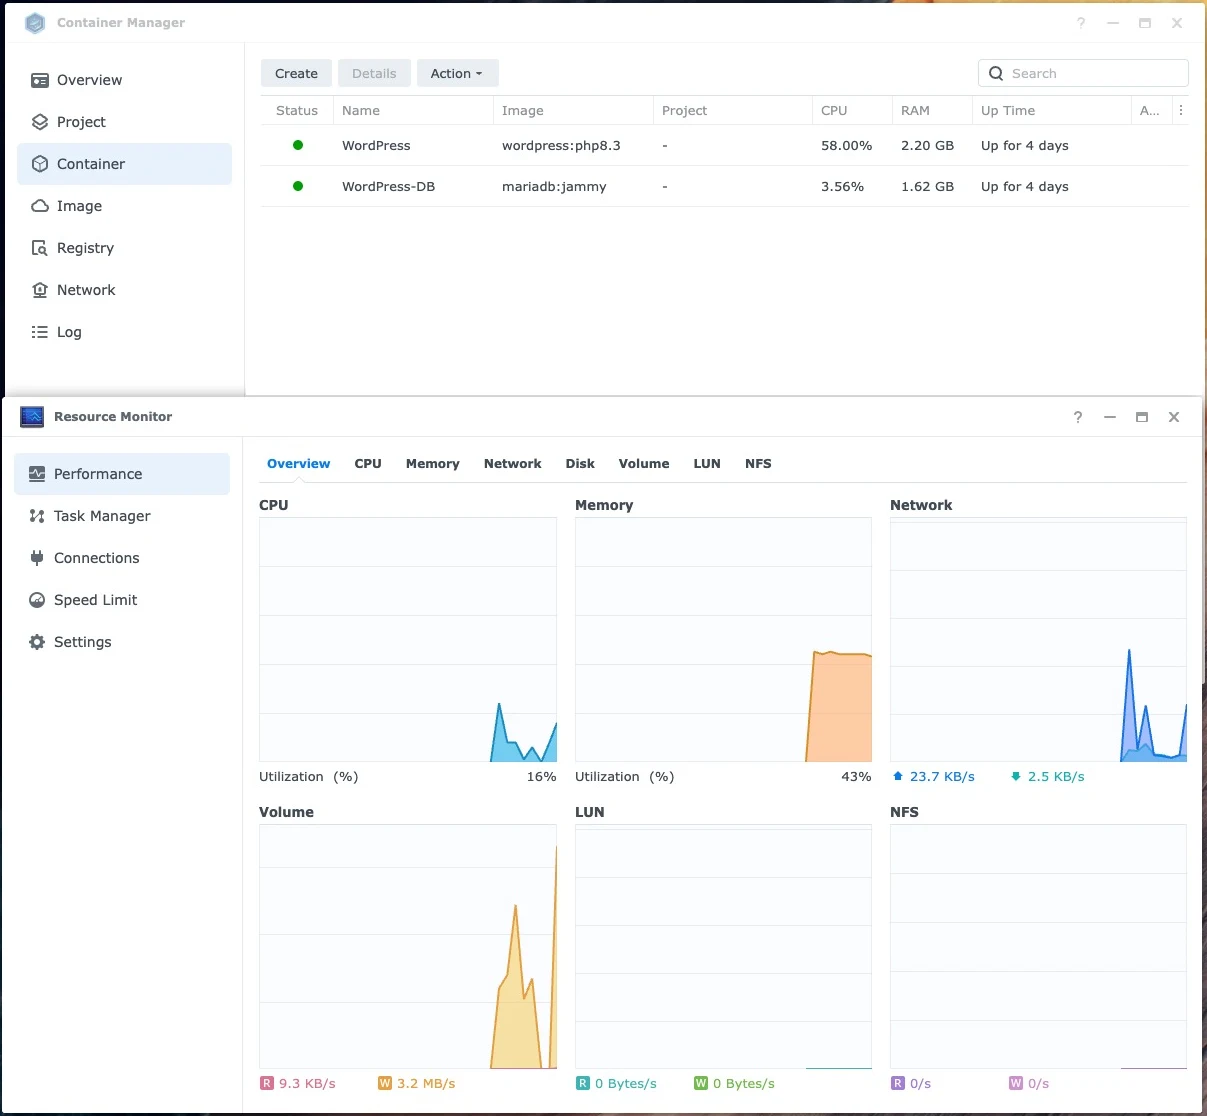
Befelé futás Virtual DSM A megosztott tárhelyszolgáltatás olyasmit ad, amit a felhasználók ritkán: pillanatképet készít a teljes webhelyről, beleértve az adatbázist és a konfigurációt is, amely percek alatt visszaállítható. Az olyan változtatások, mint az e-mail bombázás javítása, alacsony kockázatúak, mivel a visszaút mindig egy kattintásnyira van. Az MailPlus viszont a leveleinket és azok kézbesítési adatait a saját hardverünkön tárolja, nem pedig egy harmadik féltől származó levelezőszolgáltatáson, így annak megerősítése, hogy mely üzenetek és kinek mentek ki, helyi kereséssel történik.
Ellenőrzőlista a saját Synology-n tárolt űrlapokhoz #
Nem kell megvárnod egy e-mail bombázási incidenst az űrlapok megerősítéséhez. Ezek az ellenőrzések kevesebb mint egy órát vesznek igénybe egy tipikus Synology által üzemeltetett WordPress webhelyen.
- Sorold fel az oldalon található összes űrlapot, és jegyezd fel, hogy melyek küldenek e-mailt a látogató által beírt címre.
- Tartsd bekapcsolva a forgókapukat és a honeypotot, mivel ezek továbbra is megállítják az automatizált spam nagy részét.
- Győződjön meg arról, hogy a naplók valódi látogatói IP-címeket rögzítenek, nem pedig Cloudflare vagy fordított proxy címeket.
- Előre döntsd el, hogy blokkolod-e a Tort vagy az anonim hálózatokat az űrlapokon, ha visszaélések történnének.
- Figyeld az űrlap-visszaigazolások mennyiségét az MailPlus vagy SMTP naplódban, és állíts be egy hozzávetőleges számot, amely szokatlannak számít.
- Készítsen pillanatképet Virtual DSM vagy Btrfs rendszerben a biztonsági szabályok módosítása előtt, hogy azonnal visszaállíthassa a régieket.
E-mail bombázási korlátok és figyelmeztetések #
A módosításunk erre az esetre vonatkozik, nem az e-mail bombázás minden lehetséges formájára, és érdemes tisztázni, hogy mire nem terjed ki.
A Tor blokkolása az űrlapokon elriasztja a Tort használó, adatvédelmi okokból használt valódi látogatók kis számát is. Egy licencbolt esetében ez a kompromisszum egyszerű, mivel a 2024 óta beküldött 199 valódi űrlap egyike sem Toron keresztül érkezett, de egy újságírókat vagy aktivistákat kiszolgáló oldalnak másképp kellene döntenie.
Egy olyan e-mail bombázási kampányt, amely lakossági proxykra vagy feltört otthoni routerekre költözik, nem fog elkapni a Tor-szabály, és ezekről a címekről nincs tiszta lista. Ezen a ponton a korábbi automatikus válasz döntése fontosabb, mint bármely blokkoló lista.
Végül, semmi sem védi meg az áldozatokat a más weboldalakon keresztül küldött áradásoktól. Ha a saját postaládád hirtelen tele van feliratkozásokkal és megerősítésekkel olyan oldalakról, amelyeket soha nem látogattál, először ellenőrizd bankszámládat, kártya- és e-mail fiókjaidat szokatlan tevékenységek után kutatva. Az áradás gyakran elvonja a figyelmet valami másról.
Gyakran Ismételt Kérdések #
Mi az az email bombázás? #
Az e-mail bombázás során a felhasználókat hatalmas mennyiségű valódi e-maillel árasztják el, miután a címüket számos weboldali űrlapon, feliratkozási felületen és hírlevélben megadják. Minden üzenet valódi, így a szűrők átengedik őket, és az áradat elrejthet egy fontos figyelmeztetést.
Miért célozna meg az e-mail bombázás egy kis kapcsolatfelvételi űrlapot? #
Bármely űrlap, amely visszaküldi az üzenet másolatát a beírt címre, ingyenes levelezési továbbítóként működik a támadó számára. A kisebb webhelyek azért hasznosak, mert levelezésük megbízható, és ritkán figyelik az űrlapok visszaigazolásait.
A Cloudflare Turnstile megállítja az e-mail bombázásokat? #
Nem önmagában. A Turnstile ellenőrzi, hogy egy valódi böngésző emberként viselkedik-e. Egy türelmes küldő, aki óránként egy bejegyzést küld be, egy normál böngészőt használ, átmegy rajta, ahogy mind a tíz kéretlen bejegyzésünk is tette.
Az űrlapbejegyzéseimben megjelenő e-mail bombázás azt jelenti, hogy feltörték az oldalamat? #
Nem. A támadó csak egy nyilvános, bárki által kitölthető űrlapot használt. A mi esetünkben nem történt fiók-, megrendelés- vagy fizetési adatkezelés, és a NAS végig normálisan kiszolgálta az ügyfeleket.
Ki kellene kapcsolnom az űrlapom által küldött visszaigazoló e-mailt? #
Ez a legerősebb védekezés, mivel a támadó semmit sem nyer, ha az űrlap csak értesít. Mi megtartottuk a sajátunkat, mert az ügyfelek értékelik az azonnali visszaigazolást, és ehelyett blokkoltuk azt a hálózatot, ahonnan a visszaélés származott.
A Tor blokkolása az űrlapokon megállítja a valódi ügyfeleket? #
Nagyon ritkán. A böngészés és a fizetés továbbra is működik Toron keresztül, és bárki, akit az űrlapon elutasítanak, látja a támogatási e-mail címünket. 2024 óta az űrlapunk történetében szereplő 199 valódi bejegyzés közül egyik sem Torból származott.
Kaptam egy SynoPower Club visszaigazolást, amit soha nem kértem. Mit tegyek? #
Semmit sem kell tenned velünk. Nem hoztunk létre fiókot, és nem terheltünk meg semmit. Ha egyszerre sok hasonló e-mailt kaptál más oldalakról, ellenőrizd bankszámládat és e-mail fiókjaidat szokatlan tevékenység után kutatva.
Képes egy Synology NAS kezelni az e-mail bombázást egy saját tárhelyen lévő webhelyen? #
Igen. A támadás maroknyi kérést generált, ami bőven belefér abba, amit egy Synology NAS percenként kiszolgál. A valódi munka az észlelés, és az űrlapbejegyzések, levelezési naplók és látogatói IP-címek egyetlen Synology rendszeren történő tárolása ezt felgyorsítja.
Referenciák és videós bemutatók #
- A Microsoft Threat Intelligence az e-mail bombázásokról szól, amely bemutatja, hogyan használják fel a regisztrációk özönét egy ügyfélszolgálati átverés első lépéseként.
- Cloudflare HTTP fejlécek, amely dokumentálja a Cloudflare által a Tor forgalomhoz rendelt T1 országkódot.
- Tor Project tömeges kilépési lista, a jelenlegi Tor kilépési csomópont címek közzétett listája.
- A pontok nem számítanak a Gmail-címekben, ami megmagyarázza, hogy miért érik el mind a pontozott változatok ugyanabba a postaládába.
- Eredeti látogatói IP-címek visszaállítása, Cloudflare útmutató a valódi látogatói címek proxy mögötti naplózásához.
Ezek a videók az oldal által futtatott Synology szervereket mutatják be: az MailPlus szervert, amely a leveleinket küldi, és a WordPress szervert egy Synology NAS-on.
Saját webhelyét vagy levelezését tervezi az Synology-n? Kezdje ezzel Virtual DSM licenc egy elszigetelt, pillanatfelvétel-védett példányhoz, vagy böngésszen az összes licenc között a következőn: SynoPower Club.