

Invio massivo di email tramite modulo di contatto: cosa abbiamo imparato ospitando su Synology

Aggiornato il 25 settembre 2026
L'email bombing è una pratica in cui qualcuno inonda la casella di posta elettronica di una persona con centinaia di email apparentemente autentiche provenienti da siti web reali, solitamente per nascondere un messaggio che non si desidera che la vittima visualizzi. Il 24 e 25 settembre 2026, il nostro modulo di contatto è diventato uno di questi siti web. SynoPower Club è interamente ospitato su Synology: WordPress in Container Manager, all'interno di Virtual DSM, su Virtual Machine Manager, con la posta inviata tramite Synology MailPlus. Dieci messaggi spam sono arrivati durante la notte, ognuno dei quali ha generato un'email di conferma inviata a uno sconosciuto, e tutti hanno superato il nostro controllo anti-bot. Questo primo articolo di NAS Hosting 101 descrive come abbiamo individuato l'email bombing, come lo abbiamo rintracciato sul NAS in pochi minuti e cosa abbiamo modificato per garantire che i clienti legittimi ricevano comunque le loro conferme.
Punto SynoPower Club: Ho lavorato per anni nell'assistenza clienti di Synology e la preoccupazione più comune che sentivo riguardo all'hosting autonomo era che una sola notte storta potesse mandare in tilt il sito. Questa volta non è successo. Il NAS ha continuato a servire le pagine, il negozio ha continuato ad accettare ordini e l'unico sintomo è stato la presenza di una decina di righe nei dati inseriti nei moduli. La differenza è stata data dal fatto di avere tutto in un unico posto: i dati inseriti nei moduli, il registro delle email e gli indirizzi IP dei visitatori risiedevano tutti sullo stesso server di Synology, quindi rintracciare l'autore dell'attacco informatico è stato possibile in una sola volta, anziché dover aprire tre ticket di assistenza a tre diverse società di hosting.
Cos'è l'email bombing e perché i moduli di contatto sono un bersaglio #
L'email bombing non richiede di violare alcun sistema. L'aggressore prende l'indirizzo email della vittima e lo inserisce in quanti più moduli pubblici possibile: iscrizioni a newsletter, registrazioni di account e moduli di contatto che inviano una copia del messaggio al mittente. Ogni sito web invia quindi alla vittima un'email autentica e firmata correttamente. Nessuno di questi messaggi è considerato spam in senso tecnico, quindi eludono i filtri e si accumulano nella casella di posta.
L'obiettivo raramente è l'inondazione di email in sé. Microsoft Threat Intelligence ha documentato gruppi che utilizzano il bombardamento di email come primo passo, per poi telefonare alla vittima fingendosi l'assistenza IT che risolverà il problema dello spam. Altri aggressori sfruttano l'inondazione per nascondere un avviso bancario, una conferma d'acquisto o una notifica di cambio password, mentre abusano di un account rubato.
I moduli di contatto sono attraenti perché molti di essi rispondono automaticamente all'indirizzo email inserito nel campo apposito. Per un malintenzionato, questo rappresenta un servizio di inoltro email gratuito e anonimo con un mittente apparentemente affidabile. Per il proprietario del sito, significa che il suo dominio invia email a persone che non le hanno richieste, e alcune di queste potrebbero segnalarle come spam.
Come si è manifestato il fenomeno dell'email bombing sul nostro negozio ospitato su Synology. #
Una volta confrontate le richieste, lo schema è apparso evidente. Tra la sera del 24 settembre e la mattina successiva, il nostro modulo di supporto ha ricevuto dieci richieste, a distanza di una o due ore l'una dall'altra. Questa lentezza è intenzionale: il flusso di richieste rimane al di sotto della maggior parte dei limiti di traffico e appare come un normale traffico.
- Il nome e il messaggio erano stringhe casuali di 17-24 lettere maiuscole e minuscole, senza parole vere e proprie.
- Gli indirizzi email sembravano reali, distribuiti tra grandi fornitori di beni di consumo e alcuni domini aziendali in diversi paesi.
- Alcuni indirizzi Gmail erano riempiti con punti, come johnsmith Gmail ignora i punti, quindi la posta arriva comunque in una casella di posta, mentre il modulo vede un nuovo indirizzo ogni volta.
- Tutti i partecipanti hanno scelto lo stesso argomento, Richiesta informazioni sul prodotto, la prima opzione nell'elenco.
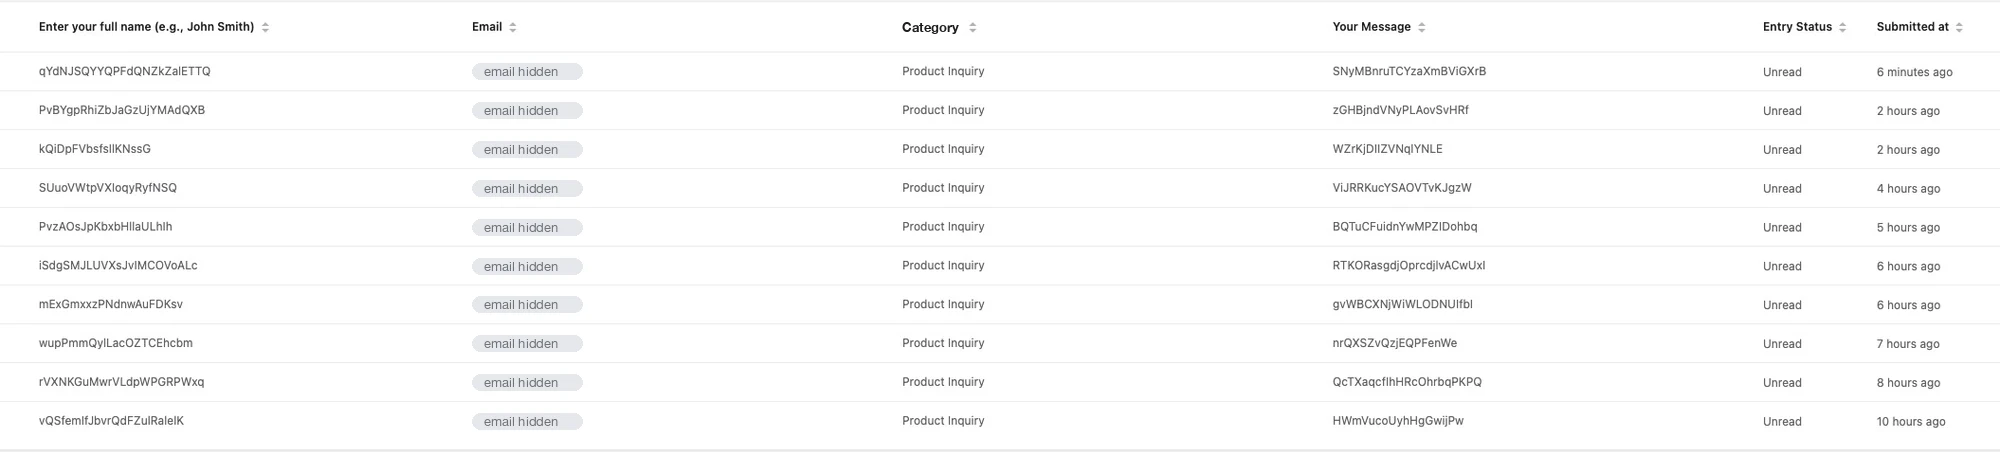
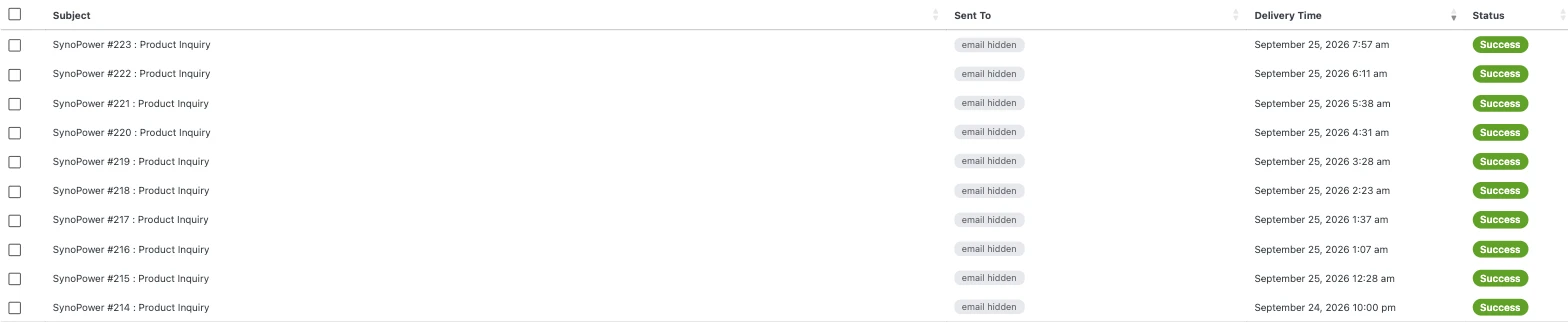
Nessuna di queste persone aveva mai visitato SynoPower Club. La nostra email di conferma, con un oggetto come SynoPower #1234: Richiesta di informazioni sul prodotto, è stata inviata a ciascuna di loro. Se hai ricevuto uno di questi messaggi e non ci hai mai contattato, sei stato vittima di email bombing: il tuo indirizzo è stato inserito da qualcun altro. Non è stato creato alcun account per te e non ti è stato addebitato nulla. La nostra guida su Come capire se un'email proviene davvero da SynoPower Club Questo elenco mostra tutti gli indirizzi da cui inviamo le spedizioni.
Perché un tornello e una trappola per animali non l'hanno fermato #
Il nostro modulo aveva già attivate due difese antispam, eppure l'attacco di email è riuscito a superarle: Cloudflare Turnstile e un honeypot nascosto. Entrambi hanno svolto il loro compito, ma nessuno dei due era stato progettato per una situazione del genere.
Una honeypot intercetta gli script che compilano tutti i campi della pagina, incluso uno nascosto agli utenti. Questi tentativi provenivano da un browser reale che compilava solo i campi visibili, quindi la trappola è rimasta vuota. Turnstile verifica se il visitatore si comporta come un vero browser e come una persona reale. Ognuna delle dieci voci presentava un token Turnstile valido, il che ci indica che il mittente stava utilizzando un browser autentico a un ritmo umano, e non un semplice script.
Questo è il limite effettivo dei controlli anti-bot contro il bombardamento di email. Rendono costoso l'abuso automatizzato di massa, ma un mittente paziente che invia un modulo all'ora tramite un normale browser appare esattamente come un cliente. Per fermarlo serve un segnale sulla provenienza della richiesta, non solo sul suo comportamento.
Tracciare un attacco di email bombing su un NAS Synology in 4 passaggi #
Poiché l'intero stack è in esecuzione su un unico sistema Synology, l'indagine non ha mai lasciato il NAS. Questi sono i quattro controlli che abbiamo eseguito, in ordine, e funzionano per qualsiasi sito WordPress ospitato in Container Manager o Web Station.
Leggere le voci del modulo #
Apri l'elenco delle voci del tuo plugin per i moduli e ordinalo per data. Cerca nomi o messaggi casuali, argomenti ripetuti e un intervallo costante tra gli invii, quindi annota l'indirizzo IP associato a ciascuna voce.
Verifica chi ha ricevuto la posta #
Apri il registro di posta del tuo plugin SMTP, oppure il registro di consegna in Synology MailPlus Server, e cerca i numeri di voce. Questo ti mostrerà se il tuo sito ha effettivamente inviato una conferma a ciascun indirizzo e se questa è stata recapitata.
Confronta gli indirizzi IP con l'elenco di Tor #
Scaricate l'elenco completo delle uscite del Tor Project e cercate ogni indirizzo IP presente nell'elenco. Nel nostro caso, tutti e dieci gli indirizzi erano nodi di uscita di Tor, mentre nessuno dei 199 indirizzi autentici registrati dal 2024 proveniva da un indirizzo presente in quell'elenco.
Conferma che gli indirizzi IP siano di visitatori reali #
Assicurati che gli indirizzi IP presenti nei log appartengano ai visitatori e non a Cloudflare o al tuo proxy inverso. Se ogni voce mostra gli stessi pochi indirizzi, ripristina l'indirizzo IP originale del visitatore prima di trarre conclusioni.
Cosa abbiamo cambiato dopo l'indagine #
La soluzione al problema dell'invio massivo di email doveva soddisfare due condizioni: bloccare completamente il mittente e non creare disagi ai clienti che utilizzano il modulo per richiedere informazioni sulle licenze ogni settimana. Abbiamo optato per una modifica mirata.
Le richieste inviate tramite la rete Tor vengono ora rifiutate, per tutti i moduli presenti sul sito. Cloudflare contrassegna il traffico Tor con il codice paese speciale T1 e verifichiamo anche l'indirizzo IP del visitatore confrontandolo con l'elenco di uscita del progetto Tor, aggiornato quotidianamente. Pertanto, la regola rimane valida anche se una richiesta raggiunge il NAS senza passare attraverso Cloudflare. Chiunque venga rifiutato visualizzerà un breve messaggio con il nostro indirizzo di supporto, in modo che un cliente che preferisce utilizzare Tor possa comunque contattarci via e-mail.
Le pagine di navigazione, di pagamento e dell'account rimangono invariate. La modifica si applica solo al momento dell'invio di un modulo, ovvero esattamente dove si verificava l'abuso.
Dovresti mantenere la risposta automatica dopo un'ondata di email indesiderate? #
La difesa più efficace contro gli attacchi di email bombing tramite un modulo è quella di interrompere l'invio di qualsiasi comunicazione all'indirizzo inserito. Se il modulo invia solo una notifica, un malintenzionato non ottiene nulla inserendo l'indirizzo di uno sconosciuto. Abbiamo valutato attentamente questa opzione.
Abbiamo scelto di mantenere la conferma. Molti dei nostri clienti ci scrivono perché una chiave di licenza non si è attivata o un'e-mail relativa a un ordine è finita nello spam, e una risposta immediata che confermi la ricezione del messaggio, con tanto di numero di ticket, riduce notevolmente il loro stress. Rimuoverla significherebbe penalizzare ogni singolo cliente per creare un disagio a un solo mittente.
Il compromesso è chiaro, però. Bloccare Tor chiude il percorso utilizzato da questo mittente, ma un attaccante determinato potrebbe passare a proxy ordinari. Se arrivano messaggi indesiderati da indirizzi non Tor, il passo successivo è rendere la conferma facoltativa o disattivarla, e questa decisione dovrebbe essere inserita nella lista di controllo prima che si verifichi l'incidente, non durante il prossimo episodio.
Ottenere il vero indirizzo IP del visitatore dietro Cloudflare e il proxy inverso Synology #
Il quarto passaggio dell'indagine merita una sezione a parte, perché rappresenta la trappola più comune quando un sito self-hosted subisce attacchi di email bombing o altri tipi di abuso. Una richiesta a SynoPower Club passa attraverso Cloudflare, poi attraverso il reverse proxy in Synology DSM, prima di raggiungere WordPress nel suo container. Senza una configurazione specifica, WordPress visualizza l'indirizzo dell'ultimo hop, quindi ogni inserimento di dati in un modulo, commento e ordine viene registrato con un IP di Cloudflare o del proxy.
Cloudflare trasmette l'indirizzo originale nell'intestazione CF-Connecting-IP e si può configurare Apache in modo che consideri attendibile tale intestazione solo quando la richiesta proviene da Cloudflare o dal proprio proxy. Avevamo risolto questo problema solo pochi giorni prima per il controllo delle frodi sugli ordini e i risultati sono stati immediati: i dati inseriti nei moduli mostravano i veri indirizzi di uscita di Tor, il che ha reso lo schema evidente in pochi minuti.
Se utilizzi un NAS Synology dietro Cloudflare, verifica questa configurazione prima di averne bisogno. Invia una richiesta di prova dal tuo telefono utilizzando la connessione dati mobile e conferma che l'indirizzo IP memorizzato corrisponda a quello visualizzato dal telefono.
Perché eseguiamo SynoPower Club su Synology #
Un negozio che vende licenze Synology dovrebbe essere in grado di funzionare su Synology, e il nostro lo fa, completamente. Virtual Machine Manager ospita l'istanza Virtual DSM che contiene il sito, Container Manager esegue WordPress e il suo database e Synology MailPlus invia ogni conferma d'ordine, consegna della licenza e risposta al modulo.
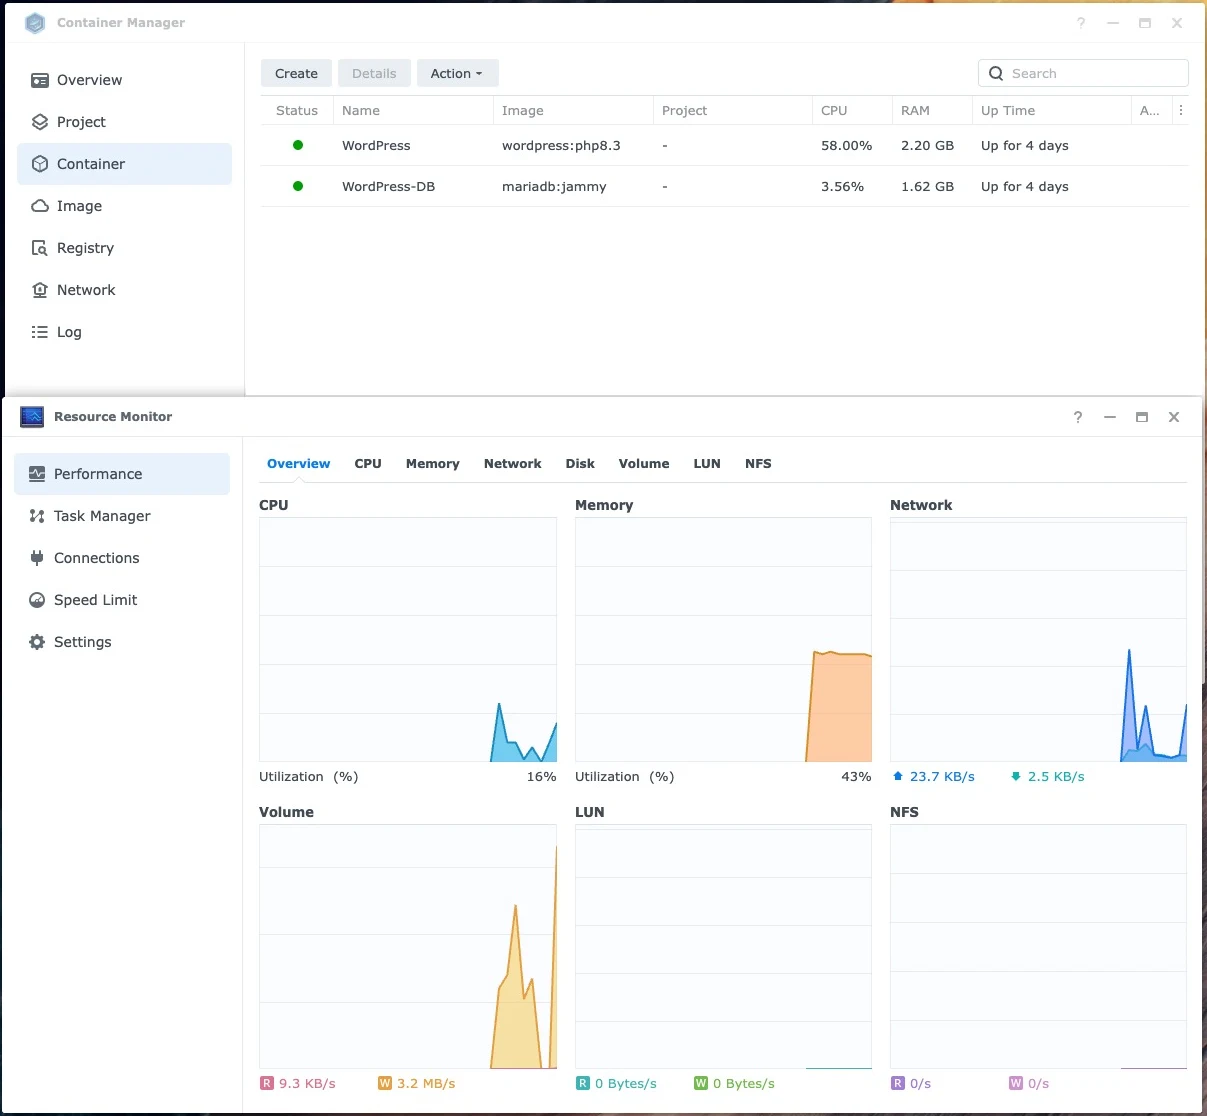
Costruire all'interno Virtual DSM Ci offre qualcosa che l'hosting condiviso raramente garantisce: un'istantanea dell'intero sito, database e configurazione inclusi, che può essere ripristinata in pochi minuti. Modifiche come la correzione per il problema dell'email bombing sono a basso rischio perché il ripristino è sempre a portata di clic. MailPlus, a sua volta, conserva la nostra posta e i relativi registri di consegna sul nostro hardware anziché su un servizio di posta di terze parti, quindi la verifica di quali messaggi sono stati inviati e a chi è indirizzata si effettua con una semplice ricerca locale.
Una lista di controllo per i tuoi moduli ospitati su Synology. #
Non è necessario attendere un attacco di email bombing per rafforzare la sicurezza dei moduli. Questi controlli richiedono meno di un'ora su un tipico sito WordPress ospitato su Synology.
- Elenca tutti i moduli presenti sul sito e indica quali inviano un'e-mail all'indirizzo inserito dal visitatore.
- Mantieni attivi Turnstile e honeypot, poiché continuano a bloccare la maggior parte dello spam automatico.
- Verifica che i tuoi log registrino indirizzi IP reali dei visitatori e non indirizzi Cloudflare o proxy inversi.
- Decidete in anticipo se bloccherete Tor o le reti anonime sui moduli qualora si verificassero abusi.
- Monitora il volume delle conferme dei moduli nel tuo log MailPlus o SMTP e imposta un numero approssimativo che considereresti anomalo.
- Prima di modificare le regole di sicurezza, crea uno snapshot Virtual DSM o Btrfs per poter ripristinare la situazione precedente immediatamente.
Limiti e avvertenze relativi all'invio massivo di email #
La nostra modifica riguarda questo specifico episodio, non tutte le possibili forme di email bombing, ed è opportuno chiarire cosa non copre.
Bloccare Tor sui moduli allontanerebbe anche il piccolo numero di visitatori reali che utilizzano Tor per la propria privacy. Per un negozio di licenze, questo compromesso è facile da accettare, perché nessuna delle 199 iscrizioni autentiche ai moduli dal 2024 è avvenuta tramite Tor, ma un sito che si rivolge a giornalisti o attivisti dovrebbe prendere una decisione diversa.
Una campagna di email bombing che si sposta su proxy residenziali o router domestici compromessi non verrà intercettata da una regola di Tor e non esiste un elenco completo di tali indirizzi. A quel punto, la decisione di risposta automatica presa in precedenza diventa più importante di qualsiasi lista di blocco.
Infine, nulla di quanto descritto finora protegge le vittime dalle ondate di email indesiderate provenienti da altri siti web. Se la vostra casella di posta elettronica si riempie improvvisamente di iscrizioni e conferme da siti che non avete mai visitato, controllate prima di tutto i vostri conti bancari, le carte di credito e la posta elettronica per individuare eventuali attività insolite. Spesso, l'ondata di email indesiderate è solo un diversivo per distrarvi da qualcos'altro.
Domande frequenti #
Cos'è l'email bombing? #
L'email bombing consiste nell'inondare una persona con un gran numero di email legittime inserendo il suo indirizzo in numerosi moduli online, pagine di registrazione e newsletter. Ogni messaggio è autentico, quindi i filtri li lasciano passare, e l'ondata di email può nascondere un avviso importante.
Perché un attacco di email bombing dovrebbe prendere di mira un piccolo modulo di contatto? #
Qualsiasi modulo che invii una copia del messaggio all'indirizzo inserito funge da server di posta gratuito per un malintenzionato. I siti di piccole dimensioni sono utili perché i loro servizi di posta elettronica sono considerati affidabili e raramente monitorano le conferme dei moduli.
Cloudflare Turnstile blocca l'invio massivo di email? #
Non da solo. Turnstile verifica che un browser reale si comporti come una persona. Un mittente paziente che utilizza un browser normale e invia un solo messaggio all'ora supera il controllo, come hanno fatto tutte e dieci le nostre email indesiderate.
L'invio massiccio di email tramite i miei moduli di iscrizione significa che il mio sito è stato hackerato? #
No. L'attaccante ha utilizzato solo il modulo pubblico che chiunque può compilare. Nel nostro caso non sono stati coinvolti account, ordini o dati di pagamento e il NAS ha continuato a servire i clienti normalmente per tutto il tempo.
Devo disattivare l'invio dell'email di conferma tramite il modulo? #
È la difesa più efficace, perché l'attaccante non ottiene nulla se il modulo si limita a notificarti. Noi l'abbiamo mantenuto perché i clienti apprezzano la ricevuta immediata e abbiamo bloccato la rete da cui proveniva l'abuso.
Il blocco di Tor sui moduli impedirà l'accesso ai clienti reali? #
Molto raramente. La navigazione e il pagamento funzionano ancora tramite Tor, e chiunque venga rifiutato al momento della compilazione del modulo visualizzerà il nostro indirizzo email di supporto. Nessuna delle 199 iscrizioni legittime registrate nella cronologia dei nostri moduli dal 2024 proviene da Tor.
Ho ricevuto una conferma SynoPower Club che non avevo richiesto. Cosa devo fare? #
Non è necessario che tu faccia nulla con noi. Non è stato creato alcun account e non è stato addebitato alcun importo. Se hai ricevuto molte email simili da altri siti contemporaneamente, controlla i tuoi conti bancari e di posta elettronica per eventuali attività insolite.
Un NAS Synology è in grado di gestire attacchi di email bombing su un sito self-hosted? #
Sì. L'attacco ha generato un numero limitato di richieste, ben al di sotto di quanto un NAS Synology possa gestire al minuto. Il vero lavoro consiste nel rilevamento, e avere i dati dei moduli, i registri di posta elettronica e gli indirizzi IP dei visitatori su un unico sistema Synology rende questo processo molto rapido.
Riferimenti e video dimostrativi #
- Analisi delle minacce di Microsoft sul fenomeno dello "email bombing", mostrando come un'ondata di iscrizioni venga utilizzata come primo passo di una truffa di assistenza clienti.
- Intestazioni HTTP di Cloudflare, che documenta il codice paese T1 che Cloudflare assegna al traffico Tor.
- Elenco delle uscite di massa del progetto Tor, l'elenco pubblicato degli indirizzi attuali dei nodi di uscita di Tor.
- I punti non contano negli indirizzi Gmail, spiegando perché tutte le varianti con il punto finto arrivano nella stessa casella di posta.
- Ripristino degli indirizzi IP originali dei visitatori, Linee guida di Cloudflare per la registrazione degli indirizzi IP reali dei visitatori dietro il proxy.
Questi video illustrano i componenti Synology su cui si basa questo sito: il MailPlus, che gestisce la posta elettronica, e l'hosting di WordPress su un NAS Synology.
Hai intenzione di ospitare il tuo sito o la tua posta su Synology? Inizia con una licenza Virtual DSM per un'istanza isolata e protetta da snapshot, oppure sfoglia tutte le licenze su SynoPower Club.