

透過聯絡表單發送郵件轟炸:我們在 Synology 上託管的經驗教訓

更新於 2026 年 9 月 25 日
郵件轟炸是指有人用數百封看似來自真實網站的郵件淹沒收件人的郵箱,通常是為了掩蓋他們不想讓受害者看到的某個重要訊息。 2026年9月24日和25日,我們的聯絡表單也成為了這些郵件轟炸的目標之一。我們的伺服器SynoPower Club完全運行在Synology上:WordPress運行在容器管理器中,容器管理器位於Virtual DSM內,而Virtual DSM又位於Virtual Machine Manager上,郵件則透過Synology MailPlus發送。一夜之間,我們收到了十封垃圾郵件,每封郵件都會觸發一封發送給陌生人的確認郵件,而且每封郵件都通過了我們的機器人檢測。這篇NAS主機入門指南文章將詳細介紹我們如何發現郵件轟炸,如何在幾分鐘內追蹤到NAS上的攻擊來源,以及我們採取了哪些措施來確保真正的客戶仍然能夠收到確認郵件。
SynoPower Club 點: 我在 Synology 的技術支援部門工作了好幾年,聽到的關於自架網站最常見的擔憂就是:一次糟糕的夜晚就可能導致網站癱瘓。但這次並沒有發生這種情況。 NAS 繼續提供頁面服務,商店也繼續接收訂單,唯一的異常是表單條目中出現了十幾行奇怪的資料。關鍵在於所有資料都集中在一個地方:表單條目、郵件日誌和訪客 IP 位址都儲存在同一台 Synology 伺服器上,因此追蹤郵件轟炸攻擊只需一次操作,而無需像以前那樣向三家不同的主機公司提交三個支援工單。
什麼是電子郵件轟炸?為什麼聯絡表單會成為攻擊目標? #
郵件轟炸無需入侵任何系統。攻擊者取得受害者的郵件地址,然後將其輸入到盡可能多的公開表單中:例如新聞簡報訂閱表單、帳戶註冊表單和聯絡表單,這些表單會將郵件副本傳送給寄件者。之後,每個網站都會向受害者發送一封真實且簽名正確的郵件。從技術角度來看,這些郵件都不是垃圾郵件,因此它們可以繞過過濾器,堆積在收件匣中。
攻擊者的目的很少是製造郵件洪流本身。微軟威脅情報部門記錄了一些團夥,他們先以郵件轟炸作為第一步,然後冒充IT服務台人員打電話給受害者,聲稱可以解決垃圾郵件問題。還有一些攻擊者利用郵件洪流來掩蓋銀行提醒、購買確認或密碼更改通知,同時濫用被盜帳戶。
聯絡表單之所以吸引人,是因為其中許多表單會自動回覆到使用者在郵件列中輸入的地址。對於攻擊者來說,這相當於一個免費且匿名的郵件中繼,寄件者名稱也看似可信。而對於網站所有者來說,這意味著你的網域正在向從未要求接收郵件的人發送郵件,其中一些可能會點擊垃圾郵件按鈕。
郵件轟炸是如何出現在我們託管在 Synology 上的商店的? #
當我們把這些條目並排比較時,規律就顯而易見了。從9月24日晚上到第二天早上,我們的支援表單收到了十份提交,每份提交間隔一到兩個小時。這種緩慢的提交速度是刻意為之:它不會超過大多數流量限制,看起來就像正常的流量一樣。
- 姓名和留言均為隨機字串。 由 17 到 24 個大小寫混合字母組成,完全沒有真正的單字。
- 這些電子郵件地址看起來很真實, 分佈在不同國家的大型消費者提供者和一些公司領域。
- 部分 Gmail 位址末端會加上點號。, 例如,johnsmith Gmail 會忽略點號,因此郵件仍然會到達同一個收件匣,而表單每次都會看到一個新的位址。
- 所有投稿都選擇了相同的主題。, 產品諮詢,清單中的第一個選項。
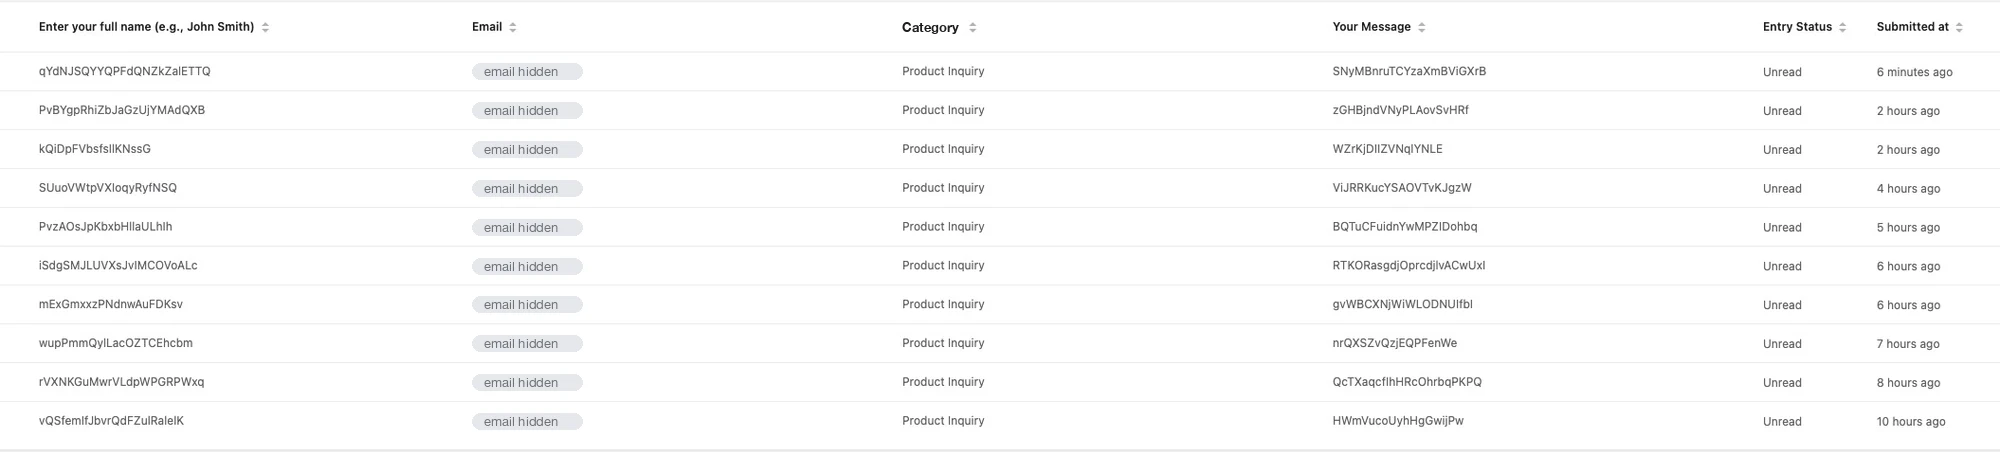
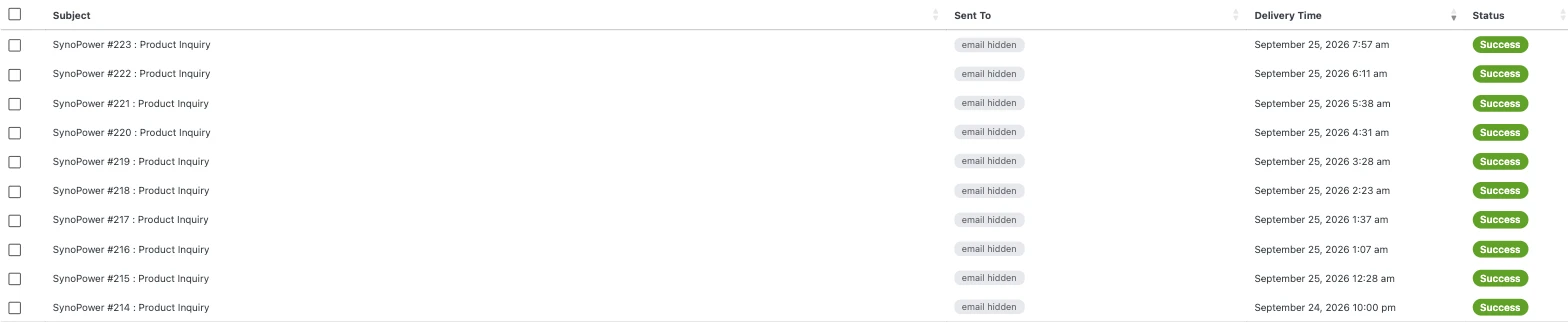
這些人之前從未訪問過 SynoPower Club。我們向他們每人發送了一封確認郵件,主題類似於「SynoPower #1234:產品諮詢」。如果您收到了其中一封郵件但從未與我們聯繫,那麼您就成了郵件轟炸的目標:您的郵箱地址被他人誤填。我們沒有為您建立任何帳戶,也沒有向您收取任何費用。請參閱我們的指南。 如何判斷一封電子郵件是否真的來自 SynoPower Club 列出我們發送郵件的所有地址。
為什麼旋轉門和誘餌陷阱都沒能阻止它 #
我們的表單已經啟用了兩道防垃圾郵件屏障,但郵件轟炸仍然直接繞過了它們:Cloudflare Turnstile 和隱藏的蜜罐欄位。它們都發揮了作用,但都不是為了應對這種情況而設計的。
蜜罐會捕捉那些會填寫頁面上所有欄位(包括對人類隱藏的欄位)的腳本。這些提交來自一個真實的瀏覽器,該瀏覽器只填寫了可見字段,因此陷阱沒有捕獲到任何內容。 Turnstile 會檢查訪客的行為是否像是真實的瀏覽器和使用者。這十個提交都包含有效的 Turnstile 令牌,這表明發送者使用的是真實的瀏覽器,並且操作速度與人類用戶一致,而不是使用粗糙的腳本。
這就是目前針對郵件轟炸的機器人偵測手段的限制。它們確實能有效降低大規模自動化濫用的成本,但一個耐心等待、每小時透過普通瀏覽器提交一份表單的寄件人,看起來和普通客戶沒什麼兩樣。要阻止這種行為,需要的是能夠識別請求來源的訊號,而不僅僅是它的行為。
4步驟追蹤Synology NAS上的電子郵件炸彈攻擊 #
由於整個堆疊運作在一台 Synology 系統上,因此調查工作從未離開過 NAS。以下是我們按順序執行的四個檢查,它們適用於任何託管在 Container Manager 或 Web Station 中的 WordPress 網站。
閱讀表格內容 #
開啟表單插件的條目列表,並按日期排序。尋找隨機名稱或訊息、重複主題以及提交間隔穩定的條目,然後記下每個條目中儲存的 IP 位址。
查看郵件接收人 #
開啟 SMTP 插件的郵件日誌或 Synology MailPlus 伺服器的投遞日誌,尋找條目編號。這將顯示您的網站是否實際向每個地址發送了確認郵件以及郵件是否已送達。
將 IP 位址與 Tor 清單進行比較 #
下載 Tor 項目的批量出口列表,並搜尋列表中的每個 IP 位址。在我們的案例中,所有十個位址都是 Tor 出口節點,而自 2024 年以來的 199 個真實條目中,沒有一個地址位於該清單中。
確認 IP 位址為真實訪客 #
請確保日誌中的 IP 位址屬於訪客,而不是 Cloudflare 或反向代理的 IP 位址。如果每筆記錄都顯示相同的幾個位址,請在得出任何結論之前恢復訪客的原始 IP 位址。
調查結束後我們做了哪些改變 #
解決郵件轟炸問題必須滿足兩個條件:徹底阻止該寄件者,並且不能給每週使用表單諮詢授權的客戶帶來不便。我們最後決定只做一項針對性的改變。
現在,本網站所有表單均拒絕透過 Tor 網路提交的表單請求。 Cloudflare 會使用特殊的國家代碼 T1 標記 Tor 流量,我們也會將訪客 IP 位址與每日更新的 Tor 專案出口清單進行比對,因此即使請求未經 Cloudflare 直接到達 NAS,該規則仍然有效。所有被拒絕的請求都會收到一條包含我們支援郵箱地址的簡短訊息,因此,真正偏好使用 Tor 的用戶仍然可以透過電子郵件聯絡我們。
瀏覽、結帳和帳戶頁面均未受影響。此變更僅在表單提交時生效,而這正是濫用行為發生的地方。
郵件轟炸後是否應該保留自動回覆? #
防範透過表單發送郵件轟炸的最有效方法是停止向表單中輸入的地址發送任何郵件。如果表單僅用於通知您,那麼攻擊者輸入陌生人的地址就毫無意義。我們認真考慮過這個方案。
我們決定保留確認資訊。很多客戶來信都是因為授權金鑰無法激活,或是訂單郵件被誤判為垃圾郵件。收到我們立即回覆的確認訊息(包含工單號)能大大緩解他們的焦慮。取消確認訊息會因為給一位寄件者帶來不便而損害所有真正客戶的利益。
不過,權衡取捨顯而易見。屏蔽 Tor 會切斷該發送者使用的路由,但執著的攻擊者可以轉而使用普通代理。如果收到來自非 Tor 位址的垃圾郵件,下一步是將確認作業設為可選或直接關閉,而這項決定應該在事件發生之前就列入待辦事項清單,而不是在下次事件發生時才考慮。
取得 Cloudflare 和 Synology 反向代理背後的真實訪客 IP #
調查的第四步值得單獨成章,因為這是自架網站遭遇郵件轟炸或其他濫用行為時最常見的陷阱。傳送到 SynoPower Club 的請求會先經過 Cloudflare,再經過 Synology DSM 中的反向代理,最後到達 WordPress 容器。如果沒有額外配置,WordPress 會看到最後一跳的位址,因此每個表單提交、評論和訂單都會被記錄為帶有 Cloudflare 或代理 IP 位址。
Cloudflare 會在 CF-Connecting-IP 標頭中傳遞原始位址,我們可以指示 Apache 僅當請求來自 Cloudflare 或您自己的代理程式時才信任該標頭。幾天前,我們剛剛修復了訂單詐欺篩選中的這個問題,並且立即見效:表單條目顯示了真實的 Tor 出口地址,這使得我們在幾分鐘內就發現了其中的規律。
如果您使用 Cloudflare 服務託管在 Synology NAS 上,請在需要使用之前進行檢查。使用手機行動資料提交測試請求,並確認儲存的 IP 位址與手機報告的 IP 位址一致。
為什麼我們在 Synology 上運行 SynoPower Club #
銷售 Synology 授權的商店應該能夠在 Synology 上運行,而我們的商店確實可以,而且完全可以。 Virtual Machine Manager 託管著包含該網站的 Virtual DSM 實例,容器管理器運行 WordPress 及其資料庫, Synology MailPlus 發送每筆訂單確認、授權交付和表格回覆。
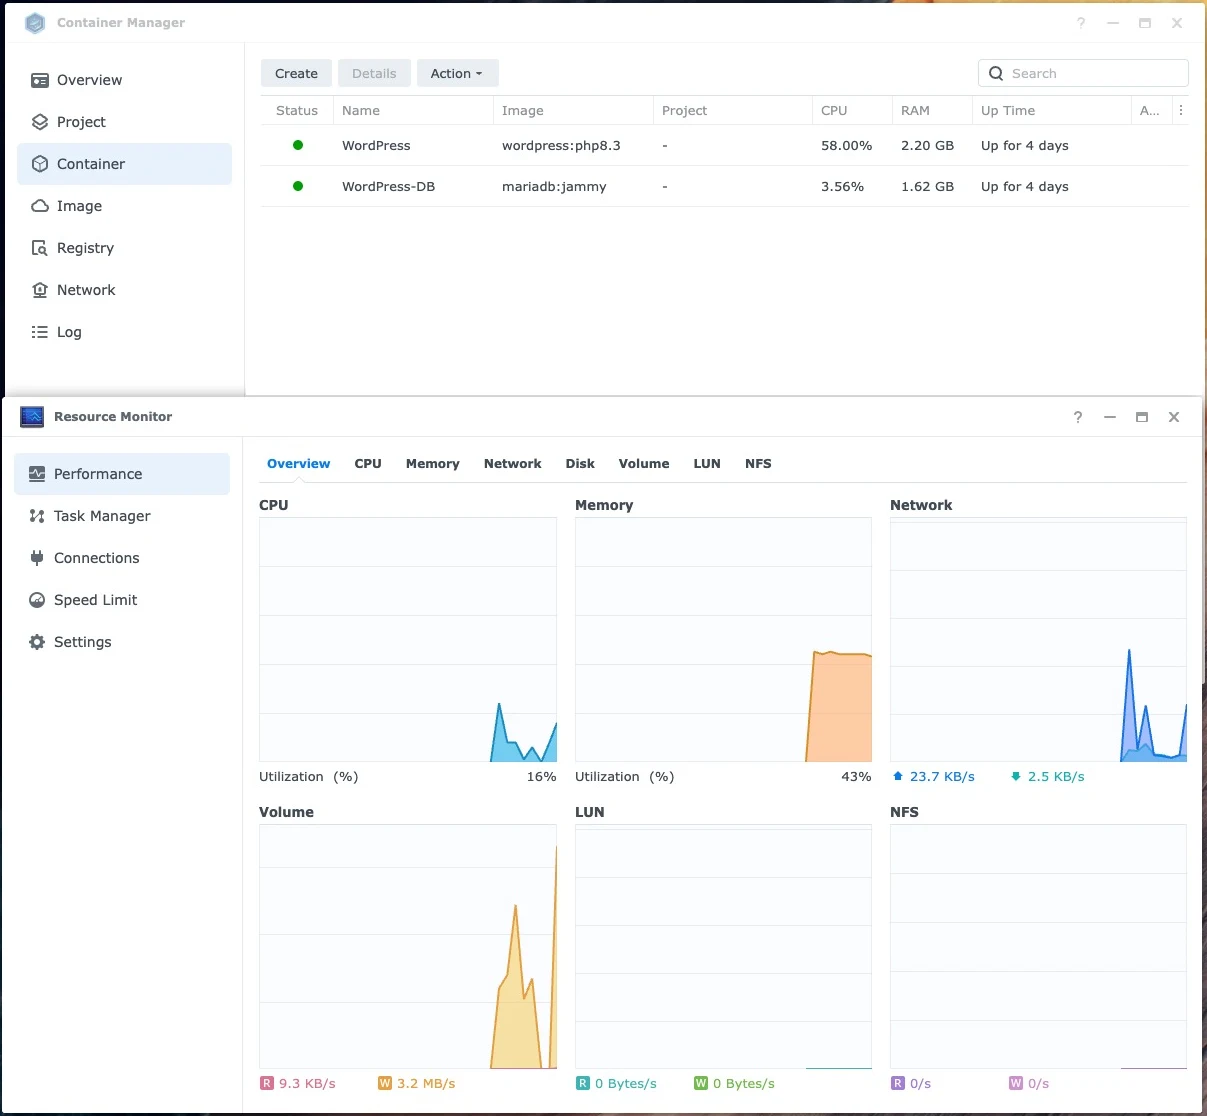
內部 虛擬DSM 它為我們提供了共享主機很少能提供的功能:整個網站(包括資料庫和配置)的快照,可以在幾分鐘內恢復。像我們修復郵件轟炸這樣的更改風險很低,因為只需點擊一下即可恢復。反過來,MailPlus 將我們的郵件及其投遞記錄保存在我們自己的硬體上,而不是第三方郵件服務商,因此確認哪些郵件已發出以及發送給了誰只需在本地查找即可。
一份用於檢查您自己的 Synology 託管表單的清單 #
您無需等到發生郵件轟炸事件才加強表單安全。在典型的 Synology 託管 WordPress 網站上,這些檢查通常只需不到一小時即可完成。
- 列出網站上的所有表單,並記錄哪些表單會向訪客輸入的地址發送郵件。
- 保留 Turnstile 和蜜罐,因為它們仍然可以阻止大部分自動垃圾郵件。
- 請確認您的記錄的是真實訪客的 IP 位址,而不是 Cloudflare 或反向代理的位址。
- 提前決定,如果出現濫用行為,是否在表單上封鎖 Tor 或匿名網路。
- 觀察 MailPlus 或 SMTP 日誌中的表單確認數量,並設定一個大致的數字,該數字將被視為異常。
- 在變更安全性規則之前,請拍攝 Virtual DSM 或 Btrfs 快照,以便您可以立即回滾。
電子郵件轟炸的限制和注意事項 #
我們的變更針對的是這次事件,而不是所有可能的電子郵件轟炸形式,因此有必要明確說明它不涵蓋哪些內容。
封鎖表單上的 Tor 瀏覽器也會趕走少數真正使用 Tor 來保護隱私的訪客。對於一個授權商店來說,這種權衡很容易,因為自 2024 年以來提交的 199 條真實表單記錄中沒有一條是透過 Tor 提交的;但對於服務於記者或活動人士的網站來說,則需要做出不同的選擇。
如果郵件轟炸活動轉移到住宅代理商或被入侵的家用路由器上,Tor 規則將無法攔截,也沒有一份乾淨的屏蔽清單可以清除這些地址。在這種情況下,先前的自動回覆設定比任何封鎖清單都更為重要。
最後,這裡提到的任何措施都無法保護受害者免受其他網站發送的大量垃圾郵件的侵害。如果您的收件匣突然充斥著來自您從未造訪過的網站的註冊和確認郵件,請先檢查您的銀行帳戶、信用卡帳戶和電子郵件帳戶是否有異常活動。這種垃圾郵件往往是為了掩蓋其他問題。
經常問的問題 #
什麼是郵件轟炸? #
郵件轟炸是指透過在大量網站表單、註冊頁面和訂閱郵件清單等方式輸入使用者的電子郵件地址,向其發送大量真實郵件。由於每封郵件都是真實的,因此郵件過濾器會放行,而這種郵件轟炸可能會掩蓋重要的警報訊息。
為什麼郵件轟炸的目標會是小型聯絡表格? #
任何會將郵件副本寄回使用者輸入地址的表單,都相當於為攻擊者提供了一個免費的郵件中繼。小型網站尤其容易被利用,因為它們的郵件系統更受信任,而且它們很少會監控表單確認資訊。
Cloudflare Turnstile 能阻止郵件轟炸嗎? #
並非如此。 Turnstile 會檢查真實的瀏覽器是否像真人一樣運作。耐心等待的發送者使用正常的瀏覽器,每小時提交一次郵件,就能通過檢查,就像我們收到的十條垃圾郵件一樣。
我的表單提交中出現大量電子郵件是否意味著我的網站被駭客入侵了? #
不,攻擊者只使用了任何人都可以填寫的公開表單。在我們的案例中,沒有涉及任何帳戶、訂單或付款數據,NAS 也始終正常為客戶提供服務。
我應該關閉表單發送的確認郵件嗎? #
這是最有效的防禦措施,因為如果表單只是通知您,攻擊者就無法獲得任何好處。我們保留了表單,因為客戶重視即時收據,所以我們轉而封鎖了濫用行為所在的網路。
封鎖 Tor 瀏覽器會阻止真正的使用者存取嗎? #
這種情況非常罕見。瀏覽和結帳仍然可以透過 Tor 進行,任何在表單提交被拒絕的用戶都會看到我們的客服郵箱地址。自 2024 年以來,我們表單歷史記錄中的 199 個真實提交記錄中,沒有一個來自 Tor。
我收到了一筆我從未申請過的SynoPower Club確認郵件。我該怎麼辦? #
您無需與我們進行任何操作。我們沒有為您建立任何帳戶,也沒有收取任何費用。如果您同時收到來自其他網站的大量類似郵件,請檢查您的銀行帳戶和電子郵件帳戶是否有異常活動。
Synology NAS 能否應對自架網站上的電子郵件轟炸攻擊? #
是的。這次攻擊只產生了少量請求,完全在 Synology NAS 每分鐘的處理量之內。真正的挑戰在於偵測,而將表單條目、郵件日誌和訪客 IP 位址都集中在一個 Synology 系統上,讓偵測速度非常快。
參考資料和影片教程 #
- 微軟威脅情報:電子郵件炸彈, 這表明,大量的註冊用戶是如何被用作客服詐騙的第一步的。
- Cloudflare HTTP 標頭, 記錄了 Cloudflare 分配給 Tor 流量的 T1 國家代碼。
- Tor 項目批次退出列表, 已公佈的當前 Tor 出口節點位址清單。
- Gmail 地址中的點號無關緊要, 解釋了為什麼所有帶點的變體都會發送到同一個收件匣。
- 恢復原始訪客 IP 位址, Cloudflare 指南,用於記錄代理伺服器後面的真實訪客位址。
這些影片涵蓋了本網站運行所使用的 Synology 元件:MailPlus(用於發送我們的郵件)以及在 Synology NAS 上託管 WordPress。
計劃在 Synology 上託管您自己的網站或郵件?從這裡開始 Virtual DSM授權 對於隔離的、受快照保護的實例,或瀏覽所有授權 SynoPower Club.