
公共網站的 NAS 安全:我們在 Synology 上運行的 5 層防護

更新於 2026 年 10 月 11 日
NAS 安全通常被描述為 DSM 系統中的一系列開關設定。對於僅儲存家庭照片的 NAS 來說,這樣的設定就足夠了。但我們的 NAS 承擔著更高的風險:我們擁有一個支援 16 種語言支付的線上商店 SynoPower Club,它由我們機架上的 Synology NAS 提供服務,這意味著網路上的任何掃描器和殭屍網路都可能攻擊它。僅僅依靠單一的設定是遠遠不夠的。這篇 NAS 主機入門指南文章將詳細介紹要求到達 WordPress 之前所經過的五個安全層,以及每個安全層在 2026 年真實安全事件中捕獲到的漏洞,並分析哪些安全層反而對我們造成了損害。
SynoPower Club 點: 我在 Synology 的技術支援部門工作多年,我所見過的被入侵的機器幾乎都不是靠什麼高明的手段攻破的。它們通常都啟用了預設管理員帳戶,管理連接埠轉發到了互聯網,而且沒有啟用雙重驗證。好的 NAS 安全其實就是按部就班地做一些枯燥的工作。在我們開始託管自己的網店之後,讓我驚訝的是,很多工作其實都轉移到了 NAS 之外。現在我們攔截的大部分流量,在到達我們的線路之前就已經被攔截了。
NAS託管網站後,NAS安全性意味著什麼? #
從安全角度來看,私有NAS的唯一任務就是阻止陌生人造訪登入頁面。而託管公共網站的NAS則面臨相反的問題。陌生人是網站的訪客,每天都有成千上萬的人在沒有帳戶的情況下造訪網站。問題的關鍵從「誰可以連線」變成了「允許連線請求什麼」。
這就是為什麼我們不再將 NAS 安全視為產品功能,而是將其視為發展路徑。提交到我們商店的請求會經過五個環節,每個環節都可能導致拒絕:
- 邊緣。 Cloudflare 首先接收所有請求,並從其自身的快取中回應大部分請求。
- 路由器。 Synology 路由器會檢查 Cloudflare 傳遞的內容,並且只轉送我們需要的連接埠。
- 前置NAS。 DSM 機器終止 TLS 傳輸,並充當反向代理和郵件伺服器。
- Virtual DSM。 WordPress 運行在它自己的 Virtual DSM 實例內的容器中,與其他所有內容都完全隔離。
- 應用程式. WordPress 本身決定了訪客在表單或登入頁面上可以執行哪些操作。
沒有哪一層是絕對可靠的。每一層都是為了應對上一層出錯、配置錯誤或被直接繞過的情況而存在的。
第一層:Cloudflare 在大多數攻擊到達我們之前就將其攔截。 #
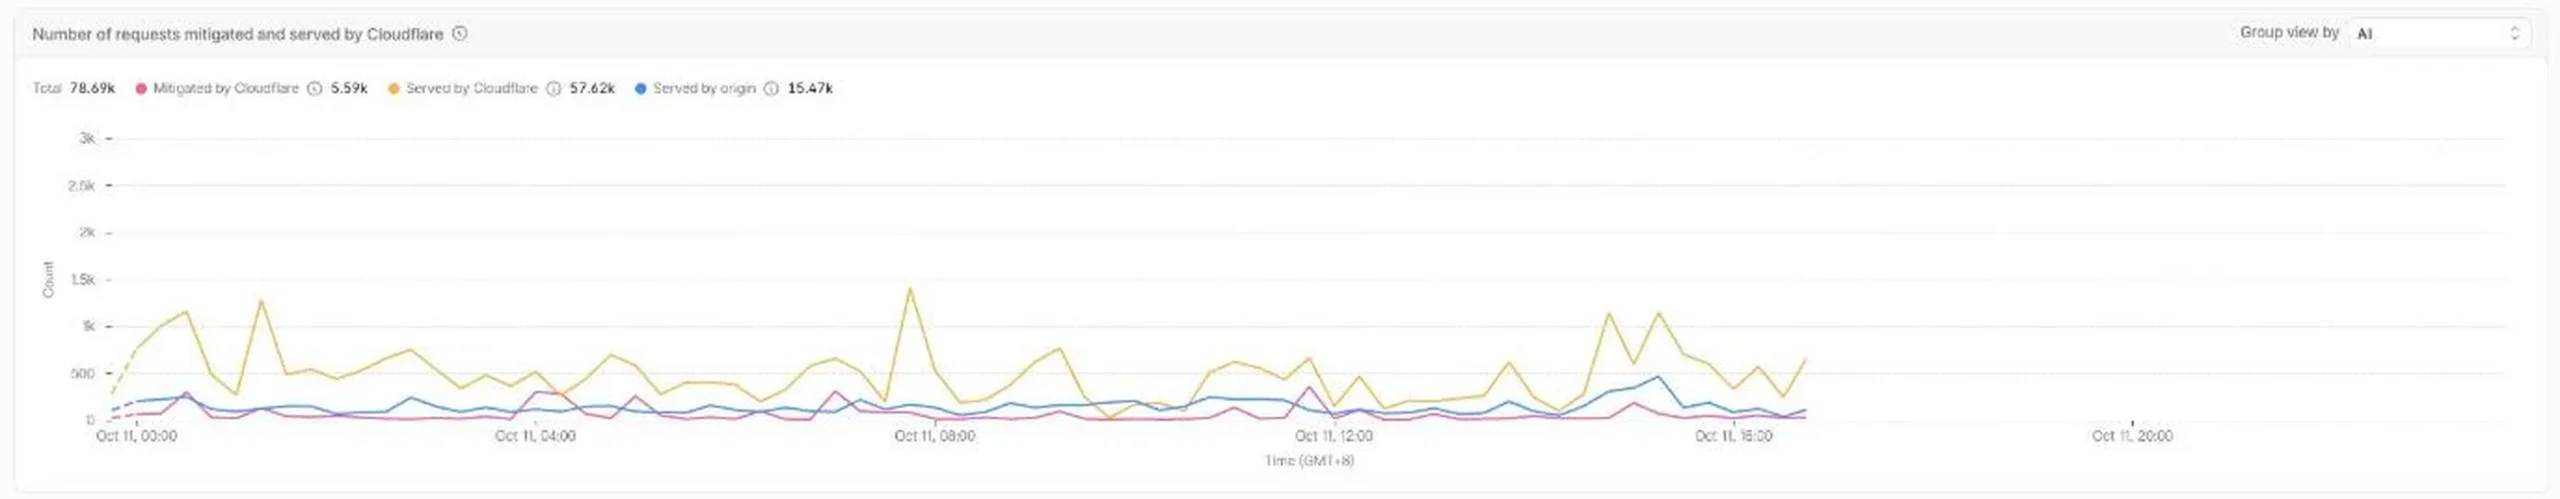
良好的 NAS 安全始於 NAS 本身之外。防禦成本最低的請求就是根本不會到達的請求。在我們撰寫本文之前的 24 小時內,Cloudflare 處理了 78,690 個針對我們網域的請求。它從快取中回應了其中的 57,620 個,攔截了 5,590 個被判定為無效請求,只有 15,470 個被發送到我們的來源伺服器。五分之四的請求甚至沒有佔用 NAS 的任何 CPU 資源。
我們使用的是專業版套餐,運行了 15 個自訂防火牆規則和兩個速率限制。每一條規則的出現都源自於某個特定的糟糕事件。以下三個例子說明了這種模式:
- Webshell 獵人,7 月 20 日。 在 17 小時內,我們記錄到來自 14 個位址的 950 次探測,涉及 535 個不同的 PHP 檔案名稱。屏蔽位址無法跟上,因此我們改變了邏輯:只允許 WordPress 真正使用的少數幾個 PHP 入口點,其他所有入口點都被直接拒絕。
- 證件掃描儀,8月29日。 來自雲端託管網路的請求浪潮超過 1400 次,請求的設定檔和金鑰檔案均不存在。但每次請求失敗都會導致 WordPress 產生完整的錯誤頁面,平均負載達到 46,容器必須重新啟動。這些路徑現已被徹底屏蔽,來自大型雲端網路的未經驗證的流量將收到瀏覽器挑戰。
- 8月31日,一個用於將商品添加到購物車的殭屍網路。 一小時內,我們收到了 258 個來自幾乎相同數量的不同地址的「添加到購物車」請求,每個地址大約一個請求,因此無法透過地址進行攔截。針對該操作的託管質詢成功阻止了它,而實際的瀏覽器在不察覺的情況下通過了該質詢。
Cloudflare Turnstile 可以保護防火牆無法辨識的表單:註冊、密碼重設、評論和聯絡表單。控制所有這些表單的帳戶以及我們網域註冊商的帳戶都要求進行雙重驗證。攻擊者即使能夠更改您的 DNS,也無需破壞您的 NAS。
二層:Synology路由器上的威脅防禦 #
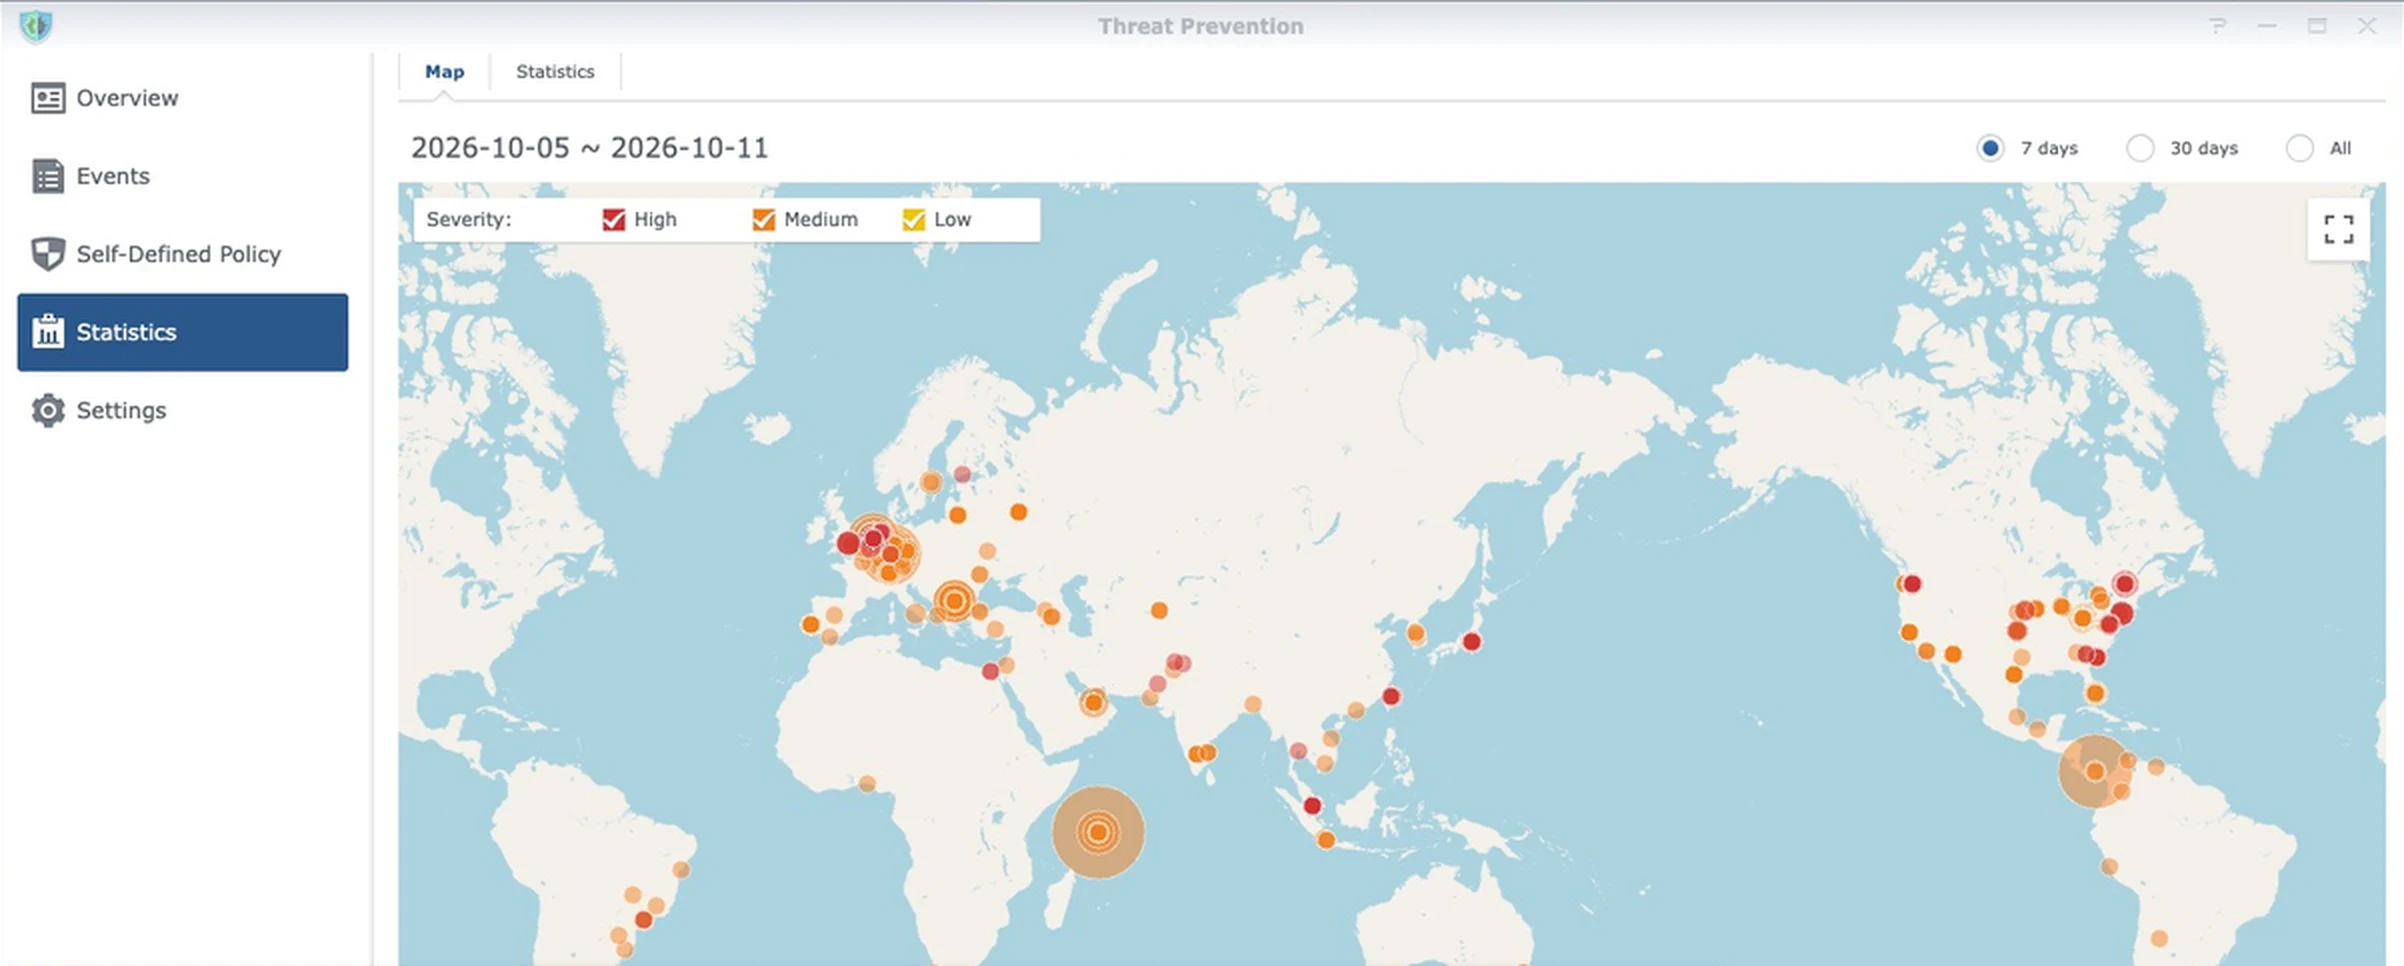
無論 Cloudflare 放行了什麼,都會到達運行 SRM 的 Synology 路由器,這是 NAS 的第二層安全防護。這正是本文最初註釋中提到的那層安全防護: 威脅預防阻止了另一波攻擊它是一種入侵防禦系統,會將資料包與已知的攻擊特徵進行比較,我們的系統設定為自動丟棄高嚴重性匹配項,而不僅僅是記錄它們。
2026年8月2日,一個位址嘗試利用一個僅影響Windows伺服器的PHP漏洞發動116次攻擊。這不可能對我們造成任何影響,而這正是問題的關鍵:威脅防禦系統攔截了所有攻擊嘗試,事後我們搜尋Web伺服器日誌時,根本沒有找到該位址的任何記錄。攻擊止步於路由器端。
同一設備上的三個更簡單的設置,對 NAS 安全性的作用與檢測引擎一樣大:
- 只轉送必要的連接埠。 Web 和郵件連接埠連接到前端 NAS。 DSM 管理連接埠和 SSH 未轉送到任何地方。
- 防火牆中的國家規則。 在任何申請被提交之前,我們都會拒絕一份我們不向其銷售產品的地區名單。
- 安全通道。 DNS 和 Web 過濾可以阻止網路內部的電腦與已知的惡意網域通信,這在內部某些程式已被感染的當天非常重要。
第三層:DSM 內部的 NAS 安全,從雙重認證到自動阻止 #
前端 NAS 是外部資料包能夠到達的第一個 Synology 系統,因此經典的 NAS 安全建議在這裡完全適用。我們的設置刻意沒有創新:
- 預設帳戶已被禁用。 兩個都
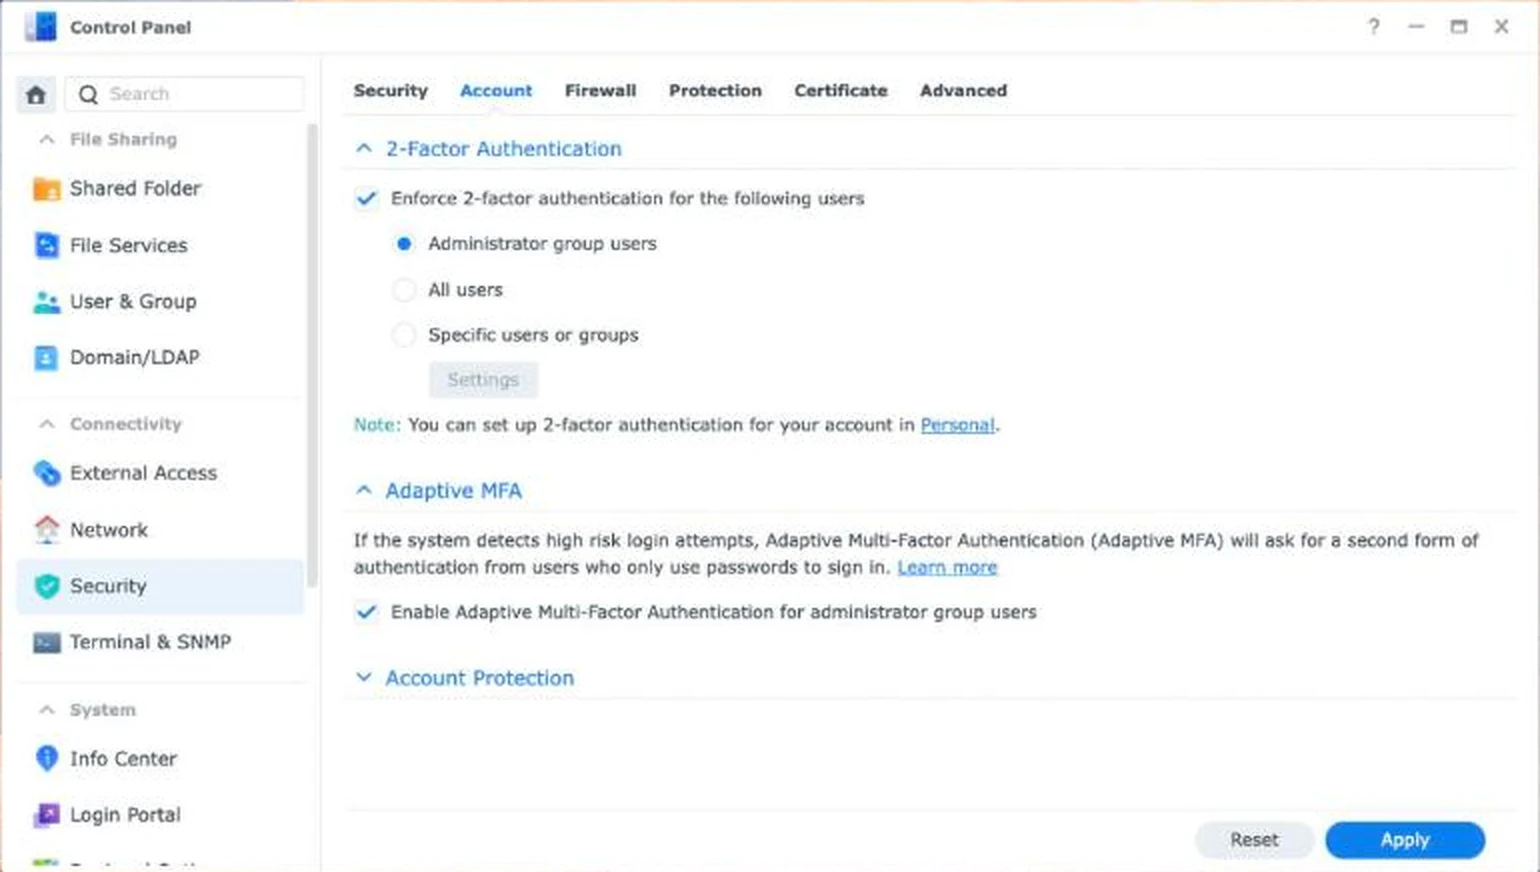
行政和客人已關閉。所有自動化登入攻擊都以這兩個名稱開始。 - 管理員不能只使用密碼登入。 對整個管理員群組強制執行雙重認證,自適應 MFA 會在登入看起來不尋常時要求提供額外的證明。
- 自動攔截已開啟。 五分鐘內十次登入失敗將封鎖來源位址,且封鎖不會自動解除。
- DSM防火牆已啟用 除了路由器規則之外,一個設備上的錯誤不會導致兩個設備上都出現漏洞。
- 安全性更新會自動安裝。 在這台機器上。在運行車間的 Virtual DSM 上,我們只會收到通知,需要在拍攝快照後手動更新。
有兩個習慣對 NAS 安全的重要性不亞於交換器。我們要么透過 QuickConnect 從外部訪問 DSM,要么乾脆不訪問,因此無需開放任何管理端口。另外,我們會為臨時使用者建立臨時帳戶:當承包商或 AI 代理需要管理員權限時,我們會建立一個指定帳戶,待其完成工作後,當天就將其停用。
第四層:包含損傷的 Virtual DSM #
WordPress 並非運行在前端 NAS 上,而是運行在 Virtual DSM 伺服器上的容器中,該伺服器是 Virtual Machine Manager 託管的 DSM 系統的完整副本。因此,郵件、反向代理和網店都位於獨立的系統中,擁有獨立的帳戶和儲存空間。
隔離是 NAS 安全的一部分,它不會試圖阻止入侵,而是限制入侵造成的損失。如果 WordPress 外掛被入侵,攻擊者只能進入一個記憶體受限的容器,該容器位於一個沒有信箱和備份的虛擬機器中。由於整個虛擬機器對於 Virtual Machine Manager 來說就是一個單獨的文件,因此每次進行風險更改之前創建快照只需幾秒鐘,而回滾只需幾分鐘。
Virtual Machine Manager 包含一個免費的 Virtual DSM 實例(適用於支援的機型),足以體驗此佈局。其他實例則需要單獨購買許可證。
第五層:WordPress本身仍需完成的工作 #
外部 NAS 安全層負責判斷資料包和請求。只有應用程式才知道請求的含義,因此 WordPress 內部必須具備一些防禦機制:
- 每個管理員登入都需要第二個驗證因素與 DSM 中的規則相同。
- 對密碼重設設定靜默限制。 對相同帳戶的重複重置請求會被丟棄,且不會顯示錯誤訊息,因為有用的錯誤訊息會告訴攻擊者該帳戶已存在。
- 不會向陌生人顯示使用者清單。 列出 WordPress 使用者名稱的標準方法已關閉。
- Tor的申請表被拒絕。 九月有人利用我們的聯絡表單向其他人發送大量確認郵件,所有郵件都是透過 Tor 網路發送的。透過 Tor 網路瀏覽網站仍然有效,但提交表格的功能卻無法使用。
- 一個廉價的錯誤頁面。 如果請求的內容不存在,則會得到一個 1 千位元組的答案,而不是一個 148 千位元組的完整主題頁面。
Tor事件另有特別報道: 透過聯絡表單發送大量電子郵件.
四步驟輕鬆增加 NAS 安全防護,由外而內 #
如果你的NAS是預設的,那麼NAS安全配置的順序比工具的選擇更重要。從外向內逐步配置,並在每一步之後測試站點。
在網站前面放置一個代理伺服器 #
將您的網域 DNS 遷移到 Cloudflare,並將網站的 DNS 記錄切換為代理程式。啟用“始終使用 HTTPS”,在您的登入表單和聯絡表單中新增 Turnstile,並封鎖您的網站從未使用的路徑。從現在開始,大多數攻擊將由 Cloudflare 而不是您的 NAS 回應。
啟用威脅防禦功能,並僅轉送所需內容。 #
在 Synology 路由器上安裝威脅防禦功能,並啟用自動丟棄高風險事件。然後打開連接埠轉送列表,刪除除 Web 連接埠和(如果您執行郵件程式)郵件連接埠之外的所有連接埠。切勿轉送 DSM 管理連接埠或 SSH 連接埠。
鎖定 DSM 管理員帳戶 #
在控制台中停用管理員和訪客帳戶,並建立一個指定的管理員帳戶。在「安全性」>「帳戶」下,為管理員群組強制啟用雙重認證。在「安全性」>「保護」下,啟用「自動封鎖」。同時啟用 DSM 防火牆。
安排更新、掃描和異地備份 #
讓 DSM 自動安裝安全性更新,或者如果您希望在建立快照後手動更新,可以設定提醒。運行安全顧問並清除其發現的問題。最後,確保按計劃將整個系統的副本移出建築物。
第五步適用於完成前四步驟的人:將路由器上的 Web 連接埠限制在 Cloudflare 公佈的位址範圍內。這是 NAS 安全中最常被忽略的一步。在此之前,建議使用代理。任何知道線路真實地址的人都可以繞過它,只訪問內部層。
當 NAS 安全規則反而損害您利益時 #
每一條阻止攻擊者的規則都可能阻礙客戶,而且失效時往往悄無聲息。以下是我們自身NAS安全設定三次造成我們損失的經驗。
7 月份,一項針對爬蟲程序的規則也屏蔽了谷歌用於審核購物商品資訊的檢查工具,導致 39 個商品資訊被拒收,之後我們才將這兩件事聯繫起來。自那以後,所有機器人規則都明確規定,經過驗證的搜尋爬蟲程序可以例外存取。
9月份,一位美國企業客戶在兩天內嘗試付款四次,每次都失敗,但雙方都沒有出現任何錯誤。他的公司所有網路流量都透過雲端安全閘道路由,因此在我們的防火牆看來,他的流量與8月份網路攻擊浪潮中的掃描者類似,並在結帳過程中遇到了挑戰。企業買家通常使用與攻擊者租用的相同的雲端網路。我們縮小了規則範圍,確保正常購物的使用者不會受到影響。
8月2日表現出色的威脅防禦引擎在那次流量激增之後,停止了為我們郵件伺服器轉送出站流量。郵件一直排隊等待,直到路由器重啟。路徑上的偵測引擎又多了一個可能故障的環節,而我們的偵測引擎一旦發生故障,就完全崩潰了。
NAS 安全方面的教訓不是移除層級,而是要記錄每條規則存在的理由,查看規則在第一周的攔截情況,並且在可能涉及真人訪問的情況下,優先選擇挑戰而非直接攔截。
備份是在其他層失效後發揮作用的那一層。 #
再完善的NAS安全措施也無法保證資料恢復的必要性。硬體故障、更新出錯是不可避免的,而且凌晨一點還在工作的管理員比大多數殭屍網路都更危險。我們保留三種備份:NAS上的快照用於快速回滾;定期匯出完整的虛擬機器資料並同步到雲端儲存;以及單獨的異地資料備份。
虛擬機器匯出步驟詳解如下 VMM備份到Google雲端硬碟以及託管所有這些資料的集群 我們的 3 節點 VMM Pro 設置.
此 NAS 安全設定的局限性 #
這是一家小型公司對其營運方式的描述,並非行業標準。以下是一些客觀的限制:
我們的NAS安全依賴Cloudflare。如果他們的網路發生故障,我們也會受到影響,而這項付費服務包含在網站的月費中。
它是基於被動反應而建立的。我們的大部分規則都是在事件發生後的第二天制定的。一個規模更大的團隊會先進行威脅建模,並在攻擊者之前發現其中的一些漏洞。
NAS 安全需要維護。列出特定路徑或網路的規則會過時,而無人記得的規則會導致未來的服務中斷。每當網站結構發生變化時,我們都會檢查這些規則清單。
它保護的是商店,而不是銀行。如果您在NAS上儲存健康記錄或銀行卡號,那麼您需要的不只是這篇文章,首先應該進行專業的審核。
經常問的問題 #
在 Synology NAS 上託管公共網站安全嗎? #
如果 NAS 不是唯一的防線,那麼它就可能成為安全隱憂。良好的 NAS 安全策略是分層防禦。例如,在前端部署 Cloudflare 等代理伺服器,僅轉發 Web 端口,將管理訪問權限與互聯網隔離,並將網站運行在容器或 Virtual DSM 伺服器上,這樣即使網站遭到入侵,也無法訪問其他資料。
DSM 中最重要的 NAS 安全設定是什麼? #
停用預設管理員帳戶,並對所有管理員強制啟用雙重認證。大多數針對 NAS 的成功攻擊都是使用猜測或洩露的密碼登錄,而即使密碼已知,雙重認證也能阻止此類攻擊。
Synology 路由器上的威脅防禦功能有哪些作用? #
它會檢查流經路由器的流量,並將其與已知攻擊的特徵進行比對。事件以嚴重程度分級,路由器可以自動丟棄高嚴重程度的資料包。它運行在配備 SRM 的 Synology 路由器上。
如果我使用 Cloudflare,還需要設定 NAS 安全嗎? #
是的。 Cloudflare 只能監控透過它發送的流量。任何直接到達您線路的流量,以及任何從您網路內部發起的流量,都不受這些規則的限制。路由器和 DSM 設定才是處理這些情況的依據。
我應該轉發連接埠 5000 還是 5001 來遠端存取 DSM? #
不,請將DSM管理連接埠對網際網路關閉。需要從外部存取DSM時,請使用QuickConnect或VPN。開放的管理埠會在數小時內被掃描程式發現,並遭受持續攻擊。
DSM中的自動封鎖功能是如何運作的? #
自動封鎖功能會統計每個來源位址的登入失敗嘗試次數。當失敗次數超過您設定的時間視窗內的上限時,DSM 將拒絕來自該位址的後續連線。我們設定五分鐘內嘗試登入十次,且不設過期時間。
NAS 安全規則會阻止真實使用者嗎? #
是的,而且它是悄無聲息地運作的。基於網路或國家的規則可能會攔截身處企業安全閘道後的買家或境外旅客。對於任何可能觸發的規則,最好採取挑戰而非強制封鎖的方式,並審查新規則在第一周內阻止了哪些行為。
NAS 安全性可以取代備份嗎? #
不。安全措施降低事故發生的機率,而備份決定事故造成的損失。保留快照以便快速回滾,至少在建築物外保留一份副本,並在需要恢復之前進行測試。
參考資料和影片教程 #
- Synology:如何增加額外的 NAS 安全性帳戶、防火牆和更新的官方檢查清單。
- Synology SRM 威脅防禦幫助描述嚴重程度和自動丟棄策略。
- Synology DSM 雙重認證幫助包括如何對群體強制執行。
- Cloudflare WAF 自訂規則邊緣層背後的規則語言。
- Cloudflare IP 位址範圍,當您鎖定來源時,路由器上允許的清單。
這些 Synology 影片涵蓋了 NAS 安全性的 DSM 方面,從一般檢查清單到第二因素和使用者權限。
本系列文章也將繼續探討如何在NAS上託管企業資源: 使用 SMTP 中繼修復被拒收的郵件想和我們一樣將自己的服務分開嗎?那就從這裡開始吧。 Virtual DSM授權或瀏覽所有許可證 SynoPower Club.