
Seguridad NAS para un sitio web público: Las 5 capas que implementamos en Synology

Actualizado en 11 de octubre de 2026
La seguridad de un NAS suele describirse como una lista de interruptores dentro de DSM. Para un NAS que solo almacena fotos familiares, esa lista es suficiente. El nuestro presenta un riesgo mayor: SynoPower Club, una tienda que acepta pagos en 16 idiomas, se aloja en un NAS Synology en nuestro propio rack, por lo que cualquier escáner o botnet de internet puede acceder a él. Una sola configuración nunca iba a ser suficiente para la seguridad de un NAS en este caso. Este artículo de Introducción al Hosting NAS explica las cinco capas que atraviesa una solicitud antes de llegar a WordPress, qué detectó cada capa en incidentes reales durante 2026 y las ocasiones en que una capa nos perjudicó a nosotros en lugar del atacante.
Punto SynoPower Club: Trabajé durante años en el soporte técnico de Synology, y las máquinas comprometidas que vi casi nunca fueron vulneradas con métodos ingeniosos. Tenían la cuenta de administrador predeterminada activada, un puerto de administración redirigido a internet y ningún segundo factor de autenticación. Una buena seguridad para un NAS consiste principalmente en tareas rutinarias realizadas en el orden correcto. Lo que me sorprendió después de empezar a alojar nuestra propia tienda fue la cantidad de trabajo que se realiza fuera del NAS. La mayor parte del tráfico que rechazamos hoy se desvía antes de que llegue a nuestra red.
Qué implica la seguridad del NAS una vez que el NAS aloja un sitio web. #
En términos de seguridad, un NAS privado tiene una única función: impedir el acceso de personas no autorizadas a la página de inicio de sesión. Un NAS que aloja un sitio web público se enfrenta al problema opuesto. Los usuarios son personas no autorizadas, y miles de ellas deben acceder diariamente sin una cuenta. La cuestión cambia: ya no se trata de quién puede conectarse, sino de qué información puede solicitar una conexión.
Por eso dejamos de pensar en la seguridad NAS como una característica del producto y comenzamos a trazarla como un camino. Una solicitud para nuestra tienda debe cumplir cinco requisitos, y cada uno puede rechazarla:
- El borde. Cloudflare recibe primero todas las solicitudes y responde a la mayoría de ellas desde su propia caché.
- El enrutador. Un router Synology inspecciona lo que Cloudflare transmite y reenvía solo los puertos que necesitamos.
- El NAS frontal. Una máquina DSM finaliza la conexión TLS y actúa como proxy inverso y servidor de correo.
- El Virtual DSM. WordPress se ejecuta en un contenedor dentro de su propia instancia Virtual DSM, aparte de todo lo demás.
- La aplicación. WordPress decide por sí mismo qué puede hacer un visitante en un formulario o en una página de inicio de sesión.
No se puede confiar en que ninguna capa individual sea correcta. Cada una está ahí para el día en que la capa anterior falle, esté mal configurada o simplemente se omita.
Capa 1: Cloudflare rechaza la mayoría de los ataques antes de que nos alcancen. #
Una buena seguridad para un NAS comienza en algún lugar que no sea el propio NAS. La solicitud más fácil de proteger es la que nunca llega. En las 24 horas previas a la redacción de este informe, Cloudflare gestionó 78 690 solicitudes para nuestro dominio. Respondió a 57 620 de ellas desde su caché, bloqueó 5590 por considerarlas no deseadas y envió solo 15 470 a nuestro servidor de origen. Cuatro de cada cinco solicitudes no utilizaron ni un solo ciclo de CPU en el NAS.
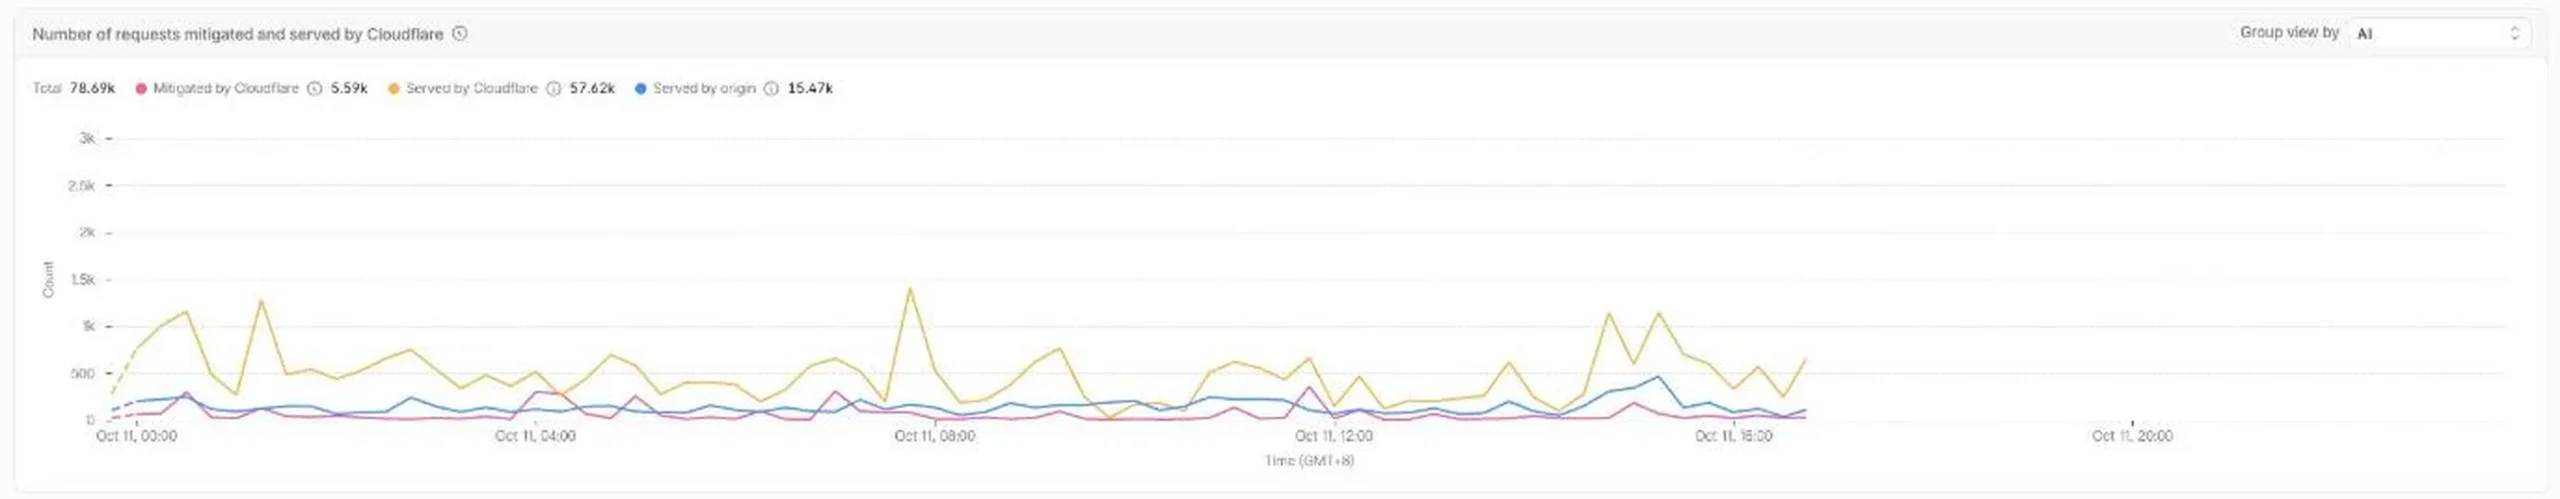
Tenemos el plan Pro y ejecutamos 15 reglas de firewall personalizadas, además de dos límites de velocidad. Cada una de ellas existe debido a un mal día específico. Tres ejemplos muestran el patrón:
- Cazadores de conchas de telaraña, 20 de julio. En 17 horas registramos 950 sondeos para 535 nombres de archivos PHP diferentes desde 14 direcciones. El bloqueo de direcciones no daba abasto, así que cambiamos la lógica: solo se permiten los pocos puntos de entrada PHP que WordPress realmente usa, y todos los demás se rechazan en el límite.
- Escáneres de credenciales, 29 de agosto. Una oleada de solicitudes de archivos de configuración y secretos provenientes de redes de alojamiento en la nube se realizó más de 1400 veces. No existían archivos, pero cada intento fallido provocó que WordPress generara una página de error completa, la carga promedio alcanzó los 46 y fue necesario reiniciar el contenedor. Ahora, esas rutas están bloqueadas por completo y el tráfico no verificado proveniente de las grandes redes en la nube se somete a una verificación del navegador.
- Una red de bots para añadir productos al carrito de compra, 31 de agosto. En menos de una hora, llegaron 258 solicitudes para añadir productos al carrito desde casi la misma cantidad de direcciones diferentes, aproximadamente una solicitud por dirección, por lo que no había nada que bloquear por dirección. Un desafío controlado en esa acción la detuvo, y los navegadores reales la ignoraron sin darse cuenta.
Cloudflare Turnstile cubre los formularios que el firewall no puede procesar: registro, restablecimiento de contraseña, comentarios y el formulario de contacto. Tanto la cuenta que controla todo esto como la de nuestro registrador de dominios requieren un segundo factor de autenticación. Un atacante que pueda modificar su DNS no necesita comprometer su NAS.
Capa 2: Prevención de amenazas en el router Synology #
Todo lo que Cloudflare permite que pase llega a un enrutador Synology que ejecuta SRM, la segunda capa de seguridad NAS. Esta es la capa que se mencionaba en la nota original de este artículo: La prevención de amenazas bloquea otra oleada.. Se trata de un sistema de prevención de intrusiones que compara los paquetes con firmas de ataque conocidas, y el nuestro está configurado para descartar automáticamente las coincidencias de alta gravedad en lugar de simplemente registrarlas.
El 2 de agosto de 2026, una dirección IP lanzó 116 intentos de explotar una vulnerabilidad de PHP que solo afecta a servidores Windows. Era imposible que funcionara contra nosotros, y ese es el punto clave: la prevención de amenazas bloqueó todos los intentos, y cuando revisamos los registros del servidor web posteriormente, la dirección IP ya no aparecía. El ataque finalizó en el enrutador.
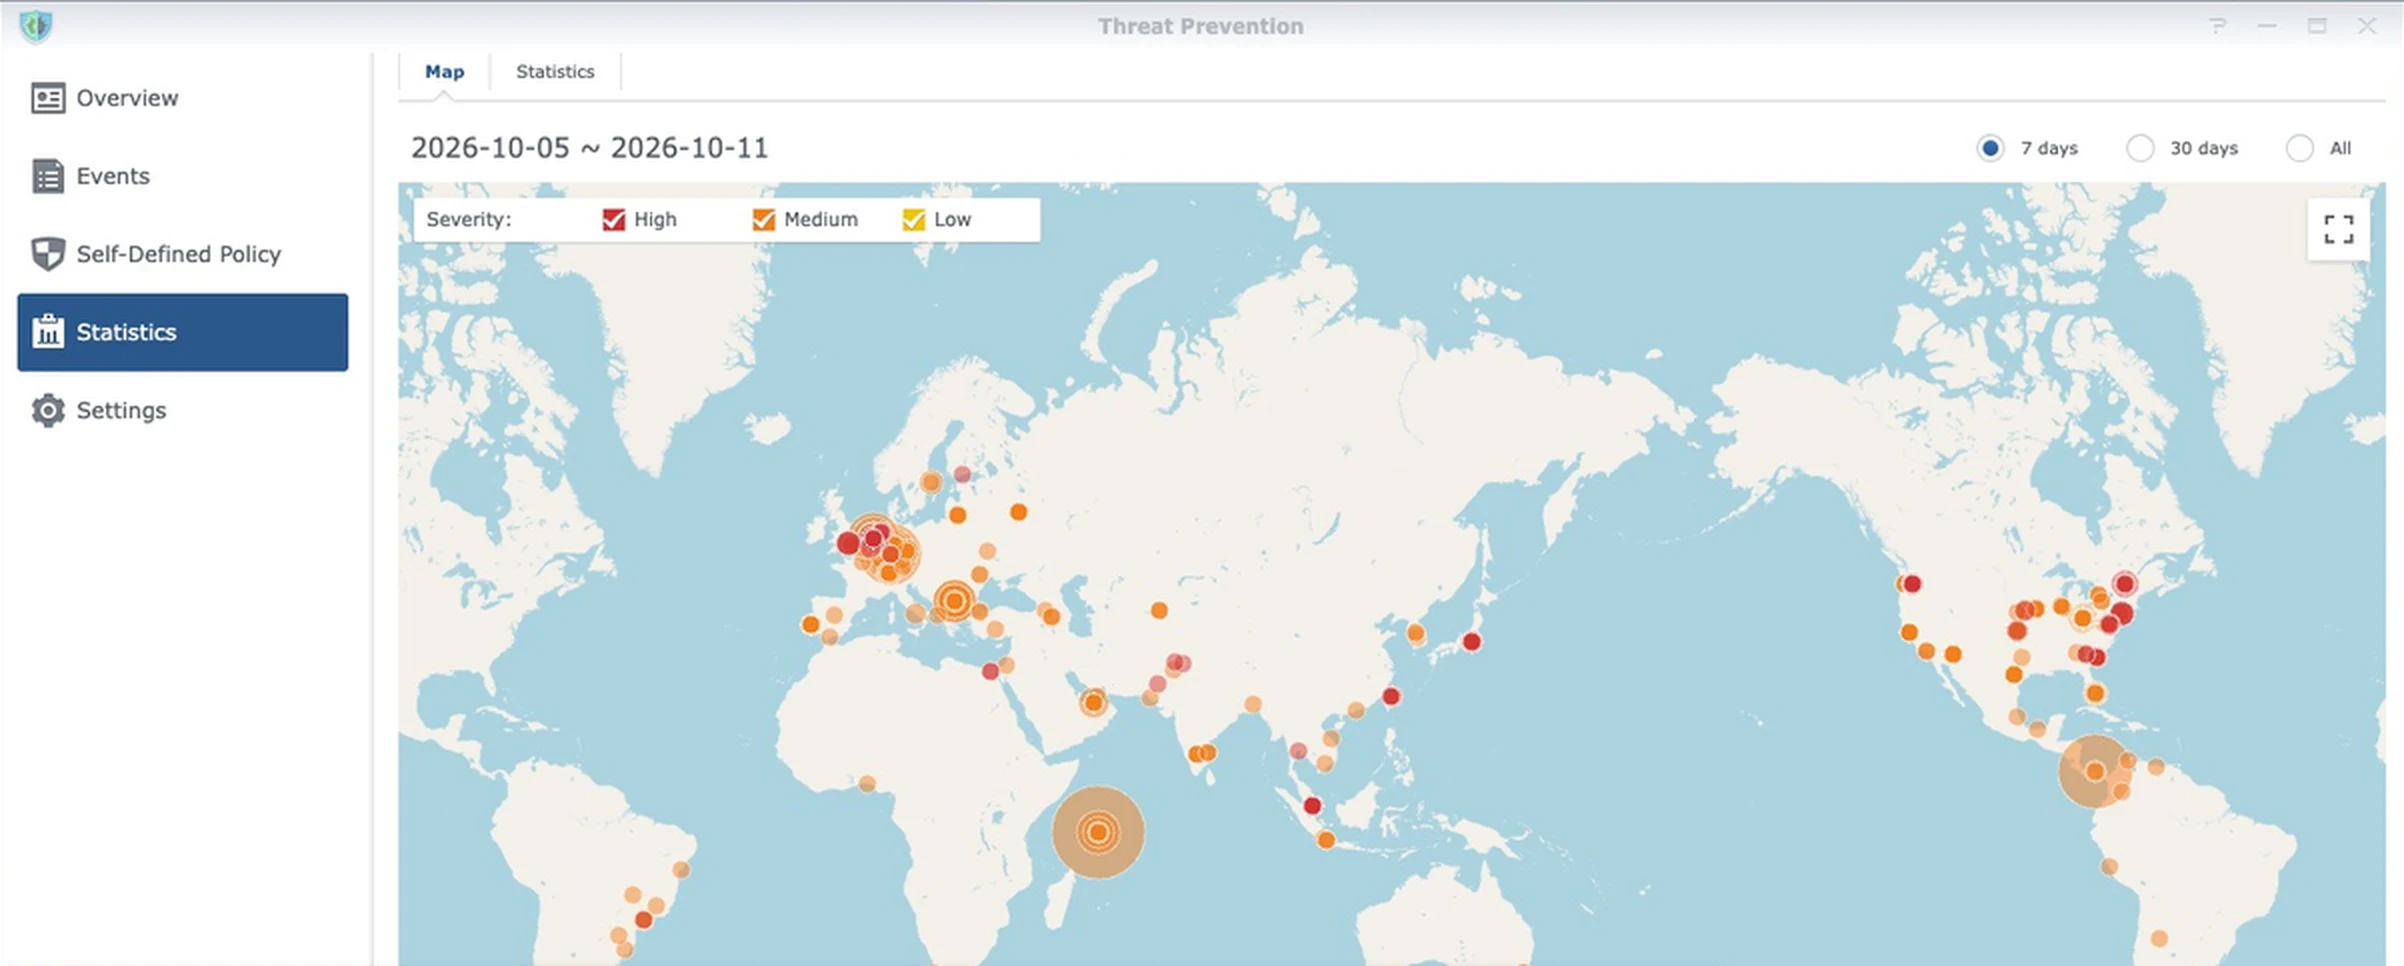
Tres configuraciones más sencillas en el mismo dispositivo ofrecen la misma seguridad para el NAS que el motor de inspección:
- Solo se reenvían los puertos necesarios. Los puertos web y de correo electrónico se conectan al NAS frontal. Los puertos de administración de DSM y SSH no se reenvían a ningún sitio.
- Reglas del país en el cortafuegos. Una breve lista de regiones a las que no vendemos se rechaza antes de que cualquier solicitud reciba el paquete.
- Acceso seguro. El DNS y el filtrado web impiden que las máquinas dentro de la red se comuniquen con dominios maliciosos conocidos, lo cual es importante el día en que algún dispositivo dentro de la red ya está infectado.
Capa 3: Seguridad NAS dentro de DSM, desde la autenticación de dos factores hasta el bloqueo automático. #
El NAS frontal es el primer sistema Synology al que puede llegar un paquete externo, por lo que aquí se aplican plenamente los consejos clásicos de seguridad para NAS. Nuestra configuración es deliberadamente poco original:
- Las cuentas predeterminadas están deshabilitadas. Ambos
administraciónyinvitadoestán desactivados. Todos los ataques de inicio de sesión automatizados comienzan con esos dos nombres. - Los administradores no pueden iniciar sesión solo con una contraseña. La autenticación de dos factores se aplica a todo el grupo de administradores, y la autenticación multifactor adaptativa solicita pruebas adicionales cuando un inicio de sesión parece inusual.
- El bloqueo automático está activado. Diez intentos de inicio de sesión fallidos en cinco minutos bloquean la dirección de origen, y el bloqueo no caduca por sí solo.
- El cortafuegos de DSM está habilitado. Además de las reglas del enrutador, un error en un dispositivo no supone un fallo en ambos.
- Las actualizaciones de seguridad se instalan automáticamente. en esta máquina. En el Virtual DSM que gestiona la tienda, solo recibimos notificaciones y actualizamos manualmente después de tomar una instantánea.
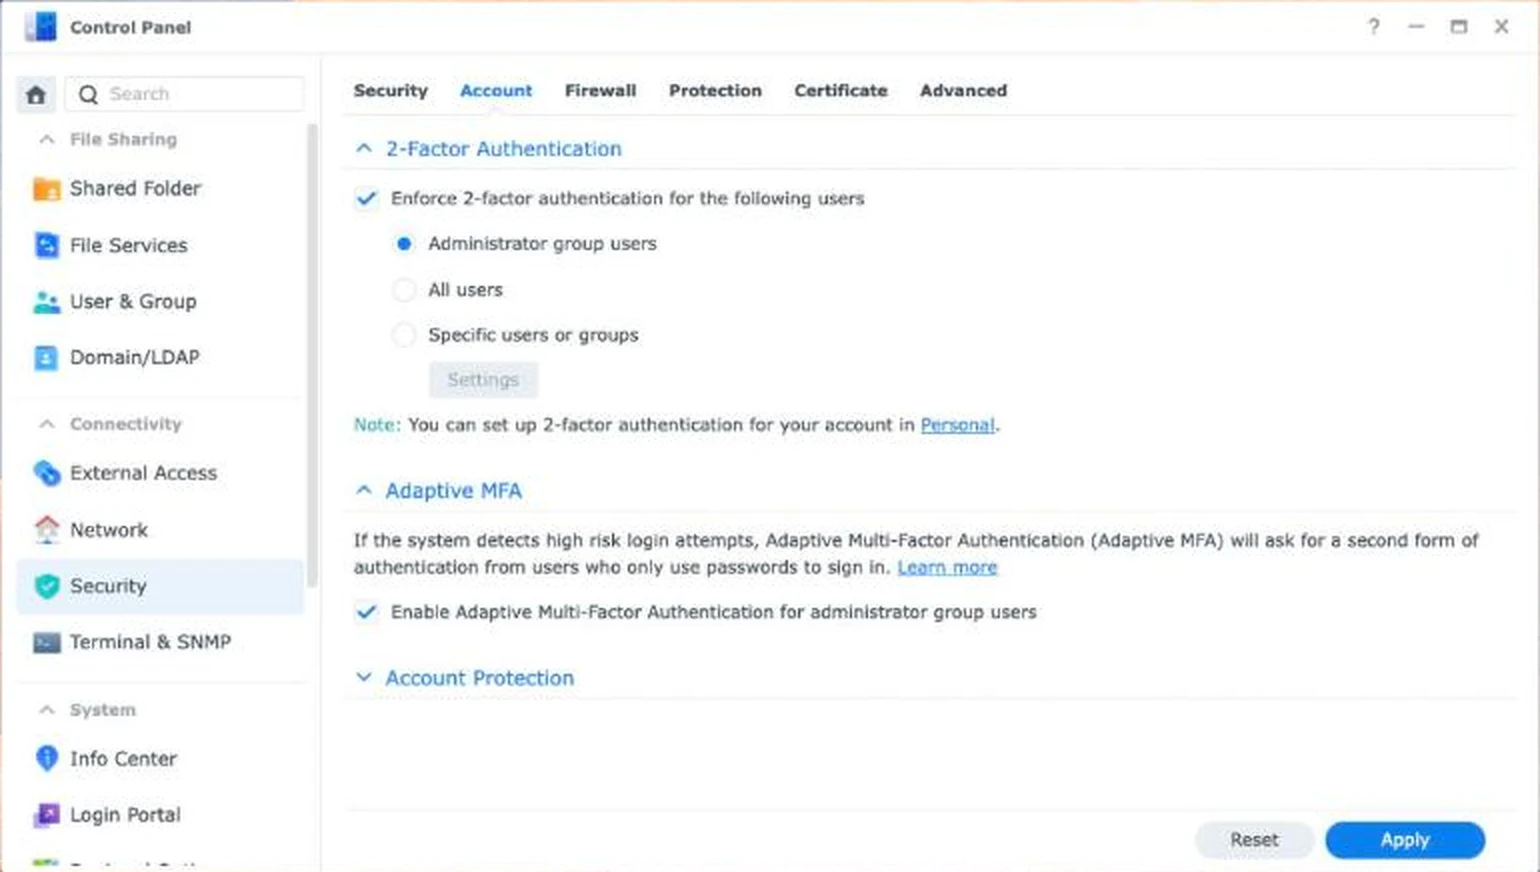
Dos hábitos son tan importantes para la seguridad del NAS como los conmutadores. Accedemos a DSM desde el exterior mediante QuickConnect o directamente no lo hacemos, por lo que no es necesario abrir ningún puerto de administración. Además, los usuarios temporales obtienen cuentas temporales: cuando un contratista o un agente de IA necesita acceso de administrador, creamos una cuenta con nombre, dejamos que el trabajo finalice y la desactivamos el mismo día.
Capa 4: Un Virtual DSM que contiene el daño #
WordPress no se ejecuta en el NAS frontal. Se ejecuta en un contenedor dentro de un Virtual DSM, una segunda copia completa de DSM alojada en Virtual Machine Manager. Por lo tanto, el correo electrónico, el proxy inverso y la tienda residen en sistemas separados con cuentas y almacenamiento independientes.
El aislamiento es la parte de la seguridad NAS que no intenta prevenir una intrusión, sino limitar su valor. Si un plugin de WordPress se ve comprometido, el atacante accede a un contenedor con memoria limitada, dentro de una máquina virtual sin buzones ni copias de seguridad. Y dado que toda la máquina es un único archivo por Virtual Machine Manager, crear una instantánea antes de cada cambio arriesgado solo lleva unos segundos, mientras que revertirlo lleva unos minutos.
Virtual Machine Manager incluye una instancia de Virtual DSM gratuita en los modelos compatibles, suficiente para probar esta configuración. Las instancias adicionales requieren una licencia cada una.
Capa 5: Lo que WordPress aún tiene que hacer por sí mismo. #
Las capas de seguridad externas del NAS evalúan los paquetes y las solicitudes. Solo la aplicación sabe qué significa una solicitud, por lo que algunas medidas de seguridad deben residir en WordPress:
- Un segundo factor para cada inicio de sesión de administrador., la misma regla que en el DSM.
- Limitaciones silenciosas en el restablecimiento de contraseñas. Las solicitudes repetidas de restablecimiento de una cuenta se rechazan sin mostrar ningún mensaje de error, ya que un mensaje de error útil le indica al atacante que la cuenta existe.
- No se permite la inclusión de usuarios desconocidos en la lista. Los métodos habituales para listar los nombres de usuario de WordPress ya no están disponibles.
- Tor es rechazado en los formularios. En septiembre, alguien utilizó nuestro formulario de contacto para enviar correos electrónicos de confirmación masivos a otras personas, y todos los envíos llegaban a través de Tor. La navegación por el sitio web mediante Tor sigue funcionando, pero el envío de formularios no.
- Una página de error barata. Una solicitud de algo que no existe recibe una respuesta de un kilobyte en lugar de una página temática completa de 148 kilobytes.
El incidente de Tor tiene su propio artículo: Bombardeo de correo electrónico a través de un formulario de contacto.
Cómo agregar seguridad a un NAS en 4 pasos, de afuera hacia adentro. #
Si parte de un NAS con la configuración predeterminada, el orden en que implemente la seguridad del NAS es más importante que las herramientas que utilice. Trabaje desde el exterior hacia el interior y pruebe el sitio después de cada paso.
Coloca un proxy delante del sitio. #
Traslada el DNS de tu dominio a Cloudflare y configura los registros del sitio web para que utilicen proxy. Activa la opción "Usar siempre HTTPS", añade Turnstile a tus formularios de inicio de sesión y contacto, y bloquea las rutas que tu sitio no utiliza. A partir de este momento, la mayoría de los ataques serán respondidos por Cloudflare y no por tu NAS.
Activa la prevención de amenazas y reenvía solo lo que necesites. #
En un router Synology, instale la función de Prevención de Amenazas y permita que descarte automáticamente los eventos de alta gravedad. Luego, abra la lista de redireccionamiento de puertos y elimine todos los puertos excepto los puertos web y, si usa correo electrónico, los puertos de correo. Nunca redireccione los puertos de administración de DSM ni SSH.
Bloquear las cuentas de administrador de DSM #
En el Panel de control, desactive las cuentas de administrador e invitado y cree un administrador con nombre. En Seguridad, Cuenta, active la autenticación de dos factores para el grupo de administradores. En Seguridad, Protección, active el Bloqueo automático. Active también el firewall de DSM.
Actualizaciones programadas, un escaneo y una copia de seguridad externa. #
Permita que DSM instale las actualizaciones de seguridad automáticamente o configure un recordatorio si prefiere actualizarlas manualmente después de una instantánea. Ejecute el Asesor de seguridad y borre sus recomendaciones. Por último, asegúrese de que una copia completa del sistema salga del edificio según un cronograma establecido.
Un quinto paso, que corresponde a quienes hayan completado los cuatro primeros, consiste en restringir los puertos web del router a los rangos de direcciones que publica Cloudflare. Esta es la medida de seguridad del NAS que con mayor frecuencia se pospone. Mientras tanto, se recomienda usar un proxy. Quien conozca la dirección IP real de la red podrá sortearla y acceder únicamente a las capas internas.
Cuando una regla de seguridad de NAS te perjudica #
Cada regla que detiene a un atacante puede detener a un cliente, y el fallo pasa desapercibido. Estas son las tres ocasiones en que nuestra propia configuración de seguridad NAS nos costó caro.
En julio, una regla dirigida a los rastreadores también bloqueó el verificador que Google utiliza para revisar los listados de productos, y 39 listados de productos fueron rechazados antes de que pudiéramos relacionar ambos eventos. Desde entonces, todas las reglas de los bots incluyen una excepción explícita para los rastreadores de búsqueda verificados.
En septiembre, un cliente empresarial de Estados Unidos intentó pagar cuatro veces en dos días y falló en todas las ocasiones sin que se produjera ningún error por ninguna de las partes. Su empresa canaliza todo el tráfico web a través de una puerta de enlace de seguridad en la nube, por lo que para nuestro cortafuegos parecía un ataque de los escáneres de la oleada de agosto y recibió un desafío durante el proceso de pago. Los compradores corporativos suelen acceder desde las mismas redes en la nube que utilizan los atacantes. Hemos ajustado la regla para que las personas que ya están comprando no tengan problemas.
Y el motor de prevención de amenazas que funcionó tan bien el 2 de agosto dejó de permitir el tráfico saliente de nuestro servidor de correo tras ese mismo pico. El correo se acumuló en cola hasta que se reinició el enrutador. Un motor de inspección en la ruta es otro elemento que puede fallar, y cuando el nuestro falló, falló por completo.
La lección para la seguridad de los NAS no es eliminar capas de protección, sino documentar el motivo de cada regla, analizar qué bloqueó durante su primera semana y priorizar un desafío sobre un bloqueo siempre que exista una persona real al otro lado.
Las copias de seguridad son la capa que funciona cuando las demás fallan. #
Ningún nivel de seguridad en un NAS hace que la recuperación sea opcional. El hardware falla, las actualizaciones salen mal y un administrador a la una de la madrugada es más peligroso que la mayoría de las botnets. Mantenemos tres tipos de copias: instantáneas en el NAS para una reversión rápida, una exportación programada de la máquina virtual completa sincronizada con el almacenamiento en la nube y una copia de seguridad externa independiente de los datos.
La exportación de la máquina virtual se describe paso a paso en Copia de seguridad de VMM en Google Drive, y el clúster que lo aloja todo en Nuestra configuración de 3 nodos VMM Pro.
Limitaciones de esta configuración de seguridad NAS #
Esta es la descripción que hace una pequeña empresa sobre lo que gestiona, no un estándar. Unas pocas limitaciones honestas:
La seguridad de nuestro NAS depende de Cloudflare. Si su red tiene un mal día, nosotros también, y el plan de pago está incluido en el coste mensual del sitio.
Se construyó a base de reacciones. La mayoría de nuestras reglas se redactaron al día siguiente de un incidente. Un equipo más grande habría realizado primero un análisis de amenazas y habría detectado algunas de estas vulnerabilidades antes que un atacante.
La seguridad del NAS requiere mantenimiento. Las reglas que especifican rutas o redes se vuelven obsoletas, y una regla olvidada puede provocar una interrupción del servicio. Revisamos la lista cada vez que cambia la estructura del sitio.
Y protege a una tienda, no a un banco. Si almacena historiales médicos o números de tarjetas en un NAS, necesita más que este artículo; empiece por una revisión profesional.
Preguntas frecuentes #
¿Es seguro alojar un sitio web público en un NAS Synology? #
Puede serlo, siempre y cuando el NAS no sea la única línea de defensa. Una buena seguridad para el NAS se basa en la implementación de múltiples capas. Instale un proxy como Cloudflare, redirija solo los puertos web, mantenga el acceso de administración fuera de internet y ejecute el sitio en un contenedor o en un Virtual DSM para que un sitio comprometido no pueda acceder a sus otros datos.
¿Cuál es la configuración de seguridad NAS más importante en DSM? #
Desactive la cuenta de administrador predeterminada y aplique la autenticación de dos factores a todos los administradores. La mayoría de los ataques exitosos a un NAS se producen al iniciar sesión con una contraseña adivinada o filtrada, y un segundo factor los neutraliza incluso cuando se conoce la contraseña.
¿Qué hace la función de prevención de amenazas en un router Synology? #
Inspecciona el tráfico que pasa por el enrutador y lo compara con las firmas de ataques conocidos. Los eventos se clasifican según su gravedad, y el enrutador puede descartar automáticamente los paquetes de alta gravedad. Se ejecuta en enrutadores Synology con SRM.
¿Sigo necesitando configurar los ajustes de seguridad del NAS si uso Cloudflare? #
Sí. Cloudflare solo detecta el tráfico que pasa a través de su plataforma. Todo lo que llega directamente a tu línea y todo lo que se origina dentro de tu red no cumple con esas reglas. La configuración del router y del DSM es la que cubre esos casos.
¿Debo redirigir el puerto 5000 o el 5001 para acceder a DSM de forma remota? #
No. Mantenga los puertos de administración de DSM cerrados a internet. Use QuickConnect o una VPN cuando necesite acceder a DSM desde fuera. Un puerto de administración abierto es detectado por los escáneres en cuestión de horas y atacado continuamente.
¿Cómo funciona el bloqueo automático en DSM? #
El bloqueo automático contabiliza los intentos de inicio de sesión fallidos por dirección de origen. Cuando el contador supera el límite establecido dentro del intervalo de tiempo definido, DSM rechaza las conexiones posteriores desde esa dirección. Utilizamos diez intentos en cinco minutos sin caducidad.
¿Puede una regla de seguridad de NAS bloquear a clientes reales? #
Sí, y lo hace silenciosamente. Las reglas basadas en la red o el país pueden detectar a compradores tras las medidas de seguridad corporativas o a viajeros en el extranjero. Es preferible solicitar una revisión a un bloqueo total ante cualquier acción que pueda activar una persona, y revisar qué acciones bloqueó la nueva regla durante su primera semana.
¿La seguridad del NAS sustituye a las copias de seguridad? #
No. La seguridad reduce la probabilidad de un incidente y las copias de seguridad determinan el coste de dicho incidente. Conserve instantáneas para una rápida reversión y al menos una copia fuera del edificio, y pruebe la restauración antes de necesitarla.
Referencias y tutoriales en vídeo #
- Synology: cómo añadir seguridad adicional al NAS, la lista de verificación oficial para cuentas, cortafuegos y actualizaciones.
- Ayuda para la prevención de amenazas Synology SRM, describiendo los niveles de gravedad y la política de eliminación automática.
- Ayuda para la autenticación de dos factores de Synology DSM, incluyendo cómo hacerlo cumplir para un grupo.
- Reglas personalizadas de Cloudflare WAF, el lenguaje de reglas que subyace a la capa de borde.
- Rangos de IP de Cloudflare, la lista que debe permitir en su enrutador cuando bloquee el origen.
Estos vídeos de Synology cubren la parte de DSM de la seguridad NAS, desde la lista de verificación general hasta el segundo factor y los permisos de usuario.
Más información de esta serie sobre cómo alojar un negocio en un NAS: Solucionando el problema del correo rechazado con un relé SMTP. ¿Quieres separar tus propios servicios como lo hacemos nosotros? Empieza con una licencia Virtual DSM, o explore todas las licencias en SynoPower Club.