

Emailbombning via en kontaktformular: Hvad vi lærte ved at hoste på Synology

Opdateret den 25. september 2026
Email bombing er, når nogen oversvømmer en persons indbakke med hundredvis af ægte udseende e-mails fra rigtige websteder, normalt for at begrave en besked, de ikke ønsker, at offeret skal se. Den 24. og 25. september 2026 blev vores egen kontaktformular en af disse websteder. SynoPower Club kører udelukkende på Synology: WordPress i Container Manager, inde i Virtual DSM, på Virtual Machine Manager, med mail sendt via Synology MailPlus. Ti uønskede beskeder ankom natten over, hver enkelt udløste en bekræftelsesmail til en fremmed, og hver enkelt af dem havde bestået vores bot-tjek. Denne første NAS Hosting 101-artikel gennemgår, hvordan vi opdagede email bombingen, hvordan vi sporede den på NAS på få minutter, og hvad vi ændrede, så ægte kunder stadig får deres bekræftelser.
SynoPower Club Punkt: Jeg har arbejdet i supportafdelingen hos Synology i årevis, og den mest almindelige bekymring jeg hørte om selvhosting var, at én dårlig nat ville lukke siden ned. Det gjorde den ikke denne gang. NAS'en blev ved med at vise sider, butikken blev ved med at tage imod ordrer, og det eneste symptom var ti linjer i formularindtastningerne. Det, der gjorde forskellen, var at have alt samlet ét sted: formularindtastningerne, mailloggen og de besøgendes IP-adresser lå alle på den samme Synology-boks, så det tog én strækning at spore e-mailbomben i stedet for tre supporttickets til tre forskellige hostingfirmaer.
Hvad e-mailbombning er, og hvorfor kontaktformularer er mål #
Emailbombning behøver ikke at bryde ind i noget. Angriberen tager offerets adresse og indtaster den i så mange offentlige formularer som muligt: tilmeldinger til nyhedsbreve, kontoregistreringer og kontaktformularer, der sender en kopi af beskeden tilbage til afsenderen. Hver hjemmeside sender derefter en ægte, korrekt underskrevet e-mail til offeret. Ingen af disse beskeder er spam i teknisk forstand, så de sejler forbi filtre og hober sig op i indbakken.
Målet er sjældent selve oversvømmelsen. Microsoft Threat Intelligence har dokumenteret grupper, der bruger e-mailbombning som første skridt og derefter ringer til offeret og foregiver at være den IT-helpdesk, der skal løse spamproblemet. Andre angribere bruger oversvømmelsen til at skjule en bankadvarsel, en købsbekræftelse eller en meddelelse om ændring af adgangskode, mens de misbruger en stjålet konto.
Kontaktformularer er attraktive, fordi mange af dem automatisk svarer til den adresse, der indtastes i e-mailfeltet. For angriberen er det et gratis, anonymt mailrelæ med et troværdigt afsendernavn. For webstedsejeren betyder det, at dit domæne sender mail til folk, der aldrig har bedt om det, og nogle af dem vil trykke på spam-knappen.
Hvordan e-mailbombning dukkede op i vores Synology-hostede butik #
Mønsteret var tydeligt, da vi kiggede på bidragene side om side. Mellem aftenen den 24. september og den næste morgen modtog vores supportformular ti bidrag, med en til to timers mellemrum. Det langsomme tempo er bevidst: det holder sig under de fleste hastighedsgrænser og ligner almindelig trafik.
- Navn og besked var tilfældige strenge med 17 til 24 blandede bogstaver, uden rigtige ord overhovedet.
- E-mailadresserne så ægte ud, spredt på tværs af store forbrugerudbydere og et par virksomhedsdomæner i forskellige lande.
- Nogle Gmail-adresser var udfyldt med punktummer, såsom johnsmith Gmail ignorerer punktummer, så mailen stadig når én indbakke, mens formularen ser en ny adresse hver gang.
- Hvert bidrag valgte det samme emne, Produktforespørgsel, den første mulighed på listen.
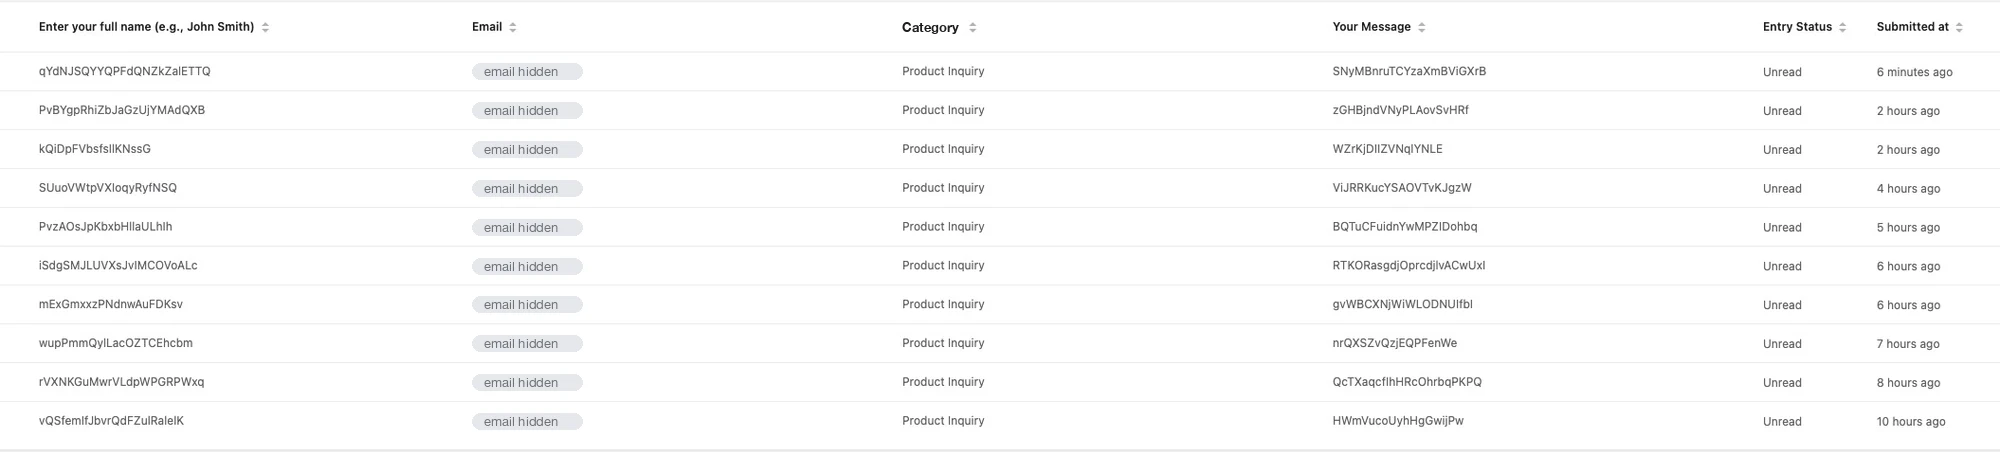
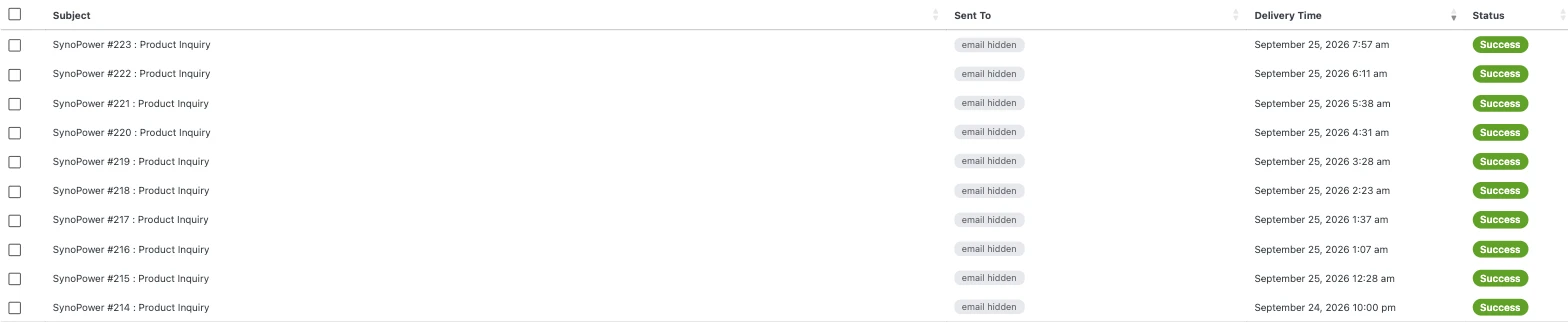
Ingen af disse personer havde nogensinde besøgt SynoPower Club. Vores bekræftelsesmail med et emne som SynoPower #1234: Produktforespørgsel blev sendt til hver af dem. Hvis du modtog en af disse beskeder og aldrig kontaktede os, var du mål for e-mailbombning: din adresse blev indtastet af en anden. Der blev ikke oprettet nogen konto til dig, og der blev ikke opkrævet noget. Vores guide til hvordan man ved, om en e-mail virkelig er fra SynoPower Club viser alle adresser, vi sender fra.
Hvorfor tællekorset og en honningkrukke ikke stoppede det #
Vores formular havde allerede to forsvar mod spam aktiveret, men e-mailbombningen gik lige igennem dem: Cloudflare Turnstile og et skjult honeypot-felt. Begge fungerede, og ingen af dem var bygget til dette.
En honeypot fanger scripts, der udfylder alle felter på siden, inklusive et felt, der er skjult for mennesker. Disse indsendelser kom fra en rigtig browser, der kun udfyldte de synlige felter, så fælden forblev tom. Turnstile kontrollerer, om den besøgende opfører sig som en rigtig browser og person. Hver af de ti indsendelser indeholdt en gyldig Turnstile-token, som fortæller os, at afsenderen brugte en ægte browser i et menneskeligt tempo, ikke et groft script.
Det er den ærlige grænse for bot-tjek mod e-mail-bombning. De gør masseautomatiseret misbrug dyrt, men en tålmodig afsender, der indsender én formular i timen via en normal browser, ligner præcis en kunde. For at stoppe det skal der være et signal om, hvor anmodningen kommer fra, ikke kun hvordan den opfører sig.
Sporing af e-mailbombning på en Synology NAS i 4 trin #
Fordi hele stakken kører på ét Synology-system, forlod undersøgelsen aldrig NAS'en. Disse fire kontroller, vi kørte, i rækkefølge, og de fungerer for ethvert WordPress-websted, der hostes i Container Manager eller Web Station.
Læs formularindtastningerne #
Åbn listen over indlæg i dit formular-plugin, og sorter efter dato. Kig efter tilfældige navne eller beskeder, gentagne emner og et stabilt interval mellem indlæg, og noter derefter den IP-adresse, der er gemt sammen med hvert indlæg.
Tjek hvem der har modtaget post #
Åbn mailloggen for dit SMTP-plugin eller leveringsloggen i Synology MailPlus Server, og søg efter postnumrene. Dette viser, om dit websted rent faktisk sendte en bekræftelse til hver adresse, og om den blev leveret.
Sammenlign IP'er med Tor-listen #
Download Tor-projektets masseudgangsliste og søg efter hver IP-adresse fra posterne. I vores tilfælde var alle ti adresser Tor-udgangsnoder, mens ingen af de 199 ægte poster siden 2024 kom fra en adresse på den liste.
Bekræft at IP-adresserne er rigtige besøgende #
Sørg for, at IP-adresserne i dine logfiler tilhører besøgende og ikke Cloudflare eller din reverse proxy. Hvis hver post viser de samme få adresser, skal du gendanne den oprindelige besøgendes IP-adresse, før du drager nogen konklusioner.
Hvad vi ændrede efter undersøgelsen #
Løsningen på e-mailbombningen skulle opfylde to betingelser: stoppe denne afsender helt og ikke skabe gnidning for de kunder, der bruger formularen til at spørge om licenser hver uge. Vi besluttede os for én målrettet ændring.
Formularindsendelser, der ankommer via Tor-netværket, afvises nu på alle formularer på webstedet. Cloudflare markerer Tor-trafik med den særlige landekode T1, og vi kontrollerer også den besøgendes IP-adresse mod Tor-projektets exit-liste, der opdateres dagligt, så reglen gælder stadig, hvis en anmodning nogensinde når NAS'en uden at passere gennem Cloudflare. Enhver, der afvises, ser en kort besked med vores supportadresse, så en ægte kunde, der foretrækker Tor, stadig kan kontakte os via e-mail.
Browsing-, betalings- og kontosider forbliver uberørte. Ændringen gælder kun i det øjeblik, en formular indsendes, hvilket er præcis der, hvor misbruget fandt sted.
Skal du beholde det automatiske svar efter e-mailbombning? #
Det stærkeste forsvar mod e-mailbombning via en formular er at stoppe med at sende noget til den adresse, der er indtastet i den. Hvis formularen kun giver dig besked, opnår en angriber intet ved at indtaste en fremmeds adresse. Vi overvejede den mulighed alvorligt.
Vi valgte at beholde bekræftelsen. Mange af vores kunder skriver ind, fordi en licensnøgle ikke blev aktiveret, eller fordi en ordre-e-mail er havnet i spam-mappen, og et øjeblikkeligt svar, der siger, at vi har modtaget beskeden, med et ticketnummer, reducerer deres stress betydeligt. At fjerne det ville straffe alle rigtige kunder og dermed genere én afsender.
Afvejningen er dog klar. Blokering af Tor lukker den rute, som denne afsender brugte, men en målrettet angriber kunne skifte til almindelige proxyer. Hvis uønskede indlæg returneres fra ikke-Tor-adresser, er næste skridt at gøre bekræftelsen valgfri eller slå den fra, og den beslutning hører hjemme på din tjekliste, før det sker, ikke under den næste hændelse.
Sådan får du den rigtige besøgendes IP-adresse bag Cloudflare og Synology Reverse Proxy #
Trin 4 i undersøgelsen fortjener sin egen sektion, fordi det er den mest almindelige fælde, når et selvhostet websted håndterer email bombing eller andet misbrug. En anmodning til SynoPower Club går gennem Cloudflare, derefter den reverse proxy i Synology DSM, før den når WordPress i sin container. Uden ekstra konfiguration ser WordPress adressen på det sidste hop, så hver formularindtastning, kommentar og ordre registreres med en Cloudflare- eller proxy-IP.
Cloudflare sender den oprindelige adresse i CF-Connecting-IP-headeren, og Apache kan kun få besked på at stole på den header, når anmodningen kommer fra Cloudflare eller din egen proxy. Vi havde rettet dette blot få dage tidligere for at screene for svindel på ordrer, og det gav pote med det samme: formularindtastningerne viste de rigtige Tor-exitadresser, hvilket gjorde mønsteret synligt på få minutter.
Hvis du hoster på en Synology NAS bag Cloudflare, skal du tjekke dette, før du har brug for det. Indsend en testindtastning fra din telefon på mobildata, og bekræft, at den gemte IP-adresse matcher den, din telefon rapporterer.
Hvorfor vi kører SynoPower Club på Synology #
En butik, der sælger Synology-licenser, burde kunne køre på Synology, og vores gør det hele. Virtual Machine Manager vært for Virtual DSM-instansen, der indeholder webstedet, Container Manager kører WordPress og dets database, og Synology MailPlus sender alle ordrebekræftelser, licensleveringer og formularsvar.
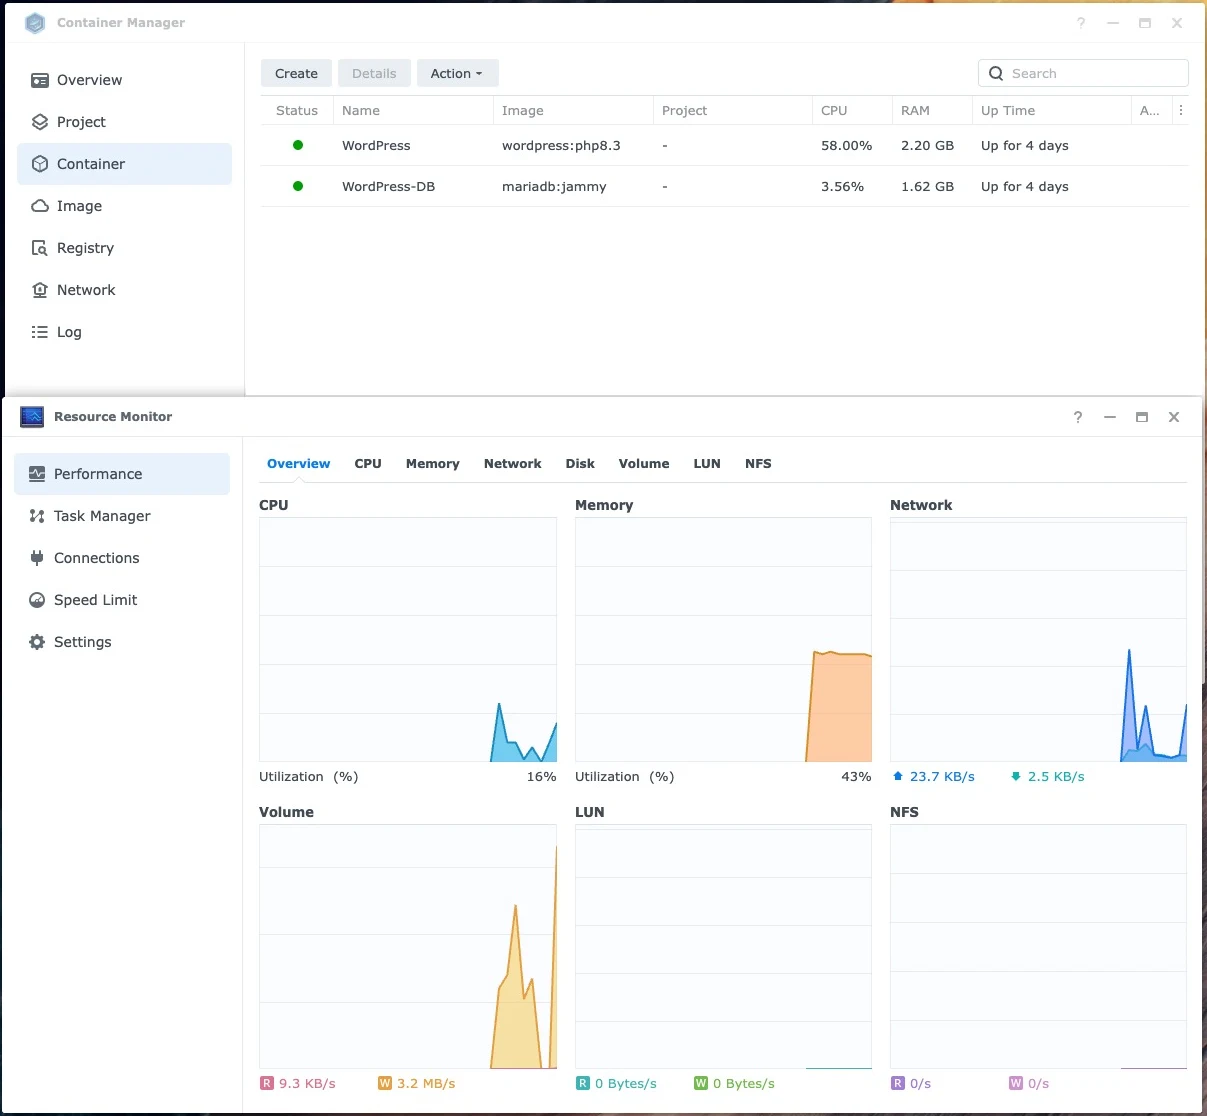
Løber indenfor Virtual DSM giver os noget, som delt hosting sjældent gør: et øjebliksbillede af hele webstedet, inklusive database og konfiguration, der kan gendannes på få minutter. Ændringer som vores "email bombing fix" har lav risiko, fordi vejen tilbage altid er et klik væk. MailPlus gemmer til gengæld vores mail og dens leveringsregistreringer på vores egen hardware i stedet for en tredjeparts mailtjeneste, så det er et lokalt opslag at bekræfte, hvilke beskeder der blev sendt, og til hvem.
En tjekliste til dine egne Synology-hostede formularer #
Du behøver ikke at vente på en e-mailbombning for at hærde dine formularer. Disse kontroller tager mindre end en time på et typisk Synology-hostet WordPress-websted.
- Lav en liste over alle formularer på webstedet, og noter hvilke der sender mail til den adresse, en besøgende indtaster.
- Behold tællekorset og en honeypot tændt, da de stadig stopper størstedelen af automatiseret spam.
- Bekræft, at dine logfiler registrerer rigtige besøgendes IP-adresser, ikke Cloudflare- eller reverse proxy-adresser.
- Beslut på forhånd, om du vil blokere Tor eller anonyme netværk på formularer, hvis misbrug starter.
- Hold øje med mængden af formularbekræftelser i din MailPlus- eller SMTP-log, og angiv et omtrentligt tal, der vil tælle som usædvanligt.
- Tag et Virtual DSM- eller Btrfs-snapshot, før du ændrer sikkerhedsregler, så du kan rulle tilbage med det samme.
Grænser og forbehold for e-mailbombning #
Vores ændring omhandler denne hændelse, ikke alle mulige former for e-mailbombning, og det er værd at være klar over, hvad den ikke dækker.
Blokering af Tor på formularer vil også afvise det lille antal ægte besøgende, der bruger Tor til privatliv. For en licensbutik er den afvejning nem, fordi ingen af de 199 ægte formularindtastninger siden 2024 kom gennem Tor, men et websted, der betjener journalister eller aktivister, bør beslutte anderledes.
En e-mailbombekampagne, der bevæger sig mod private proxyer eller kompromitterede hjemmeroutere, vil ikke blive fanget af en Tor-regel, og der er ingen ren liste over disse adresser. På det tidspunkt er den tidligere beslutning om automatisk svar vigtigere end nogen blokeringsliste.
Endelig er der intet her, der beskytter ofrene mod oversvømmelser sendt via andre websteder. Hvis din egen indbakke pludselig er fuld af tilmeldinger og bekræftelser fra websteder, du aldrig har besøgt, så tjek først din bank, dit kort og din e-mail for usædvanlig aktivitet. Oversvømmelsen er ofte en distraktion fra noget andet.
Ofte stillede spørgsmål #
Hvad er e-mailbombning? #
Emailbombning oversvømmer en person med et stort antal rigtige e-mails ved at indtaste deres adresse i mange hjemmesideformularer, tilmeldinger og nyhedsbreve. Hver besked er ægte, så filtre lukker dem igennem, og oversvømmelsen kan skjule en vigtig advarsel.
Hvorfor ville e-mailbombning være målrettet mod en lille kontaktformular? #
Enhver formular, der sender en kopi af beskeden tilbage til den indtastede adresse, fungerer som et gratis mailrelæ for angriberen. Små websteder er nyttige, fordi deres mail er betroet, og de sjældent overvåger formularbekræftelser.
Stopper Cloudflare Turnstile email bombing? #
Ikke alene. Turnstile kontrollerer, at en rigtig browser opfører sig som en person. En tålmodig afsender, der bruger en normal browser og sender én indsendelse i timen, sender den, ligesom alle ti af vores uønskede indlæg gjorde.
Betyder email bombing i mine formularindtastninger, at mit websted er blevet hacket? #
Nej. Angriberen brugte kun den offentlige formular, som alle kan udfylde. I vores tilfælde var der ingen konti, ordrer eller betalingsdata involveret, og NAS'en fortsatte med at betjene kunderne normalt under hele processen.
Skal jeg deaktivere den bekræftelsesmail, som min formular sender? #
Det er det stærkeste forsvar, fordi angriberen ikke opnår noget, hvis formularen kun giver dig besked. Vi beholdt vores, fordi kunderne værdsætter den øjeblikkelige kvittering, og blokerede i stedet det netværk, som misbruget kom fra.
Vil blokering af Tor på formularer stoppe rigtige kunder? #
Meget sjældent. Browsing og betaling fungerer stadig via Tor, og alle, der afvises i formularen, ser vores support-e-mailadresse. Ingen af de 199 ægte poster i vores formularhistorik siden 2024 kom fra Tor.
Jeg har modtaget en SynoPower Club-bekræftelse, som jeg aldrig har bedt om. Hvad skal jeg gøre? #
Du behøver ikke at gøre noget hos os. Der blev ikke oprettet nogen konto, og der blev ikke debiteret noget. Hvis du har modtaget mange lignende e-mails fra andre websteder på samme tid, skal du tjekke din bank og dine e-mailkonti for usædvanlig aktivitet.
Kan en Synology NAS håndtere email bombing på et selvhostet websted? #
Ja. Angrebet producerede en håndfuld anmodninger, hvilket er langt inden for hvad en Synology NAS håndterer hvert minut. Det virkelige arbejde er detektion, og det at have formularindtastninger, maillogfiler og besøgendes IP-adresser på ét Synology-system gør det hurtigt.
Referencer og videogennemgange #
- Microsoft Threat Intelligence om e-mailbombning, der viser, hvordan en strøm af tilmeldinger bruges som det første skridt i et helpdesk-svindelnummer.
- Cloudflare HTTP-headere, som dokumenterer den T1-landekode, som Cloudflare tildeler Tor-trafik.
- Tor-projektets masseudgangsliste, den publicerede liste over aktuelle Tor-exitnodeadresser.
- Punkter betyder ikke noget i Gmail-adresser, der forklarer, hvorfor punkterede varianter alle når den samme indbakke.
- Gendannelse af oprindelige besøgendes IP-adresser, Cloudflare-vejledning til logføring af rigtige besøgsadresser bag proxyen.
Disse videoer dækker de Synology-dele, som dette websted kører på: MailPlus, som sender vores mail, og hosting af WordPress på en Synology NAS.
Planlægger du at hoste din egen hjemmeside eller mail på Synology? Start med en Virtual DSM-licens for en isoleret, snapshot-beskyttet instans, eller gennemse alle licenser på SynoPower Club.