

E-mailové bombardování prostřednictvím kontaktního formuláře: Co jsme se naučili hosting na Synology

Aktualizováno dne 25. září 2026
Bombardování e-maily je situace, kdy někdo zaplaví schránku uživatele stovkami skutečně vypadajících e-mailů ze skutečných webových stránek, obvykle proto, aby zakryl jednu zprávu, kterou nechce, aby oběť viděla. Ve dnech 24. a 25. září 2026 se náš vlastní kontaktní formulář stal jednou z těchto webových stránek. SynoPower Club běží výhradně na Synology: WordPress v Container Manageru, uvnitř Virtual DSM, na Virtual Machine Manager, s poštou odeslanou přes Synology MailPlus. Přes noc dorazilo deset spamových zpráv, každá z nich spustila potvrzovací e-mail cizímu uživateli a každá z nich prošla kontrolou botem. Tento první článek o NAS Hosting 101 vám poví, jak jsme e-mailový bombardování odhalili, jak jsme ho během několika minut na NAS vystopovali a co jsme změnili, aby skuteční zákazníci stále dostávali svá potvrzení.
Bod SynoPower Club: Strávil jsem roky na straně podpory Synology a nejčastější obavou, kterou jsem ohledně vlastního hostingu slyšel, byla, že jedna špatná noc by mohla web zničit. Tato se nepovedla. NAS stále zobrazoval stránky, obchod přijímal objednávky a jediným příznakem bylo zhruba deset řádků v položkách formuláře. Rozdíl spočíval v tom, že jsem měl všechno na jednom místě: položky formuláře, protokol pošty a IP adresy návštěvníků, to vše se nacházelo na stejném serveru Synology, takže sledování e-mailového bombardování trvalo jedno sezení místo tří tiketů na podporu ke třem různým hostingovým společnostem.
Co je e-mailové bombardování a proč jsou kontaktní formuláře cílem #
E-mailové bombardování nemusí nutně vést k prolomení ničeho. Útočník vezme adresu oběti a zadá ji do co největšího počtu veřejných formulářů: přihlášení k odběru newsletteru, registrace účtů a kontaktní formuláře, které odešlou kopii zprávy zpět odesílateli. Každá webová stránka poté odešle oběti skutečný, správně podepsaný e-mail. Žádná z těchto zpráv není spamem v technickém smyslu, takže proplují filtry a hromadí se v doručené poště.
Cílem je zřídkakdy samotná záplava. Společnost Microsoft Threat Intelligence zdokumentovala skupiny, které jako první krok používají bombardování e-maily a poté oběti zavolají a předstírají, že jsou IT helpdesk, který problém se spamem vyřeší. Jiní útočníci zneužívají záplavu e-mailů k zakrytí bankovního upozornění, potvrzení nákupu nebo oznámení o změně hesla, zatímco zneužívají ukradený účet.
Kontaktní formuláře jsou atraktivní, protože mnoho z nich automaticky odpovídá na adresu zadanou do pole e-mailu. Pro útočníka se jedná o bezplatnou a anonymní poštu s důvěryhodným jménem odesílatele. Pro majitele webu to znamená, že vaše doména posílá poštu lidem, kteří o ni nikdy nepožádali, a někteří z nich stisknou tlačítko spamu.
Jak se e-mailové bombardování objevilo v našem obchodě hostovaném na Synology #
Vzorec byl zřejmý, jakmile jsme si záznamy prohlédli vedle sebe. Mezi večerem 24. září a následujícím ránem obdržel náš formulář podpory deset žádostí, s odstupem jedné až dvou hodin. Toto pomalé tempo je záměrné: drží se pod většinou limitů rychlosti a vypadá to jako běžný provoz.
- Jméno a zpráva byly náhodné řetězce 17 až 24 různých písmen, bez jakýchkoli skutečných slov.
- E-mailové adresy vypadaly jako skutečné, rozprostřené mezi velké poskytovatele spotřebitelských služeb a několik firemních domén v různých zemích.
- Některé adresy Gmailu byly doplněny tečkami, například johnsmith Gmail ignoruje tečky, takže pošta se stále dostane do jedné schránky, zatímco formulář pokaždé vidí novou adresu.
- Každý příspěvek si vybral stejné téma, Poptávka produktu, první možnost v seznamu.
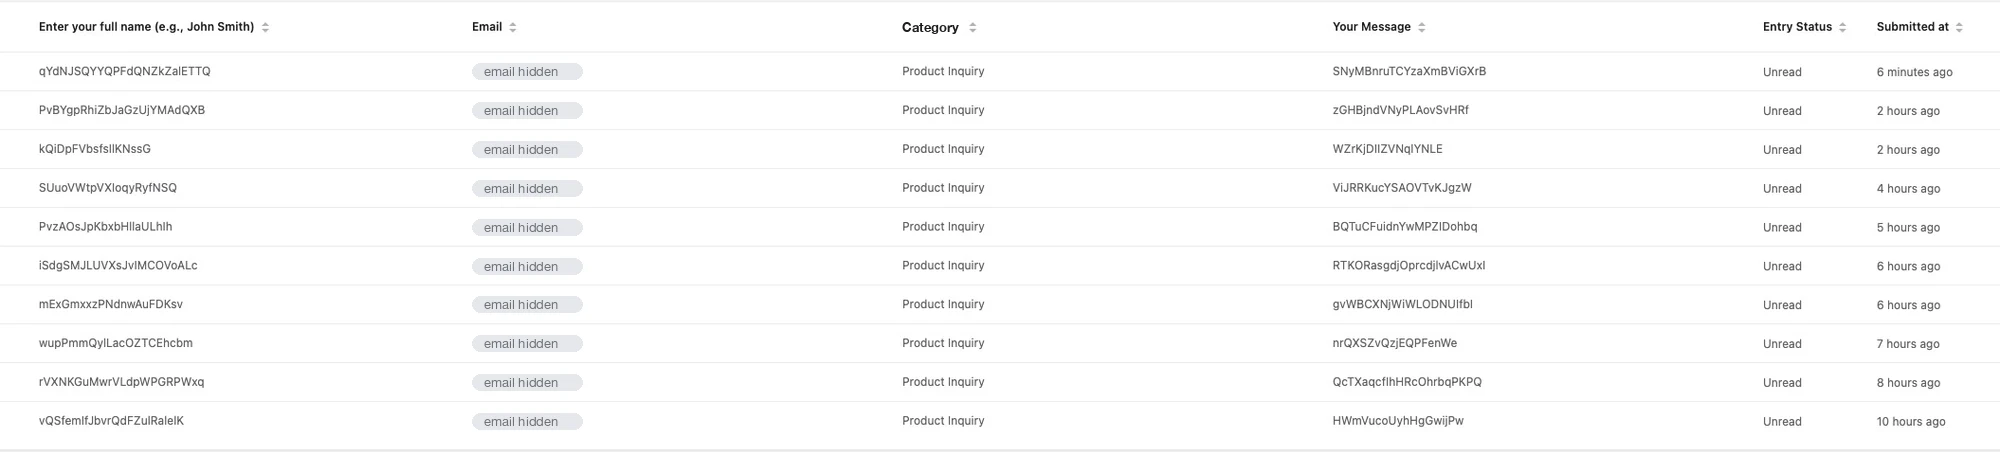
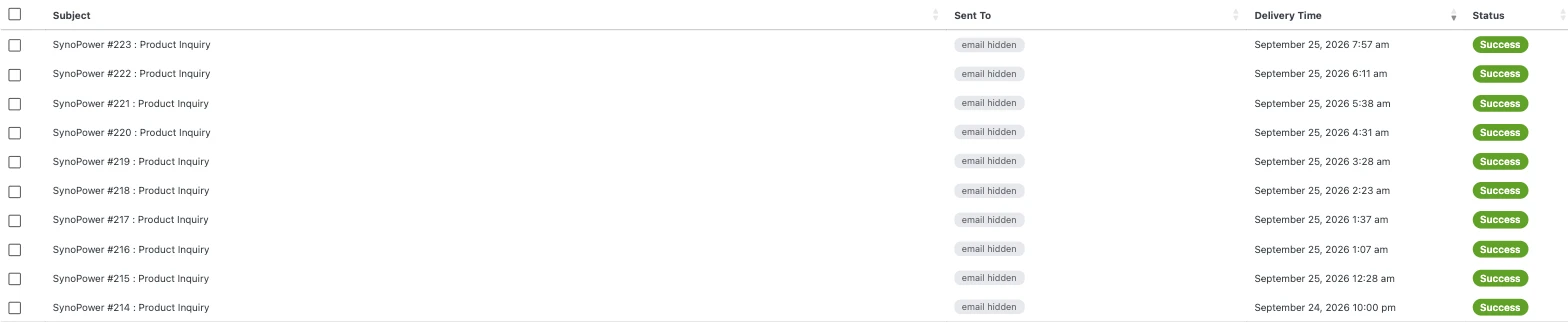
Nikdo z těchto lidí nikdy nenavštívil web SynoPower Club. Každému z nich jsme zaslali náš potvrzovací e-mail s předmětem SynoPower #1234: Dotaz na produkt. Pokud jste obdrželi jednu z těchto zpráv a nikdy nás nekontaktovali, stali jste se terčem e-mailového bombardování: vaši adresu zadal někdo jiný. Nebyl pro vás vytvořen žádný účet a nic vám nebylo strženo. Náš průvodce na Jak zjistit, zda e-mail skutečně pochází od SynoPower Club uvádí všechny adresy, ze kterých odesíláme.
Proč tomu turniket a honeypot nezabránily #
Náš formulář už měl zapnuté dvě obrany proti spamu, ale e-mailové bombardování prošlo přímo skrz ně: Cloudflare Turnstile a skryté pole honeypot. Obě plnily svou funkci a ani jedna na to nebyla stavěná.
Honeypot zachycuje skripty, které vyplňují všechna pole na stránce, včetně jednoho skrytého před lidmi. Tyto záznamy pocházely ze skutečného prohlížeče, který vyplňoval pouze viditelná pole, takže past zůstala prázdná. Turnstile kontroluje, zda se návštěvník chová jako skutečný prohlížeč a osoba. Každý z deseti záznamů nesl platný token Turnstile, což nám říká, že odesílatel používal skutečný prohlížeč lidským tempem, nikoli hrubý skript.
To je upřímný limit botových kontrol proti e-mailovému bombardování. Zvyšují náklady na hromadné automatizované zneužívání, ale trpělivý odesílatel, který odešle jeden formulář za hodinu prostřednictvím běžného prohlížeče, vypadá přesně jako zákazník. K zastavení je potřeba signál o tom, odkud požadavek pochází, nejen o tom, jak se chová.
Sledování bombardování e-maily na NAS Synology ve 4 krocích #
Protože celý stack běží na jednom systému Synology, vyšetřování nikdy neopustilo NAS. Toto jsou čtyři kontroly, které jsme provedli v pořadí, a fungují pro jakýkoli web WordPress hostovaný v Container Manageru nebo Web Station.
Přečtěte si položky formuláře #
Otevřete seznam záznamů ve vašem pluginu formulářů a seřaďte je podle data. Hledejte náhodná jména nebo zprávy, opakující se témata a stálý interval mezi odesláními a poté si poznamenejte IP adresu uloženou u každého záznamu.
Zkontrolujte, kdo obdržel poštu #
Otevřete protokol pošty vašeho SMTP pluginu nebo protokol doručení na serveru Synology MailPlus a vyhledejte čísla položek. Ta ukazují, zda váš web skutečně odeslal potvrzení na každou adresu a zda bylo doručeno.
Porovnejte IP adresy se seznamem Tor #
Stáhněte si hromadný seznam ukončení projektu Tor a vyhledejte v něm každou IP adresu z položek. V našem případě bylo všech deset adres uzly ukončení sítě Tor, zatímco žádný ze 199 skutečných záznamů od roku 2024 nepocházel z adresy na tomto seznamu.
Ověřte, zda jsou IP adresy skutečnými návštěvníky #
Ujistěte se, že IP adresy ve vašich protokolech patří návštěvníkům a ne Cloudflare nebo vaší reverzní proxy. Pokud každý záznam zobrazuje stejných několik adres, obnovte původní IP adresu návštěvníka, než vyvodíte jakýkoli závěr.
Co jsme změnili po vyšetřování #
Oprava e-mailového bombardování musela splňovat dvě podmínky: úplně zastavit tohoto odesílatele a nezpůsobovat komplikace zákazníkům, kteří každý týden používají formulář k dotazování na licence. Dohodli jsme se na jedné cílené změně.
Formuláře odeslané přes síť Tor jsou nyní odmítány, a to na všech formulářích na webu. Cloudflare označuje provoz Tor speciálním kódem země T1 a také kontrolujeme IP adresu návštěvníka oproti seznamu ukončených serverů projektu Tor, který se denně aktualizuje, takže pravidlo stále platí, pokud se požadavek dostane na NAS, aniž by prošel Cloudflare. Každý, kdo je odmítnut, uvidí krátkou zprávu s naší adresou podpory, takže skutečný zákazník, který preferuje Tor, nás může stále kontaktovat e-mailem.
Prohlížení, pokladna a stránky účtu zůstávají nedotčeny. Změna se projeví pouze v okamžiku odeslání formuláře, což je přesně místo, kde došlo ke zneužití.
Měli byste si ponechat automatickou odpověď po e-mailovém bombardování? #
Nejsilnější obranou proti e-mailovému bombardování prostřednictvím formuláře je zabránit odesílání čehokoli na adresu, která je do něj zadána. Pokud vás formulář pouze upozorní, útočník zadáním adresy cizí osoby nic nezíská. Tuto možnost jsme vážně zvažovali.
Rozhodli jsme se potvrzení ponechat. Mnoho našich zákazníků nám píše, protože se jim neaktivoval licenční klíč nebo se e-mail s objednávkou dostal do spamu, a okamžitá odpověď s uvedením čísla tiketu, že jsme zprávu obdrželi, jim výrazně snižuje stres. Jeho odstranění by potrestalo každého skutečného zákazníka, který by obtěžoval jednoho odesílatele.
Kompromis je ale jasný. Zablokování Toru sice uzavře trasu, kterou tento odesílatel použil, ale odhodlaný útočník by mohl přejít na běžné proxy. Pokud se spamové položky vracejí z adres mimo Tor, dalším krokem je nastavení potvrzení jako volitelného nebo jeho vypnutí a toto rozhodnutí je třeba si zapsat do kontrolního seznamu dříve, než k němu dojde, nikoli během dalšího incidentu.
Získání skutečné IP adresy návštěvníka za Cloudflare a reverzní proxy Synology #
Krok 4 vyšetřování si zaslouží vlastní sekci, protože se jedná o nejčastější past, se kterou se self-hostingový web potýká s e-mailovým bombardováním nebo jiným zneužitím. Požadavek na SynoPower Club prochází přes Cloudflare, poté reverzní proxy v Synology DSM, než se dostane do WordPressu ve svém kontejneru. Bez další konfigurace WordPress vidí adresu posledního hopu, takže každý záznam ve formuláři, komentář a objednávka je zaznamenána s IP adresou Cloudflare nebo proxy.
Cloudflare předává původní adresu v hlavičce CF-Connecting-IP a Apache může být informován, aby této hlavičce důvěřoval pouze tehdy, když požadavek přichází z Cloudflare nebo vaší vlastní proxy. Tento problém jsme opravili jen několik dní předtím kvůli kontrole objednávek na podvody a okamžitě se to vyplatilo: položky formuláře zobrazovaly skutečné výstupní adresy Toru, což umožnilo odhalit tento vzorec během několika minut.
Pokud hostujete na NAS serveru Synology za Cloudflare, zkontrolujte si to předtím, než to budete potřebovat. Odešlete zkušební záznam z telefonu přes mobilní data a ověřte, zda uložená IP adresa odpovídá té, kterou hlásí váš telefon.
Proč provozujeme SynoPower Club na Synology #
Obchod, který prodává licence Synology, by měl být schopen běžet na Synology a ten náš to dokáže, úplně všechno. Virtual Machine Manager hostuje instanci Virtual DSM, která obsahuje web, Container Manager spouští WordPress a jeho databázi a Synology MailPlus odesílá každé potvrzení objednávky, doručení licence a odpověď na formulář.
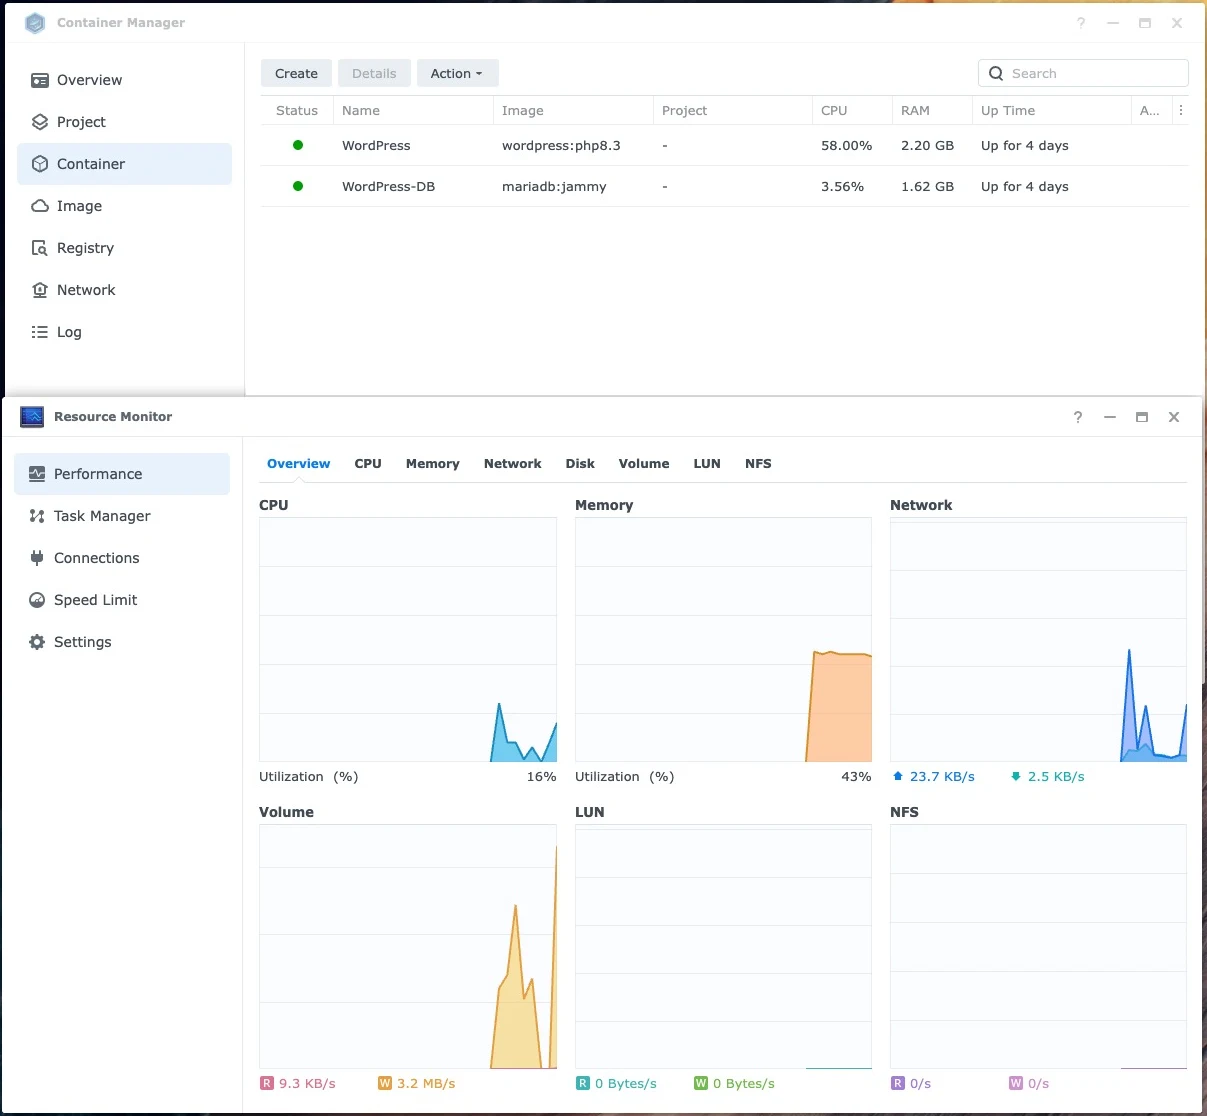
Běh uvnitř Virtual DSM dává nám něco, co sdílený hosting nabízí jen zřídka: snímek celého webu, včetně databáze a konfigurace, který lze obnovit během několika minut. Změny, jako je naše oprava e-mailového bombardování, jsou nízkorizikové, protože cesta zpět je vždy jen jedno kliknutí daleko. MailPlus zase uchovává naši poštu a záznamy o jejím doručení na našem vlastním hardwaru namísto poštovní služby třetí strany, takže potvrzení, které zprávy byly odeslány a komu je lokální vyhledávání.
Kontrolní seznam pro vaše vlastní formuláře hostované na platformě Synology #
Nemusíte čekat na útok typu „e-mail bombing“, abyste si zajistili ochrannou známku formulářů. Tyto kontroly na typickém webu WordPress hostovaném na platformě Synology trvají méně než hodinu.
- Uveďte všechny formuláře na webu a poznamenejte si, které z nich odesílají poštu na adresu, kterou návštěvník zadá.
- Nechte turniket a honeypot zapnutý, protože stále zastavují většinu automatického spamu.
- Ověřte, zda vaše protokoly zaznamenávají skutečné IP adresy návštěvníků, nikoli adresy Cloudflare nebo reverzní proxy.
- Předem se rozhodněte, zda v případě zneužívání zablokujete Tor nebo anonymní sítě na formulářích.
- Sledujte objem potvrzení formulářů v protokolu MailPlus nebo SMTP a nastavte přibližné číslo, které se bude považovat za neobvyklé.
- Před změnou bezpečnostních pravidel pořiďte snímek Virtual DSM nebo Btrfs, abyste se mohli okamžitě vrátit zpět.
Limity a upozornění pro bombardování e-maily #
Naše změna se týká tohoto incidentu, nikoli všech možných forem e-mailového bombardování, a je vhodné upřesnit, čeho se netýká.
Blokování Toru ve formulářích také odradí malý počet skutečných návštěvníků, kteří Tor používají pro ochranu soukromí. Pro licenční obchod je tento kompromis snadný, protože žádný ze 199 skutečných záznamů ve formulářích od roku 2024 neprošel přes Tor, ale web sloužící novinářům nebo aktivistům by se měl rozhodnout jinak.
E-mailová bombardovací kampaň, která se přesouvá na rezidenční proxy nebo napadené domácí routery, nebude zachycena pravidlem Tor a neexistuje žádný čistý seznam těchto adres. V tomto okamžiku je rozhodnutí o automatické odpovědi z dřívější doby důležitější než jakýkoli seznam blokovaných adres.
Konečně, nic zde nechrání oběti před záplavami zpráv zasílanými z jiných webových stránek. Pokud se vaše schránka náhle zaplní registracemi a potvrzeními ze stránek, které jste nikdy nenavštívili, nejprve zkontrolujte svůj bankovní účet, kartu a e-mailové účty, zda se v nich neobjevuje neobvyklá aktivita. Záplava je často odvedením pozornosti od něčeho jiného.
Často kladené otázky #
Co je to bombardování e-maily? #
E-mailový bombardování je zaplavení osoby velkým množstvím skutečných e-mailů zadáváním její adresy do mnoha webových formulářů, registrací a newsletterů. Každá zpráva je originální, takže ji filtry propouštějí a v záplavě zpráv se může skrýt důležité upozornění.
Proč by se e-mailové bombardování zaměřovalo na malý kontaktní formulář? #
Jakýkoli formulář, který odešle kopii zprávy zpět na zadanou adresu, funguje pro útočníka jako bezplatné e-mailové relé. Malé weby jsou užitečné, protože jejich pošta je důvěryhodná a jen zřídka sledují potvrzení formulářů.
Zastaví Cloudflare Turnstile bombardování e-maily? #
Ne sám o sobě. Turniket kontroluje, zda se skutečný prohlížeč chová jako člověk. Trpělivý odesílatel používající běžný prohlížeč s rychlostí jednoho odeslání za hodinu jej propustí, stejně jako všech deset našich spamových položek.
Znamená e-mailové bombardování v mých formulářích, že můj web byl napaden hackery? #
Ne. Útočník použil pouze veřejný formulář, který může vyplnit kdokoli. V našem případě se nejednalo o žádné účty, objednávky ani platební údaje a NAS po celou dobu normálně obsluhoval zákazníky.
Mám vypnout potvrzovací e-mail, který mi formulář odesílá? #
Je to nejsilnější obrana, protože útočník nic nezíská, pokud vás formulář pouze upozorní. My jsme si ten náš ponechali, protože zákazníci si cení okamžitého přijetí, a místo toho jsme zablokovali síť, ze které zneužití přišlo.
Zastaví blokování Toru na formulářích skutečné zákazníky? #
Velmi zřídka. Prohlížení a placení stále fungují přes Tor a každý, kdo odmítne formulář, uvidí naši e-mailovou adresu podpory. Žádný ze 199 skutečných záznamů v historii našich formulářů od roku 2024 nepocházel z Toru.
Obdržel(a) jsem potvrzení SynoPower Club, o které jsem nikdy nežádal(a). Co mám dělat? #
U nás nemusíte dělat nic. Nebyl vytvořen žádný účet a nic nebylo strženo. Pokud jste obdrželi mnoho podobných e-mailů z jiných webů současně, zkontrolujte svůj bankovní a e-mailový účet, zda nedošlo k neobvyklé aktivitě.
Zvládne NAS Synology e-mailové bombardování na webu hostovaném na vlastním serveru? #
Ano. Útok vygeneroval několik požadavků, což je v rámci toho, co NAS Synology obslouží každou minutu. Skutečnou prací je detekce a přítomnost záznamů ve formulářích, protokolů pošty a IP adres návštěvníků na jednom systému Synology to urychluje.
Reference a video návody #
- Microsoft Threat Intelligence o e-mailovém bombardování, který ukazuje, jak je záplava registrací zneužita jako první krok podvodu na helpdesku.
- HTTP hlavičky Cloudflare, který dokumentuje kód země T1, který Cloudflare přiřazuje provozu Tor.
- Seznam hromadných ukončení projektu Tor, zveřejněný seznam aktuálních adres výstupních uzlů Toru.
- Tečky v adresách Gmailu nehrají roli, což vysvětluje, proč se všechny varianty s tečkou dostanou do stejné schránky.
- Obnovení původních IP adres návštěvníků, Pokyny Cloudflare pro zaznamenávání skutečných adres návštěvníků za proxy.
Tato videa se zabývají platformami Synology, na kterých tento web běží: MailPlus, který odesílá naši poštu, a hostováním WordPressu na NAS serveru Synology.
Plánujete hostovat vlastní webové stránky nebo e-mail na Synology? Začněte s licence Virtual DSM pro izolovanou instanci chráněnou snímky nebo procházejte všechny licence na SynoPower Club.