
Synology MailPlus SMTP-Relay: Behebung von abgelehnten E-Mails durch erneutes Senden

Aktualisiert am 11. Oktober 2026
Ein SMTP-Relay ist ein zweiter Mailserver, der Ihre Nachrichten in Ihrem Namen versendet, sodass der Empfänger seine Reputation und nicht Ihre eigene beurteilt. Am 9. Oktober 2026 benötigten wir dringend einen solchen Server. SynoPower Club läuft vollständig auf Synology, und jede Bestellbestätigung und jeder Lizenzschlüssel wird über Synology MailPlus versendet. An diesem Abend bezahlte ein Kunde in Belgien eine Lizenz, und die E-Mail mit dem Schlüssel kam umgehend zurück. 552 5.2.0 Ihre Nachricht wurde als Spam eingestuft.. SPF, DKIM und DMARC wurden alle erfolgreich geprüft. Dieser Artikel aus der NAS-Hosting-Einführungsreihe zeigt, wie wir Resend als SMTP-Relay nur für die Empfängerdomänen hinzugefügt haben, die unsere E-Mails ablehnen, welche Einträge dafür benötigt werden, wie wir es getestet haben und welche Änderungen der Dienst im Hintergrund an Ihren Nachrichten vornimmt.
SynoPower Club-Punkt: Ich habe jahrelang im Support von Synology gearbeitet, und die Zustellbarkeit war der Hauptgrund, warum die meisten Leute die Verwaltung ihrer E-Mails aufgaben. Sie gingen davon aus, dass die Lösung darin bestünde, alle Postfächer zu einer gehosteten Suite zu verlagern. Das ist selten der Fall. In unserem Fall war der Mailserver in Ordnung, die DNS-Einstellungen korrekt, und nur ein einziger Zwischenschritt auf dem Weg hatte bei einigen wenigen Anbietern mit strengen DNS-Vorgaben einen schlechten Namen. Mit Synology kann man diesen einen Zwischenschritt nur für diese Anbieter ändern – mit einer Regel, deren Erstellung nur zehn Minuten dauerte. Die Postfächer, die Protokolle und die Kundendaten verließen nie unser eigenes NAS.
Warum korrekt signierte E-Mails von einem NAS immer noch abgelehnt werden #
Die Authentifizierung beweist, wer Sie sind. Sie beweist nicht, dass Sie willkommen sind. SPF, DKIM und DMARC teilen dem empfangenden Server mit, dass eine Nachricht tatsächlich von Ihrer Domain stammt, und danach stellt der Server eine zweite Frage: Was hat er zuvor von der IP-Adresse gesehen, die die Nachricht übermittelt?
Ein selbstgehosteter Mailserver verliert diese zweite Frage üblicherweise auf eine von zwei Arten. Sendet er direkt, trägt die öffentliche IP-Adresse oft einen generischen Reverse-DNS-Namen des Internetanbieters, den viele Empfänger als Heimanschluss interpretieren. Sendet er hingegen über den eigenen Postausgangsserver des Anbieters, wie es bei uns der Fall war, übernimmt die Nachricht die Reputation eines Servers, der von Tausenden anderen Kunden genutzt wird.
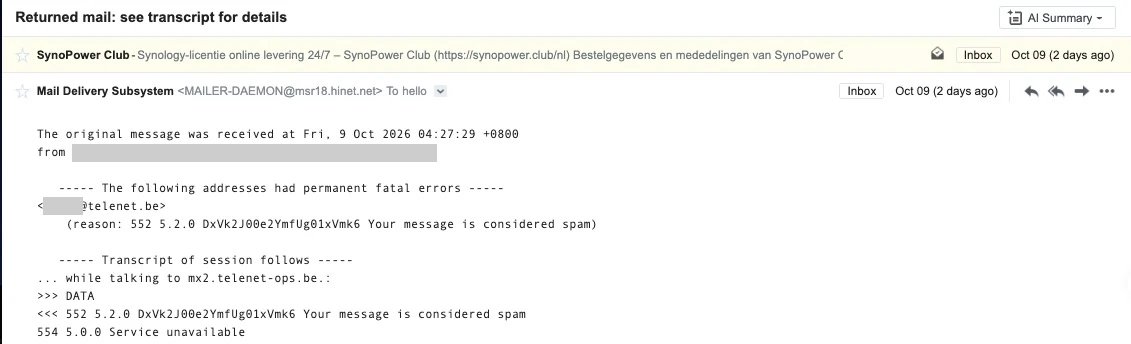
Das war unsere Situation. Der Bounce bemängelte weder unsere Domain noch unsere Signatur. Es lag am Zustellpfad, und große europäische E-Mail-Anbieter wie Telenet und GMX sind für ihre strenge Filterung genau dieses Signals bekannt. Nichts auf dem Mailserver konnte daran etwas ändern, da das Problem einen Hop nach dem NAS lag.
Was ein SMTP-Relay ändert und was nicht #
Ein SMTP-Relay ersetzt diese letzte Zwischenstation. Ihr Server authentifiziert sich an Port 587, übergibt die Nachricht, und das SMTP-Relay liefert sie von seinen eigenen IP-Adressen mit eigener Sendehistorie aus. Transaktions-E-Mail-Dienste sind genau für diesen Zweck gedacht: Ihre Adressen versenden ausschließlich Empfangsbestätigungen, Passwortzurücksetzungen und Benachrichtigungen, weshalb Empfänger ihnen mehr vertrauen als einem allgemeinen ausgehenden Server.
Ein guter SMTP-Relay signiert die Nachricht mit einem DKIM-Schlüssel für Ihre Domain, sodass der Kunde Ihre Adresse weiterhin sieht und DMARC erfolgreich ist. Er kann jedoch keine fehlerhaften Inhalte, fehlende SPF-Einträge oder Listen von Personen korrigieren, die Ihre E-Mails nie angefordert haben. Beheben Sie zuerst die Authentifizierung und prüfen Sie anschließend den Pfad.
Warum wir Resend als SMTP-Relay gewählt haben #
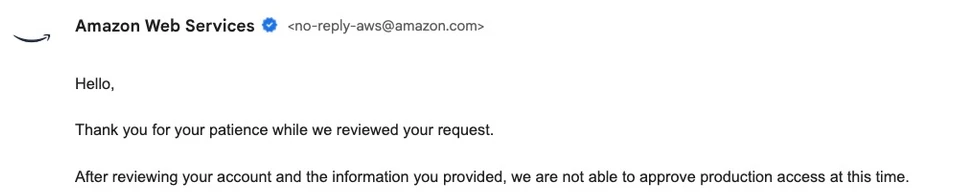
Unser erster Versuch erfolgte über Amazon SES. Wir verifizierten die Domain, gaben unser E-Mail-Volumen mit 20 bis 50 Transaktions-E-Mails pro Tag an und erhielten am nächsten Tag ohne Angabe von Gründen keinen Zugriff auf den Produktivbetrieb. Das ist ein häufiges Problem bei neuen Konten und führte dazu, dass unser Shop mit Lizenzschlüsseln dastand, die noch nicht ausgeliefert worden waren.
Der zweite Versuch, „Resend“, funktionierte und führte etwa zehn Minuten nach der Anmeldung zum Versand signierter E-Mails für unsere Domain. Drei Dinge machten es zu einer guten Wahl für einen kleinen, bei Synology gehosteten Shop:
- Es spricht das einfache SMTP-Protokoll. Es ist keine Plugin- oder API-Integration erforderlich, sodass ein Mailserver auf einem NAS es ohne zusätzliche Software als SMTP-Relay nutzen kann.
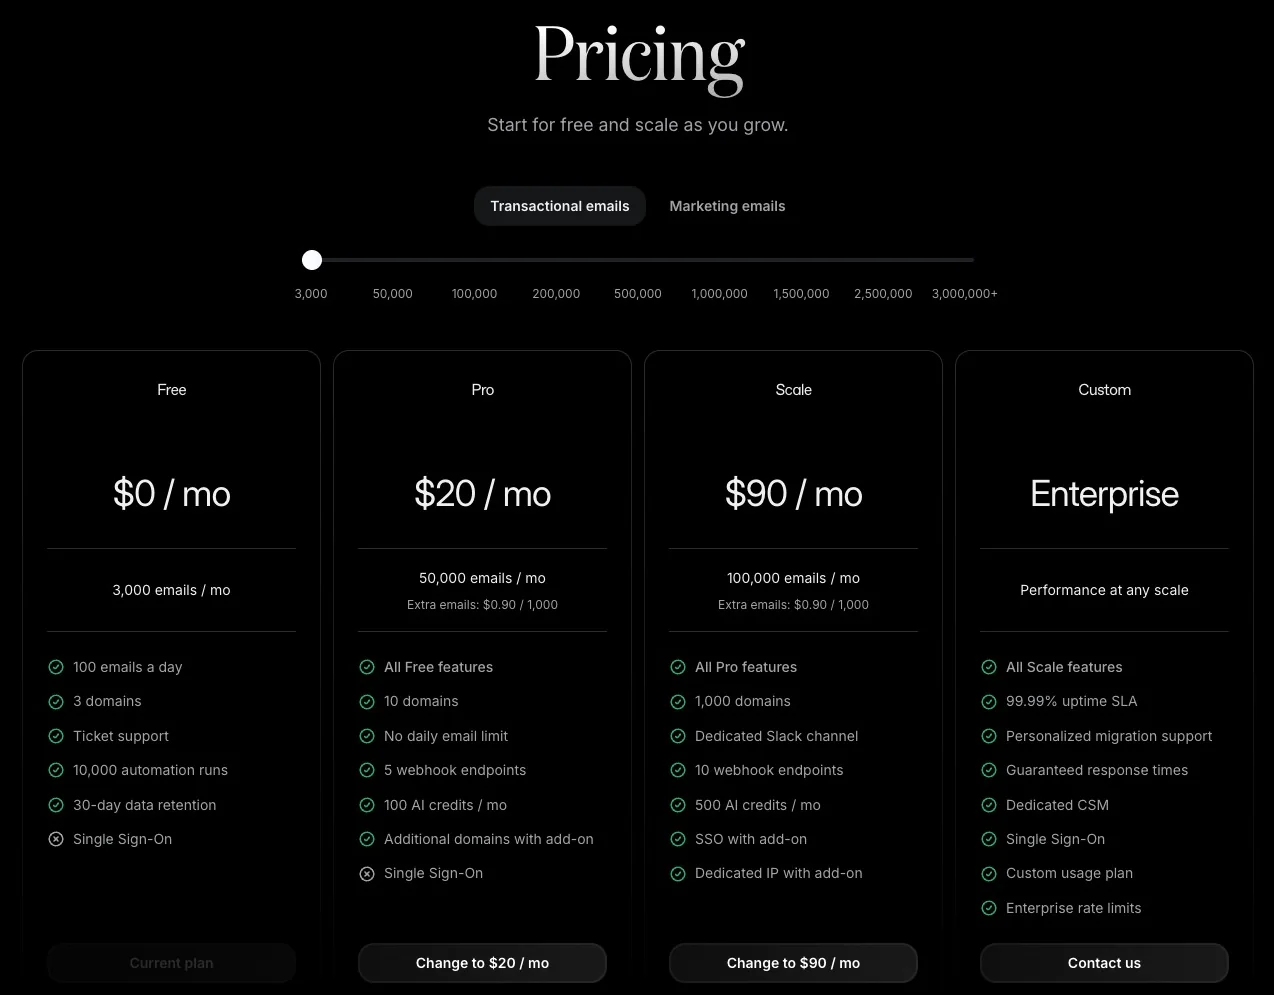
- Der kostenlose Tarif gilt für ein kleines Geschäft. Im Oktober 2026 ermöglicht es 3.000 E-Mails pro Monat, 100 pro Tag und 3 Domains, was weit über unserem Bestellvolumen liegt.
- Die Domainverifizierung erfolgt bei Cloudflare automatisch. Ein einziger Autorisierungsbildschirm erstellte alle DNS-Einträge für uns.
- Alle Nachrichten werden in einem Dashboard aufgelistet. Sie können sehen, ob der empfangende Server jede einzelne Anfrage angenommen oder zurückgewiesen hat.
Ein Detail brachte uns zum Schmunzeln. Die Header unseres ersten Tests zeigten, dass die Nachricht über die Amazon SES-Infrastruktur in Tokio versendet wurde. Resend basiert auf genau der Plattform, die unseren eigenen Antrag abgelehnt hatte – Absenderreputation und Genehmigung sind also bereits gewährleistet.
Alles weiterleiten oder nur die Domains, die Sie ablehnen? #
Die meisten Anleitungen empfehlen, alle ausgehenden E-Mails über den neuen SMTP-Relay-Server zu senden. Wir haben darauf verzichtet, und dank Synology MailPlus war dies auch nicht nötig. Die SMTP-Relay-Einstellungen von Synology MailPlus unterstützen Ausnahmeregeln, wobei jede Regel einen eigenen Server, Port und Zugangsdaten verwendet. E-Mails für die in einer Regel aufgeführten Domains werden über diese Regel versendet, alle anderen E-Mails bleiben auf dem Standardweg.
Diese Aufteilung des Datenverkehrs bietet echte Vorteile für einen geschäftlichen Mailserver:
- Der normale Schriftverkehr bleibt unberührt. Antworten, Threads und Nachrichten mit mehreren Empfängern behalten ihre ursprünglichen Header.
- Weniger Ihrer Post wird über Dritte abgewickelt. Nur Nachrichten für die aufgeführten Domains verlassen Ihre eigene Infrastruktur vorzeitig.
- Sie bleiben innerhalb des Freibetrags. Hundert E-Mails pro Tag sind für eine Handvoll Domains mehr als genug, für ein ganzes Unternehmen hingegen nicht viel.
- Die Option „Zurücksetzen“ ist ein Kontrollkästchen. Deaktivieren Sie die Regel, und diese Domains werden wieder auf die Standardroute weitergeleitet.
Wir begannen mit zwei Domains, der einen, die nicht funktionierte, und einer weiteren mit einem ähnlichen Ruf in Bezug auf Strenge. Weitere europäische Anbieter werden folgen, sobald reale Bestellungen das Ergebnis bestätigen.
Einrichten eines MailPlus SMTP-Relays mit Wiederholungsfunktion in 4 Schritten #
Die gesamte SMTP-Relay-Konfiguration erfolgt in zwei Browser-Tabs: dem Resend-Dashboard und der MailPlus-Serverkonsole in DSM. Erstellen Sie vorab einen Snapshot oder exportieren Sie die Mailserver-Konfiguration, falls es sich um ein Produktivsystem handelt.
Fügen Sie Ihre Domain in Resend hinzu und veröffentlichen Sie die DNS-Einträge. #
Erstellen Sie ein Resend-Konto, öffnen Sie „Domains“ und fügen Sie die Domain hinzu, von der Sie E-Mails senden. Wählen Sie in diesem Schritt die Region aus. Resend zeigt dann einen DKIM-Eintrag und zwei Einträge für die Bounce-Subdomain an. Bei Cloudflare DNS erstellt die Schaltfläche „Automatisch konfigurieren“ diese nach einem Autorisierungsbildschirm. Bei anderen DNS-Anbietern müssen Sie die Einträge manuell kopieren. Ihre bestehenden SPF-, DKIM- und DMARC-Einträge können Sie unverändert lassen.
Warten Sie auf die Verifizierung und erstellen Sie dann einen API-Schlüssel, der nur zum Senden verwendet wird. #
Die Verifizierung dauerte bei uns einige Minuten. Sobald der Domainstatus „Verifiziert“ anzeigt, öffnen Sie die API-Schlüssel und erstellen Sie einen Schlüssel mit der Berechtigung zum Senden von Nachrichten, optional beschränkt auf diese Domain. Kopieren Sie den Schlüssel sofort, da er nur einmal vollständig angezeigt wird. Dieser Schlüssel ist das Passwort für den SMTP-Relay-Server.
Erstellen Sie eine Empfängerregel im MailPlus-Server. #
Öffnen Sie in MailPlus Server die E-Mail-Zustellung, dann die Relay-Einstellungen und anschließend die Ausnahmeregeln. Erstellen Sie eine Regel auf dem Tab „Empfängerregel“. Geben Sie smtp.resend.com als Server und 587 als Port ein, aktivieren Sie die Kontrollkästchen für sichere Verbindung und Authentifizierung, geben Sie „resend“ als Konto ein und fügen Sie den API-Schlüssel als Passwort ein. Fügen Sie jede Empfängerdomäne zur Liste hinzu und bestätigen Sie die Änderungen.
Senden Sie einen Test und lesen Sie das Ergebnis auf beiden Seiten ab. #
Senden Sie eine Nachricht an ein Postfach einer der aufgeführten Domänen. Auf dem MailPlus-Server sollte die Warteschlangenseite einige Sekunden später leer sein. Auf der Seite „E-Mails erneut senden“ sollte die Nachricht als zugestellt angezeigt werden. Öffnen Sie die Nachricht abschließend auf dem Empfängergerät und prüfen Sie, ob SPF, DKIM und DMARC für Ihre eigene Domäne erfolgreich sind.
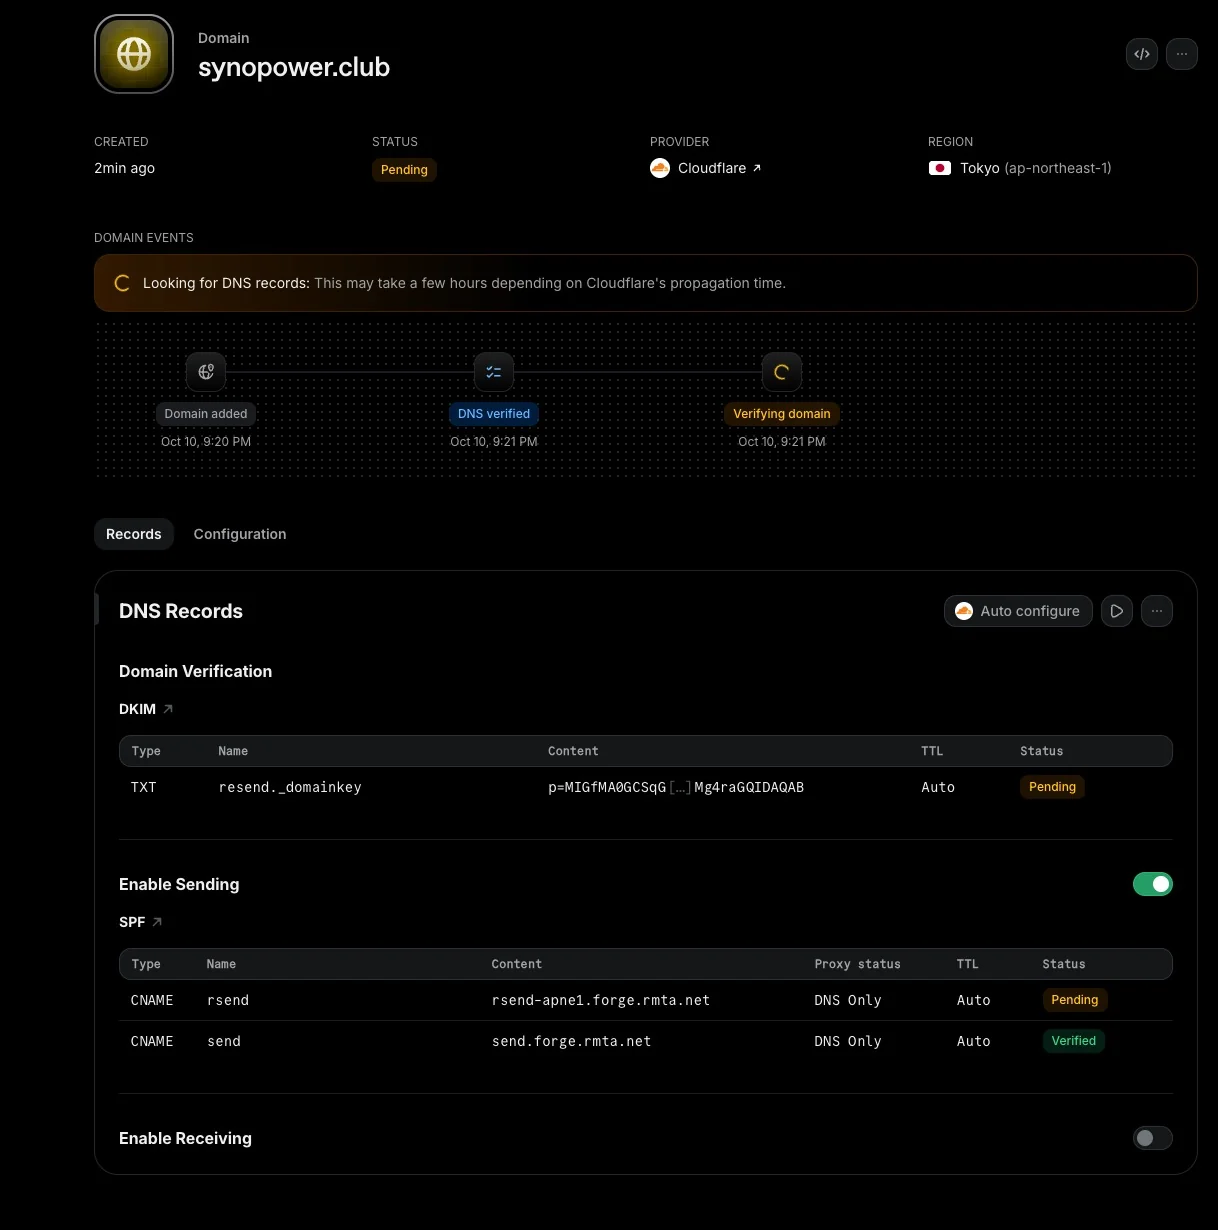
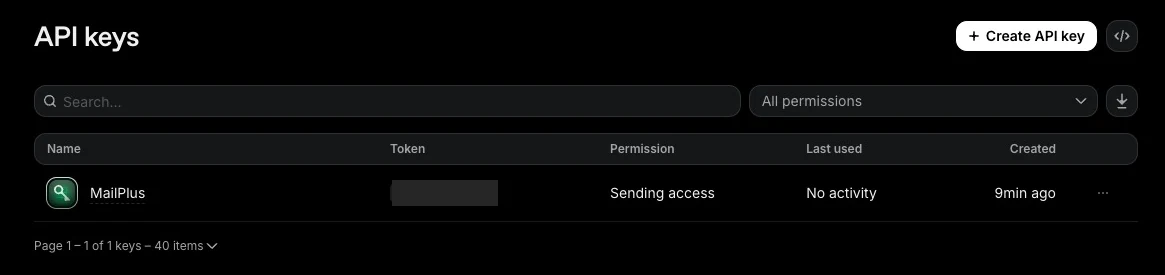
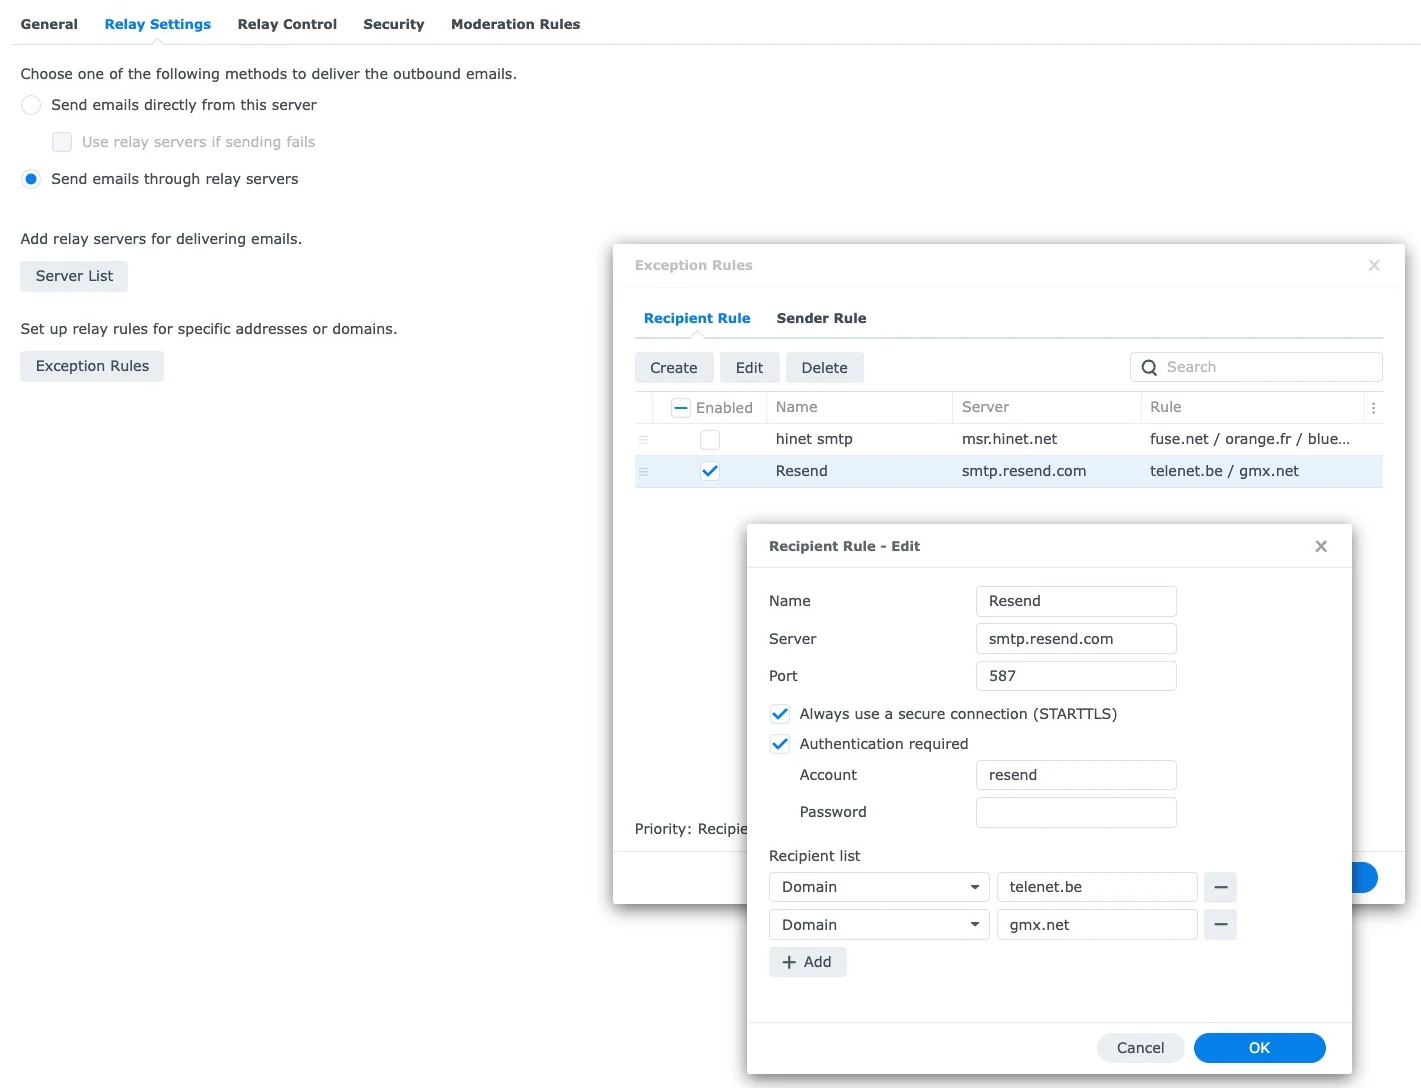
Die DNS-Seite verdient eine gesonderte Erwähnung. Resend verwendet einen eigenen DKIM-Selektor und eine eigene Subdomain für Bounces, sodass keine der hinzugefügten Einträge mit den bereits vom Mailserver verwendeten Einträgen kollidiert. Beide Routen bleiben gleichzeitig vollständig authentifiziert, was eine geteilte Konfiguration sicher macht.
Wie man bestätigt, dass das SMTP-Relay tatsächlich verwendet wird #
Unser erster Speichervorgang der Regel war fehlerhaft, ohne dass dies auf dem Bildschirm angezeigt wurde. Der Passwortmanager des Browsers hatte das Passwortfeld bereits mit dem DSM-Anmeldepasswort ausgefüllt, während wir die anderen Felder ausfüllten, und das Formular akzeptierte es problemlos. Eine Fehlermeldung für diese Domänen wäre aufgrund eines Authentifizierungsfehlers in der Warteschlange verblieben.
Drei Prüfungen zeigen Ihnen, ob das SMTP-Relay funktioniert, bevor ein Kunde es tut:
- Fügen Sie den Schlüssel zuletzt ein und prüfen Sie seine Länge. Ein erneuter Sendeschlüssel beginnt mit
Re_und ist 36 Zeichen lang. Eine kurze Punktreihe bedeutet, dass der Browser etwas anderes eingefügt hat. - Beobachten Sie die Warteschlange. Nach einer Testnachricht sollte die Warteschlangenseite im MailPlus-Server leer sein. Eine dort angezeigte verzögerte Nachricht gibt den Grund an, den das SMTP-Relay angegeben hat.
- Behalte den Schlüssel im Auge. In der Spalte „Zuletzt verwendet“ auf der Seite „API-Schlüssel erneut senden“ steht: „Keine Aktivität bis zur erfolgreichen Authentifizierung der ersten Nachricht.“.
Wir haben den SMTP-Relay-Dienst direkt vor dem Zugriff auf den Mailserver getestet, indem wir Nachrichten per SMTP an eines unserer eigenen Postfächer gesendet haben. Diese kamen mit erfolgreicher SPF-, DKIM- und DMARC-Prüfung für unsere Domain an. Auch ein nicht-englischer Betreff, ein HTML-Textkörper mit einem Klartextteil, ein PDF-Anhang und ein benutzerdefinierter Header wurden unbeschädigt übertragen. Der SMTP-Relay-Dienst beschädigt also keine normalen Nachrichteninhalte. Dies ist wichtig für einen Shop, dessen Bestellmails in 16 Sprachen versendet werden.
Dann folgte der entscheidende Test. Am 11. Oktober schickten wir dem belgischen Kunden erneut die Bestell-E-Mail – dieselbe Nachricht, die zwei Tage zuvor zurückgewiesen worden war. Das Mail-Log zeigte, dass der MailPlus-Server die Nachricht 3,2 Sekunden nach Eingang in die Warteschlange weitergeleitet hatte, und das Dashboard markierte sie als zugestellt. Das bedeutet, dass der Server des Providers die Nachricht akzeptiert und nicht abgelehnt hat.
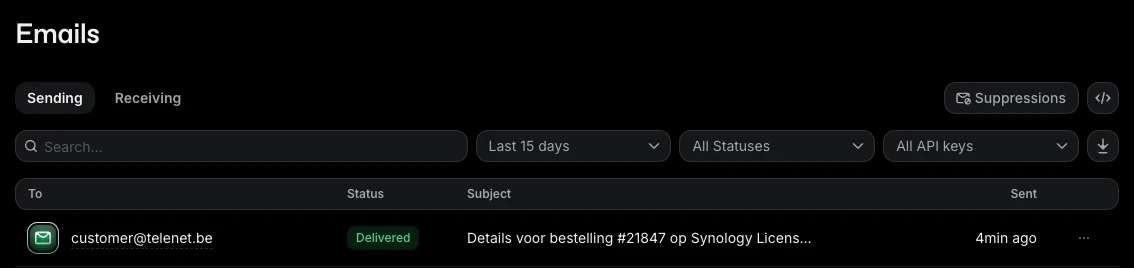
Eine einzelne Nachricht ist ein Ergebnis, keine Statistik. Die Zustellungsbestätigung zeigt an, dass der empfangende Server den Empfang bestätigt hat, aber nicht, in welchem Ordner die Nachricht abgelegt wurde. Wir werden die tatsächlichen Bestellungen bei diesen Anbietern weiterhin beobachten, bevor wir weitere Domains migrieren.
Was schreibt „Wiederholungsnachrichten“ in Ihren Nachrichten? #
Ein SMTP-Relay, das Nachrichten wiederherstellt, ist keine transparente Verbindung, und es ist wichtig, die Unterschiede zu kennen, bevor Sie wichtige Daten darüber leiten. Der Vergleich der gesendeten und der empfangenen Nachrichten ergab vier Änderungen:
- Der „An“-Header wird zum einzigen Empfänger. Jeder Empfänger erhält ein Exemplar, das nur an ihn adressiert ist, sodass die ursprüngliche Empfängerliste nicht mehr sichtbar ist.
- Die Message-ID wird ersetzt. E-Mail-Clients verwenden diesen Wert, um Antworten zu gruppieren, sodass sich Threads aufteilen können.
- Der Datumskopf wird in UTC konvertiert. Der Zeitpunkt ist derselbe, die angezeigte Zeitzone jedoch nicht.
- Die von Ihrem eigenen Server empfangenen Zeilen werden entfernt. Der Empfänger sieht den internen Pfad nicht mehr.
All das ist für eine Bestellbestätigung an einen einzelnen Kunden irrelevant. Für eine Konversation mit drei Empfängern in Kopie ist es jedoch von großer Bedeutung und das stärkste Argument dafür, dem SMTP-Relay nur ausgewählte Domains anstatt aller Domains zuzuweisen.
Warum unsere Post immer noch auf Synology MailPlus zu finden ist #
Das Hinzufügen eines externen SMTP-Relays für zwei Domänen ändert nichts daran, wo unsere E-Mails gespeichert werden. Jedes Postfach, jede gesendete Nachricht und jedes Zustellprotokoll befindet sich weiterhin auf unserem eigenen NAS. Synology MailPlus Das System entscheidet weiterhin für jede Nachricht einzeln, welchen Weg es nimmt. Ein gehostetes E-Mail-System hätte uns diese Wahlmöglichkeit nicht geboten. Wir hätten nur einen ausgehenden Weg gehabt, den des Anbieters, und keine Regel, um ein Problem zu umgehen.
Deshalb ist die Lösung auch kostenlos. Der Server beinhaltet fünf kostenlose E-Mail-Konten, Lizenzen für weitere Konten werden einmalig erworben statt monatlich gemietet, und die SMTP-Relay-Regeln sind im Paket enthalten. Wenn Sie überlegen, Ihre E-Mails selbst zu betreiben, finden Sie alle Informationen in unserem Leitfaden: Synology MailPlus Mailserver-Leitfaden.
SMTP-Relay-Grenzen und -Einschränkungen #
Ein SMTP-Relay löst ein bestimmtes Problem, bringt aber gleichzeitig einige neue mit sich.
Die über diesen Dienst weitergeleiteten Nachrichten werden von einem Drittanbieter verarbeitet. Unsere Dienste enthalten Lizenzschlüssel, daher halten wir die Liste der Domains kurz und verwenden einen Schlüssel, der ausschließlich zum Senden von Nachrichten dient. Bitte prüfen Sie Ihre eigenen Datenschutzbestimmungen, bevor Sie Kunden-E-Mails über einen externen Dienst versenden, insbesondere für Kunden in der Europäischen Union.
Der kostenlose Tarif hat ein tägliches Limit. Hundert E-Mails pro Tag sind für ausgewählte Domains großzügig bemessen, aber ein Newsletter an Ihre gesamte Kundenliste würde dieses Limit innerhalb weniger Minuten erreichen. Newsletter sollten in einem separaten Tarif und idealerweise auf einer separaten Subdomain versendet werden, damit Marketingbeschwerden niemals die Reputation Ihrer Bestell-E-Mails beeinträchtigen.
Reputation ist geliehen, nicht erworben. Gemeinsam genutzte Absenderadressen werden zwar sorgfältig verwaltet, aber Sie haben keinen Einfluss darauf, wer sie sonst noch verwendet. Sollte ein Anbieter Ihre Anfrage nach der Änderung weiterhin ablehnen, lesen Sie die Fehlermeldung im Dashboard, bevor Sie annehmen, dass der Pfad fehlerhaft ist.
Schließlich sollte ein API-Schlüssel, der in einen Chat, ein Ticket oder einen Screenshot eingefügt wurde, ersetzt werden. Erstellen Sie einen neuen Schlüssel, aktualisieren Sie die SMTP-Relay-Regel, senden Sie eine Test-E-Mail und löschen Sie den alten Schlüssel. Das dauert nur zwei Minuten und beseitigt ein Risiko, das sonst jahrelang bestehen würde.
Häufig gestellte Fragen #
Was ist ein SMTP-Relay? #
Ein SMTP-Relay ist ein Mailserver, der Nachrichten von Ihrem Server entgegennimmt und zustellt. Der Empfänger beurteilt dann die Reputation des Relays und nicht die Adresse, von der Ihr Server sendet.
Warum landen E-Mails von meinem Synology NAS im Spam-Ordner, obwohl SPF, DKIM und DMARC erfolgreich geprüft wurden? #
Diese drei Prüfungen beweisen, dass die Nachricht tatsächlich von Ihrer Domain stammt. Empfänger bewerten außerdem die IP-Adresse, von der die Nachricht zugestellt wird. Ein generischer Reverse-DNS-Name oder ein gemeinsam genutzter ausgehender Server mit uneinheitlicher Historie kann diese zweite Prüfung allein schon nicht bestehen.
Unterstützt Synology MailPlus ein SMTP-Relay nur für bestimmte Domänen? #
Ja. Unter „E-Mail-Zustellung“, „Relay-Einstellungen“, „Ausnahmeregeln“ können Sie Empfängerregeln erstellen, die jeweils ein separates SMTP-Relay darstellen. Jede Regel verfügt über einen eigenen Server, Port und eigene Anmeldeinformationen und gilt nur für die Domänen oder Adressen in ihrer Liste.
Kann Resend kostenlos als SMTP-Relay genutzt werden? #
Der kostenlose Tarif erlaubte 3.000 E-Mails pro Monat, 100 pro Tag und 3 Domains, als wir uns im Oktober 2026 anmeldeten. Das ist ausreichend für die Transaktionsmails eines kleinen Ladens, insbesondere wenn nur einige Domains ihn nutzen.
Welchen SMTP-Relay-Server, Port und Login verwendet Resend? #
Der Server ist smtp.resend.com. Port 587 mit STARTTLS funktioniert mit dem MailPlus-Server, Port 465 steht für implizites TLS zur Verfügung. Der Benutzername ist immer „resend“, das Passwort ist Ihr API-Schlüssel.
Muss ich meine bestehenden SPF- oder DKIM-Einträge ändern? #
Nein. Resend fügt einen DKIM-Schlüssel unter einem eigenen Selektor hinzu und verwendet eine eigene Subdomain für Bounces. Die bereits von Ihrem Mailserver verwendeten Einträge bleiben erhalten, sodass sowohl die Standardroute als auch das SMTP-Relay authentifiziert bleiben.
Wird den Kunden weiterhin meine eigene Adresse als Absender angezeigt? #
Ja. Die Absenderadresse ist unverändert und die Nachricht ist für Ihre Domain signiert, daher ist DMARC erfolgreich. In unseren Tests beschränkten sich die sichtbaren Änderungen auf die Header „An“, „Nachrichten-ID“, „Datum“ und „Empfangen“.
Kann ich das SMTP-Relay anhand des Absenders anstatt anhand des Empfängers auswählen? #
Der MailPlus-Server verfügt neben der Empfängerregel auch über eine Registerkarte „Absenderregel“ für das Routing anhand der Absenderadresse. Wenn beide Regeltypen auf dieselbe Nachricht zutreffen, zeigt die Konsole an, dass die Empfängerregel Vorrang hat.
Referenzen und Video-Anleitungen #
- SMTP-Dokumentation erneut senden, wobei der Servername, die verfügbaren Ports und das Anmeldeformat aufgeführt werden.
- Preisgestaltung erneut senden, für die aktuellen Leistungen der kostenlosen und kostenpflichtigen Tarife.
- Hilfe zur E-Mail-Zustellung auf dem Synology MailPlus-Server, die offizielle Beschreibung der Liefer- und Relais-Einstellungen.
- Google-Richtlinien für E-Mail-Absender, die Authentifizierungs- und Reputationsregeln, die Gmail für eingehende E-Mails anwendet.
- DMARC-Übersicht, wobei erläutert wird, wie die SPF- und DKIM-Ausrichtung darüber entscheidet, ob eine Nachricht durchgeht.
Diese Synology-Videos behandeln den Mailserver, auf dem dieser Artikel basiert, von der Erstinstallation bis zu den Sicherheitseinstellungen.
Mehr aus dieser Serie zum Thema Hosting eines Unternehmens auf einem NAS: E-Mail-Bombing über ein Kontaktformular. Sie planen Ihren eigenen Mailserver? Beginnen Sie mit ein MailPlus-Lizenzpaket, oder durchsuchen Sie alle Lizenzen auf SynoPower Club.