
Synology MailPlus SMTP-relais: Afgewezen e-mail herstellen met opnieuw verzenden

Bijgewerkt op 11 oktober 2026
Een SMTP-relay is een tweede mailserver die uw berichten namens u verzendt, zodat de ontvangende partij de reputatie van de relay beoordeelt in plaats van die van u. Op 9 oktober 2026 hadden we er snel een nodig. SynoPower Club draait volledig op Synology en elke orderbevestiging en licentiesleutel wordt via Synology MailPlus verzonden. Die avond betaalde een klant in België voor een licentie en de e-mail met de sleutel kwam direct terug met een foutmelding. 552 5.2.0 Uw bericht wordt beschouwd als spam. SPF, DKIM en DMARC slaagden allemaal. Dit artikel over NAS Hosting 101 laat zien hoe we Resend hebben toegevoegd als SMTP-relay, maar alleen voor de domeinen van de ontvangers die ons afwijzen, welke records daarvoor nodig zijn, hoe we het hebben getest en wat de service stilletjes in uw berichten wijzigt.
SynoPower Club-punt: Ik heb jarenlang in de supportafdeling van Synology gewerkt, en de leverbaarheid van e-mails was de reden waarom de meeste mensen het opgaven om hun eigen e-mail te beheren. Ze gingen ervan uit dat de oplossing was om alle mailboxen naar een gehoste suite te verplaatsen. Dat is zelden het geval. In ons geval was de mailserver gezond, de DNS correct, en precies één hop in de uitgaande route had een slechte naam bij een paar strikte providers. Synology MailPlus biedt de mogelijkheid om die ene hop alleen voor die providers te wijzigen, met een regel die we in tien minuten hebben aangemaakt. De mailboxen, de logs en de klantgegevens hebben onze eigen NAS nooit verlaten.
Waarom correct ondertekende e-mails van een NAS nog steeds worden geweigerd #
Authenticatie bewijst wie je bent. Het bewijst niet dat je welkom bent. SPF, DKIM en DMARC vertellen de ontvangende server dat een bericht daadwerkelijk van jouw domein afkomstig is, en daarna stelt de server een tweede vraag: wat heeft hij eerder gezien van het IP-adres dat het bericht doorstuurt?
Een zelfgehoste mailserver beantwoordt die tweede vraag meestal op een van de volgende twee manieren niet. Als de server rechtstreeks verzendt, gebruikt het publieke IP-adres vaak een generieke reverse DNS-naam van de internetprovider, die door veel ontvangers als een thuisverbinding wordt beschouwd. Als de server daarentegen via de eigen uitgaande server van de provider verzendt, zoals bij ons het geval was, erft het bericht de reputatie van een machine die door duizenden andere klanten wordt gebruikt.
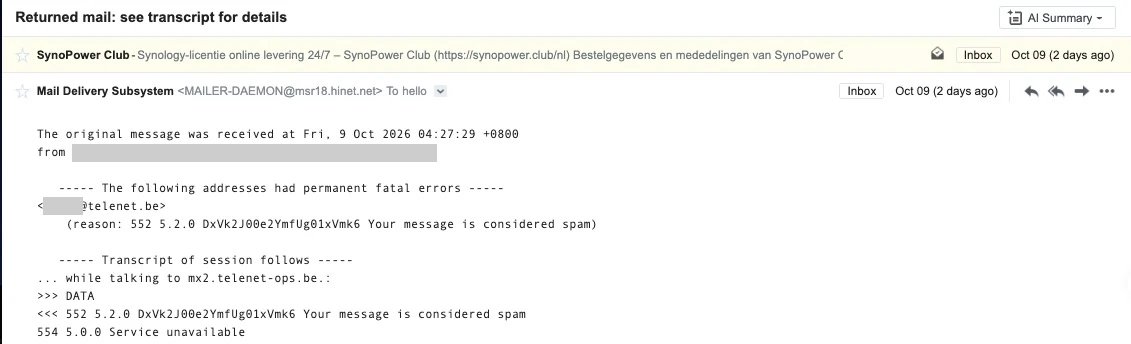
Dat was onze situatie. De bounce had niets te maken met ons domein of onze handtekening. Het was een oordeel over het pad, en grote Europese e-mailproviders zoals Telenet en GMX staan erom bekend dat ze juist op dat soort signalen streng filteren. Niets binnen de mailserver kon dit veranderen, omdat het probleem zich één hop na de NAS bevond.
Wat een SMTP-relay wel en niet verandert. #
Een SMTP-relay vervangt die laatste stap. Uw server authenticeert zich bij de relay op poort 587, geeft het bericht door en de SMTP-relay levert het af vanaf zijn eigen IP-adressen met zijn eigen verzendgeschiedenis. Transactionele e-mailservices bestaan precies voor deze taak: hun adressen verzenden alleen ontvangstbevestigingen, wachtwoordherstel en notificaties, waardoor ontvangers ze meer vertrouwen dan een algemene uitgaande server.
Een goede SMTP-relay ondertekent het bericht ook met een DKIM-sleutel voor uw domein, zodat de klant uw adres nog steeds ziet en DMARC nog steeds slaagt. Wat een goede relay niet kan doen, is slechte inhoud herstellen, een ontbrekend SPF-record of een lijst met mensen die nooit om uw e-mail hebben gevraagd. Los eerst de authenticatieproblemen op en kijk daarna pas naar het pad.
Waarom we Resend als SMTP-relais hebben gekozen #
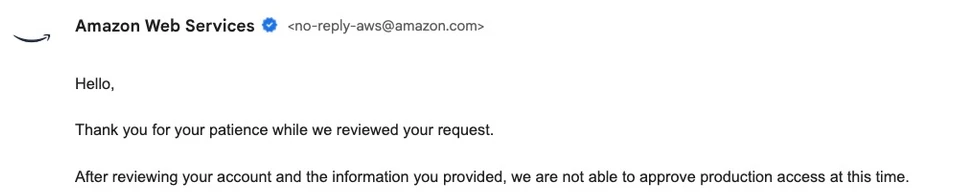
Onze eerste poging was met Amazon SES. We hebben het domein geverifieerd, ons volume omschreven als 20 tot 50 transactionele e-mails per dag, en de volgende dag werd onze aanvraag voor productietoegang zonder opgave van reden afgewezen. Dat is een veelvoorkomende ervaring voor een gloednieuw account, en het resultaat was dat we met licentiesleutels bleven zitten die nog moesten worden geleverd.
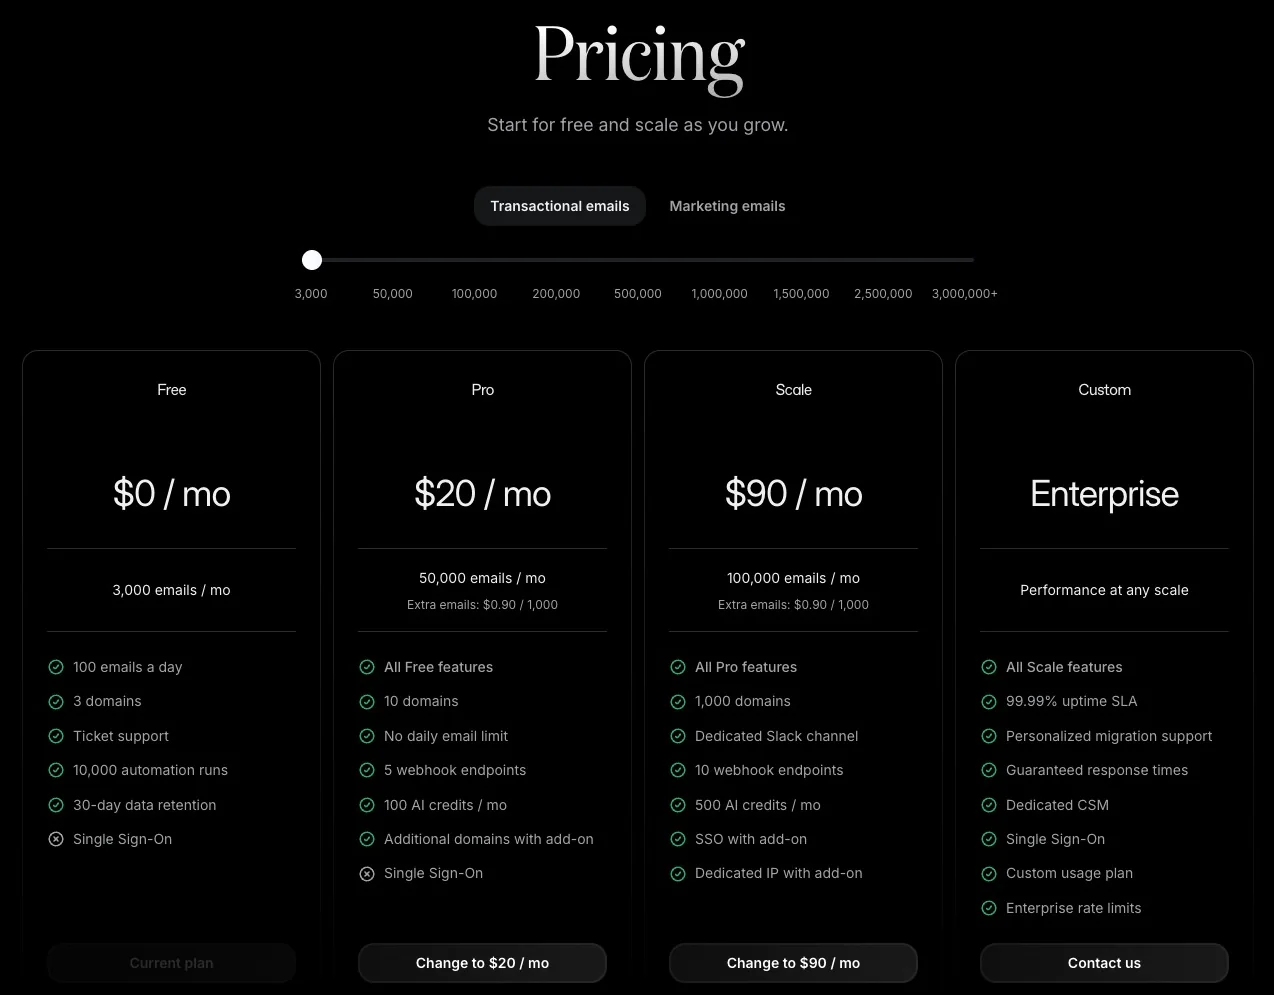
Resend was de tweede poging en ongeveer tien minuten na de aanmelding verstuurde het ondertekende e-mails voor ons domein. Drie dingen maakten het een goede oplossing voor een kleine webwinkel die gehost werd door Synology:
- Het communiceert via standaard SMTP. Er is geen plugin- of API-integratie nodig, dus een mailserver op een NAS kan het zonder extra software als SMTP-relay gebruiken.
- Het gratis abonnement is geldig voor een kleine winkel. In oktober 2026 staat het 3.000 e-mails per maand toe, 100 per dag en 3 domeinen, wat veel hoger is dan ons huidige ordervolume.
- Domeinverificatie verloopt automatisch met Cloudflare. Eén autorisatiescherm heeft alle DNS-records voor ons aangemaakt.
- Alle berichten worden weergegeven in een dashboard. Je kunt zien of de ontvangende server elk verzoek heeft geaccepteerd of geweigerd.
Eén detail deed ons glimlachen. De headers van onze eerste test lieten zien dat het bericht via de Amazon SES-infrastructuur in Tokio werd verzonden. Resend is gebouwd op precies dat platform dat onze eigen aanvraag had afgewezen, waarbij de reputatie van de afzender en de goedkeuring al geregeld waren.
Alles doorsturen, of alleen de domeinen die je afwijzen? #
De meeste handleidingen raden aan om alle uitgaande e-mail via de nieuwe SMTP-relay te versturen. Wij hebben dat niet gedaan, en Synology MailPlus is de reden dat dat niet nodig was. De SMTP-relay-instellingen accepteren uitzonderingsregels, en elke regel heeft zijn eigen server, poort en inloggegevens. E-mail voor de domeinen die in een regel worden vermeld, gaat via die route, en al het andere blijft de standaardroute gebruiken.
Het op deze manier opsplitsen van het verkeer biedt aanzienlijke voordelen voor een zakelijke mailserver:
- Gewone correspondentie blijft ongewijzigd. Antwoorden, discussiedraden en berichten met meerdere ontvangers behouden hun oorspronkelijke koptekst.
- Minder van uw post gaat via een derde partij. Alleen berichten voor de vermelde domeinen verlaten uw eigen infrastructuur vroegtijdig.
- Je blijft binnen de gratis limiet. Honderd e-mails per dag is ruim voldoende voor een handvol domeinen, maar niet veel voor een heel bedrijf.
- Terugdraaien is slechts één vinkje nodig. Schakel de regel uit en die domeinen keren terug naar de standaardroute.
We begonnen met twee domeinen, het domein dat niet werkte en een ander met een vergelijkbare reputatie op het gebied van strenge regels. Meer Europese aanbieders zullen volgen zodra daadwerkelijke bestellingen het resultaat bevestigen.
Een MailPlus SMTP-relay met herverzending instellen in 4 stappen #
De volledige SMTP-relayconfiguratie vindt plaats in twee browsertabbladen: het Resend-dashboard en de MailPlus-serverconsole in DSM. Maak eerst een momentopname of exporteer de configuratie van de mailserver als dit een productiesysteem betreft.
Voeg uw domein toe in Resend en publiceer de DNS-records. #
Maak een Resend-account aan, open 'Domeinen' en voeg het domein toe waarvan u verzendt. Selecteer in deze stap de regio. Resend toont vervolgens een DKIM-record en twee records voor het bounce-subdomein. Bij Cloudflare DNS maakt de knop 'Automatisch configureren' deze records aan na één autorisatiescherm. Bij elke andere DNS-provider moet u de records handmatig kopiëren. Laat uw bestaande SPF-, DKIM- en DMARC-records ongewijzigd.
Wacht tot de verificatie is voltooid en maak vervolgens een API-sleutel aan die alleen voor verzenden bedoeld is. #
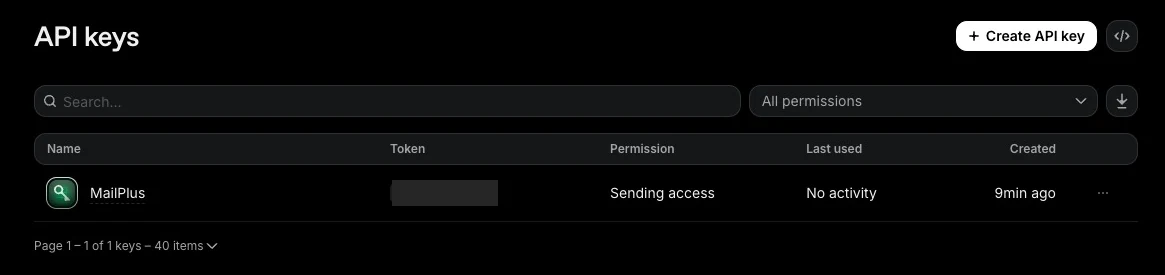
De verificatie duurde een paar minuten. Zodra de domeinstatus 'Geverifieerd' aangeeft, open je de API-sleutels en maak je een sleutel aan met de verzendtoegangsmachtiging, eventueel beperkt tot dat domein. Kopieer de sleutel direct, want de volledige sleutel wordt slechts één keer weergegeven. Deze sleutel is het wachtwoord voor de SMTP-relay.
Maak een ontvangersregel aan in de MailPlus-server. #
Open in MailPlus Server Mail Delivery, vervolgens Relay Settings, daarna Exception Rules en maak een regel aan op het tabblad Recipient Rule. Voer smtp.resend.com in als server en 587 als poort, vink de vakjes voor beveiligde verbinding en authenticatie aan, typ resend als account en plak de API-sleutel als wachtwoord. Voeg elk domein van de ontvanger toe aan de lijst, bevestig en pas de wijziging toe.
Stuur een test en lees het resultaat aan beide zijden af. #
Verzend een bericht naar een mailbox op een van de vermelde domeinen. In MailPlus Server zou de pagina 'Wachtrij' na een paar seconden leeg moeten zijn. Op de pagina 'E-mails opnieuw verzenden' zou het bericht als 'Bezorgd' moeten worden weergegeven. Open ten slotte het bericht aan de ontvangende kant en controleer of SPF, DKIM en DMARC allemaal 'Geslaagd' zijn voor uw eigen domein.
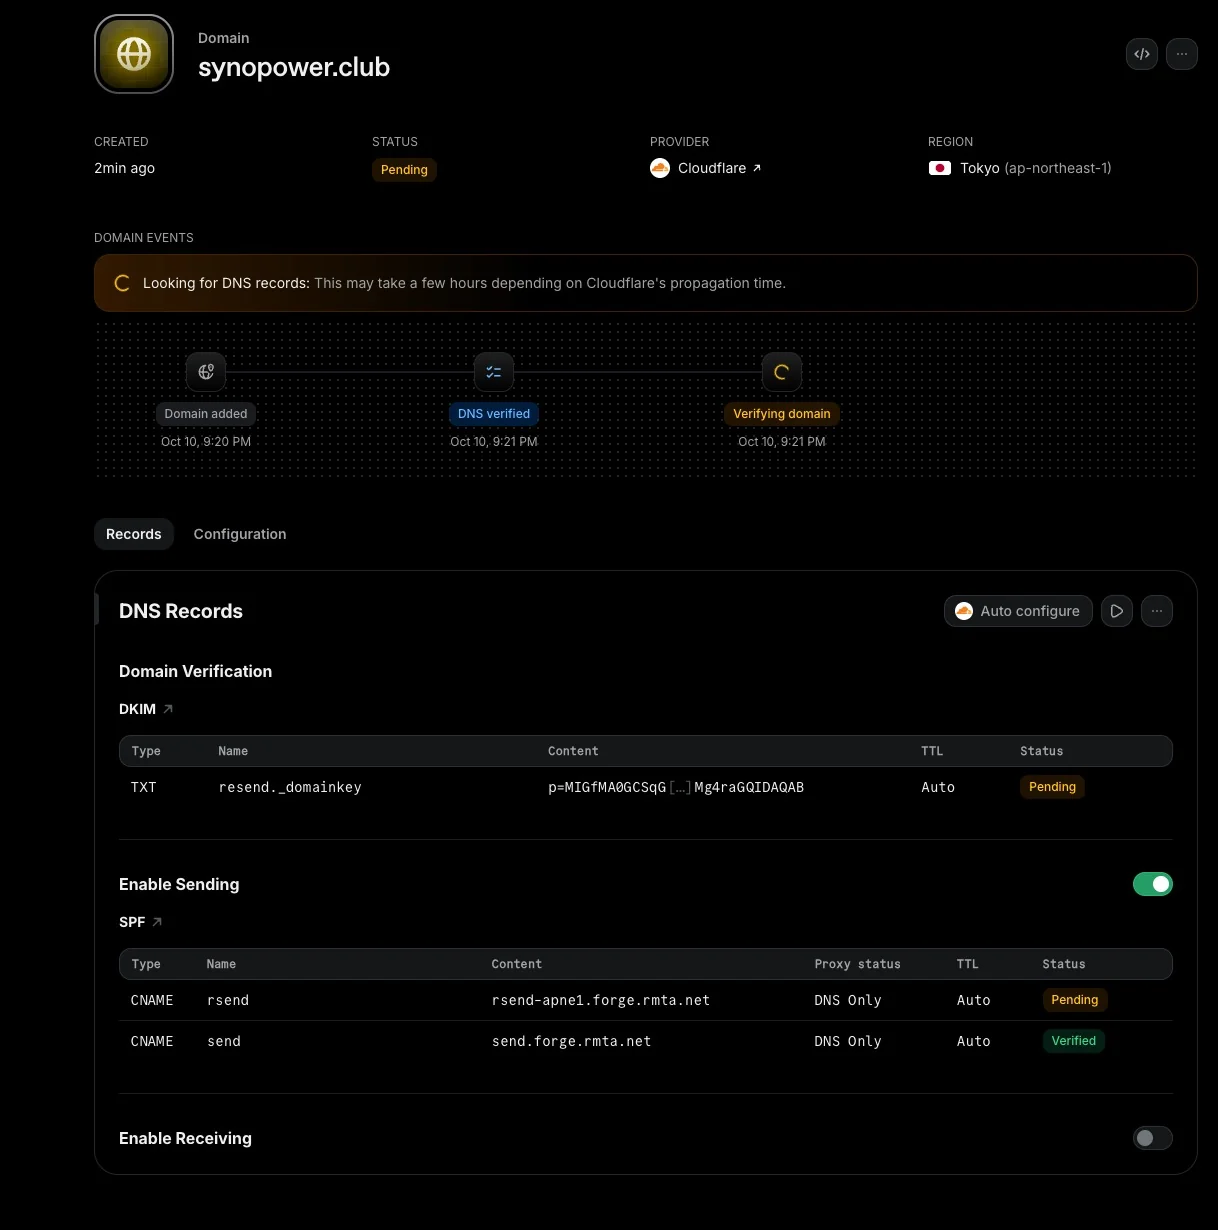
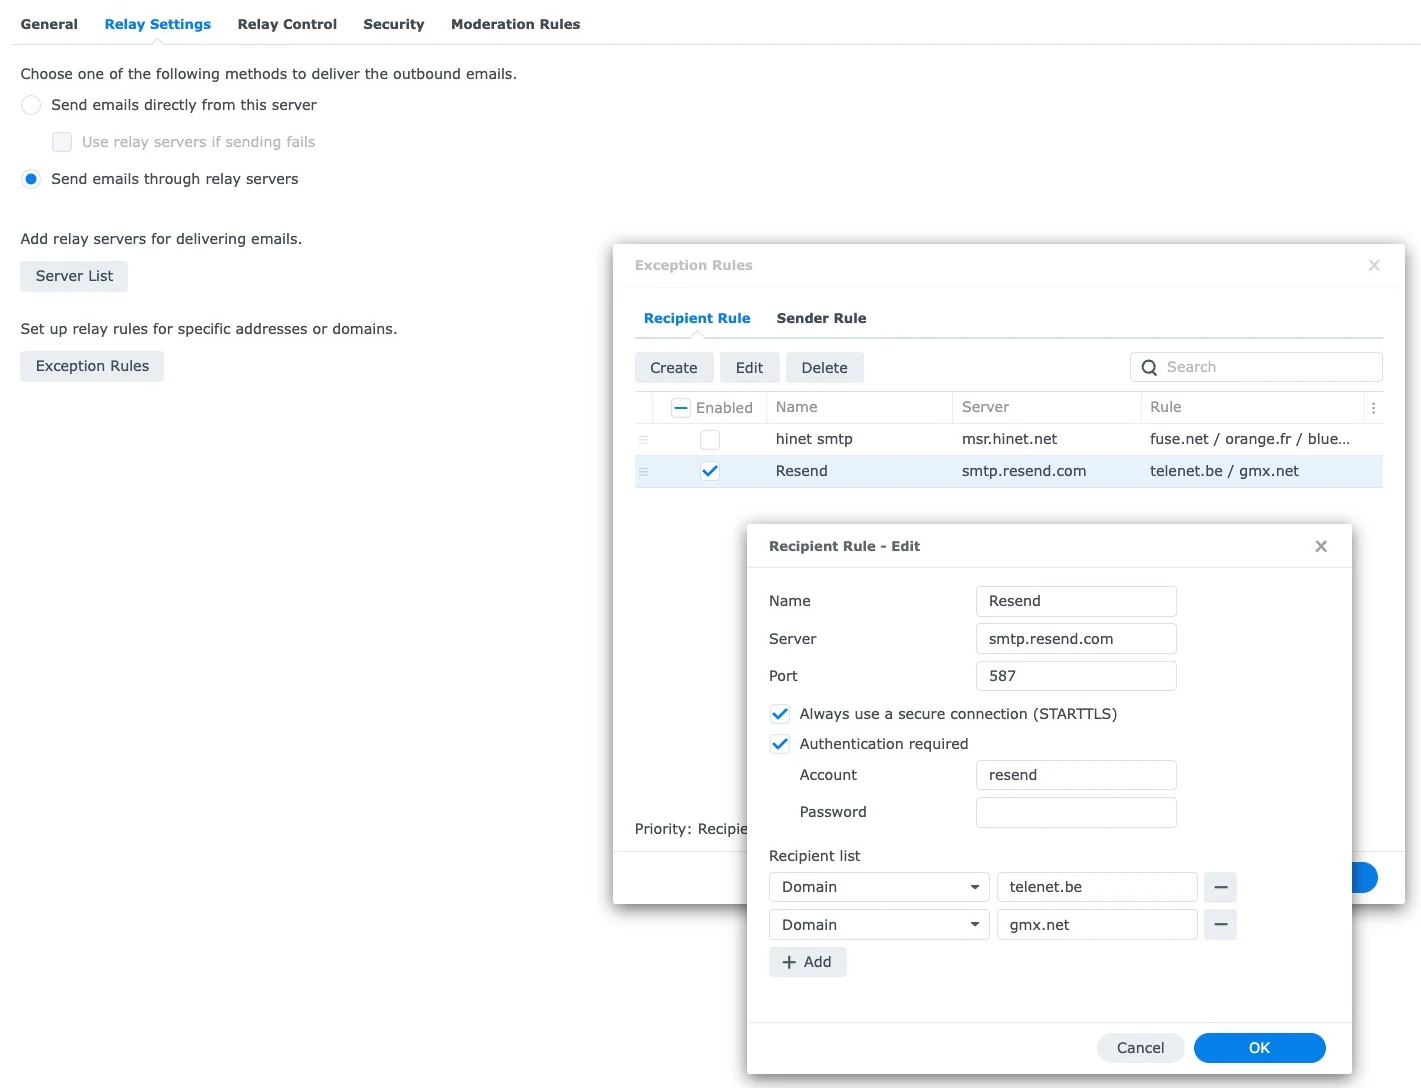
De DNS-kant verdient nog een extra zin. Resend ondertekent met een eigen DKIM-selector en gebruikt een eigen subdomein voor bounces, waardoor niets wat het toevoegt conflicteert met de records waarop uw mailserver al vertrouwt. Beide routes blijven tegelijkertijd volledig geauthenticeerd, wat een gesplitste configuratie veilig maakt.
Hoe te controleren of de SMTP-relay daadwerkelijk in gebruik is #
Onze eerste poging om de regel op te slaan was fout, en daar was niets over te zien op het scherm. De wachtwoordmanager van de browser had het wachtwoordveld ingevuld met het DSM-inlogwachtwoord terwijl we de andere velden aan het typen waren, en het formulier accepteerde dit zonder problemen. Voor die domeinen zou er een authenticatiefoutmelding in de wachtrij zijn blijven staan.
Drie controles geven aan of de SMTP-relay werkt, nog voordat een klant dat merkt:
- Plak de sleutel als laatste en kijk naar de lengte ervan. Een sleutel voor opnieuw verzenden begint met
met betrekking tot_en is 36 tekens lang. Een korte rij puntjes betekent dat de browser iets anders heeft ingevuld. - Houd de wachtrij in de gaten. Na een testbericht zou de wachtrijpagina in de MailPlus-server leeg moeten zijn. Een uitgesteld bericht toont de reden die de SMTP-relay heeft opgegeven.
- Let op de legenda. In de kolom 'Laatst gebruikt' op de pagina 'API-sleutels opnieuw verzenden' staat 'Geen activiteit totdat het eerste bericht succesvol is geverifieerd'.
We hebben de SMTP-relay ook rechtstreeks getest voordat we de mailserver benaderden, door berichten via SMTP naar een van onze eigen mailboxen te sturen. Deze berichten kwamen aan met SPF, DKIM en DMARC correct verwerkt voor ons domein, en een niet-Engelstalig onderwerp, een HTML-body met een gedeelte in platte tekst, een PDF-bijlage en een aangepaste header werden allemaal ongewijzigd verzonden. De SMTP-relay beschadigt dus geen gewone berichtinhoud. Dat is belangrijk voor een webwinkel die orderbevestigingsmails in 16 talen verstuurt.
Toen kwam de cruciale test. Op 11 oktober verstuurden we de orderbevestiging van de Belgische klant opnieuw, hetzelfde bericht dat twee dagen eerder was teruggestuurd. Uit het maillogboek bleek dat de MailPlus-server het bericht 3,2 seconden nadat het in de wachtrij was gekomen, had afgeleverd, en het dashboard markeerde het als 'Afgeleverd', wat betekent dat de server van de provider het bericht had geaccepteerd in plaats van geweigerd.
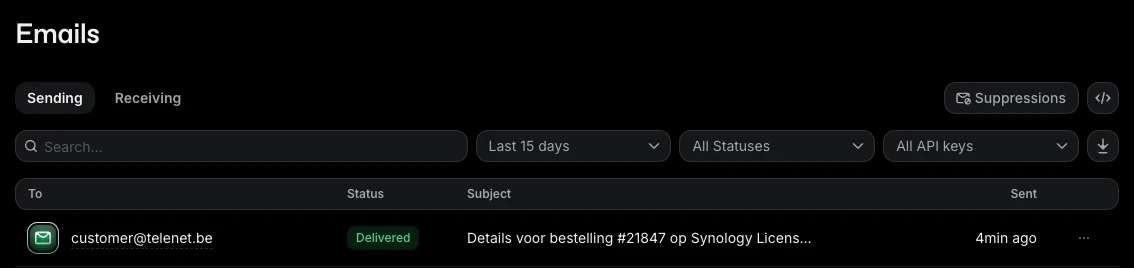
Eén bericht is een resultaat, geen statistiek. 'Geleverd' geeft aan dat de ontvangende server 'ja' heeft gezegd, maar kan niet aangeven in welke map het bericht is opgeslagen. We blijven de daadwerkelijke bestellingen bij deze providers in de gaten houden voordat we meer domeinen overzetten.
Wat zijn de wijzigingen in de herschrijvingen van uw berichten? #
Een SMTP-relay die berichten opnieuw samenstelt, is geen transparante pijplijn, en het is belangrijk om de verschillen te kennen voordat je er belangrijke berichten doorheen stuurt. Door te vergelijken wat we verstuurden met wat we ontvingen, zagen we vier verschillen:
- De koptekst 'Aan' geeft de enige ontvanger aan. Elke ontvanger krijgt een exemplaar dat alleen aan hem of haar is geadresseerd, waardoor de oorspronkelijke lijst met ontvangers niet meer zichtbaar is.
- De bericht-ID wordt vervangen. E-mailclients gebruiken die waarde om antwoorden te groeperen, zodat gesprekken kunnen worden opgesplitst.
- De datumheader wordt geconverteerd naar UTC. Het moment is hetzelfde, maar de weergegeven tijdzone niet.
- De ontvangen regels van uw eigen server zijn verwijderd. De ontvanger ziet het interne pad niet meer.
Dit alles is niet relevant voor een orderbevestiging die naar één klant wordt gestuurd. Het is echter van groot belang voor een gesprek met drie personen in de cc, en het is het sterkste argument om de SMTP-relay alleen bepaalde domeinen te laten beheren in plaats van alle domeinen.
Waarom onze post nog steeds op Synology MailPlus te vinden is #
Het toevoegen van een externe SMTP-relay voor twee domeinen verandert niets aan de locatie van onze e-mail. Elke mailbox, elk verzonden bericht en elk bezorgingslogboek staat nog steeds op onze eigen NAS. Synology MailPlus Het systeem beslist nog steeds, bericht voor bericht, welke route te volgen. Een gehoste mailsuite zou ons die keuze niet hebben gegeven. We zouden slechts één uitgaand pad hebben gehad, dat van de leverancier, en geen regel om een probleem te omzeilen.
Dat is ook de reden waarom de oplossing niets kostte. De server bevat vijf gratis e-mailaccounts, licenties voor meer accounts worden eenmalig aangeschaft in plaats van maandelijks gehuurd, en de SMTP-relayregels zijn onderdeel van het pakket. Als u overweegt uw eigen e-mailserver te beheren, vindt u alle informatie in onze handleiding: Handleiding voor de Synology MailPlus mailserver.
Beperkingen en aandachtspunten van SMTP-relays #
Een SMTP-relay lost één specifiek probleem op, maar brengt er ook een paar nieuwe met zich mee.
De berichten die u via deze dienst verzendt, worden verwerkt door een derde partij. Onze diensten bevatten licentiesleutels, waardoor we de lijst met domeinen kort houden en een sleutel gebruiken die alleen kan verzenden en verder niets anders kan doen. Controleer uw eigen privacyverplichtingen voordat u klantmail via een externe dienst verzendt, met name voor klanten in de Europese Unie.
Het gratis abonnement heeft een dagelijkse limiet. Honderd e-mails per dag is ruim voldoende voor bepaalde domeinen, maar een mailing naar je hele klantenlijst zou die limiet binnen enkele minuten bereiken. Nieuwsbrieven horen thuis in een apart abonnement, idealiter op een apart subdomein, zodat klachten over marketing de reputatie van je ordermails niet schaden.
Reputatie is geleend, niet eigendom. Gedeelde verzendadressen worden goed bewaard, maar je hebt geen controle over wie ze nog meer gebruikt. Als een provider je na de wijziging nog steeds afwijst, lees dan de foutmelding in het dashboard voordat je ervan uitgaat dat het aan het verzendpad ligt.
Tot slot moet een API-sleutel die in een chat, ticket of screenshot is geplakt, worden vervangen. Maak een nieuwe sleutel aan, werk de SMTP-relayregel bij, verstuur een test en verwijder de oude. Het duurt slechts twee minuten en elimineert een risico dat anders jarenlang zou kunnen voortduren.
Veelgestelde vragen #
Wat is een SMTP-relay? #
Een SMTP-relay is een mailserver die berichten van uw eigen server accepteert en deze voor u bezorgt. De ontvangende partij beoordeelt vervolgens de reputatie van de relay in plaats van het adres waarvan uw server de e-mail verzendt.
Waarom belandt e-mail van mijn Synology NAS in de spamfolder, terwijl SPF, DKIM en DMARC wel succesvol zijn? #
Die drie controles bewijzen dat het bericht daadwerkelijk van uw domein afkomstig is. Ontvangers controleren ook het IP-adres waarmee het bericht wordt verzonden. Een generieke reverse DNS-naam of een gedeelde uitgaande server met een gemengde geschiedenis kan al bij die tweede test falen.
Biedt Synology MailPlus ondersteuning voor SMTP-relay, maar alleen voor specifieke domeinen? #
Ja. Onder Mailbezorging, Relaisinstellingen, Uitzonderingsregels kunt u ontvangerregels aanmaken, waarbij elke ontvanger een aparte SMTP-relais is. Elke regel heeft zijn eigen server, poort en inloggegevens en is alleen van toepassing op de domeinen of adressen in de betreffende lijst.
Is Resend gratis te gebruiken als SMTP-relay? #
Het gratis abonnement bood 3.000 e-mails per maand, 100 per dag en 3 domeinen toen we ons in oktober 2026 aanmeldden. Dat is voldoende voor de zakelijke e-mails van een kleine winkel, vooral als slechts een beperkt aantal domeinen er gebruik van maakt.
Welke SMTP-relayserver, poort en inloggegevens gebruikt Resend? #
De server is smtp.resend.com. Poort 587 met STARTTLS werkt met de MailPlus-server en poort 465 is beschikbaar voor impliciete TLS. De accountnaam is altijd 'resend' en het wachtwoord is uw API-sleutel.
Moet ik mijn bestaande SPF- of DKIM-gegevens wijzigen? #
Nee. Resend voegt een DKIM-sleutel toe onder een eigen selector en gebruikt een eigen subdomein voor bounces. De records die uw mailserver al gebruikt, blijven behouden, waardoor zowel de standaardroute als de SMTP-relay geauthenticeerd blijven.
Zullen klanten mijn eigen adres nog steeds als afzender zien? #
Ja. Het afzenderadres blijft ongewijzigd en het bericht is ondertekend voor uw domein, dus DMARC slaagt. In onze tests waren de zichtbare wijzigingen beperkt tot de headers 'Aan', 'Bericht-ID', 'Datum' en 'Ontvangen'.
Kan ik de SMTP-relay instellen op basis van de afzender in plaats van de ontvanger? #
De MailPlus-server heeft naast de ontvangstregel ook een tabblad 'Verzenderregel' voor routering op basis van het verzendadres. Wanneer beide soorten regels overeenkomen met hetzelfde bericht, geeft de console aan dat de ontvangstregel voorrang heeft.
Referenties en video-rondleidingen #
- SMTP-documentatie opnieuw verzenden, met vermelding van de servernaam, de beschikbare poorten en het inlogformaat.
- Prijzen opnieuw verzenden, voor de huidige vergoedingen van de gratis en betaalde abonnementen.
- Hulp bij e-mailbezorging op de Synology MailPlus-server, de officiële beschrijving van de leverings- en doorstuurinstellingen.
- Richtlijnen voor het verzenden van e-mails via Google, de authenticatie- en reputatieregels die Gmail toepast op inkomende e-mail.
- DMARC-overzicht, waarin wordt uitgelegd hoe SPF- en DKIM-afstemming bepalen of een bericht wordt doorgelaten.
Deze Synology-video's behandelen de mailserver waarop dit artikel is gebaseerd, van de eerste installatie tot de beveiligingsinstellingen.
Meer uit deze serie over het hosten van een bedrijf op een NAS: E-mailbombardement via een contactformulier. Bent u van plan uw eigen mailserver te bouwen? Begin dan met... een MailPlus-licentiepakket, of bekijk alle licenties op SynoPower Club.