
NAS-Sicherheit für eine öffentliche Website: Die 5 Sicherheitsebenen, die wir auf Synology einsetzen

Aktualisiert am 11. Oktober 2026
Die Sicherheit eines NAS wird üblicherweise anhand einer Liste von Einstellungen in DSM beschrieben. Für ein NAS, das nur Familienfotos speichert, ist diese Liste ausreichend. Unser System ist jedoch riskanter: SynoPower Club, ein Shop, der Zahlungen in 16 Sprachen akzeptiert, wird von einem Synology-NAS in unserem eigenen Rack betrieben. Dadurch ist jeder Scanner und jedes Botnetz im Internet potenziell angreifbar. Eine einzelne Einstellung reichte daher niemals für ausreichende NAS-Sicherheit. Dieser Artikel „NAS Hosting 101“ erläutert die fünf Sicherheitsebenen, die eine Anfrage durchläuft, bevor sie WordPress erreicht, welche Sicherheitslücken jede Ebene in realen Vorfällen im Jahr 2026 aufdeckte und in welchen Fällen eine Ebene uns selbst und nicht dem Angreifer schadete.
SynoPower Club-Punkt: Ich habe jahrelang im Support von Synology gearbeitet, und die kompromittierten Systeme, die ich gesehen habe, wurden fast nie durch ausgeklügelte Methoden geknackt. Sie hatten immer noch das Standard-Administratorkonto aktiviert, einen Management-Port ins Internet weitergeleitet und keine Zwei-Faktor-Authentifizierung. Gute NAS-Sicherheit ist größtenteils mühsame Arbeit, die in der richtigen Reihenfolge erledigt wird. Was mich überrascht hat, nachdem wir unseren eigenen Shop gestartet haben, ist, wie viel Arbeit außerhalb des NAS stattfindet. Der größte Teil des Datenverkehrs, den wir heute ablehnen, wird blockiert, bevor er überhaupt unsere Leitung erreicht.
Was NAS-Sicherheit bedeutet, sobald das NAS eine Website hostet #
Ein privates NAS hat in puncto Sicherheit eine einzige Aufgabe: Unbefugte vom Login fernzuhalten. Ein NAS, das eine öffentliche Website hostet, steht vor dem gegenteiligen Problem. Hier sind es Fremde, die als Kunden fungieren, und täglich müssen Tausende von ihnen ohne Konto darauf zugreifen können. Die Frage verschiebt sich von „Wer darf sich verbinden?“ zu „Welche Anfragen darf eine Verbindung stellen?“.
Deshalb haben wir aufgehört, NAS-Sicherheit als Produktmerkmal zu betrachten, und sie stattdessen als Prozess gestaltet. Eine Anfrage in unserem Shop durchläuft fünf Prüfpunkte, und jeder einzelne kann sie ablehnen:
- Der Rand. Cloudflare empfängt zunächst jede Anfrage und beantwortet die meisten davon aus dem eigenen Cache.
- Der Router. Ein Synology-Router prüft, was Cloudflare weiterleitet, und leitet nur die benötigten Ports weiter.
- Das vordere NAS. Ein DSM-Rechner beendet die TLS-Verschlüsselung und fungiert als Reverse-Proxy und Mailserver.
- Der Virtual DSM. WordPress läuft in einem Container innerhalb einer eigenen Virtual DSM-Instanz, getrennt von allem anderen.
- Die Anwendung. WordPress selbst entscheidet, was ein Besucher auf einem Formular oder einer Anmeldeseite tun darf.
Keine einzelne Schicht gilt als fehlerfrei. Jede einzelne Schicht dient dazu, den Fall zu kompensieren, dass die darüberliegende Schicht fehlerhaft, falsch konfiguriert oder einfach umgangen wird.
Schicht 1: Cloudflare wehrt die meisten Angriffe ab, bevor sie uns erreichen. #
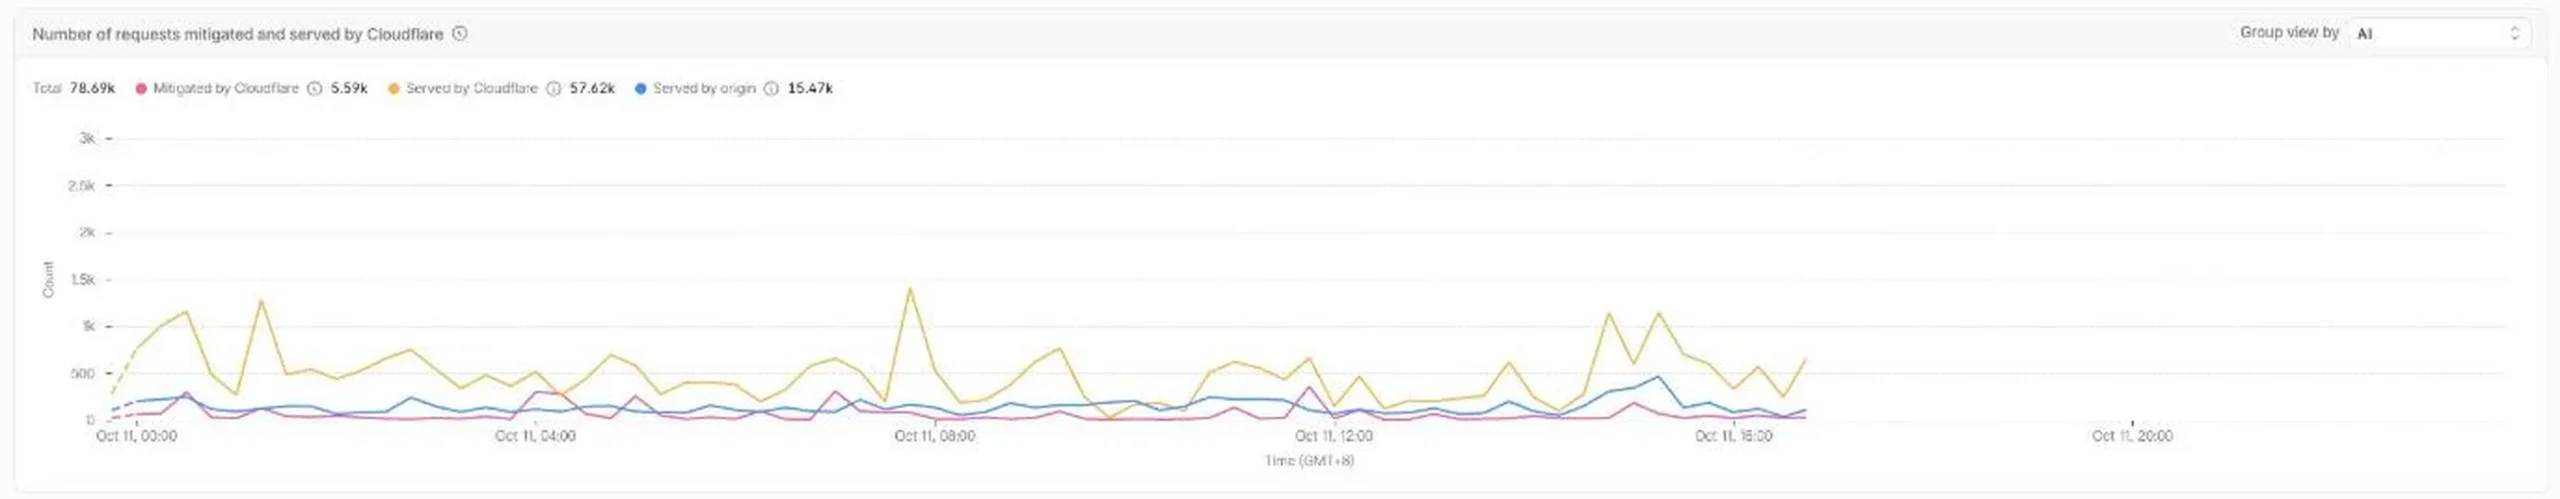
Gute NAS-Sicherheit beginnt nicht beim NAS selbst. Am einfachsten lässt sich die Abwehr von Anfragen verhindern, indem man sie gar nicht erst ankommen lässt. In den 24 Stunden vor dem Verfassen dieses Textes verarbeitete Cloudflare 78.690 Anfragen für unsere Domain. 57.620 davon wurden aus dem Cache beantwortet, 5.590 als unerwünscht verworfen und nur 15.470 an unseren Ursprungsserver weitergeleitet. Vier von fünf Anfragen beanspruchten dabei keine einzige CPU-Leistung des NAS.
Wir nutzen den Pro-Tarif und betreiben 15 benutzerdefinierte Firewall-Regeln sowie zwei Ratenbegrenzungen. Jede einzelne dieser Regeln entstand aufgrund eines bestimmten Problemfalls. Drei Beispiele verdeutlichen das Muster:
- Webshell-Jäger, 20. Juli. Innerhalb von 17 Stunden protokollierten wir 950 Anfragen für 535 verschiedene PHP-Dateinamen von 14 Adressen. Da die Blockierung von Adressen nicht mehr möglich war, änderten wir die Logik: Nur die wenigen PHP-Einstiegspunkte, die WordPress tatsächlich nutzt, sind erlaubt, alle anderen werden am Netzwerkrand blockiert.
- Ausweisscanner, 29. August. Eine Welle von Cloud-Hosting-Netzwerken forderte über 1.400 Mal Konfigurations- und Sicherheitsdateien an. Diese existierten nicht, doch jeder Fehler führte dazu, dass WordPress eine vollständige Fehlerseite ausgab, die Systemlast auf 46 anstieg und der Container neu gestartet werden musste. Diese Pfade sind nun vollständig blockiert, und nicht verifizierter Datenverkehr von großen Cloud-Netzwerken wird mit einer Browser-Attacke überprüft.
- Ein Botnetz, das Artikel in den Warenkorb legte, 31. August. Innerhalb einer Stunde gingen 258 Anfragen zum Hinzufügen zum Warenkorb von fast ebenso vielen verschiedenen Adressen ein, jeweils etwa eine Anfrage pro Adresse. Es gab also nichts, was anhand der Adresse blockiert werden konnte. Eine gezielte Abfrage dieser einen Aktion stoppte sie, und gängige Browser leiten sie unbemerkt weiter.
Cloudflare Turnstile schützt Formulare, die die Firewall nicht überwachen kann: Registrierung, Passwortzurücksetzung, Kommentare und Kontaktformular. Sowohl das Konto, das all dies steuert, als auch das bei unserem Domain-Registrar erfordern eine Zwei-Faktor-Authentifizierung. Ein Angreifer, der Ihre DNS-Einstellungen ändern kann, muss nicht unbedingt Ihr NAS kompromittieren.
Schicht 2: Bedrohungsabwehr auf dem Synology-Router #
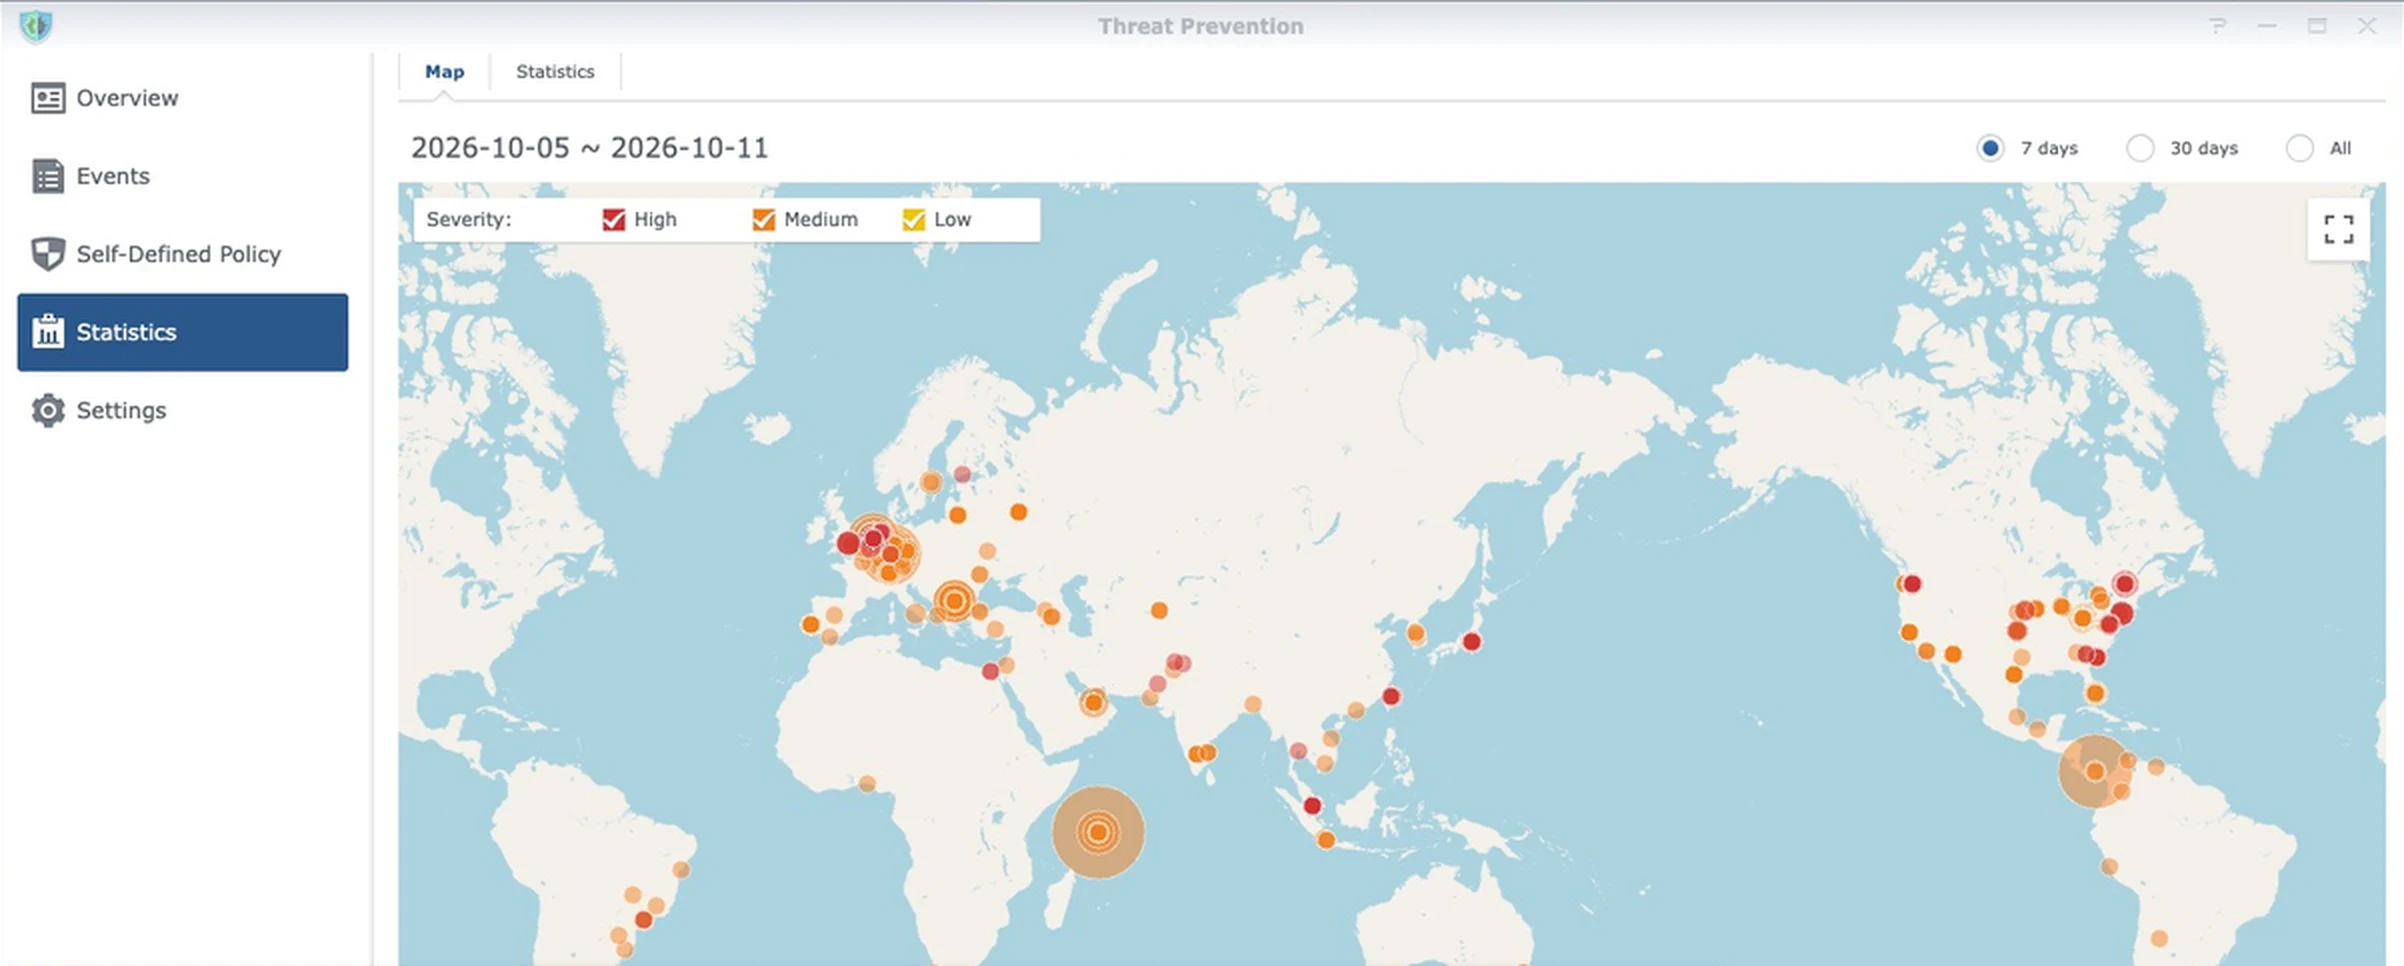
Alles, was Cloudflare durchlässt, gelangt zu einem Synology-Router mit SRM, der zweiten NAS-Sicherheitsebene. Diese Ebene war bereits in der ursprünglichen Notiz zu diesem Artikel erwähnt: Bedrohungsabwehr blockiert eine weitere Welle. Es handelt sich um ein Intrusion-Prevention-System, das Pakete mit bekannten Angriffssignaturen vergleicht, und unseres ist so konfiguriert, dass hochriskante Treffer automatisch verworfen werden, anstatt sie lediglich zu protokollieren.
Am 2. August 2026 unternahm eine Adresse 116 Angriffe, um eine PHP-Schwachstelle auszunutzen, die ausschließlich Windows-Server betrifft. Dieser Angriff hätte gegen uns niemals funktioniert, und genau das ist der springende Punkt: Die Bedrohungsabwehr blockierte jeden einzelnen Versuch, und als wir anschließend die Webserver-Logs durchsuchten, war die Adresse dort nicht mehr zu finden. Der Angriff endete am Router.
Drei einfachere Einstellungen auf demselben Gerät leisten für die NAS-Sicherheit genauso viel wie die Inspektions-Engine:
- Es werden nur die notwendigen Ports weitergeleitet. Web- und Mail-Ports sind mit dem vorderen NAS verbunden. Die DSM-Management-Ports und SSH werden nirgendwo weitergeleitet.
- Länderregeln in der Firewall. Eine kurze Liste von Regionen, in die wir nicht liefern, wird bereits vor der Bearbeitung eines Antrags abgelehnt.
- Sicherer Zugang. DNS- und Webfilter verhindern, dass Rechner innerhalb des Netzwerks mit bekannten schädlichen Domains kommunizieren, was an dem Tag wichtig ist, an dem bereits etwas im Netzwerk infiziert ist.
Schicht 3: NAS-Sicherheit innerhalb von DSM, von 2FA bis zur automatischen Blockierung #
Das vordere NAS ist das erste Synology-System, das ein externes Datenpaket erreichen kann. Daher gelten hier die klassischen Sicherheitshinweise für NAS-Systeme uneingeschränkt. Unsere Einstellungen sind bewusst unoriginell:
- Die Standardkonten sind deaktiviert. Beide
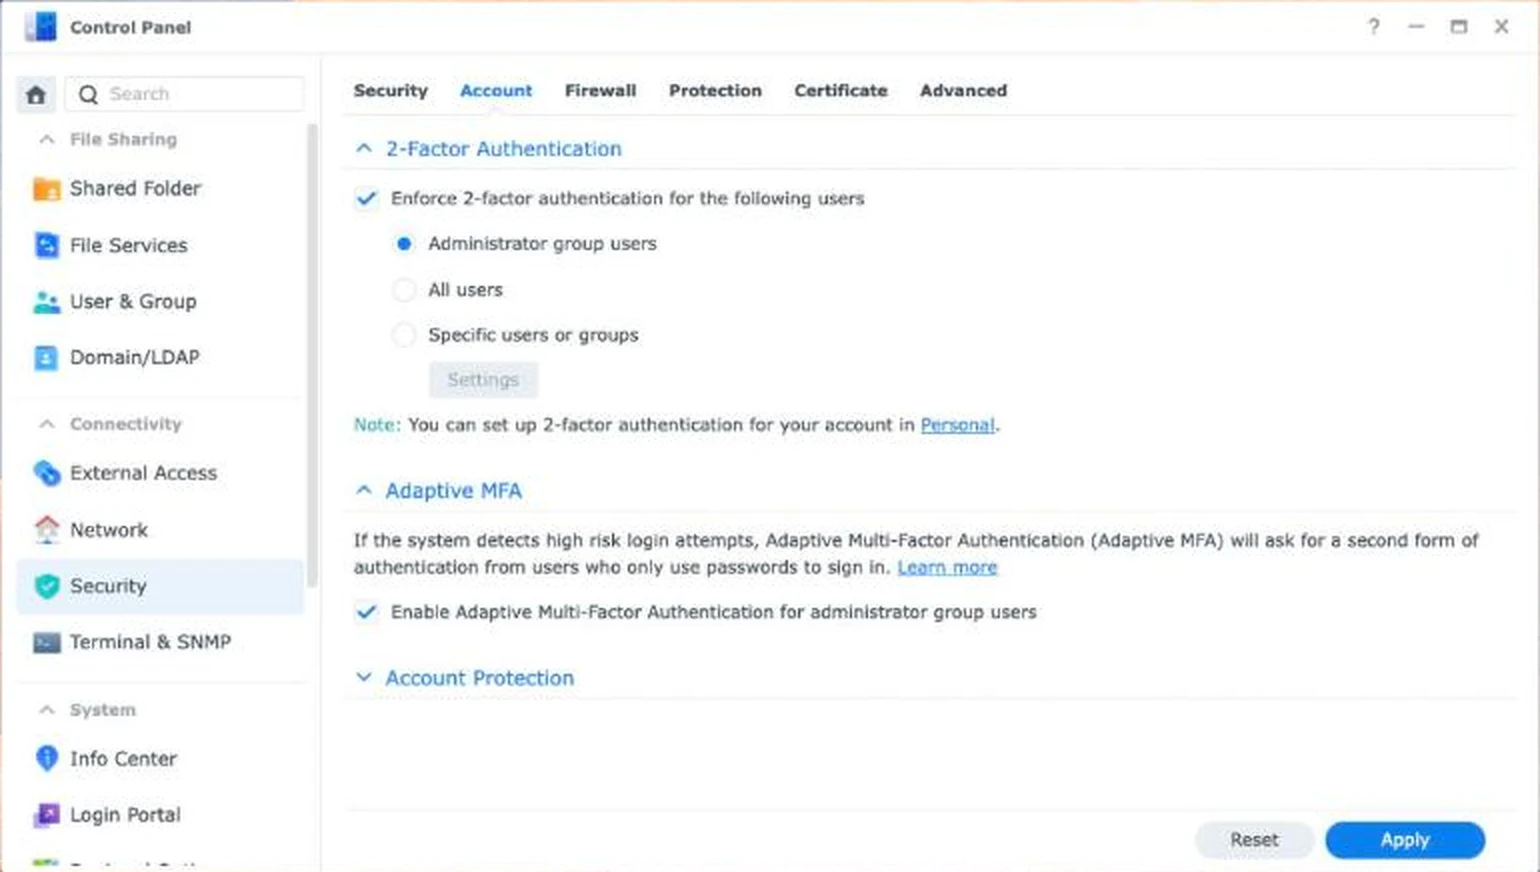
AdministratorundGastsind deaktiviert. Jeder automatisierte Login-Angriff beginnt mit diesen beiden Namen. - Administratoren können sich nicht nur mit einem Passwort anmelden. Die Zwei-Faktor-Authentifizierung wird für die gesamte Administratorengruppe erzwungen, und die adaptive Multi-Faktor-Authentifizierung fordert zusätzliche Nachweise an, wenn eine Anmeldung ungewöhnlich erscheint.
- Die automatische Blockierung ist aktiviert. Zehn fehlgeschlagene Anmeldeversuche innerhalb von fünf Minuten blockieren die Quelladresse, und die Blockierung läuft nicht von selbst ab.
- Die DSM-Firewall ist aktiviert. zusätzlich zu den Routerregeln, sodass ein Fehler auf einem Gerät nicht zu einer Sicherheitslücke auf beiden Geräten führt.
- Sicherheitsupdates installieren sich automatisch Auf dieser Maschine. Auf dem Virtual DSM, der den Shop steuert, werden wir lediglich benachrichtigt und aktualisieren die Daten manuell, nachdem wir einen Snapshot erstellt haben.
Zwei Vorgehensweisen sind für die NAS-Sicherheit genauso wichtig wie die Switches. Wir greifen von extern entweder über QuickConnect oder gar nicht auf DSM zu, weshalb kein Management-Port geöffnet sein muss. Temporäre Helfer erhalten temporäre Konten: Benötigt ein externer Dienstleister oder ein KI-Agent Administratorzugriff, erstellen wir ein benanntes Konto, lassen die Arbeit abschließen und deaktivieren es noch am selben Tag.
Schicht 4: Ein Virtual DSM, der den Schaden enthält #
WordPress läuft nicht auf dem Haupt-NAS. Es läuft in einem Container innerhalb eines Virtual DSM, einer komplett zweiten Kopie von DSM, die von Virtual Machine Manager gehostet wird. E-Mail, Reverse-Proxy und Shop befinden sich daher in separaten Systemen mit separaten Konten und separatem Speicherplatz.
Isolation ist der Teil der NAS-Sicherheit, der nicht versucht, einen Einbruch zu verhindern. Sie begrenzt vielmehr den Nutzen eines solchen Einbruchs. Wird beispielsweise ein WordPress-Plugin kompromittiert, landet der Angreifer in einem Container mit begrenztem Arbeitsspeicher, innerhalb einer virtuellen Maschine, die weder E-Mails noch Backups enthält. Und da die gesamte Maschine für Virtual Machine Manager eine einzige Datei ist, dauert ein Snapshot vor jeder riskanten Änderung nur Sekunden, während das Zurücksetzen nur wenige Minuten in Anspruch nimmt.
Virtual Machine Manager beinhaltet auf unterstützten Modellen eine kostenlose Virtual DSM-Instanz, die für einen ersten Test dieses Layouts ausreicht. Für jede weitere Instanz wird eine Lizenz benötigt.
Ebene 5: Was WordPress selbst noch tun muss #
Die äußeren Sicherheitsebenen des NAS beurteilen Pakete und Anfragen. Nur die Anwendung weiß, was eine Anfrage bedeutet, daher müssen einige Schutzmechanismen in WordPress implementiert werden:
- Ein zweiter Faktor für jede Administratoranmeldung, die gleiche Regel wie im DSM.
- Stille Beschränkungen für Passwortzurücksetzungen. Wiederholte Reset-Anfragen für ein Konto werden ohne Fehlermeldung verworfen, da eine hilfreiche Fehlermeldung einem Angreifer signalisiert, dass das Konto existiert.
- Keine Benutzerliste für Fremde. Die üblichen Methoden zur Auflistung von WordPress-Benutzernamen sind nicht mehr verfügbar.
- Tor wird auf Formularen abgelehnt. Im September nutzte jemand unser Kontaktformular, um andere Nutzer mit Bestätigungs-E-Mails zu überfluten. Alle Anfragen wurden über das Tor-Netzwerk zugestellt. Das Lesen der Website über Tor funktioniert weiterhin. Das Absenden des Formulars hingegen nicht.
- Eine billige Fehlerseite. Eine Anfrage nach etwas, das nicht existiert, liefert eine Antwort von einem Kilobyte anstelle einer vollständigen Themenseite von 148 Kilobyte.
Der Tor-Vorfall hat einen eigenen Bericht: E-Mail-Bombing über ein Kontaktformular.
NAS-Sicherheit in 4 Schritten hinzufügen, von außen nach innen #
Wenn Sie mit einem NAS mit Standardeinstellungen beginnen, ist die Reihenfolge der Sicherheitsmaßnahmen wichtiger als die verwendeten Tools. Arbeiten Sie von außen nach innen und testen Sie die Umgebung nach jedem Schritt.
Schalten Sie einen Proxy vor die Website. #
Verlegen Sie die DNS-Einstellungen Ihrer Domain zu Cloudflare und stellen Sie die Website-Einträge auf Proxy-Nutzung um. Aktivieren Sie „Immer HTTPS verwenden“, fügen Sie Turnstile zu Ihren Anmelde- und Kontaktformularen hinzu und blockieren Sie die Pfade, die Ihre Website nie nutzt. Ab diesem Zeitpunkt werden die meisten Angriffe von Cloudflare und nicht mehr von Ihrem NAS abgewehrt.
Aktivieren Sie den Bedrohungsschutz und leiten Sie nur die benötigten Nachrichten weiter. #
Installieren Sie auf einem Synology-Router die Bedrohungsabwehr und lassen Sie kritische Ereignisse automatisch verwerfen. Öffnen Sie anschließend die Portweiterleitungsliste und löschen Sie alle Ports außer den Webports und, falls Sie einen E-Mail-Dienst nutzen, den E-Mail-Ports. Leiten Sie niemals die DSM-Verwaltungsports oder SSH weiter.
Sperren Sie die DSM-Administratorkonten #
Deaktivieren Sie in der Systemsteuerung die Administrator- und Gastkonten und erstellen Sie einen benannten Administrator. Aktivieren Sie unter „Sicherheit“ > „Konto“ die Zwei-Faktor-Authentifizierung für die Administratorgruppe. Aktivieren Sie unter „Sicherheit“ > „Schutz“ die automatische Blockierung. Aktivieren Sie außerdem die DSM-Firewall.
Planen Sie Aktualisierungen, einen Scan und eine externe Datensicherung ein. #
Lassen Sie DSM Sicherheitsupdates automatisch installieren oder richten Sie eine Erinnerung ein, falls Sie die Updates nach einem Snapshot lieber manuell durchführen möchten. Führen Sie den Sicherheitsberater aus und entfernen Sie die gefundenen Hinweise. Stellen Sie abschließend sicher, dass eine Kopie des gesamten Systems regelmäßig das Gebäude verlässt.
Ein fünfter Schritt ist für alle erforderlich, die die ersten vier abgeschlossen haben: Beschränken Sie die Webports am Router auf die von Cloudflare veröffentlichten Adressbereiche. Dies ist der Aspekt der NAS-Sicherheit, der am häufigsten vernachlässigt wird. Bis dahin ist ein Proxy eine Empfehlung. Wer die tatsächliche Adresse des Routers kennt, kann diese umgehen und nur die inneren Sicherheitsebenen erreichen.
Wenn eine NAS-Sicherheitsregel Ihnen stattdessen schadet #
Jede Regel, die einen Angreifer stoppt, kann auch einen Kunden treffen, und das Versagen bleibt unbemerkt. Dies sind drei Beispiele dafür, wie uns unsere eigene NAS-Sicherheitskonfiguration Kosten verursacht hat.
Im Juli blockierte eine Regel, die sich gegen Crawler richtete, auch den Prüfmechanismus, mit dem Google Shopping-Einträge überprüft. 39 Produktangebote wurden daraufhin abgelehnt, bevor wir den Zusammenhang zwischen den beiden Ereignissen herstellen konnten. Seitdem enthält jede Bot-Regel eine explizite Ausnahme für verifizierte Suchcrawler.
Im September versuchte ein Geschäftskunde in den USA innerhalb von zwei Tagen viermal zu bezahlen, scheiterte jedoch jedes Mal, ohne dass eine Fehlermeldung angezeigt wurde. Da sein Unternehmen den gesamten Webverkehr über ein Cloud-Sicherheitsgateway leitet, wurde er von unserer Firewall wie die Scanner der August-Welle erkannt und mitten im Bezahlvorgang abgefangen. Firmenkunden greifen häufig über dieselben Cloud-Netzwerke zu, die auch von Angreifern genutzt werden. Wir haben die Regel angepasst, um Kunden, die bereits einkaufen, zu schützen.
Und die Bedrohungsabwehr-Engine, die am 2. August noch so gut funktioniert hatte, leitete nach diesem Spitzenlastereignis keine ausgehenden E-Mails mehr an unseren Mailserver weiter. Die E-Mails stauten sich, bis der Router neu gestartet wurde. Eine Prüf-Engine im Datenpfad ist eine weitere Fehlerquelle, und als unsere ausfiel, wurde sie komplett abgeschaltet.
Die Lehre für die NAS-Sicherheit besteht nicht darin, Sicherheitsebenen zu entfernen. Vielmehr geht es darum, den Zweck jeder Regel zu dokumentieren, zu analysieren, was in der ersten Woche blockiert wurde, und bei potenziellen Zugriffen von echten Personen eine Überprüfung dem Blockieren vorzuziehen.
Backups sind die Schicht, die funktioniert, nachdem die anderen versagt haben. #
Selbst die beste NAS-Sicherheit macht die Datenwiederherstellung unmöglich. Hardwareausfälle, fehlerhafte Updates und ein Administrator, der nachts um ein Uhr arbeitet, sind gefährlicher als die meisten Botnetze. Wir speichern drei Arten von Kopien: Snapshots auf dem NAS für schnelles Rollback, einen geplanten Export der kompletten virtuellen Maschine, der mit dem Cloud-Speicher synchronisiert wird, und eine separate, externe Datensicherung.
Der Export der virtuellen Maschine wird Schritt für Schritt beschrieben in VMM-Backup auf Google Drive, und der Cluster, der all dies beherbergt in unser 3-Knoten-VMM Pro-Setup.
Grenzen dieser NAS-Sicherheitskonfiguration #
Dies ist die Beschreibung der Arbeitsweise eines kleinen Unternehmens, kein Standard. Einige ehrliche Grenzen:
Die Sicherheit unseres NAS hängt von Cloudflare ab. Wenn deren Netzwerk Probleme hat, sind auch wir betroffen, und der kostenpflichtige Tarif ist in den monatlichen Website-Kosten enthalten.
Es entstand durch Reaktion auf einen Vorfall. Die meisten unserer Regeln wurden erst am Tag nach einem solchen Vorfall verfasst. Ein größeres Team hätte zunächst eine Bedrohungsanalyse durchgeführt und einige dieser Sicherheitslücken vor einem Angreifer entdeckt.
Die NAS-Sicherheit muss regelmäßig überprüft werden. Regeln, die bestimmte Pfade oder Netzwerke auflisten, veralten, und eine Regel, an die sich niemand mehr erinnert, kann zu einem zukünftigen Ausfall führen. Wir überprüfen die Liste daher immer dann, wenn sich die Systemstruktur ändert.
Und es schützt ein Geschäft, nicht eine Bank. Wenn Sie Gesundheitsdaten oder Kartennummern auf einem NAS speichern, benötigen Sie mehr als diesen Artikel, angefangen bei einer professionellen Überprüfung.
Häufig gestellte Fragen #
Ist es sicher, eine öffentliche Website auf einem Synology NAS zu hosten? #
Das kann der Fall sein, wenn das NAS nicht die einzige Verteidigungslinie darstellt. Eine gute NAS-Sicherheit basiert auf einem mehrschichtigen Ansatz. Schalten Sie einen Proxy wie Cloudflare vor, leiten Sie nur die Webports weiter, schützen Sie den Verwaltungszugriff vor dem Internet und betreiben Sie die Website in einem Container oder auf einem Virtual DSM-Server, damit eine kompromittierte Website nicht auf Ihre anderen Daten zugreifen kann.
Was ist die wichtigste NAS-Sicherheitseinstellung in DSM? #
Deaktivieren Sie das Standard-Administratorkonto und erzwingen Sie die Zwei-Faktor-Authentifizierung für alle Administratoren. Die meisten erfolgreichen Angriffe auf ein NAS erfolgen über Anmeldungen mit einem erratenen oder durchgesickerten Passwort. Ein zweiter Faktor verhindert diese Angriffe selbst dann, wenn das Passwort bekannt ist.
Was bewirkt die Bedrohungsabwehr auf einem Synology-Router? #
Es analysiert den Datenverkehr, der den Router passiert, und vergleicht ihn mit Signaturen bekannter Angriffe. Ereignisse werden nach Schweregrad eingestuft, und der Router kann Pakete mit hohem Schweregrad automatisch verwerfen. Es läuft auf Synology-Routern mit SRM.
Benötige ich weiterhin NAS-Sicherheitseinstellungen, wenn ich Cloudflare verwende? #
Ja. Cloudflare sieht nur den Datenverkehr, der über Cloudflare geleitet wird. Alles, was Ihre Leitung direkt erreicht oder innerhalb Ihres Netzwerks beginnt, fällt nicht unter diese Regeln. Diese Fälle werden durch die Router- und DSM-Einstellungen abgedeckt.
Soll ich Port 5000 oder 5001 weiterleiten, um DSM remote zu erreichen? #
Nein. Halten Sie die DSM-Verwaltungsports für den Internetzugang geschlossen. Verwenden Sie QuickConnect oder ein VPN, wenn Sie von extern auf DSM zugreifen müssen. Ein offener Verwaltungsport wird innerhalb weniger Stunden von Scannern gefunden und kontinuierlich angegriffen.
Wie funktioniert die automatische Blockierung in DSM? #
Die automatische Blockierung zählt fehlgeschlagene Anmeldeversuche pro Quelladresse. Sobald die Anzahl innerhalb des festgelegten Zeitraums den von Ihnen definierten Grenzwert überschreitet, verweigert DSM weitere Verbindungen von dieser Adresse. Wir verwenden zehn Versuche innerhalb von fünf Minuten ohne Ablaufdatum.
Kann eine NAS-Sicherheitsregel echte Kunden blockieren? #
Ja, und das geschieht unbemerkt. Netzwerk- oder länderspezifische Regeln können Käufer hinter Unternehmenssicherheitsschleusen oder Reisende im Ausland erfassen. Bevorzugen Sie bei potenziellen Aktionen einer permanenten Sperre einen Einspruch und überprüfen Sie in der ersten Woche, welche Aktionen durch eine neue Regel verhindert wurden.
Ersetzt NAS-Sicherheit Backups? #
Nein. Sicherheitsmaßnahmen verringern das Risiko eines Vorfalls, und Backups bestimmen dessen Kosten. Erstellen Sie Snapshots für eine schnelle Wiederherstellung und bewahren Sie mindestens eine Kopie außerhalb des Gebäudes auf. Testen Sie die Wiederherstellung, bevor Sie sie benötigen.
Referenzen und Video-Anleitungen #
- Synology: So fügen Sie zusätzliche NAS-Sicherheit hinzu, Die offizielle Checkliste für Konten, Firewall und Updates.
- Synology SRM-Hilfe zur Bedrohungsabwehr, wobei die Schweregrade und die automatische Abbruchrichtlinie beschrieben werden.
- Hilfe zur Synology DSM 2-Faktor-Authentifizierung, einschließlich der Frage, wie man dies für eine Gruppe durchsetzt.
- Cloudflare WAF-Benutzerdefinierte Regeln, die Regelsprache hinter der Edge-Schicht.
- Cloudflare IP-Bereiche, die Liste der vom Router zuzulassenden Verbindungen, wenn der Ursprung gesperrt wird.
Diese Synology-Videos behandeln die DSM-Seite der NAS-Sicherheit, von der allgemeinen Checkliste bis hin zum zweiten Faktor und den Benutzerberechtigungen.
Mehr aus dieser Serie zum Thema Hosting eines Unternehmens auf einem NAS: Behebung von E-Mail-Ablehnungen mithilfe eines SMTP-Relays. Möchten Sie Ihre eigenen Services genauso trennen wie wir? Dann fangen Sie an mit eine Virtual DSM-Lizenz, oder durchsuchen Sie alle Lizenzen auf SynoPower Club.