

Ataques em massa por e-mail através de um formulário de contato: o que aprendemos com a hospedagem no Synology.

Atualizado em 25 de setembro de 2026
O bombardeio de e-mails ocorre quando alguém inunda a caixa de entrada de uma pessoa com centenas de e-mails aparentemente legítimos, enviados de sites reais, geralmente para ocultar uma mensagem importante que a vítima não quer ver. Nos dias 24 e 25 de setembro de 2026, nosso próprio formulário de contato se tornou um desses sites. O servidor SynoPower Club roda inteiramente no Synology: WordPress no Container Manager, dentro do Virtual DSM, no Virtual Machine Manager, com os e-mails sendo enviados pelo Synology MailPlus. Dez mensagens de spam chegaram durante a noite, cada uma delas acionando um e-mail de confirmação para um remetente desconhecido, e todas passaram pela nossa verificação de bots. Este primeiro artigo da série Hospedagem NAS 101 explica como detectamos o bombardeio de e-mails, como o rastreamos no NAS em poucos minutos e o que alteramos para que os clientes legítimos ainda recebam suas confirmações.
Ponto SynoPower Club: Passei anos na área de suporte da Synology, e a preocupação mais comum que ouvia sobre hospedagem própria era que uma noite ruim derrubaria o site. Mas isso não aconteceu. O NAS continuou exibindo páginas, a loja continuou recebendo pedidos, e o único sintoma foram dez linhas aleatórias nos formulários de contato. O que fez a diferença foi ter tudo em um só lugar: os formulários, o registro de e-mails e os IPs dos visitantes estavam todos no mesmo servidor da Synology, então rastrear o ataque de e-mails foi uma tarefa simples, em vez de abrir três chamados de suporte para três empresas de hospedagem diferentes.
O que é bombardeio de e-mail e por que os formulários de contato são alvos? #
O bombardeio de e-mails não exige invasão de sistemas. O atacante obtém o endereço da vítima e o digita em tantos formulários públicos quanto possível: inscrições em newsletters, cadastros de contas e formulários de contato que enviam uma cópia da mensagem de volta ao remetente. Cada site, então, envia um e-mail legítimo e devidamente assinado para a vítima. Nenhuma dessas mensagens é considerada spam no sentido técnico, portanto, elas passam pelos filtros e se acumulam na caixa de entrada.
O objetivo raramente é o próprio bombardeio de e-mails. A Microsoft Threat Intelligence documentou grupos que usam o bombardeio de e-mails como primeiro passo e, em seguida, ligam para a vítima fingindo ser da equipe de suporte de TI que resolverá o problema de spam. Outros atacantes usam o bombardeio para ocultar um alerta bancário, uma confirmação de compra ou um aviso de alteração de senha enquanto fazem mau uso de uma conta roubada.
Os formulários de contato são atraentes porque muitos deles respondem automaticamente para o endereço digitado no campo de e-mail. Para o atacante, isso representa um servidor de retransmissão de e-mails gratuito e anônimo com um nome de remetente confiável. Para o proprietário do site, significa que seu domínio está enviando e-mails para pessoas que nunca os solicitaram, e algumas delas clicarão no botão de spam.
Como o bombardeio de e-mails apareceu em nossa loja hospedada no Synology #
O padrão ficou óbvio quando analisamos as inscrições lado a lado. Entre a noite de 24 de setembro e a manhã seguinte, nosso formulário de suporte recebeu dez envios, com intervalos de uma a duas horas entre eles. Esse ritmo lento é intencional: ele se mantém abaixo da maioria dos limites de velocidade e se assemelha ao tráfego normal.
- O nome e a mensagem eram sequências aleatórias. Composto por 17 a 24 letras maiúsculas e minúsculas, sem nenhuma palavra propriamente dita.
- Os endereços de e-mail pareciam reais., distribuída por grandes fornecedores de produtos de consumo e alguns domínios empresariais em diferentes países.
- Alguns endereços do Gmail continham pontos como delimitadores., Por exemplo, no Gmail, o endereço de e-mail "johnsmith" é ignorado com pontos, então a mensagem ainda chega a uma única caixa de entrada, enquanto o formulário vê um novo endereço a cada vez.
- Todas as inscrições escolheram o mesmo tema., Consulta de Produto, a primeira opção da lista.
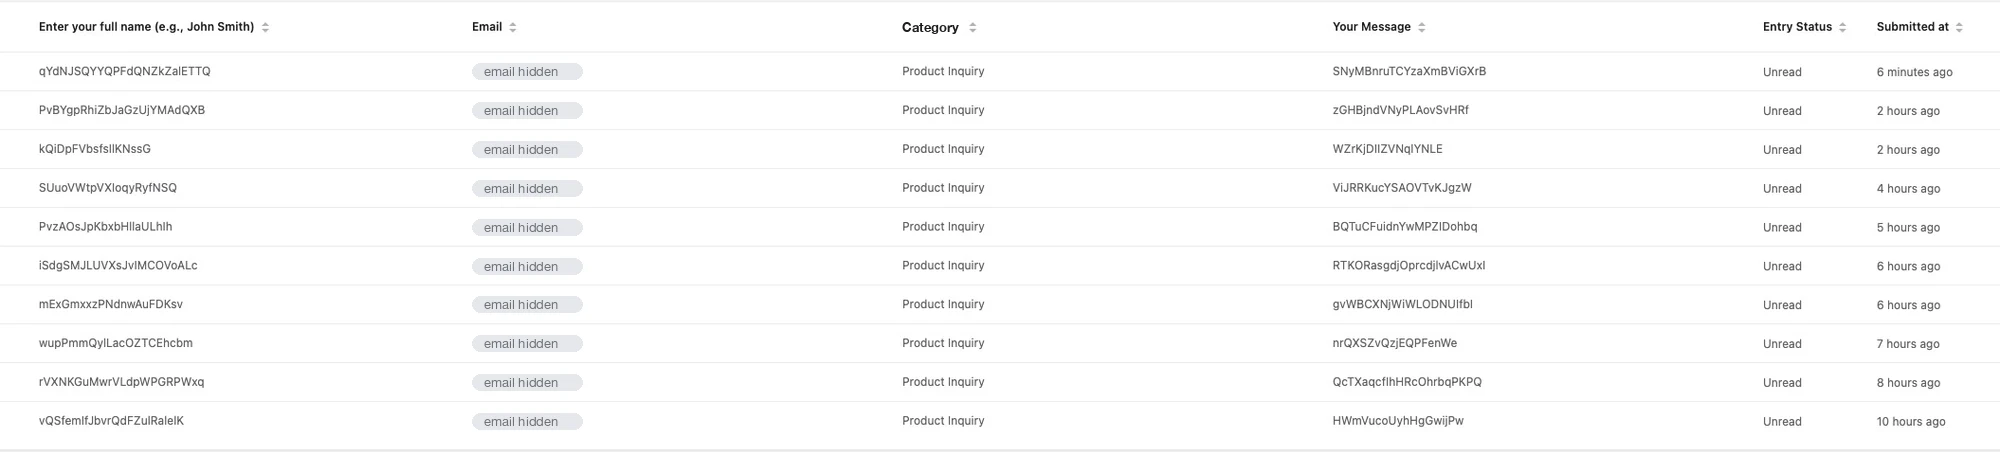
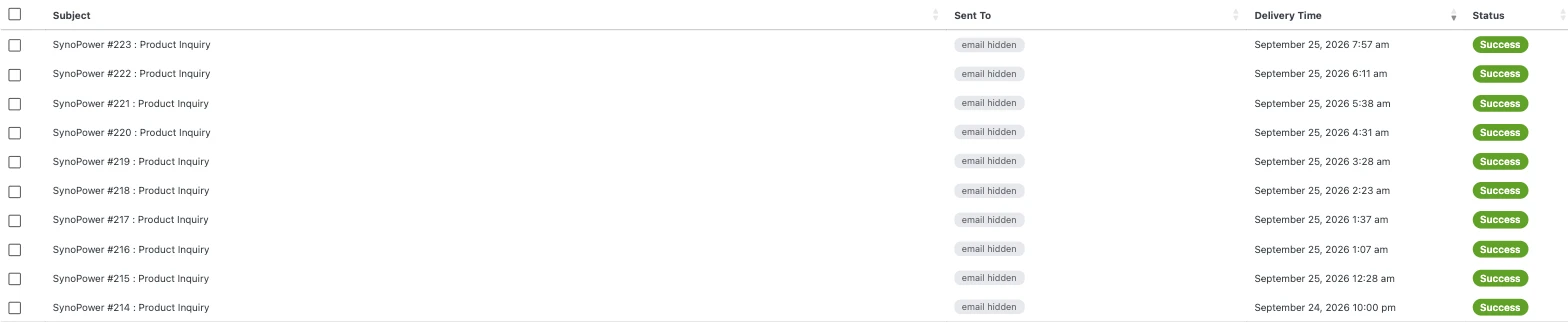
Nenhuma dessas pessoas jamais havia visitado o site SynoPower Club. Nosso e-mail de confirmação, com um assunto como SynoPower #1234: Consulta de Produto, foi enviado para cada uma delas. Se você recebeu uma dessas mensagens e nunca entrou em contato conosco, você foi alvo de um ataque de e-mail em massa: seu endereço foi inserido por outra pessoa. Nenhuma conta foi criada para você e nada foi cobrado. Nosso guia sobre Como saber se um e-mail é realmente da SynoPower Club? Lista todos os endereços de onde enviamos.
Por que a catraca e o dispositivo de captura de insetos não impediram isso? #
Nosso formulário já tinha duas defesas contra spam ativadas, mas o bombardeio de e-mails passou direto por elas: Cloudflare Turnstile e um campo honeypot oculto. Ambos cumpriram sua função, e nenhum deles foi projetado para isso.
Um honeypot captura scripts que preenchem todos os campos da página, incluindo um oculto para humanos. Esses envios vieram de um navegador real que preencheu apenas os campos visíveis, então a armadilha permaneceu vazia. O Turnstile verifica se o visitante se comporta como um navegador e uma pessoa reais. Cada uma das dez entradas continha um token Turnstile válido, o que nos indica que o remetente estava usando um navegador genuíno em um ritmo humano, e não um script rudimentar.
Esse é o limite real das verificações de bots contra o bombardeio de e-mails. Elas tornam o abuso automatizado em massa caro, mas um remetente paciente que envia um formulário por hora por meio de um navegador normal se parece exatamente com um cliente. Para impedir isso, é preciso um sinal sobre a origem da solicitação, não apenas sobre como ela se comporta.
Rastreando ataques de e-mail em massa em um NAS Synology em 4 etapas #
Como toda a infraestrutura roda em um único sistema Synology, a investigação nunca saiu do NAS. Estas são as quatro verificações que realizamos, em ordem, e elas funcionam para qualquer site WordPress hospedado no Container Manager ou no Web Station.
Leia as informações do formulário #
Abra a lista de entradas do seu plugin de formulário e ordene por data. Procure por nomes ou mensagens aleatórias, tópicos repetidos e um intervalo constante entre os envios. Em seguida, anote o endereço IP armazenado em cada entrada.
Verifique quem recebeu a correspondência. #
Abra o registro de e-mails do seu plugin SMTP ou o registro de entrega no servidor Synology MailPlus e procure pelos números de entrada. Isso mostra se o seu site realmente enviou uma confirmação para cada endereço e se ela foi entregue.
Compare os endereços IP com a lista do Tor. #
Baixe a lista de nós de saída em massa do Projeto Tor e pesquise cada endereço IP nas entradas. No nosso caso, todos os dez endereços eram nós de saída do Tor, enquanto nenhuma das 199 entradas genuínas desde 2024 veio de um endereço nessa lista.
Confirme se os endereços IP correspondem a visitantes reais. #
Certifique-se de que os IPs nos seus registros pertencem a visitantes e não ao Cloudflare ou ao seu proxy reverso. Se todas as entradas mostrarem os mesmos endereços, restaure o IP original do visitante antes de tirar qualquer conclusão.
O que mudamos após a investigação #
A solução para o bombardeio de e-mails precisava atender a duas condições: interromper completamente o envio desse remetente e não criar atrito para os clientes que usam o formulário semanalmente para solicitar informações sobre licenças. Optamos por uma única alteração específica.
Os formulários enviados pela rede Tor agora são recusados em todos os formulários do site. O Cloudflare marca o tráfego Tor com o código de país especial T1, e também verificamos o IP do visitante na lista de saídas do Projeto Tor, atualizada diariamente. Portanto, a regra continua válida mesmo se uma solicitação chegar ao NAS sem passar pelo Cloudflare. Qualquer pessoa que tenha sua solicitação recusada verá uma breve mensagem com nosso endereço de suporte, permitindo que um cliente legítimo que prefira usar o Tor ainda possa entrar em contato conosco por e-mail.
As páginas de navegação, finalização de compra e conta permanecem inalteradas. A mudança só se aplica no momento em que um formulário é enviado, que é exatamente onde o abuso ocorreu.
Você deve manter a resposta automática após um ataque de e-mail em massa? #
A defesa mais eficaz contra ataques de e-mail em massa por meio de formulários é impedir o envio de qualquer coisa para o endereço digitado nele. Se o formulário apenas notifica você, o atacante não ganha nada ao inserir o endereço de um desconhecido. Levamos essa opção muito a sério.
Optamos por manter a confirmação. Muitos dos nossos clientes nos contatam porque uma chave de licença não foi ativada ou um e-mail de confirmação de pedido foi para a pasta de spam, e uma resposta imediata informando que recebemos a mensagem, com um número de protocolo, reduz bastante o estresse deles. Remover essa confirmação seria prejudicar todos os clientes legítimos para causar um pequeno transtorno a um único remetente.
A contrapartida é clara. Bloquear o Tor fecha a rota usada por esse remetente, mas um atacante determinado poderia usar proxies comuns. Se mensagens indesejadas forem retornadas de endereços que não usam Tor, o próximo passo é tornar a confirmação opcional ou desativá-la, e essa decisão deve estar na sua lista de verificação antes que o problema ocorra, não durante o próximo incidente.
Obtendo o IP real do visitante por trás do Cloudflare e do proxy reverso Synology. #
A etapa 4 da investigação merece uma seção própria, pois é a armadilha mais comum quando um site auto-hospedado lida com bombardeio de e-mails ou qualquer outro tipo de abuso. Uma solicitação para SynoPower Club passa pelo Cloudflare, depois pelo proxy reverso no DSM Synology, antes de chegar ao WordPress em seu contêiner. Sem configuração adicional, o WordPress vê o endereço do último salto, portanto, cada entrada de formulário, comentário e pedido é registrado com um IP do Cloudflare ou do proxy.
O Cloudflare repassa o endereço original no cabeçalho CF-Connecting-IP, e o Apache pode ser configurado para confiar nesse cabeçalho somente quando a solicitação vier do Cloudflare ou do seu próprio proxy. Havíamos corrigido isso poucos dias antes para a verificação de fraudes em pedidos, e o resultado foi imediato: os campos do formulário exibiam os endereços de saída reais do Tor, o que tornou o padrão visível em minutos.
Se você hospeda seus dados em um NAS Synology atrás do Cloudflare, verifique isso antes de precisar. Envie uma solicitação de teste do seu celular usando dados móveis e confirme se o IP armazenado corresponde ao IP exibido pelo seu celular.
Por que executamos o SynoPower Club no Synology? #
Uma loja que vende licenças Synology deve ser capaz de executar o sistema no Synology, e a nossa é, em sua totalidade. Virtual Machine Manager hospeda a instância Virtual DSM que contém o site, o Container Manager executa o WordPress e seu banco de dados, e Synology MailPlus Envia todas as confirmações de pedido, entregas de licença e respostas a formulários.
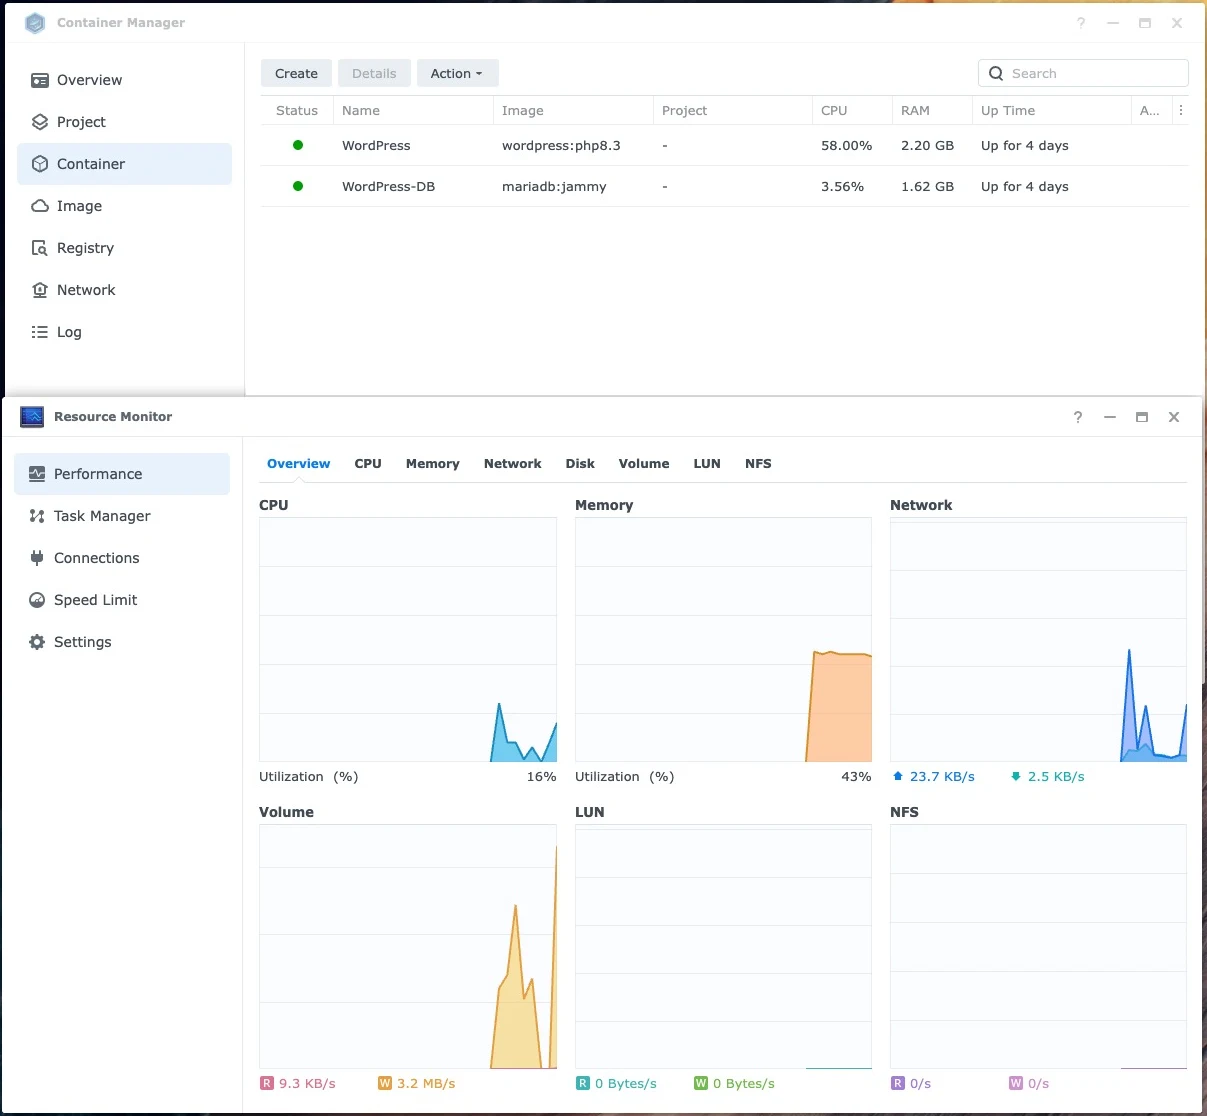
Correndo dentro Virtual DSM Nos oferece algo que a hospedagem compartilhada raramente oferece: um snapshot de todo o site, incluindo banco de dados e configuração, que pode ser restaurado em minutos. Alterações como a nossa correção para ataques de e-mail em massa são de baixo risco, pois a restauração está sempre a um clique de distância. A MailPlus, por sua vez, mantém nossos e-mails e seus registros de entrega em nosso próprio hardware, em vez de um serviço de e-mail de terceiros, de modo que confirmar quais mensagens foram enviadas e para quem é uma questão de consulta local.
Lista de verificação para seus próprios formulários hospedados no Synology #
Você não precisa esperar por um ataque de e-mail em massa para reforçar a segurança dos seus formulários. Essas verificações levam menos de uma hora em um site WordPress típico hospedado na Synology.
- Liste todos os formulários do site e indique quais deles enviam e-mails para o endereço digitado pelo visitante.
- Mantenha o Turnstile e um honeypot ativados, pois eles ainda bloqueiam a maior parte do spam automatizado.
- Confirme se seus registros armazenam IPs reais de visitantes, e não endereços do Cloudflare ou de proxy reverso.
- Decida antecipadamente se bloqueará o Tor ou redes anônimas em formulários caso comecem a ocorrer abusos.
- Monitore o volume de confirmações de formulários em seu registro MailPlus ou SMTP e defina um número aproximado que seja considerado incomum.
- Faça um snapshot do Virtual DSM ou do Btrfs antes de alterar as regras de segurança, para que você possa reverter instantaneamente.
Limites e ressalvas em relação ao envio massivo de e-mails #
Nossa alteração aborda esse incidente específico, não todas as formas possíveis de bombardeio de e-mail, e é importante deixar claro o que ela não abrange.
Bloquear o Tor em formulários também afastará o pequeno número de visitantes genuínos que usam o Tor para privacidade. Para uma loja de licenças, essa troca é fácil, porque nenhuma das 199 entradas de formulário genuínas desde 2024 veio pelo Tor, mas um site voltado para jornalistas ou ativistas deve decidir de forma diferente.
Uma campanha de bombardeio de e-mails que se direciona a proxies residenciais ou roteadores domésticos comprometidos não será detectada por uma regra do Tor, e não existe uma lista limpa desses endereços. Nesse ponto, a decisão de resposta automática tomada anteriormente importa mais do que qualquer lista de bloqueio.
Por fim, nada aqui protege as vítimas de enxurradas enviadas por outros sites. Se sua caixa de entrada de repente estiver cheia de cadastros e confirmações de sites que você nunca visitou, verifique primeiro suas contas bancárias, de cartão e de e-mail em busca de atividades incomuns. Muitas vezes, essa enxurrada é uma distração para algo mais sério.
Perguntas frequentes #
O que é bombardeio de e-mail? #
O bombardeio de e-mails consiste em inundar uma pessoa com um grande número de e-mails reais, inserindo seu endereço em diversos formulários de sites, cadastros e newsletters. Cada mensagem é genuína, portanto os filtros as permitem passar, e a enxurrada pode ocultar um alerta importante.
Por que um ataque de bombardeio de e-mails teria como alvo um formulário de contato tão pequeno? #
Qualquer formulário que envie uma cópia da mensagem de volta para o endereço digitado funciona como um servidor de retransmissão de e-mail gratuito para o atacante. Sites pequenos são úteis porque seus e-mails são confiáveis e eles raramente monitoram as confirmações de formulários.
O Cloudflare Turnstile impede ataques de spam por e-mail? #
Não por si só. O Turnstile verifica se um navegador real está se comportando como uma pessoa. Um remetente paciente, usando um navegador normal com uma taxa de um envio por hora, passa no teste, como aconteceu com todas as dez tentativas de spam que analisamos.
O envio em massa de e-mails nos meus formulários significa que meu site foi invadido? #
Não. O atacante usou apenas o formulário público que qualquer pessoa pode preencher. No nosso caso, nenhuma conta, pedido ou dado de pagamento foi envolvido, e o NAS continuou atendendo os clientes normalmente durante todo o processo.
Devo desativar o envio de e-mails de confirmação pelo meu formulário? #
Essa é a defesa mais eficaz, pois o atacante não ganha nada se o formulário apenas notificar você. Mantivemos o nosso porque os clientes valorizam o recibo instantâneo e, em vez disso, bloqueamos a rede de onde vinha o abuso.
Bloquear o Tor em formulários impedirá a entrada de clientes reais? #
Muito raramente. A navegação e o processo de finalização da compra ainda funcionam via Tor, e qualquer pessoa que tenha seu cadastro recusado no formulário vê nosso endereço de e-mail de suporte. Nenhuma das 199 entradas legítimas em nosso histórico de formulários desde 2024 veio da rede Tor.
Recebi uma confirmação SynoPower Club que nunca solicitei. O que devo fazer? #
Você não precisa fazer nada conosco. Nenhuma conta foi criada e nada foi cobrado. Se você recebeu muitos e-mails semelhantes de outros sites ao mesmo tempo, verifique suas contas bancárias e de e-mail em busca de atividades incomuns.
Um NAS Synology consegue lidar com ataques de e-mail em massa em um site auto-hospedado? #
Sim. O ataque gerou um número reduzido de requisições, bem dentro da capacidade de um NAS Synology por minuto. O trabalho árduo reside na detecção, e ter registros de formulários, logs de e-mail e IPs de visitantes em um único sistema Synology facilita bastante esse processo.
Referências e tutoriais em vídeo #
- Inteligência de Ameaças da Microsoft sobre bombardeio de e-mails, mostrando como uma enxurrada de cadastros é usada como o primeiro passo de um golpe de suporte técnico.
- Cabeçalhos HTTP do Cloudflare, que documenta o código de país T1 que a Cloudflare atribui ao tráfego Tor.
- Lista de saída em massa do Projeto Tor, a lista publicada de endereços atuais de nós de saída do Tor.
- Os pontos não importam nos endereços do Gmail., explicando por que todas as variantes com pontos chegam à mesma caixa de entrada.
- Restauração dos IPs originais dos visitantes, orientações da Cloudflare para o registro de endereços reais de visitantes por trás do proxy.
Esses vídeos abordam os componentes Synology que alimentam este site: o MailPlus, responsável pelo envio de nossos e-mails, e a hospedagem do WordPress em um NAS Synology.
Planeja hospedar seu próprio site ou e-mail no endereço Synology? Comece com uma licença Virtual DSM Para uma instância isolada e protegida por snapshot, ou navegue por todas as licenças em SynoPower Club.