

お問い合わせフォームを通じたメール爆撃:Synologyでのホスティングで学んだこと

更新日 2026 年 9 月 25 日
メール爆弾とは、誰かが本物のウェブサイトから何百通もの本物そっくりのメールで受信トレイを埋め尽くし、通常は被害者に見られたくないメッセージを埋もれさせる行為です。2026年9月24日と25日、当社の問い合わせフォームがそのようなウェブサイトの1つになりました。SynoPower ClubはSynology上で完全に動作しています。Virtual Machine Manager上のVirtual DSM内のコンテナマネージャーのWordPress、そしてSynology MailPlus経由で送信されるメールです。一晩で10通の迷惑メールが届き、それぞれが見知らぬ人に確認メールを送信し、それらはすべて当社のボットチェックを通過しました。この最初のNASホスティング101の記事では、メール爆弾をどのように発見したか、数分でNAS上でどのように追跡したか、そして本物の顧客が引き続き確認メールを受け取れるように何を変更したかについて説明します。
SynoPower Clubポイント: 私はSynologyのサポート部門で長年働いてきましたが、セルフホスティングに関して最もよく耳にした懸念は、たった一晩のトラブルでサイトがダウンしてしまうことでした。しかし、今回はそうはなりませんでした。NASはページ配信を続け、ストアは注文を受け付け続け、唯一の症状はフォーム入力欄に10行ほどの不審なデータが表示されることだけでした。何が決め手となったかというと、フォーム入力、メールログ、訪問者のIPアドレスなど、すべてが1つのサーバーに集約されていたことです。そのため、メール爆撃の原因究明は、3つの異なるホスティング会社に3件のサポートチケットを送る代わりに、1回の作業で済みました。
メール爆撃とは何か、そしてなぜ問い合わせフォームが標的になるのか #
メール爆弾攻撃は、システムに侵入する必要はありません。攻撃者は被害者のメールアドレスを入手し、ニュースレター登録、アカウント登録、問い合わせフォームなど、可能な限り多くの公開フォームに入力します。これらのフォームは、送信者にメッセージのコピーを返信する仕組みになっています。すると、各ウェブサイトは、署名が正しく付けられた本物のメールを被害者に送信します。これらのメールは技術的な意味ではスパムではないため、フィルターをすり抜けて受信トレイに溜まっていきます。
攻撃の目的は、メールの大量送信そのものにあることは稀です。Microsoft Threat Intelligenceは、メール爆弾攻撃を最初のステップとして利用し、その後、被害者に電話をかけてITヘルプデスクを装い、スパム問題を解決すると持ちかけるグループの存在を記録しています。また、銀行からの警告、購入確認、パスワード変更通知などを隠蔽するためにメール爆弾攻撃を利用する攻撃者もいます。その間に、盗んだアカウントを悪用するのです。
お問い合わせフォームは、入力されたメールアドレスに自動返信する機能を持つものが多いため、非常に魅力的です。攻撃者にとっては、信頼できる送信者名を使った無料の匿名メールリレーとして利用できます。サイト所有者にとっては、自分のドメインが要求していない人々にメールを送信していることを意味し、中にはスパムボタンを押す人もいるでしょう。
Synologyでホストされている当社のストアにメール爆弾攻撃が発生した経緯 #
入力内容を並べて見てみると、そのパターンは明らかでした。9月24日の夜から翌朝にかけて、サポートフォームには10件の送信があり、送信間隔は1~2時間でした。このゆっくりとしたペースは意図的なもので、ほとんどの送信制限値を超えず、通常のトラフィックのように見えます。
- 名前とメッセージはランダムな文字列でした 17~24文字の大文字と小文字が混在した文字で構成され、実際の単語は一切含まれていない。
- メールアドレスは本物に見えた。, 大手消費者向けプロバイダーや、複数の国にまたがるいくつかの企業ドメインに分散している。
- 一部のGmailアドレスはドットで埋められていた。, 例えば、johnsmith のように、Gmail はドットを無視するため、メールは依然として 1 つの受信トレイに届きますが、フォームは毎回新しいアドレスを認識します。
- すべての応募作品が同じテーマを選んでいた。, 「製品に関するお問い合わせ」は、リストの一番上のオプションです。
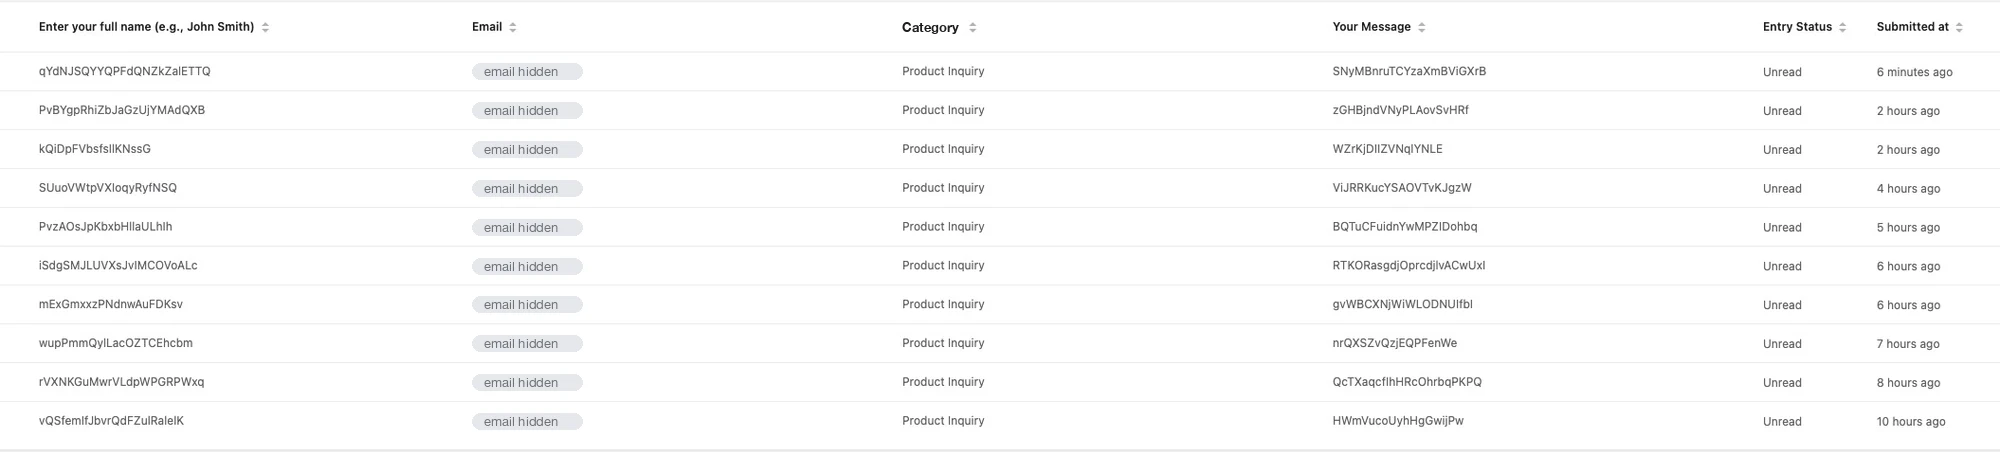
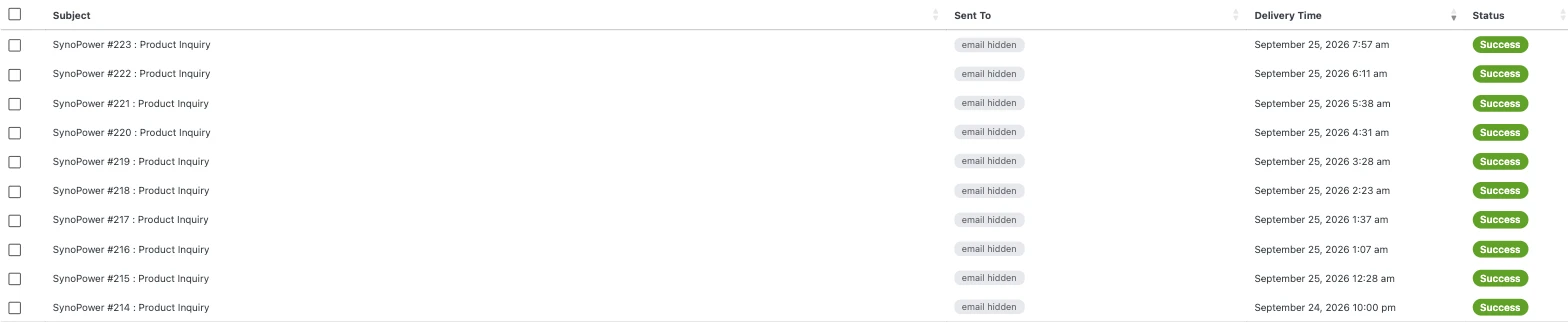
これらの人々はSynoPower Clubを訪れたことがありませんでした。件名が「SynoPower #1234 : 製品に関するお問い合わせ」のような確認メールが、彼ら全員に送信されました。もしあなたがそのようなメッセージのいずれかを受け取り、当社に連絡したことがない場合は、あなたはメール爆弾攻撃の標的になったということです。あなたのメールアドレスは他人によって入力されました。あなたのアカウントは作成されておらず、料金も請求されていません。当社のガイドでは、 メールが本当にSynoPower Clubからのものかどうかを確認する方法 当社が送信元とするすべてのアドレスを一覧表示します。
回転式改札機とハニーポットがそれを阻止できなかった理由 #
私たちのフォームには既に2つのスパム対策機能が有効になっていましたが、メール爆撃はそれらをすり抜けてしまいました。Cloudflare Turnstileと隠しハニーポットフィールドです。どちらも本来の役割を果たしましたが、どちらもこのような事態を想定して設計されたものではありませんでした。
ハニーポットは、人間には見えないフィールドも含め、ページ上のすべてのフィールドを埋めるスクリプトを捕捉します。今回の送信は、表示されているフィールドのみを埋める実際のブラウザから行われたため、トラップは空のままでした。ターンスタイルは、訪問者が実際のブラウザや人間のように動作しているかどうかを確認します。10件のエントリすべてに有効なターンスタイルトークンが含まれており、送信者が粗雑なスクリプトではなく、人間のペースで本物のブラウザを使用していたことがわかります。
これが、メール爆撃に対するボットチェックの限界です。ボットチェックによって大量の自動化された不正行為はコストがかさむようになりますが、通常のブラウザから1時間に1回フォームを送信するような根気強い送信者は、まさに顧客のように見えます。これを阻止するには、リクエストの挙動だけでなく、送信元に関する情報も必要です。
Synology NASにおけるメール爆弾攻撃の追跡手順(4ステップ) #
スタック全体が1台のSynologyシステム上で動作するため、調査はNASから外部に出ることなく実施されました。以下は、私たちが実行した4つのチェック項目です。これらのチェックは、Container ManagerまたはWeb StationでホストされているすべてのWordPressサイトで有効です。
フォームの入力内容を読んでください #
フォームプラグインのエントリ一覧を開き、日付順に並べ替えます。ランダムな名前やメッセージ、繰り返し出現するトピック、送信間隔が一定しているものを探し、各エントリに保存されているIPアドレスをメモします。
メールを受け取った人を確認する #
SMTPプラグインのメールログ、またはSynology MailPlusサーバーの配信ログを開き、エントリ番号を検索してください。これにより、サイトが各アドレスに確認メールを送信したかどうか、またメールが配信されたかどうかがわかります。
IPアドレスをTorリストと比較する #
Torプロジェクトの一括出口リストをダウンロードし、各エントリからIPアドレスを検索してください。今回の場合、10個のアドレスはすべてTor出口ノードでしたが、2024年以降の199件の正規エントリはいずれもそのリストのアドレスから発信されたものではありませんでした。
IPアドレスが実際の訪問者であることを確認してください。 #
ログに記録されているIPアドレスが、Cloudflareやリバースプロキシのものではなく、訪問者のものであることを確認してください。すべてのエントリに同じアドレスがいくつか表示されている場合は、結論を出す前に元の訪問者のIPアドレスを復元してください。
調査後に変更した点 #
メール爆撃への対策には、2つの条件を満たす必要がありました。1つは送信者を完全に阻止すること、もう1つは毎週フォームを使ってライセンスについて問い合わせている顧客に不便をかけないことです。私たちは、1つの的を絞った変更に落ち着きました。
サイト上のすべてのフォームにおいて、Torネットワーク経由で送信されたフォームは拒否されるようになりました。CloudflareはTorトラフィックに特別な国コードT1を付与し、さらに訪問者のIPアドレスをTorプロジェクトの出口リスト(毎日更新)と照合するため、リクエストがCloudflareを経由せずにNASに到達した場合でも、このルールは適用されます。拒否されたユーザーにはサポートアドレスが記載された短いメッセージが表示されるため、Torを希望する正当な顧客は引き続きメールで当社に連絡を取ることができます。
閲覧ページ、決済ページ、アカウントページは変更されていません。変更はフォーム送信時にのみ適用され、まさに不正利用が発生したその瞬間に適用されます。
メール爆撃後も自動返信は残しておくべきか? #
フォーム経由のメール爆撃に対する最も効果的な防御策は、フォームに入力したアドレスに一切メールを送信しないことです。フォームが通知のみを送信するものであれば、攻撃者は他人のアドレスを入力しても何も得られません。私たちはこの選択肢を真剣に検討しました。
確認メッセージを残すことにしました。ライセンスキーがアクティベートされなかったり、注文メールが迷惑メールフォルダに入ってしまったりといった理由で、多くのお客様からお問い合わせをいただいています。メッセージを受け取った旨とチケット番号を添えてすぐに返信することで、お客様のストレスを大幅に軽減できます。確認メッセージを削除してしまうと、たった一人の送信者に不便をかけるために、すべてのお客様に不利益を与えることになります。
しかし、トレードオフは明らかです。Torをブロックすれば、この送信者が使用した経路は遮断されますが、悪意のある攻撃者は通常のプロキシに切り替える可能性があります。Tor以外のアドレスから迷惑メールが返ってきた場合は、確認を任意にするか無効にする必要があります。そして、この決定は、実際に問題が発生する前にチェックリストに載せておくべきであり、次の問題が発生してから慌てて行うべきではありません。
CloudflareとSynologyリバースプロキシの背後にある実際の訪問者IPアドレスを取得する #
調査のステップ4は、メール爆弾攻撃やその他の不正行為に対処する際に、自己ホスト型サイトで最もよくある落とし穴であるため、独立したセクションとして扱う価値があります。SynoPower Clubへのリクエストは、Cloudflare、そしてSynology DSMのリバースプロキシを経由して、コンテナ内のWordPressに到達します。特別な設定を行わない場合、WordPressは最後のホップのアドレスを認識するため、すべてのフォーム入力、コメント、注文はCloudflareまたはプロキシのIPアドレスで記録されます。
CloudflareはCF-Connecting-IPヘッダーに元のIPアドレスを渡すため、Apacheには、リクエストがCloudflareまたは独自のプロキシから送信された場合にのみそのヘッダーを信頼するように指示できます。私たちは数日前に注文の不正検出のためにこの問題を修正したばかりでしたが、すぐに効果が現れました。フォームの入力内容には実際のTor出口アドレスが表示され、それによって数分でパターンが明らかになったのです。
Cloudflareの背後にあるSynology NASでホストしている場合は、必要になる前にこれをチェックしてください。モバイルデータ通信を使用してスマートフォンからテストエントリを送信し、保存されたIPアドレスがスマートフォンが報告するIPアドレスと一致することを確認してください。
Synology上でSynoPower Clubを実行する理由 #
Synologyライセンスを販売する店舗は、Synology上で動作できるべきであり、当店はまさにその通りです。 Virtual Machine Manager サイトをホストするVirtual DSMインスタンスをホストし、コンテナマネージャーはWordPressとそのデータベースを実行し、 Synology MailPlus 注文確認、ライセンスの送付、フォームへの返信など、すべての通知を送信します。
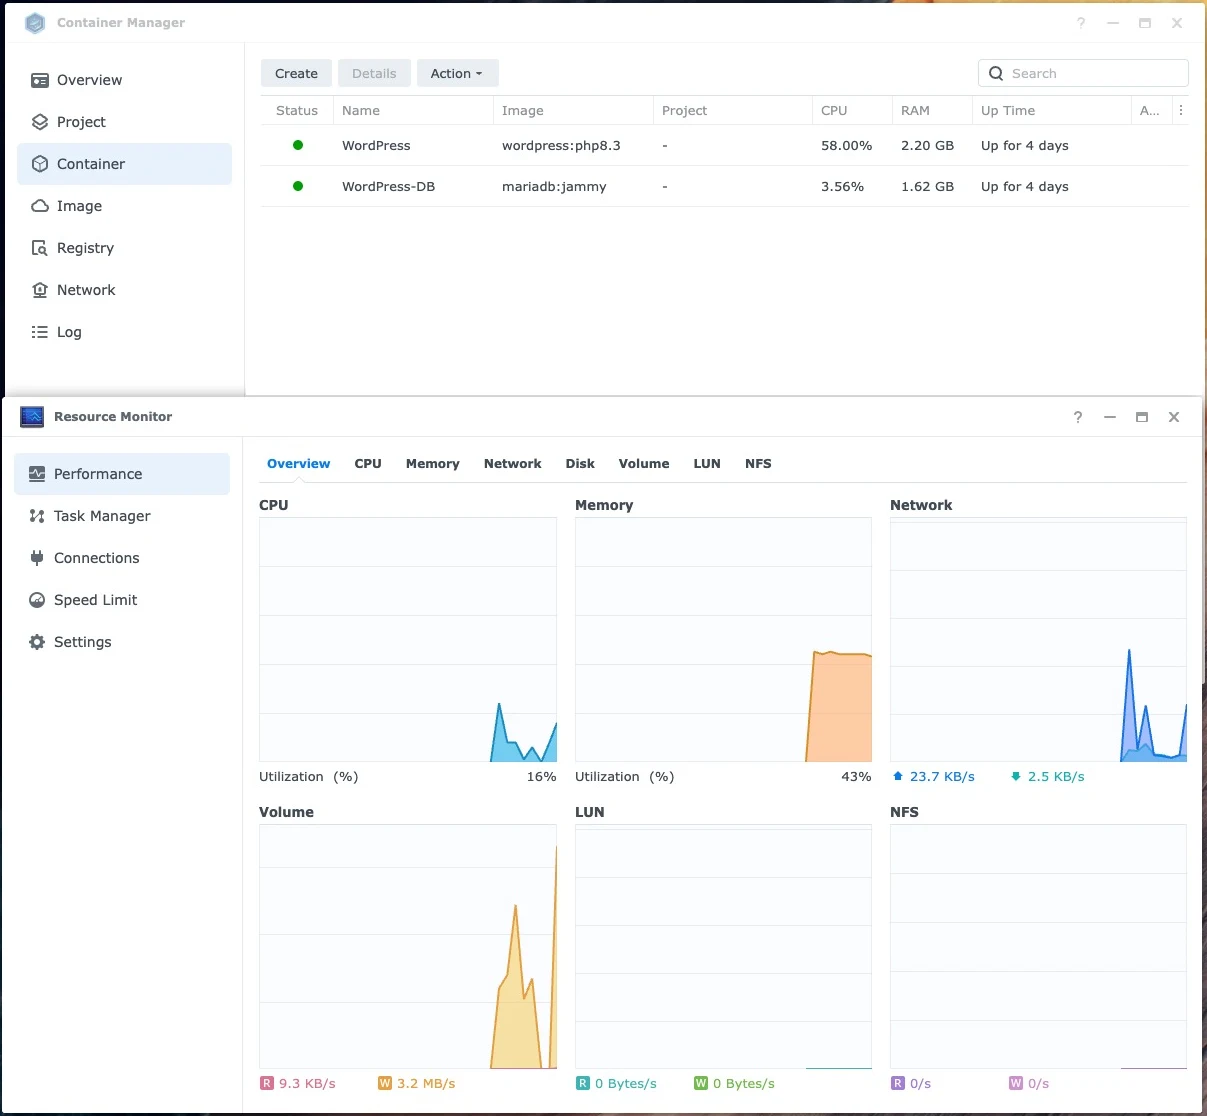
内部を走る 仮想DSM 共有ホスティングではなかなか実現できない機能、つまりサイト全体(データベースと設定を含む)のスナップショットを数分で復元できる機能を提供しています。メール爆撃対策のような変更も、いつでもワンクリックで元に戻せるため、リスクは低く抑えられます。一方、MailPlusは、サードパーティのメールサービスではなく、自社ハードウェア上にメールとその配信記録を保存しているため、どのメッセージが誰に送信されたかを確認するには、ローカルでの検索で済みます。
Synologyでホストするフォームのためのチェックリスト #
メール爆弾攻撃が発生するまでフォームのセキュリティ強化を待つ必要はありません。Synologyがホストする一般的なWordPressサイトであれば、これらのチェックは1時間以内に完了します。
- サイト上のすべてのフォームを一覧表示し、訪問者が入力したアドレスにメールを送信するフォームをメモしてください。
- Turnstileとハニーポットは引き続き有効にしておいてください。これらは依然として自動化されたスパムの大部分を阻止してくれます。
- ログに記録されているのが、Cloudflareやリバースプロキシのアドレスではなく、実際の訪問者のIPアドレスであることを確認してください。
- 不正利用が発生した場合に、フォーム上でTorや匿名ネットワークをブロックするかどうかを事前に決定しておきましょう。
- MailPlusまたはSMTPログに記録されるフォーム確認の量を監視し、異常とみなすおおよその数値を設定してください。
- セキュリティルールを変更する前に、Virtual DSMまたはBtrfsのスナップショットを取得しておくと、変更後すぐに元に戻すことができます。
メール爆撃の制限と注意点 #
今回の変更は、この一件に対処するものであり、あらゆる種類のメール爆撃に対処するものではありません。また、今回の変更で対象外となる事項についても明確にしておくことが重要です。
フォームでTorをブロックすると、プライバシー保護のためにTorを使用している少数の正当な訪問者も遠ざかってしまうでしょう。ライセンス販売サイトの場合、2024年以降に行われた199件の正当なフォーム入力のうち、Tor経由のものは一つもないため、このトレードオフは容易ですが、ジャーナリストや活動家向けのサイトであれば、異なる判断を下すべきでしょう。
住宅用プロキシや侵害されたホームルーターを経由するメール爆撃キャンペーンはTorルールでは捕捉できず、そのようなアドレスのクリーンなリストも存在しません。その場合、以前の自動返信設定がブロックリストよりも重要になります。
最後に、ここで紹介した対策は、他のウェブサイト経由で送られてくる大量のメールから被害者を守るものではありません。もし、自分の受信トレイが、一度も訪れたことのないサイトからの登録メールや確認メールで突然いっぱいになった場合は、まず銀行口座、クレジットカード、メールアカウントに不審な動きがないか確認してください。こうした大量のメールは、多くの場合、何か別の問題から目をそらすためのものです。
よくある質問 #
メール爆撃とは何ですか? #
メール爆弾攻撃とは、ウェブサイトのフォーム、登録フォーム、ニュースレターなどに個人のメールアドレスを入力させることで、大量の本物のメールを送りつける攻撃です。それぞれのメールは本物であるため、フィルターが通過させてしまい、重要な警告メールが見落とされてしまう可能性があります。
なぜメール爆撃の標的が小さな問い合わせフォームなのか? #
入力されたアドレスにメッセージのコピーを送信するフォームは、攻撃者にとって無料のメールリレーとして機能します。小規模なサイトは、メールの信頼性が高く、フォームの確認を監視することがほとんどないため、攻撃者にとって都合が良いのです。
Cloudflare Turnstileはメール爆弾攻撃を阻止できますか? #
それだけではダメです。Turnstileは、実際のブラウザが人間のように動作しているかどうかを確認します。通常のブラウザを使用して1時間に1回送信する根気強い送信者は、このチェックを通過します。実際、私たちの10件の迷惑メールはすべてこれを通過しました。
フォーム入力欄にメール爆弾攻撃が発生しているということは、私のサイトがハッキングされたということでしょうか? #
いいえ。攻撃者は誰でも入力できる公開フォームのみを使用しました。今回のケースでは、アカウント、注文、支払いデータは一切漏洩しておらず、NASは終始顧客へのサービス提供を正常に継続していました。
フォーム送信時に送信される確認メールをオフにした方が良いでしょうか? #
これは最も強力な防御策です。なぜなら、フォームが通知するだけであれば、攻撃者は何も得られないからです。弊社では、お客様が即時の領収書を重視しているため、このフォームを維持し、代わりに不正行為の発信元ネットワークをブロックしました。
フォーム上でTorをブロックすると、実際の顧客は離れてしまうだろうか? #
ごくまれにしか発生しません。Tor経由での閲覧と決済は引き続き可能ですが、フォームで拒否された場合は弊社のサポートメールアドレスが表示されます。2024年以降のフォーム履歴にある199件の正規のエントリーのうち、Tor経由のものは1件もありません。
依頼していないSynoPower Club確認メールが届きました。どうすればいいでしょうか? #
弊社とのやり取りは一切不要です。アカウントは作成されておらず、料金も一切請求されていません。もし他のサイトからも同時期に同様のメールが多数届いた場合は、銀行口座やメールアカウントに不審な動きがないかご確認ください。
Synology NASは、自己ホスト型サイトへのメール爆弾攻撃に対応できますか? #
はい。今回の攻撃で発生したリクエスト数はごくわずかで、Synology NASが1分間に処理できるリクエスト数の範囲内でした。重要なのは検出作業であり、フォーム入力、メールログ、訪問者のIPアドレスを1つのSynologyシステムに集約することで、迅速な検出が可能になります。
参考資料とビデオチュートリアル #
- Microsoft Threat Intelligenceによるメール爆撃に関する情報, これは、大量の登録がヘルプデスク詐欺の第一段階としてどのように利用されるかを示している。
- Cloudflare HTTPヘッダー, これは、CloudflareがTorトラフィックに割り当てるT1国コードを文書化したものです。
- Torプロジェクトの一括終了リスト, 公開されている現在のTor出口ノードのアドレス一覧。
- Gmailアドレスではドットは意味を持ちません, ドット付きのバリエーションがすべて同じ受信トレイに届く理由を説明します。
- 元の訪問者のIPアドレスを復元する, Cloudflareによる、プロキシの背後にいる実際の訪問者アドレスをログに記録するためのガイダンス。
これらのビデオでは、このサイトが稼働しているSynologyの構成要素、つまりメール送信を担当するMailPlusと、Synology NAS上でWordPressをホスティングしている様子を解説しています。
Synologyで独自のサイトやメールをホストする予定ですか?まずは Virtual DSMライセンス 隔離されたスナップショット保護インスタンスの場合、またはすべてのライセンスを参照するには、 SynoPower Club.