

Bombardeo de correo electrónico a través de un formulario de contacto: lo que aprendimos al alojar en Synology

Actualizado en 25 de septiembre de 2026
El bombardeo de correo electrónico consiste en inundar la bandeja de entrada de una persona con cientos de correos electrónicos que parecen legítimos, provenientes de sitios web reales, generalmente para ocultar un mensaje que no se desea que la víctima vea. El 24 y 25 de septiembre de 2026, nuestro formulario de contacto se convirtió en uno de esos sitios web. SynoPower Club funciona completamente en Synology: WordPress en Container Manager, dentro de Virtual DSM, en Virtual Machine Manager, con el correo enviado a través de Synology MailPlus. Recibimos diez mensajes basura durante la noche, cada uno de los cuales generó un correo electrónico de confirmación a un desconocido, y todos ellos superaron nuestra verificación de bots. Este primer artículo de NAS Hosting 101 explica cómo detectamos el bombardeo de correo electrónico, cómo lo rastreamos en el NAS en pocos minutos y qué cambios implementamos para que los clientes legítimos sigan recibiendo sus confirmaciones.
Punto SynoPower Club: Pasé años en el soporte técnico de Synology, y la preocupación más común que escuchaba sobre el autoalojamiento era que una mala noche pudiera dejar el sitio inoperativo. En este caso, no fue así. El NAS siguió sirviendo páginas, la tienda siguió recibiendo pedidos, y el único síntoma fueron unas diez líneas sueltas en los formularios. La clave fue tener todo centralizado: los formularios, el registro de correo y las direcciones IP de los visitantes estaban en el mismo servidor de Synology, por lo que rastrear el ataque de correo masivo se resolvió en una sola sesión en lugar de abrir tres incidencias con tres empresas de alojamiento diferentes.
Qué es el bombardeo de correos electrónicos y por qué los formularios de contacto son un objetivo #
El bombardeo de correo electrónico no requiere intrusión. El atacante toma la dirección de correo electrónico de la víctima y la introduce en tantos formularios públicos como sea posible: suscripciones a boletines informativos, registros de cuentas y formularios de contacto que envían una copia del mensaje al remitente. Cada sitio web envía entonces un correo electrónico real y correctamente firmado a la víctima. Ninguno de estos mensajes es spam en el sentido técnico, por lo que eluden los filtros y se acumulan en la bandeja de entrada.
El objetivo rara vez es el bombardeo de correos electrónicos en sí. Microsoft Threat Intelligence ha documentado grupos que utilizan el bombardeo de correos electrónicos como primer paso, para luego llamar a la víctima haciéndose pasar por el servicio de asistencia técnica que supuestamente solucionará el problema del spam. Otros atacantes utilizan este bombardeo para ocultar una alerta bancaria, una confirmación de compra o un aviso de cambio de contraseña mientras hacen un uso indebido de una cuenta robada.
Los formularios de contacto resultan atractivos porque muchos de ellos responden automáticamente a la dirección de correo electrónico introducida en el campo correspondiente. Para el atacante, esto supone un servicio de retransmisión de correo gratuito y anónimo con un remitente de confianza. Para el propietario del sitio web, significa que su dominio envía correos a personas que no los han solicitado, y algunas de ellas pulsarán el botón de spam.
Cómo se manifestó el bombardeo de correos electrónicos en nuestra tienda alojada en Synology. #
El patrón resultó evidente al comparar las solicitudes. Entre la tarde del 24 de septiembre y la mañana siguiente, nuestro formulario de soporte recibió diez solicitudes, con intervalos de una a dos horas. Este ritmo lento es intencional: se mantiene por debajo de la mayoría de los límites de velocidad y se asemeja al tráfico habitual.
- El nombre y el mensaje eran cadenas aleatorias. de 17 a 24 letras en mayúsculas y minúsculas, sin palabras reales.
- Las direcciones de correo electrónico parecían reales., distribuidos entre grandes proveedores de consumo y algunos dominios de empresas en diferentes países.
- Algunas direcciones de Gmail estaban rellenas con puntos., como johnsmith Gmail ignora los puntos, por lo que el correo sigue llegando a una bandeja de entrada, mientras que el formulario ve una nueva dirección cada vez.
- Todas las propuestas eligieron el mismo tema., Consulta de producto, la primera opción de la lista.
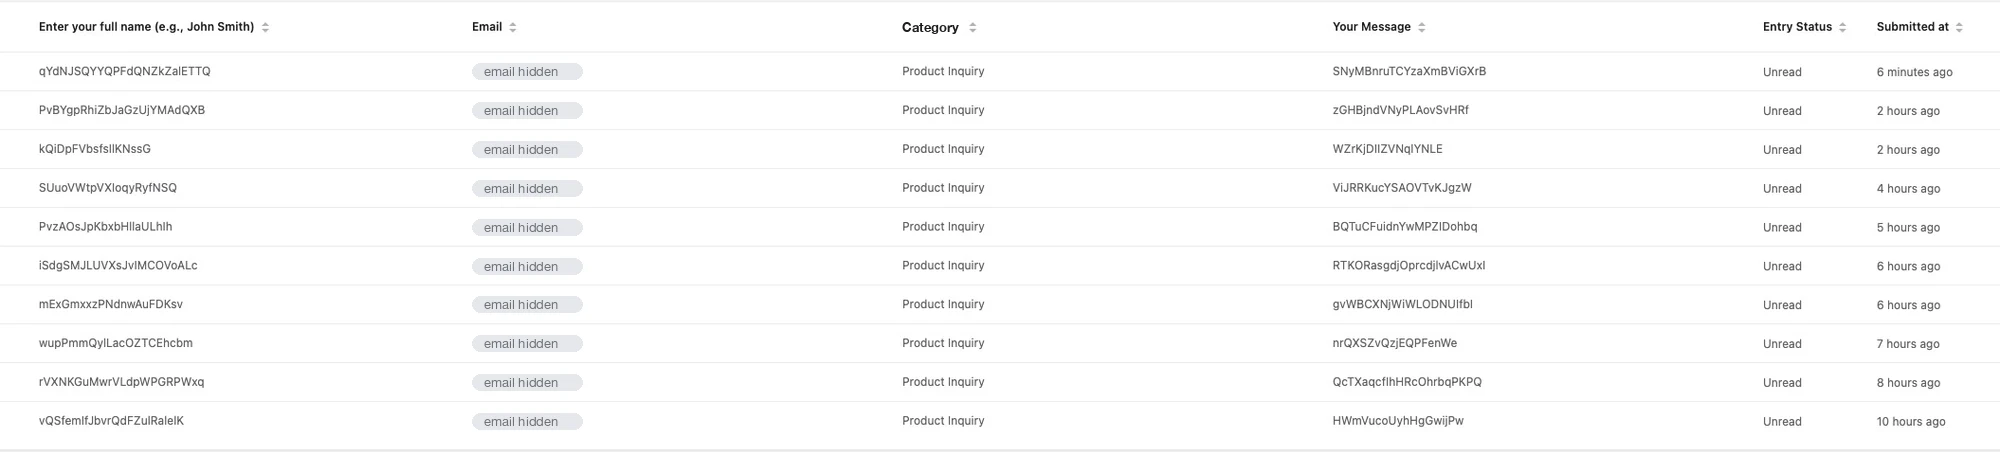
Ninguna de estas personas había visitado jamás SynoPower Club. Nuestro correo electrónico de confirmación, con un asunto como SynoPower #1234: Consulta de producto, se envió a cada una de ellas. Si recibió uno de esos mensajes y nunca se puso en contacto con nosotros, fue víctima de un bombardeo de correo electrónico: su dirección fue introducida por otra persona. No se creó ninguna cuenta para usted y no se le cobró nada. Nuestra guía sobre Cómo saber si un correo electrónico realmente proviene de SynoPower Club Enumera todas las direcciones desde las que enviamos.
Por qué ni los torniquetes ni las trampas de miel lo impidieron. #
Nuestro formulario ya contaba con dos medidas de protección contra el spam activadas, pero el bombardeo de correos electrónicos las eludió sin problemas: Cloudflare Turnstile y un campo honeypot oculto. Ambos cumplieron su función, pero ninguno estaba diseñado para esto.
Un honeypot detecta scripts que rellenan todos los campos de la página, incluido uno oculto para los usuarios. Estos envíos provenían de un navegador real que solo rellenaba los campos visibles, por lo que la trampa permaneció vacía. Turnstile comprueba si el visitante se comporta como un usuario real. Cada una de las diez entradas contenía un token de Turnstile válido, lo que indica que el remitente utilizaba un navegador auténtico a un ritmo humano, y no un script malicioso.
Ese es el límite real de las comprobaciones de bots contra el bombardeo de correo electrónico. Si bien encarecen el abuso automatizado masivo, un remitente paciente que envía un formulario por hora a través de un navegador normal se comporta exactamente como un cliente. Para detenerlo, se necesita una señal sobre el origen de la solicitud, no solo sobre su comportamiento.
Cómo rastrear un ataque de correo electrónico masivo en un NAS Synology en 4 pasos #
Dado que todo el sistema se ejecuta en un único sistema Synology, la investigación nunca salió del NAS. Estas son las cuatro comprobaciones que realizamos, en orden, y funcionan para cualquier sitio de WordPress alojado en Container Manager o Web Station.
Lea las entradas del formulario #
Abre la lista de entradas de tu plugin de formulario y ordénala por fecha. Busca nombres o mensajes aleatorios, temas repetidos y un intervalo constante entre envíos; luego, anota la dirección IP que se guarda con cada entrada.
Comprueba quién recibió el correo #
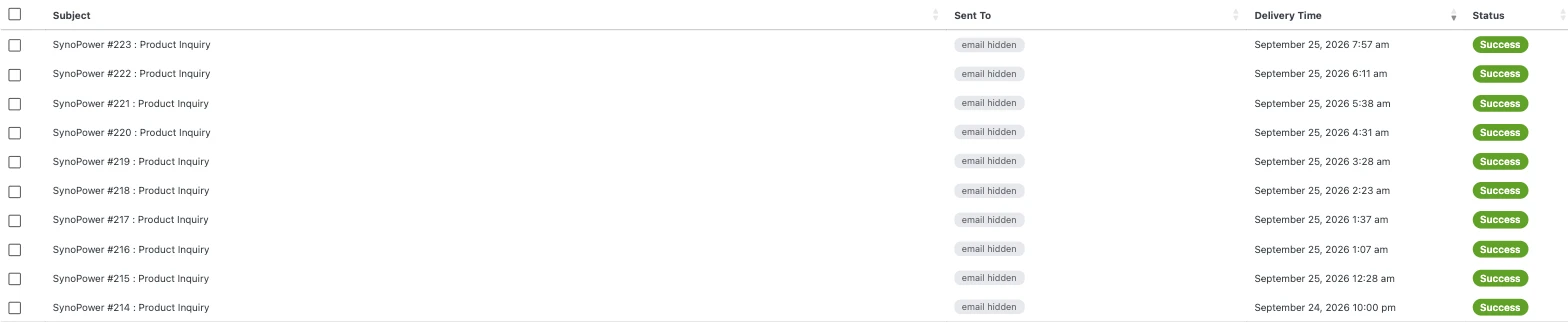
Abre el registro de correo de tu plugin SMTP o el registro de entrega en Synology MailPlus Server y busca los números de entrada. Esto te indicará si tu sitio web envió una confirmación a cada dirección y si esta se entregó correctamente.
Compara las direcciones IP con la lista de Tor. #
Descarga la lista masiva de salidas del Proyecto Tor y busca cada IP en las entradas. En nuestro caso, las diez direcciones eran nodos de salida de Tor, mientras que ninguna de las 199 entradas auténticas desde 2024 provenía de una dirección en esa lista.
Confirma que las direcciones IP son visitantes reales. #
Asegúrate de que las direcciones IP en tus registros pertenezcan a visitantes y no a Cloudflare ni a tu proxy inverso. Si todas las entradas muestran las mismas direcciones, restaura la IP original del visitante antes de sacar conclusiones.
Los cambios que implementamos tras la investigación #
La solución al bombardeo de correos electrónicos debía cumplir dos condiciones: detener por completo a este remitente y no generar inconvenientes adicionales para los clientes que utilizan el formulario semanalmente para consultar sobre licencias. Nos decidimos por un cambio específico.
Ahora se rechazan los formularios enviados a través de la red Tor en todos los formularios del sitio. Cloudflare identifica el tráfico de Tor con el código de país especial T1, y también verificamos la IP del visitante con la lista de salida del Proyecto Tor, que se actualiza diariamente, por lo que la regla se mantiene incluso si una solicitud llega al NAS sin pasar por Cloudflare. Quienes reciban un mensaje de rechazo verán una breve notificación con nuestra dirección de soporte, para que los clientes que prefieran Tor puedan contactarnos por correo electrónico.
Las páginas de navegación, pago y cuenta permanecen intactas. El cambio solo se aplica en el momento en que se envía un formulario, que es precisamente donde se produjo el abuso.
¿Deberías mantener la respuesta automática después de un bombardeo de correos electrónicos? #
La mejor defensa contra el bombardeo de correos electrónicos a través de un formulario es dejar de enviar correos a la dirección que se introduce en él. Si el formulario solo te notifica, un atacante no gana nada introduciendo la dirección de un desconocido. Analizamos seriamente esta opción.
Decidimos mantener la confirmación. Muchos de nuestros clientes nos escriben porque la clave de licencia no se activó o el correo electrónico de su pedido fue a parar a la carpeta de spam, y una respuesta inmediata que confirme la recepción del mensaje, con un número de ticket, les tranquiliza mucho. Eliminarla perjudicaría a todos nuestros clientes reales solo para incomodar a un remitente.
La disyuntiva es clara. Bloquear Tor cierra la ruta que usó este remitente, pero un atacante decidido podría cambiar a proxies comunes. Si se reciben correos basura de direcciones que no son de Tor, el siguiente paso es hacer que la confirmación sea opcional o desactivarla, y esa decisión debe estar en su lista de verificación antes de que ocurra, no durante el próximo incidente.
Cómo obtener la IP real del visitante detrás de Cloudflare y el proxy inverso Synology #
El paso 4 de la investigación merece una sección aparte, ya que es la trampa más común cuando un sitio autoalojado sufre ataques de correo electrónico masivo u otros abusos. Una solicitud a SynoPower Club pasa por Cloudflare, luego por el proxy inverso en Synology DSM, antes de llegar a WordPress en su contenedor. Sin configuración adicional, WordPress ve la dirección del último salto, por lo que cada entrada de formulario, comentario y pedido se registra con una IP de Cloudflare o del proxy.
Cloudflare transmite la dirección original en el encabezado CF-Connecting-IP, y se puede configurar Apache para que confíe en ese encabezado solo cuando la solicitud provenga de Cloudflare o de su propio proxy. Habíamos solucionado esto solo unos días antes para la detección de fraude en los pedidos, y dio resultados inmediatos: los formularios mostraban las direcciones de salida de Tor reales, lo que permitió detectar el patrón en cuestión de minutos.
Si alojas tus archivos en un NAS Synology detrás de Cloudflare, verifica esto antes de necesitarlo. Envía una entrada de prueba desde tu teléfono usando datos móviles y confirma que la IP almacenada coincide con la que reporta tu teléfono.
Por qué ejecutamos SynoPower Club en Synology #
Una tienda que vende licencias de Synology debería poder funcionar con Synology, y la nuestra lo hace, en su totalidad. Virtual Machine Manager aloja la instancia Virtual DSM que contiene el sitio, Container Manager ejecuta WordPress y su base de datos, y Synology MailPlus Envía todas las confirmaciones de pedido, entregas de licencias y respuestas a formularios.
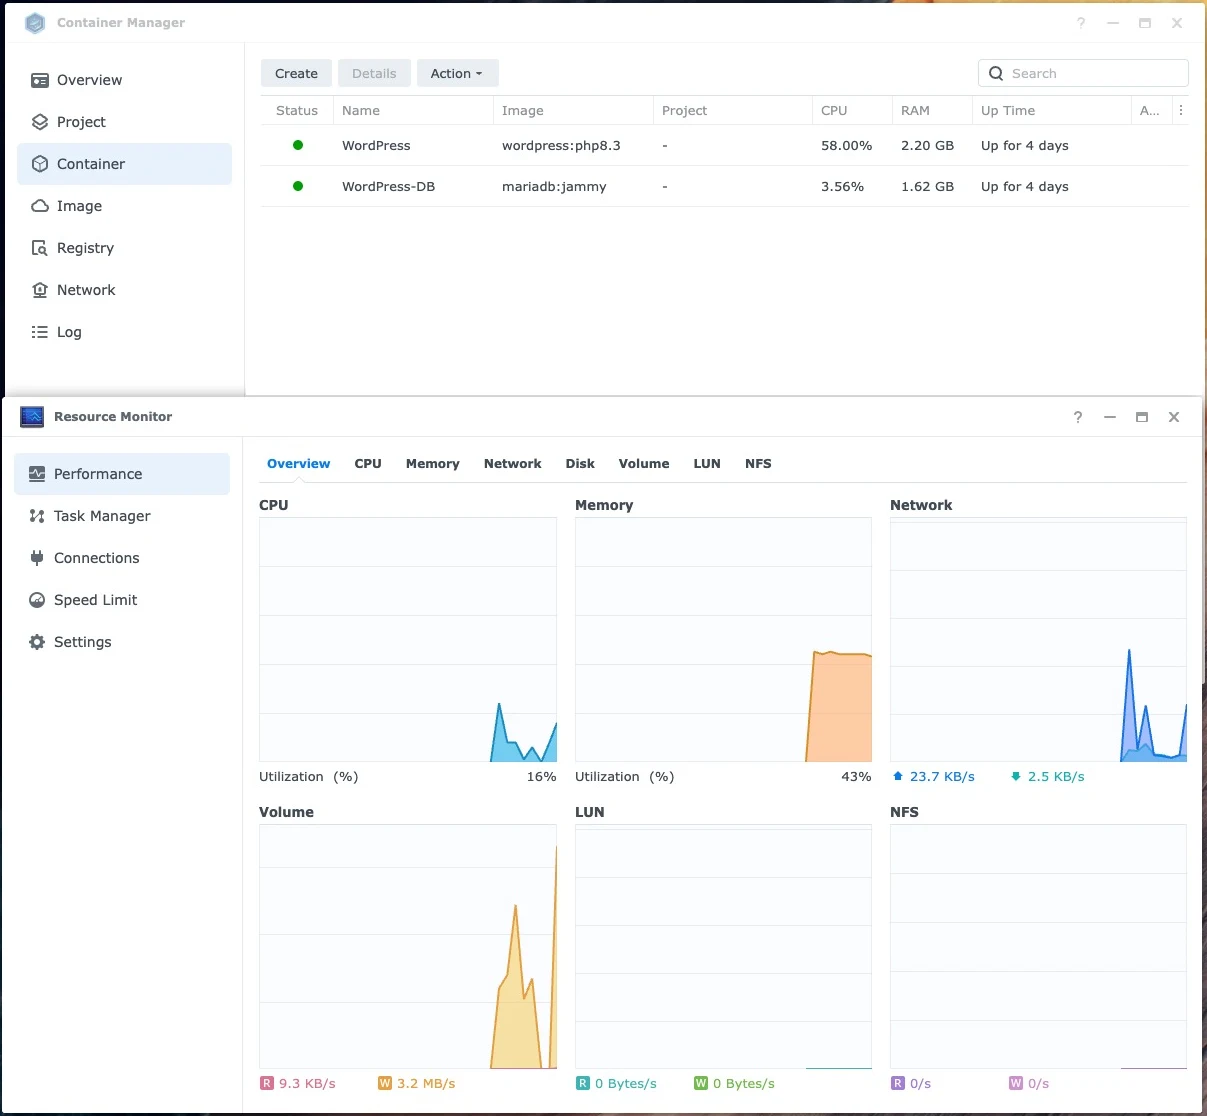
Corriendo adentro DSM virtual Nos ofrece algo que el alojamiento compartido rara vez proporciona: una instantánea completa del sitio, incluyendo la base de datos y la configuración, que se puede restaurar en minutos. Los cambios, como la solución a nuestro problema de bombardeo de correo electrónico, conllevan un riesgo mínimo, ya que siempre podemos revertir la operación con un solo clic. MailPlus, a su vez, almacena nuestro correo y sus registros de entrega en nuestro propio hardware en lugar de un servicio de correo de terceros, por lo que confirmar qué mensajes se enviaron y a quién se enviaron es una consulta local.
Lista de verificación para sus propios formularios alojados en Synology #
No es necesario esperar a que se produzca un ataque de correo masivo para reforzar la seguridad de tus formularios. Estas comprobaciones tardan menos de una hora en un sitio WordPress típico alojado en Synology.
- Enumera todos los formularios del sitio web e indica cuáles envían correo a la dirección que introduce el visitante.
- Mantén activados el torniquete y el honeypot, ya que siguen deteniendo la mayor parte del spam automatizado.
- Confirma que tus registros capturen direcciones IP reales de visitantes, no direcciones de Cloudflare ni de proxy inverso.
- Decida de antemano si bloquearía Tor o las redes anónimas en los formularios en caso de que comiencen los abusos.
- Supervise el volumen de confirmaciones de formularios en su registro MailPlus o SMTP y establezca una cantidad aproximada que se consideraría inusual.
- Crea una instantánea Virtual DSM o Btrfs antes de cambiar las reglas de seguridad, para que puedas revertir los cambios al instante.
Límites y advertencias sobre el bombardeo de correos electrónicos #
Nuestro cambio aborda este incidente, no todas las posibles formas de bombardeo de correo electrónico, y conviene aclarar lo que no abarca.
Bloquear Tor en los formularios también ahuyentará al pequeño número de visitantes legítimos que usan Tor para proteger su privacidad. Para una tienda de licencias, esta decisión es sencilla, ya que ninguna de las 199 entradas legítimas en formularios desde 2024 se realizó a través de Tor, pero un sitio web dirigido a periodistas o activistas debería tomar una decisión diferente.
Una campaña de bombardeo de correo electrónico que se dirija a servidores proxy residenciales o routers domésticos comprometidos no será detectada por una regla de Tor, y no existe una lista limpia de esas direcciones. En ese caso, la decisión de respuesta automática tomada anteriormente tiene más peso que cualquier lista de bloqueo.
Finalmente, nada protege a las víctimas de los correos masivos enviados a través de otros sitios web. Si tu bandeja de entrada se llena repentinamente de registros y confirmaciones de sitios que nunca visitaste, revisa primero tus cuentas bancarias, de tarjetas de crédito y de correo electrónico en busca de actividad inusual. El exceso de correos suele ser una distracción de otro problema.
Preguntas frecuentes #
¿Qué es el bombardeo de correo electrónico? #
El bombardeo de correo electrónico consiste en inundar a una persona con una gran cantidad de correos electrónicos reales al introducir su dirección en numerosos formularios web, registros y boletines informativos. Cada mensaje es auténtico, por lo que los filtros los dejan pasar, y este bombardeo puede ocultar una alerta importante.
¿Por qué un ataque de correo electrónico masivo tendría como objetivo un formulario de contacto tan pequeño? #
Cualquier formulario que envíe una copia del mensaje a la dirección ingresada funciona como un relé de correo gratuito para el atacante. Los sitios pequeños son útiles porque su correo es confiable y rara vez monitorean las confirmaciones de los formularios.
¿Cloudflare Turnstile evita el bombardeo de correos electrónicos? #
No por sí solo. Turnstile comprueba que un navegador real se comporta como una persona. Un remitente paciente que utiliza un navegador normal y envía un formulario por hora supera la prueba, como lo hicieron las diez entradas basura que analizamos.
¿El bombardeo de correos electrónicos en los formularios que he completado significa que mi sitio web ha sido pirateado? #
No. El atacante solo utilizó el formulario público que cualquiera puede completar. En nuestro caso, no se vieron afectadas cuentas, pedidos ni datos de pago, y el NAS siguió prestando servicio a los clientes con normalidad en todo momento.
¿Debo desactivar el correo electrónico de confirmación que envía mi formulario? #
Es la defensa más eficaz, ya que el atacante no gana nada si el formulario solo te notifica. Nosotros mantuvimos el nuestro porque los clientes valoran la recepción inmediata y, en su lugar, bloqueamos la red desde la que provenía el abuso.
¿Bloquear Tor en los formularios impedirá que lleguen clientes reales? #
Muy raramente. La navegación y el proceso de compra siguen funcionando a través de Tor, y a quienes se les deniega el acceso al formulario se les muestra nuestra dirección de correo electrónico de soporte. Ninguna de las 199 entradas válidas registradas en nuestro historial de formularios desde 2024 provino de Tor.
Recibí una confirmación de SynoPower Club que nunca solicité. ¿Qué debo hacer? #
No es necesario que hagas nada con nosotros. No se creó ninguna cuenta ni se realizó ningún cargo. Si recibes varios correos electrónicos similares de otros sitios al mismo tiempo, revisa tus cuentas bancarias y de correo electrónico en busca de actividad inusual.
¿Puede un NAS Synology soportar un ataque de bombardeo de correo electrónico en un sitio autohospedado? #
Sí. El ataque generó un pequeño número de solicitudes, dentro de la capacidad de un NAS Synology por minuto. El verdadero desafío reside en la detección, y contar con los registros de formularios, los registros de correo electrónico y las direcciones IP de los visitantes en un único sistema Synology agiliza este proceso.
Referencias y tutoriales en vídeo #
- Inteligencia de amenazas de Microsoft sobre el bombardeo de correos electrónicos, mostrando cómo una avalancha de registros se utiliza como primer paso de una estafa de servicio de asistencia técnica.
- Encabezados HTTP de Cloudflare, que documenta el código de país T1 que Cloudflare asigna al tráfico de Tor.
- Lista de salida masiva del proyecto Tor, la lista publicada de direcciones de nodos de salida de Tor actuales.
- Los puntos no importan en las direcciones de Gmail., lo que explica por qué todas las variantes con puntos llegan a la misma bandeja de entrada.
- Restauración de las direcciones IP originales de los visitantes, Guía de Cloudflare para registrar direcciones de visitantes reales detrás del proxy.
Estos vídeos muestran los componentes Synology en los que se basa este sitio web: MailPlus, que se encarga del envío de nuestro correo electrónico, y el alojamiento de WordPress en un NAS Synology.
¿Planeas alojar tu propio sitio web o correo electrónico en Synology? Empieza con una licencia Virtual DSM para una instancia aislada y protegida por instantáneas, o explore todas las licencias en SynoPower Club.